

Hexestra
 absllk/hexestra
AI-native penetration testing IDE where operators and an AI agent share browser, terminals, traffic capture, shells, asset graph, tasks, and evidence…
penetration-testing-frameworksreconnaissancenetwork-mapping+7
99
absllk/hexestraAI-native penetration testing IDE where operators and an AI agent share browser, terminals, traffic capture, shells, asset graph, tasks, and evidence…
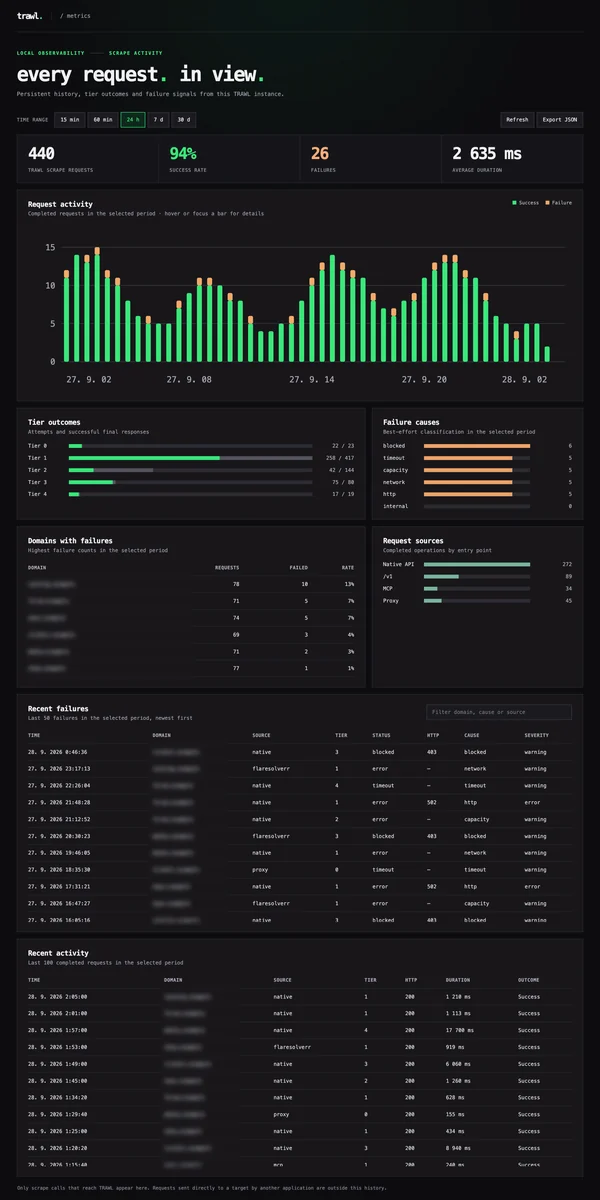 germondai/trawl
Selbstgehostete Scraping-Engine — umgeht jede JS-Challenge & jedes Captcha: Cloudflare, Turnstile, reCAPTCHA, hCaptcha, GeeTest. FlareSolverr- &…
 bifrost-proxy/bifrost
Hochleistungsfähiger HTTP/HTTPS/SOCKS5-MITM-Proxy in Rust mit TLS-Interception, regelbasiertem Request-Rewriting, Traffic-Capture, Breakpoints,…
 jpillora/chisel
Schneller TCP/UDP-Tunnel über HTTP mit SSH-Verschlüsselung, der Reverse-Port-Forwarding, SOCKS5-Proxy und Client-Authentifizierung für sichere…
 mitmproxy/mitmproxy
Ein interaktiver, TLS-fähiger abfangender HTTP-Proxy für Penetrationstester und Softwareentwickler.
 spectolabs/hoverfly
Leichte Dienstvirtualisierung/ API-Simulation / API-Mocking-Tool für Entwickler und Tester
 forefy/reburp
A Burp Suite extension that exposes the full Montoya API as a local REST API, with Swagger UI
 projectdiscovery/httpx
Schnelles, Multi-Probe-HTTP-Toolkit für Aufklärung und Informationssammlung. Prüft TLS, CSP, Header, Technologie-Stack und CDN. Unterstützt Matcher,…
 drk1wi/modlishka
Modlishka. Reverse-Proxy.
 shopify/toxiproxy
:alarm_clock: :fire: A TCP proxy to simulate network and system conditions for chaos and resiliency testing
 yaklang/yakit
All-in-one-Plattform für Penetrationstests mit MITM-Proxy, Web-Fuzzer, Reverse-Connection-Handler und Plugin-System für automatisierte…
 wireshark/wireshark
Erfassen und analysieren Sie Netzwerkverkehr mit Deep-Packet-Inspektion, Dekodierung hunderter Protokolle und Capture-Datei-Unterstützung zur…
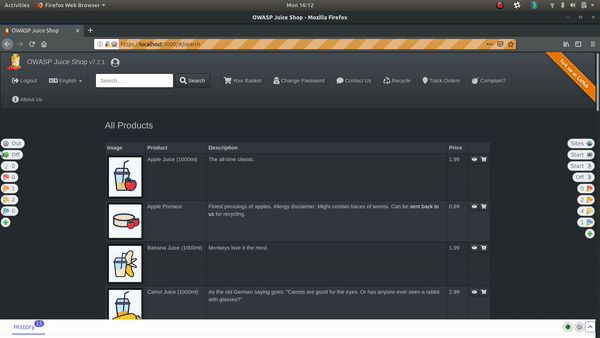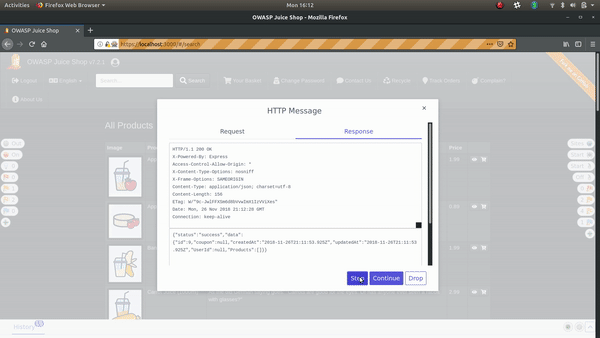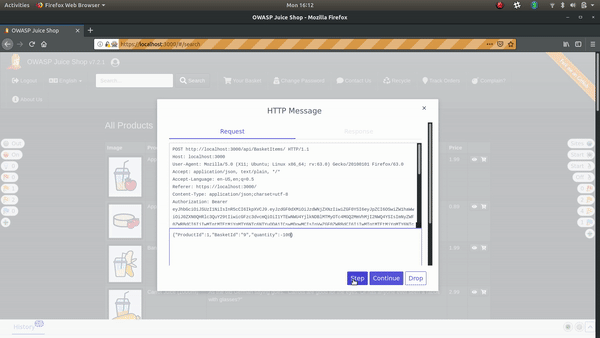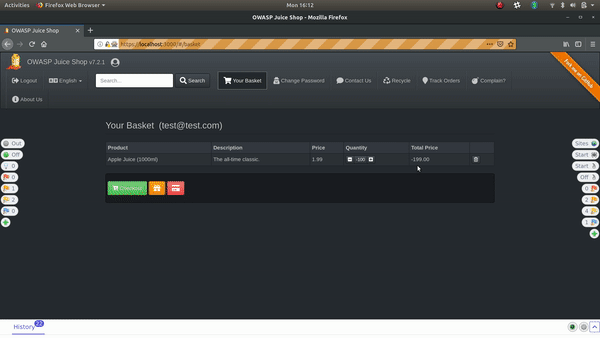 zaproxy/zap-hud
Das ZAP Head-up-Display (HUD)
 paradigmxyz/iron-proxy
Eine Egress-Firewall für nicht vertrauenswürdige Workloads.
 sunghoojung/reverse-engineering-browser
Lokaler, auf macOS ausgerichteter Research-Browser auf Basis eines angepassten Brave-Builds, der Netzwerkverkehr, Fingerprints, Skripte und…
 bugbasesecurity/pentest-copilot
KI-gesteuerter Penetration-Testing-Agent, der sich mit einer Kali-Box verbindet, autonom Sicherheitstools ausführt, Ergebnisse analysiert und…
 zaproxy/zaproxy
Open-Source-Webanwendungssicherheitsscanner für automatisierte Schwachstellenerkennung, manuelles Penetrationstesten und API-Sicherheitstests mit…
 syhunt/sandcat
Ein Open-Source, auf Pentest und Entwickler ausgerichteter Webbrowser, der die Leistungsfähigkeit von Lua nutzt.