
OpenAnt
 knostic/openant
OpenAnt von Knostic ist das führende Open-Source-Produkt zur LLM-basierten Schwachstellenerkennung. Es hilft Verteidigern, proaktiv verifizierte…
vulnerability-scannersdynamic-analysis-sandboxingstatic-code-analysis+4
718
knostic/openantOpenAnt von Knostic ist das führende Open-Source-Produkt zur LLM-basierten Schwachstellenerkennung. Es hilft Verteidigern, proaktiv verifizierte…
 phpstan/phpstan
PHP Static Analysis Tool - Finde Bugs in deinem Code, ohne ihn auszuführen!
 openai/codex-security
OpenAI's Codex Security CLI and TypeScript SDK for finding, validating, and fixing security vulnerabilities. npm:…
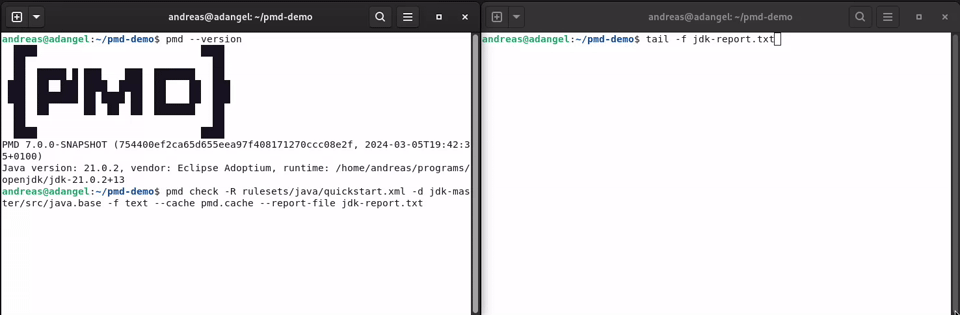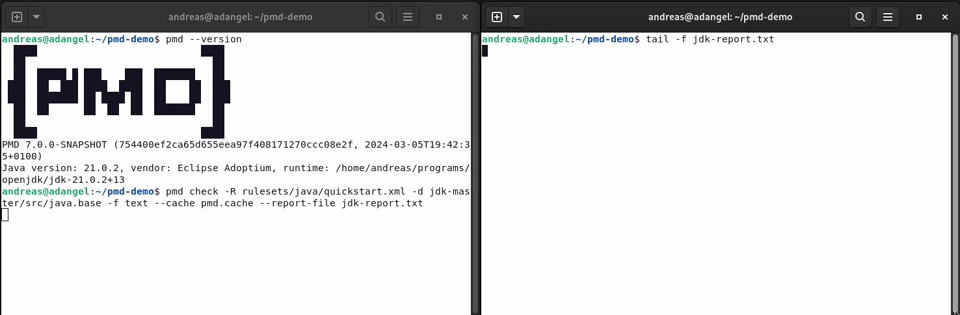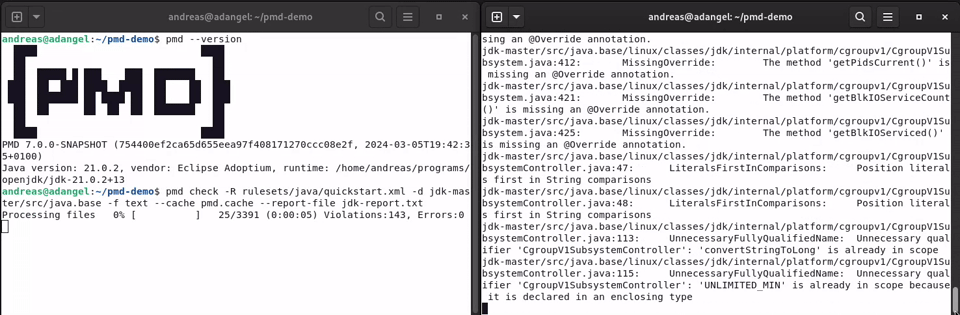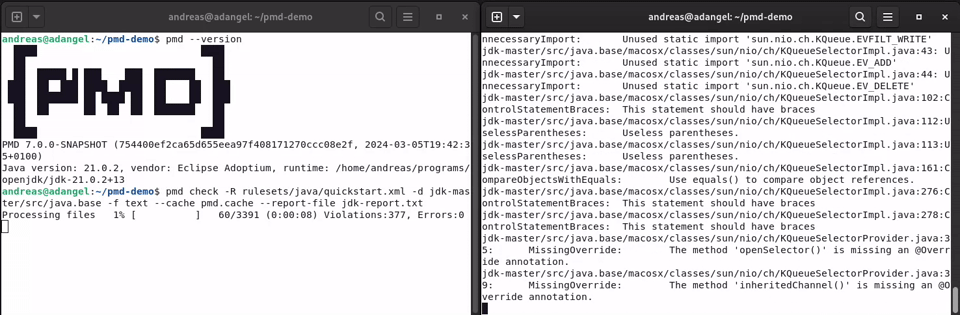 pmd/pmd
Ein erweiterbarer mehrsprachiger statischer Code-Analyzer.
 0xdea/semgrep-rules
Eine Sammlung meiner Semgrep-Regeln zur Erleichterung der Schwachstellenforschung.
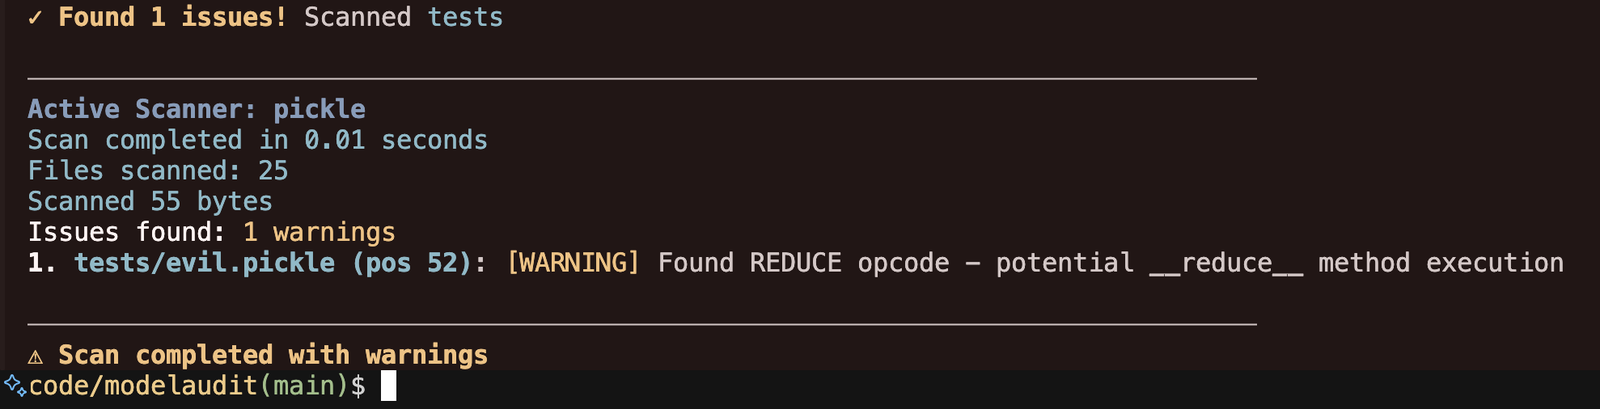 promptfoo/modelaudit
Security scanner for AI/ML model files. Detects malicious code, backdoors, and vulnerabilities before deployment
 lirantal/awesome-nodejs-security
Curated directory of Node.js security tools, static analyzers, vulnerability scanners, and educational resources covering OWASP Top 10, supply chain…
 makenowjust-labs/recheck
Statisches Analysewerkzeug zur Erkennung von ReDoS (Regular Expression Denial of Service) Schwachstellen in JavaScript- und Scala-Codebasen, das…
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 github/codeql
CodeQL: die Bibliotheken und Abfragen, die Sicherheitsforscher auf der ganzen Welt unterstützen, sowie die Code-Überprüfung in GitHub Advanced…
 analysis-tools-dev/static-analysis
Curated directory of static analysis (SAST) tools and linters for programming languages, configs, build tools, and CI, focused on improving code…
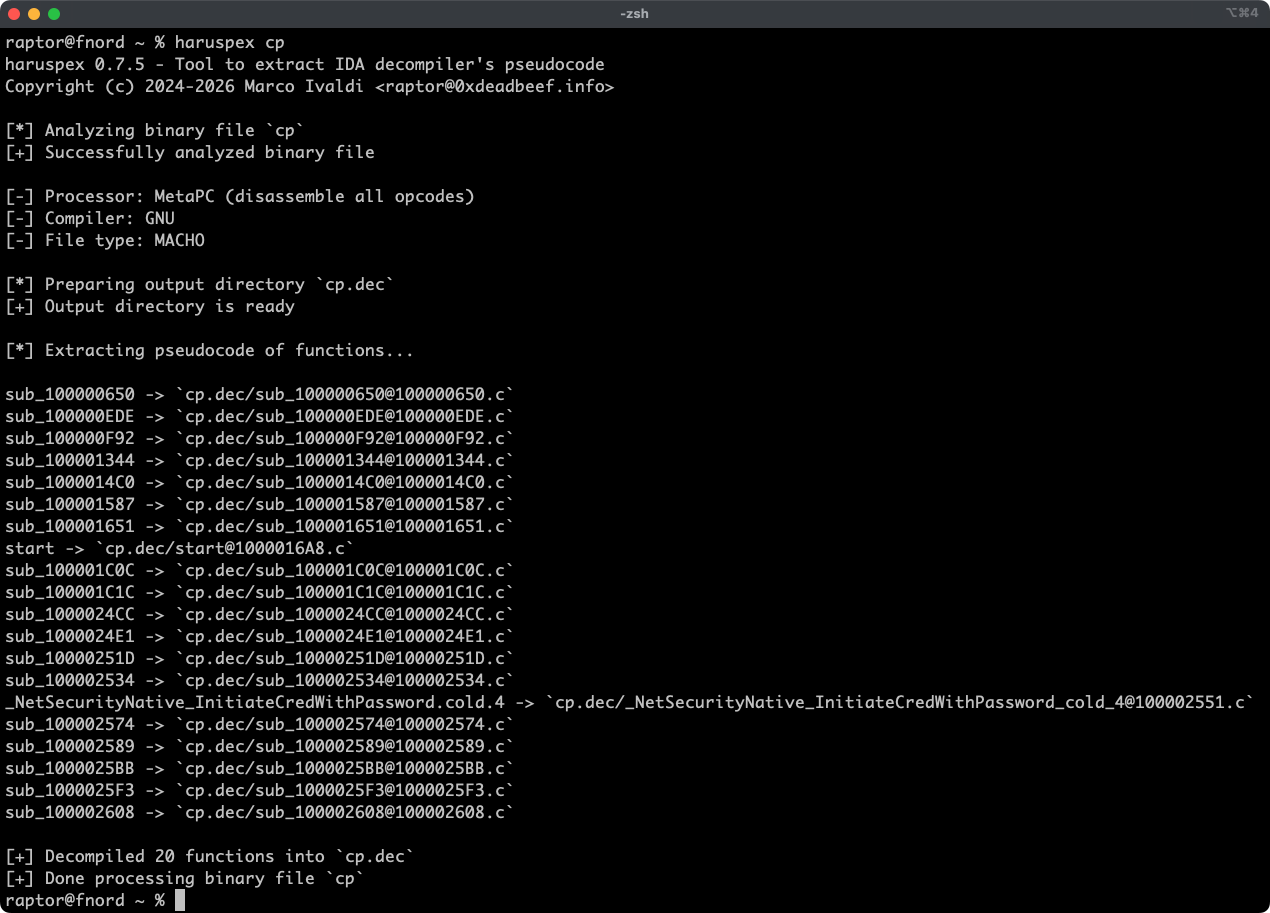 0xdea/haruspex
Assistent für Schwachstellenforschung, der Pseudocode aus dem IDA-Hex-Rays-Decompiler extrahiert.
 sonarsource/sonarqube
Plattform für Codequalität und statische Analyse mit Qualitäts-Gates, mehrsprachigem Scannen und sicherheitsorientierten Regeln, um Schwachstellen…
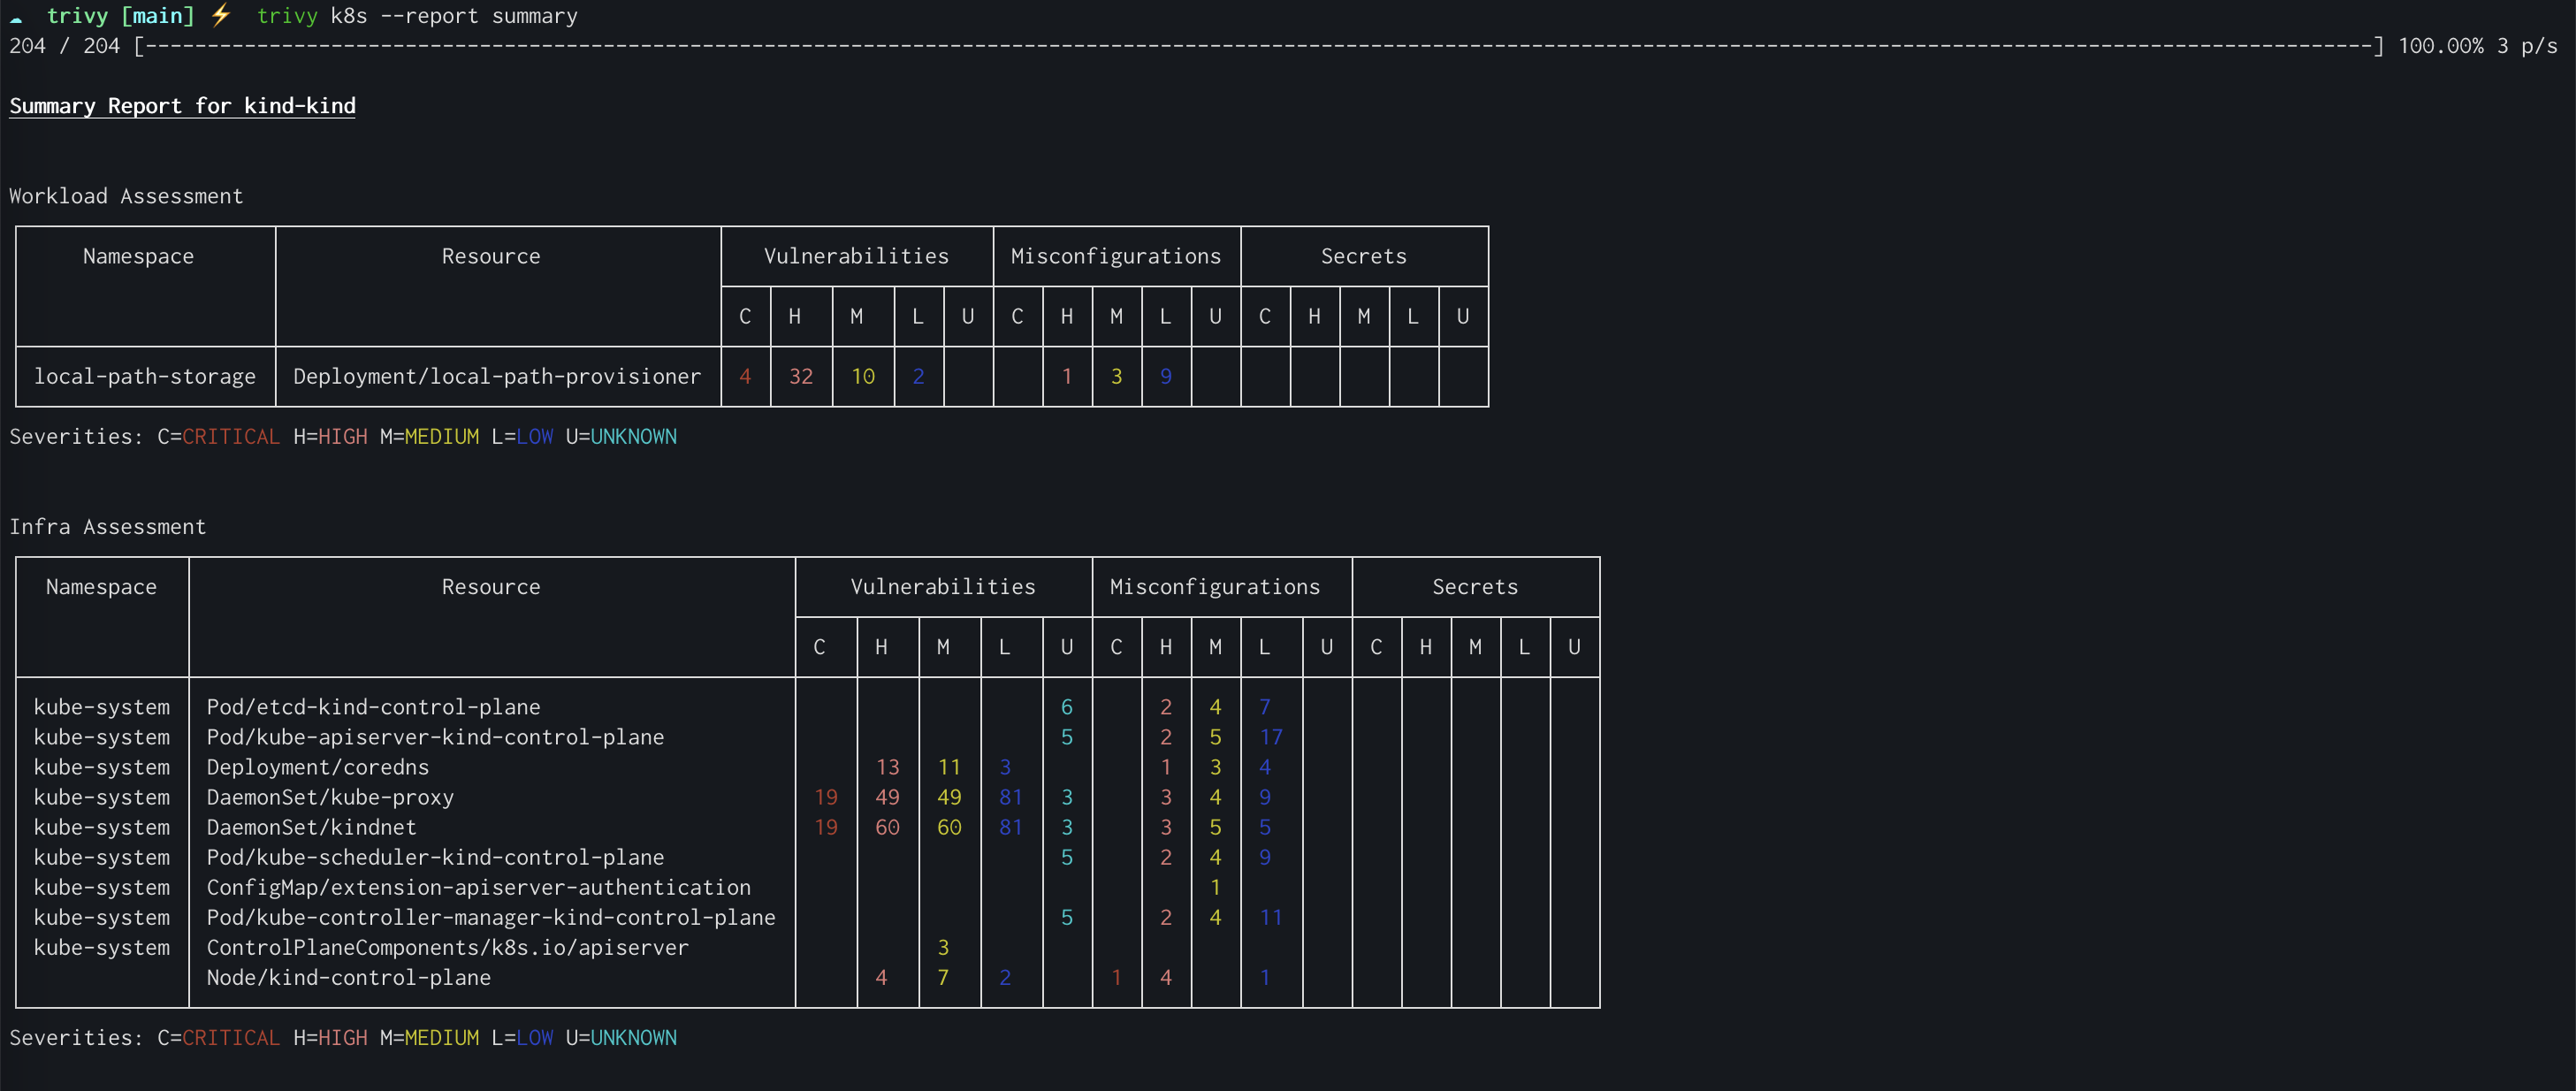 aquasecurity/trivy
Finden Sie Schwachstellen, Fehlkonfigurationen, Secrets, SBOM in Containern, Kubernetes, Code-Repositories, Clouds und mehr
 facebook/infer
Ein statischer Analysator für Java, C, C++ und Objective-C
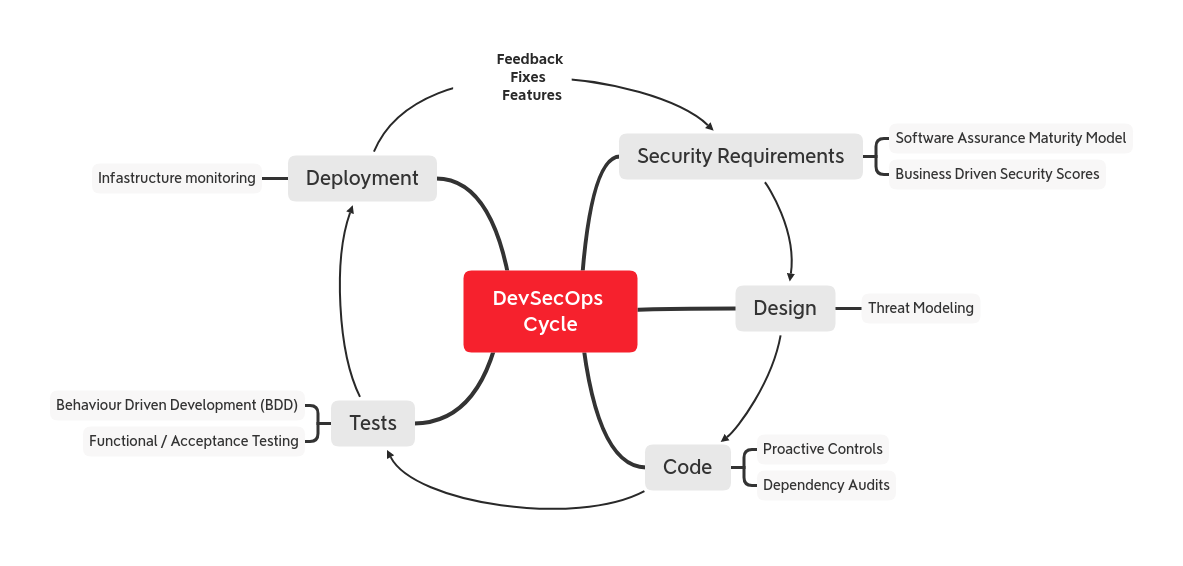 owasp/devsecopsguideline
Die OWASP-DevSecOps-Richtlinie kann uns helfen, Sicherheit als Teil der Entwicklungspipeline zu verankern.
 semgrep/semgrep-rules
Statisches Analyse-Regelpaket zur Erkennung von Sicherheitsschwachstellen, gefährlichen Codemustern und Konfigurationsproblemen in vielen Sprachen;…
 checkmarx/kics
Statischer Analyse-Scanner für Infrastructure-as-Code, der Sicherheitslücken, Compliance-Verstöße und Fehlkonfigurationen in Terraform, Kubernetes,…