
 owasp/devsecopsguideline
Die OWASP-DevSecOps-Richtlinie kann uns helfen, Sicherheit als Teil der Entwicklungspipeline zu verankern.

Die OWASP DevSecOps Guideline erklärt, wie wir eine sichere Pipeline implementieren, Best Practices anwenden und Tools einführen können, die wir in diesem Zusammenhang nutzen können. Darüber hinaus versucht das Projekt, uns dabei zu helfen, die Shift-Left-Security-Kultur in unserem Entwicklungsprozess zu fördern. Dieses Projekt hilft Unternehmen jeder Größe, die eine Entwicklungs-Pipeline oder, mit anderen Worten, eine DevOps-Pipeline haben. Wir versuchen in diesem Projekt, eine Perspektive auf eine sichere DevOps-Pipeline zu zeichnen, und verbessern sie anschließend basierend auf unseren individuellen Anforderungen.
Das ideale Ziel ist „Sicherheitsprobleme (durch Design- oder Anwendungsschwachstellen) so früh wie möglich zu erkennen."
Die Guideline basiert auf drei Säulen:
Die aktuelle Ausgabe wurde für 2025/2026 überarbeitet und an Frameworks wie NIST SSDF, OWASP SAMM, OWASP DSOMM und SLSA ausgerichtet. Siehe das Inhaltsverzeichnis unten oder durchsuchen Sie die aktuelle Version.
Bei DevSecOps geht es darum, Sicherheit in DevOps zu integrieren. Um jedoch mit dem Tempo von CI/CD Schritt halten zu können, muss Sicherheit frühzeitig in das Schreiben und Testen von Software eingebracht werden.
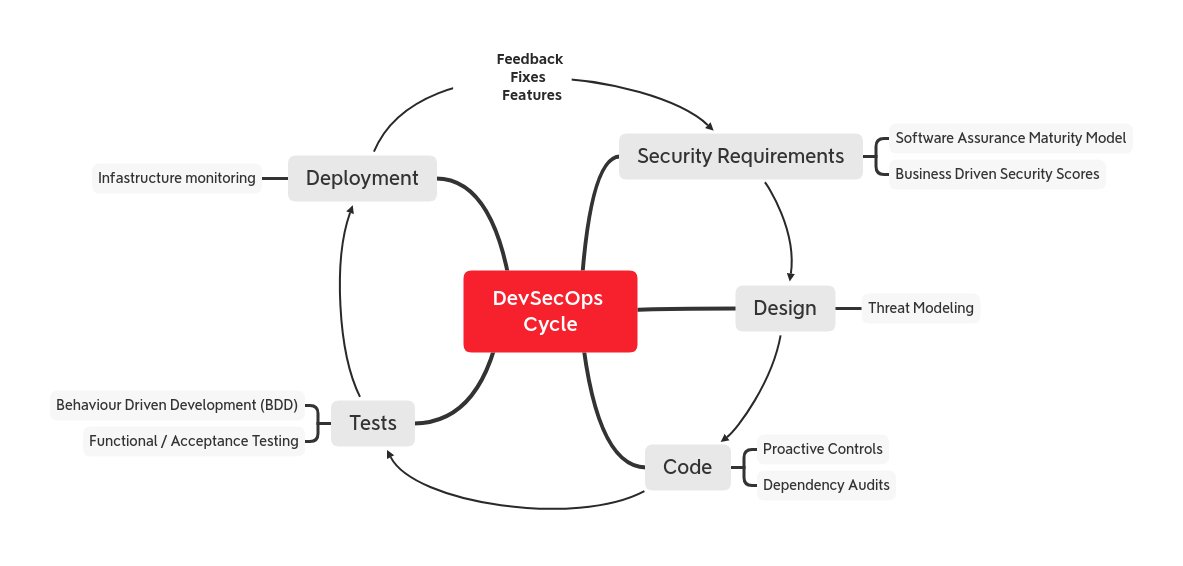
OWASP Proactive Controls listet die Top-10-Sicherheitskontrollen auf, die jeder Entwickler beim Codieren einer Anwendung implementieren muss. Betrachten Sie dieses Set als Ausgangspunkt, wenn Sie Code im DevSecOps-Zyklus entwerfen, schreiben oder testen müssen.
Sie können auch dem OWASP Software Assurance Maturity Model (SAMM) folgen, um festzulegen, was je nach Ihrem Reifegrad für Sicherheitsanforderungen (und mehr) zu berücksichtigen ist.
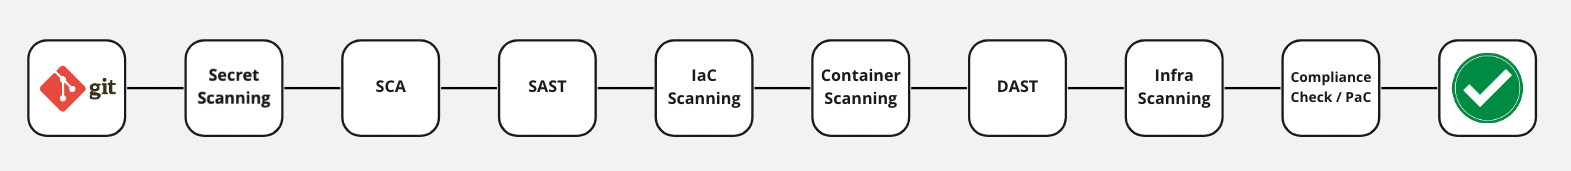 Zunächst betrachten wir die Implementierung der folgenden Schritte in einer Basis-Pipeline:
Wir können die Schritte unserer Pipeline an unseren Software Development Life Cycle (SDLC) oder unsere Softwarearchitektur anpassen und schrittweise Automatisierung hinzufügen, wenn wir gerade erst beginnen. Zum Beispiel können wir von SAST/DAST zu einer regulären Testsuite mit integrierten Sicherheitskontrollen wechseln oder ein Audit-Skript hinzufügen, das auf bekannte verwundbare Abhängigkeiten prüft.
CI/CD ist ein Vorteil für SecOps, ein privilegierter Einstiegspunkt für Sicherheitsmaßnahmen und -kontrollen. Wenn Sie jedoch CI/CD-Tools zur Automatisierung einsetzen, bedenken Sie, dass die Tools selbst oft Ihre Angriffsfläche vergrößern. Setzen Sie daher Sicherheitskontrollen für Build-, Deployment- und Automatisierungssoftware ein.
