

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Speicherforensik — Tools — Seite 2 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
327 Ergebnisse
ProcDump-for-Linux preview

ProcDump-for-Linux

GitHubmicrosoft/procdump-for-linux

Eine Linux-Version des ProcDump Sysinternals-Tools

dynamic-analysis-sandboxingmemory-forensicsdebuggers+2
3.1k
vor 4 Tagen
IPED preview

IPED

GitHubsepinf-inc/iped

IPED Digital Forensic Tool. Es ist eine Open-Source-Software, die zur Verarbeitung und Analyse digitaler Beweise verwendet werden kann, die häufig…

disk-forensicsioc-managementosint+9
2.7kvor 5 Tagen
cortex preview

cortex

GitHubpdb333/cortex

Ein Windows-Laufzeitanalyse-Toolkit, das Speicherscans, Debugging, Automatisierung und KI-freundliche APIs kombiniert.

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+7
30vor 6 Tagen
N0xis preview

N0xis

GitHubstructio-labs/n0xis

AI-first reverse-engineering toolkit: static analysis, SSA decompiler, live memory, provenance. Source-available (PolyForm Noncommercial).

static-analysisdynamic-analysis-sandboxingmemory-forensics+7
2vor 6 Tagen
timesketch preview

timesketch

GitHubgoogle/timesketch

Kollaborative Plattform für forensische Zeitachsenanalyse zum Erfassen, Durchsuchen und Annotieren von Ereignisprotokollen zur Unterstützung von…

disk-forensicsioc-managementmemory-forensics+7
3.4kvor 6 Tagen
digital-forensics-lab preview

digital-forensics-lab

GitHubfrankwxu/digital-forensics-lab

Kostenlose praktische Labore für digitale Forensik für Studierende und Lehrkräfte

disk-forensicspassword-crackingmemory-forensics+9
2.9kvor 6 Tagen
awesome-incident-response preview

awesome-incident-response

GitHubmeirwah/awesome-incident-response

Kuratierter Index von Incident-Response- und DFIR-Tools, einschließlich Memory- und Disk-Forensik, Beweissicherung, Log-Analyse, Playbooks und…

disk-forensicsmemory-forensicsforensics+9
9.5kvor 7 Tagen
PyMemoryEditor preview

PyMemoryEditor

GitHubjeanextreme002/pymemoryeditor

Eine reine Python-Bibliothek, mit der du den Speicher eines beliebigen laufenden Prozesses in wenigen Zeilen Python untersuchen, ändern und…
memory-forensicsexploitationreverse-engineering+3
206vor 8 Tagen
rastrea2r preview

rastrea2r

GitHubrastrea2r/rastrea2r

Sammeln & Jagen von IOCs mit Schwung und Stil

ioc-managementreconnaissancememory-forensics+6
238vor 8 Tagen
volatility3 preview

volatility3

GitHubvolatilityfoundation/volatility3

Erweitertes Framework zur Extraktion digitaler Artefakte aus flüchtigen Arbeitsspeicher-Proben (RAM), das eine tiefgehende forensische Analyse des…

memory-forensicsforensicsmalware-analysis+2
4.3kvor 8 Tagen
bulk_extractor preview

bulk_extractor

GitHubsimsong/bulk_extractor

Dies ist der Entwicklungsbaum. Produktionsdownloads befinden sich unter:
disk-forensicsosintmemory-forensics+9
1.4kvor 8 Tagen
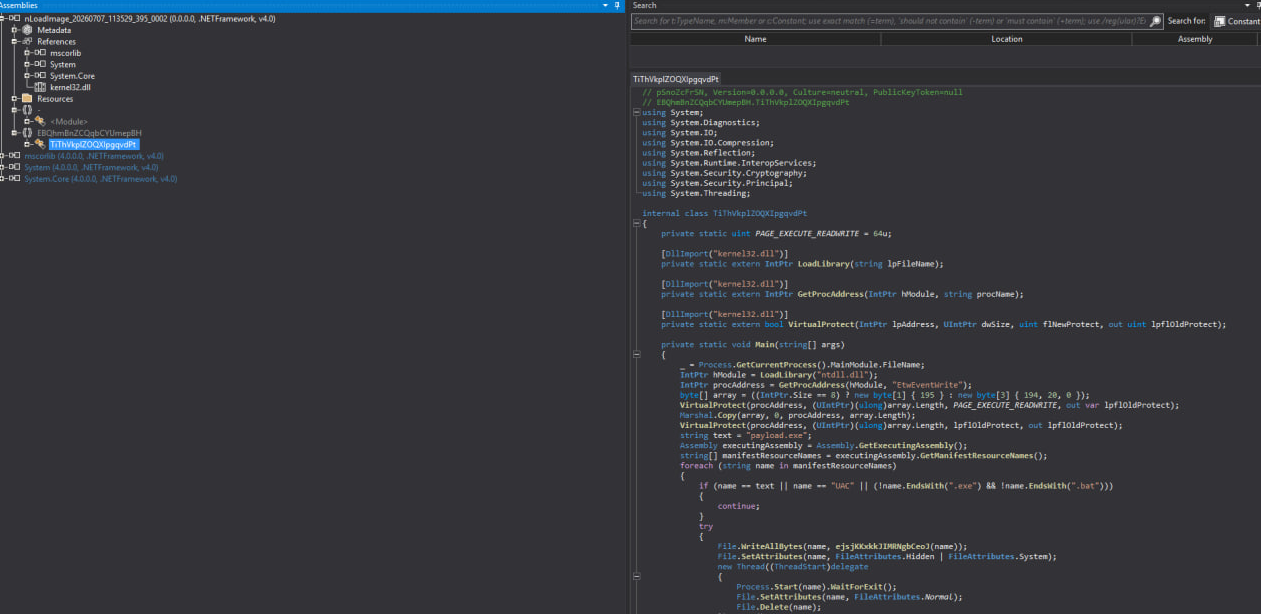
Nemesis preview

Nemesis

GitHubzypherion-technologies/nemesis

.NET-Prozessmonitor, der CLR auf der nativen Ebene einhakt, reflektive Assemblys aus dem Arbeitsspeicher entlädt und die Integrität von AMSI/ETW im…

defensive-toolsdynamic-analysis-sandboxingmemory-forensics+2
41vor 9 Tagen
jshookmcp preview

jshookmcp

GitHubvmoranv/jshookmcp

Eine suchorientierte, profilbewusste Reverse-Engineering-Workbench für KI-Agenten — 735 Tools über 36 Domänen in einem einzigen MCP-Server.
dynamic-analysis-sandboxingmemory-forensicsweb-proxies-interception+9
2.1kvor 10 Tagen
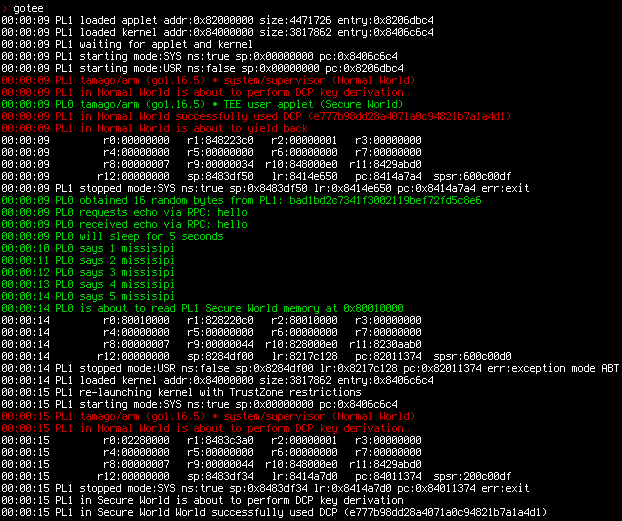
GoTEE-example preview

GoTEE-example

GitHubusbarmory/gotee-example

GoTEE - Beispielanwendung

embedded-systems-securitymemory-forensicsdebuggers+2
17vor 11 Tagen
ImHex preview

ImHex

GitHubwerwolv/imhex

🔍 Ein Hex-Editor für Reverse Engineers, Programmierer und alle, die ihre Netzhaut schätzen, wenn sie um 3 Uhr morgens arbeiten.

static-analysismemory-forensicshash-analysis+10
54.4kvor 12 Tagen
flare-vm preview

flare-vm

GitHubmandiant/flare-vm

Eine Sammlung von Software-Installationsskripten für Windows-Systeme, die es Ihnen ermöglicht, eine Reverse-Engineering-Umgebung auf einer VM einfach…

static-analysisdynamic-analysis-sandboxingmemory-forensics+10
8.9kvor 13 Tagen
dissect preview

dissect

GitHubfox-it/dissect

Dissect ist ein digitales Forensik- und Incident-Response-Framework und -Werkzeugset, das es Ihnen ermöglicht, schnell auf forensische Artefakte von…
disk-forensicsmemory-forensicsnetwork-forensics+5
1.1kvor 13 Tagen
umbra preview

umbra

GitHubymsniper/umbra

External read-only game overlay for Linux. Derived offsets, composed skeletons, optional kernel module for ptrace-independent memory reads and…

memory-forensicsexploitationreverse-engineering+1
18vor 14 Tagen
Zurück123…19Weiter