
 jeanextreme002/pymemoryeditor
Eine reine Python-Bibliothek, App und MCP, mit der du den Speicher jedes laufenden Prozesses in wenigen Zeilen Python 🐍 inspizieren, ändern und durchsuchen kannst.

Eine reine Python-Bibliothek (aufgebaut auf ctypes), mit der du den Speicher jedes laufenden Prozesses in wenigen Zeilen Python inspizieren, verändern und durchsuchen kannst — Cheat-Engine-Workflows unter Windows, Linux und macOS!

Lies, schreibe und scanne den Speicher jedes Prozesses — direkt aus Python.
Eine einheitliche API. Drei Betriebssysteme. Kein C-Compiler. Kein nativer Build-Schritt.


Läuft auf Windows · Linux · macOS — 32-Bit und 64-Bit.
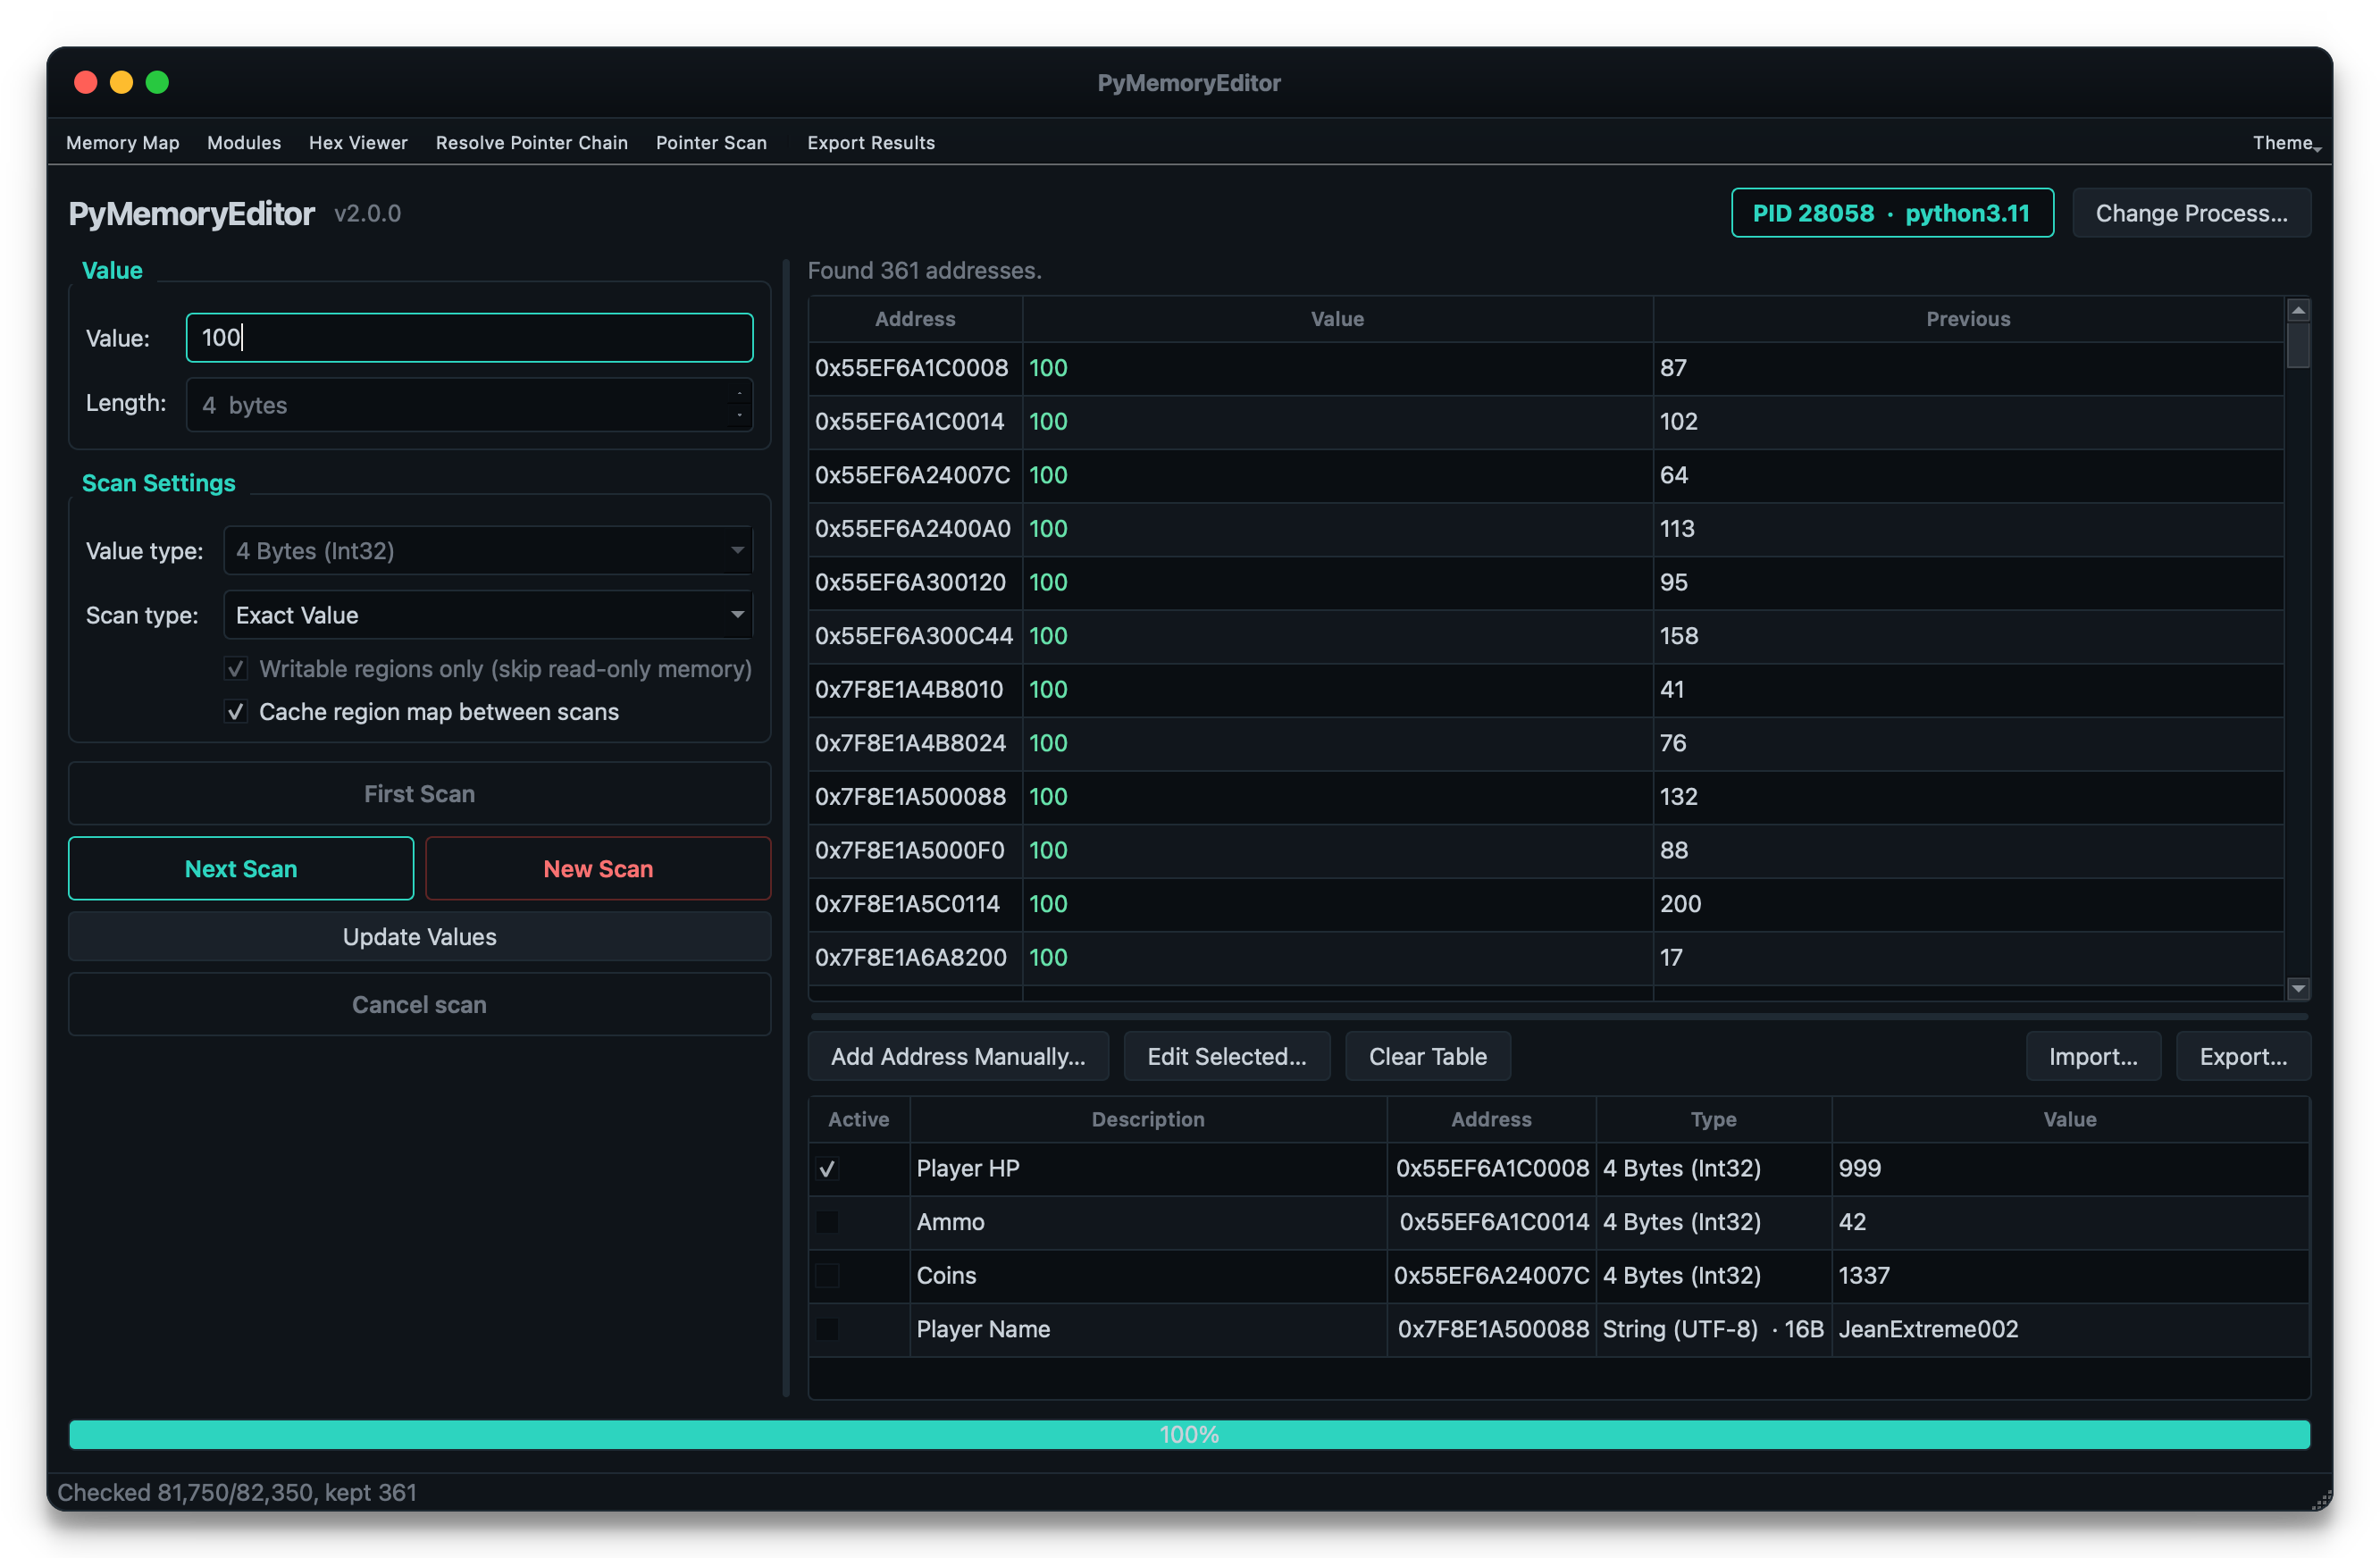
Ändere einen Wert in einem laufenden Spiel · inspiziere den Zustand eines aktiven Programms · sammle Daten direkt aus dem RAM.
pip install PyMemoryEditor
Um zusätzlich die mitgelieferte GUI-App zu installieren (ein Scanner im Cheat-Engine-Stil), verwende das app-Extra:
pip install "PyMemoryEditor[app]"
pymemoryeditor
Für schnellere Scans bei großen Prozessen füge das speed-Extra hinzu. Es zieht NumPy
hinzu und vektorisiert automatisch die Vergleichsschleife des numerischen Scans — ~10–30× schneller bei
selektiven Scans:
pip install "PyMemoryEditor[speed]"
Damit ein KI-Assistent die Bibliothek über das Model Context Protocol steuern kann, verwende
das mcp-Extra (siehe unten):
pip install "PyMemoryEditor[mcp]"
📖 Vollständige Anleitung unter Read the Docs.
from PyMemoryEditor import OpenProcess

with OpenProcess(name="game.exe") as process:

    # Scan the whole process for every address holding the value 100.
    for address in process.search_by_value(int, value=100):
        print(f"Found at 0x{address:X}")

    # Read the current value, then write a new one back.
    current = process.read_int(address)
    process.write_int(address, current + 500)
Das war's — lies, schreibe oder scanne einen anderen Prozess in drei Zeilen, auf jeder Plattform gleich.
PyMemoryEditor liefert einen Model Context Protocol-Server mit, sodass ein KI-Assistent die gesamte Schleife selbst ausführen kann:
"Finde den Health-Wert in meinem Spiel. Er ist gerade 100."
Er scannt, bittet dich, Schaden zu nehmen, verfeinert die Treffer und übergibt dir die Adresse.
pip install "PyMemoryEditor[mcp]"
claude mcp add pymemoryeditor -- pymemoryeditor-mcp
Oder in jedem Client, der mcpServers-JSON liest (Claude Desktop, Editoren, …):
{
  "mcpServers": {
    "pymemoryeditor": {
      "command": "pymemoryeditor-mcp",
      "args": []
    }
  }
}
Vierzehn Tools decken den vollständigen Workflow ab, wobei Scan-Ergebnisse serverseitig hinter einem Handle gehalten werden, sodass ein erster Scan mit 40 000 Treffern nur ein paar Token kostet statt deines gesamten Kontexts.
Lies die MCP-Anleitung, um mehr zu erfahren.
Die vollständige Dokumentation findest du unter pymemoryeditor.readthedocs.io — Installation, der Cheat-Engine-Workflow, jede Methode und jeder Parameter, die Anleitung zur GUI-App, Plattformhinweise und Fehlerbehebung.
Eine kurze Übersicht, wo du was findest:
| Quick Start | Öffne einen Prozess, lies, schreibe und führe deinen ersten Scan aus. |
| Speicher durchsuchen | Wert-Scans, Bereiche, Ergebnisse verfeinern, die Cheat-Engine-Schleife. |
| Pattern-Scan | Finde Code/Daten mit Byte-Signaturen (AOB) und Regex. |
| Pointer | Mehrstufige Pointer-Ketten und der Live-RemotePointer. |
| Pointer-Scan | Finde statische Pointer, die ASLR überleben. |
| Die GUI-App | Der mitgelieferte Scanner im Cheat-Engine-Stil. |
| Der MCP-Server | Lass einen KI-Assistenten die Scan-/Verfeinerungs-Schleife steuern. |
| API-Referenz | Jede öffentliche Klasse, Methode und jeder Parameter. |
| Plattformhinweise | Berechtigungen und Eigenheiten unter Windows, Linux und macOS. |
| Fehlerbehebung | Häufige Fehler und wie man sie behebt. |
[!NOTE] Verantwortungsvolle Nutzung. PyMemoryEditor kommuniziert über OS-Level-APIs mit anderen Prozessen. Richte es nur auf Prozesse, die dir gehören oder die du ausdrücklich inspizieren darfst.
Pull Requests, Bug-Reports und Feature-Ideen sind sehr willkommen. Lies
CONTRIBUTING.md für das Entwicklungs-Setup, das Test-Layout und
die kleine Menge plattformspezifischer Eigenheiten, die du kennen solltest.






