

SuperMem
 crowdstrike/supermem
Ein Python-Skript, das entwickelt wurde, um Windows-Speicherabbilder basierend auf dem Triage-Typ zu verarbeiten.
memory-forensicsforensicsmalware-analysis+2
267
crowdstrike/supermemEin Python-Skript, das entwickelt wurde, um Windows-Speicherabbilder basierend auf dem Triage-Typ zu verarbeiten.
 nccgroup/detectwindowscopyonwriteforapi
Verschiedene Merkmale von Windows-Prozessen auflisten, um die Bedrohungssuche zu unterstützen
 census/shadow
jemalloc-Heap-Exploitation-Framework
 visma-prodsec/columbo
ML-gestütztes forensisches Analysetool, das die Triage von Arbeitsspeicher, Festplatten und Live-Systemen unter Windows mit Volatility 3, autorunsc…
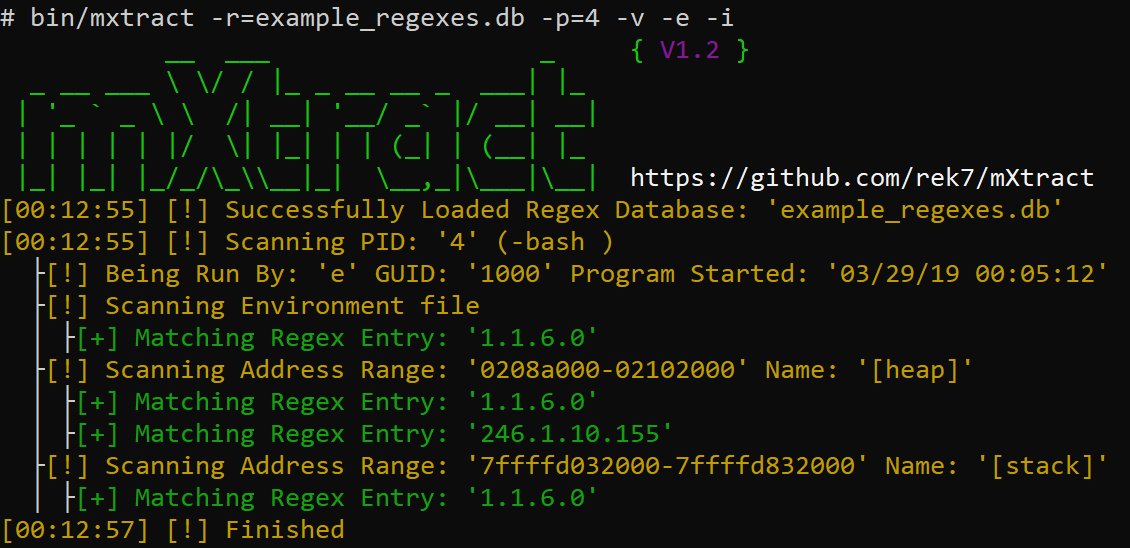 rek7/mxtract
mXtract - Speicher-Extraktor & -Analysator
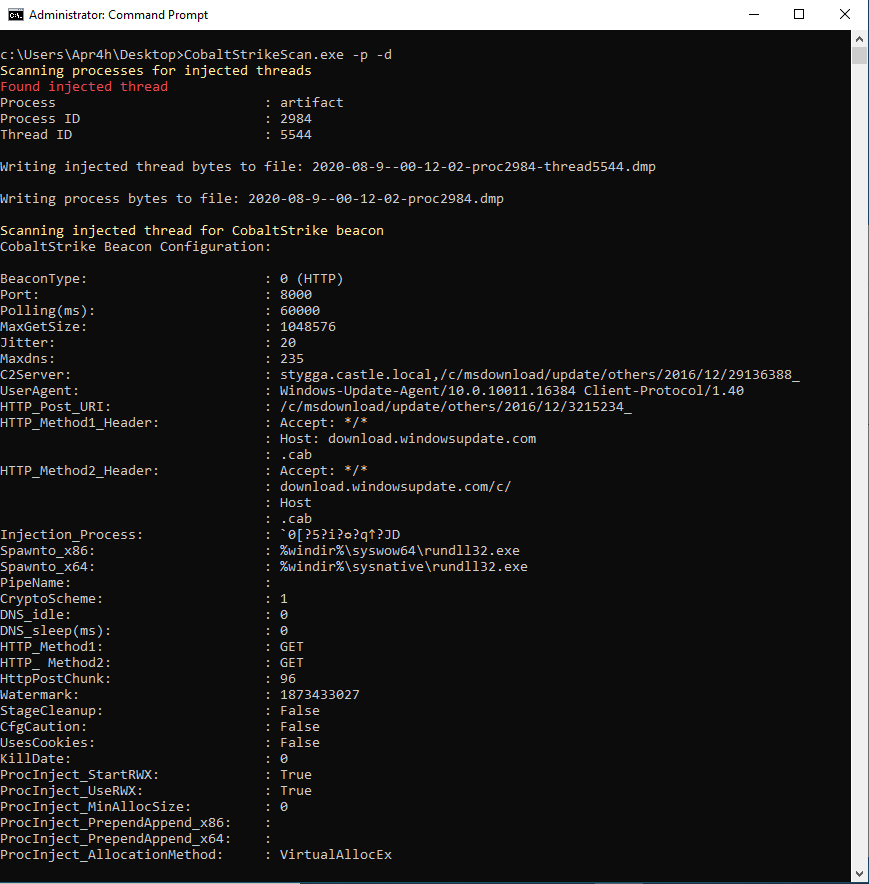 apr4h/cobaltstrikescan
Scannt Dateien oder den Prozessspeicher nach CobaltStrike beacons und analysiert deren Konfiguration
 mattifestation/powershellarsenal
Ein PowerShell-Modul, das sich dem Reverse Engineering widmet.
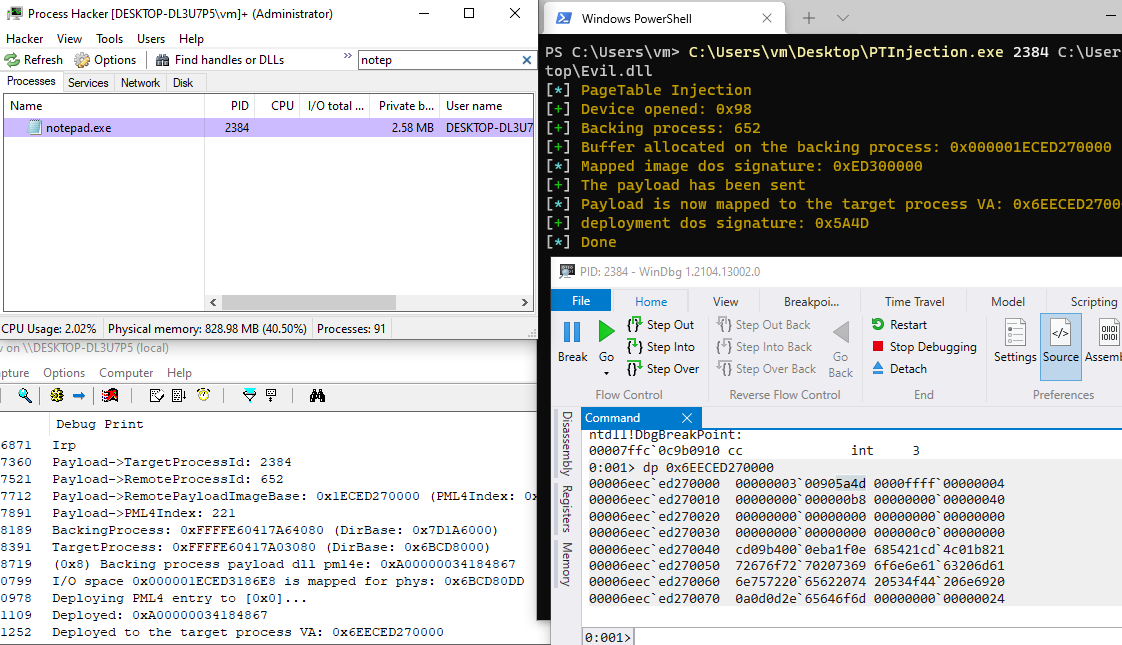 kkent030315/pagetableinjection
Code-Injection, bösartige Payload über Pagetables pml4 injizieren.
 hamza-megahed/volatility-gui
GUI für das Volatility Forensik-Tool, geschrieben in PyQT5
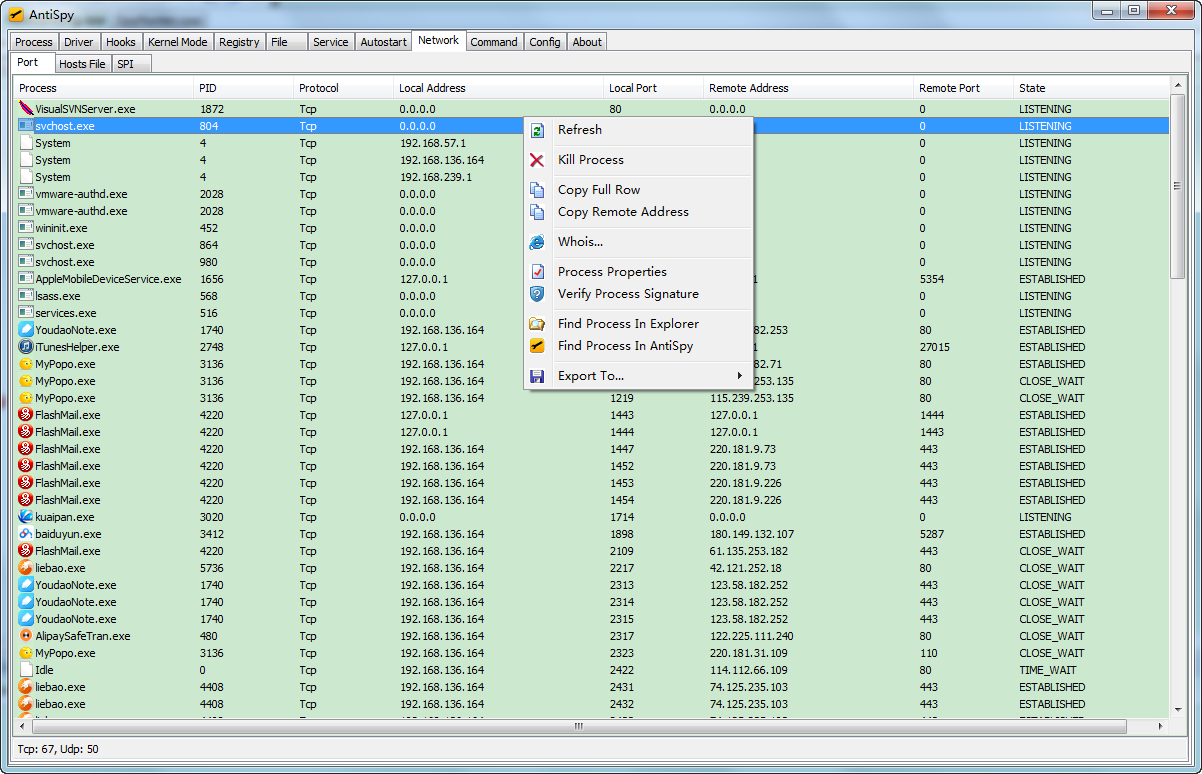 mohuihui/antispy
AntiSpy ist ein kostenloses, aber leistungsstarkes Anti-Virus- und Rootkit-Toolkit. Es bietet Ihnen die Fähigkeit mit den höchsten Privilegien,…
 lifars/gargamel
Ein forensischer Beweissammler
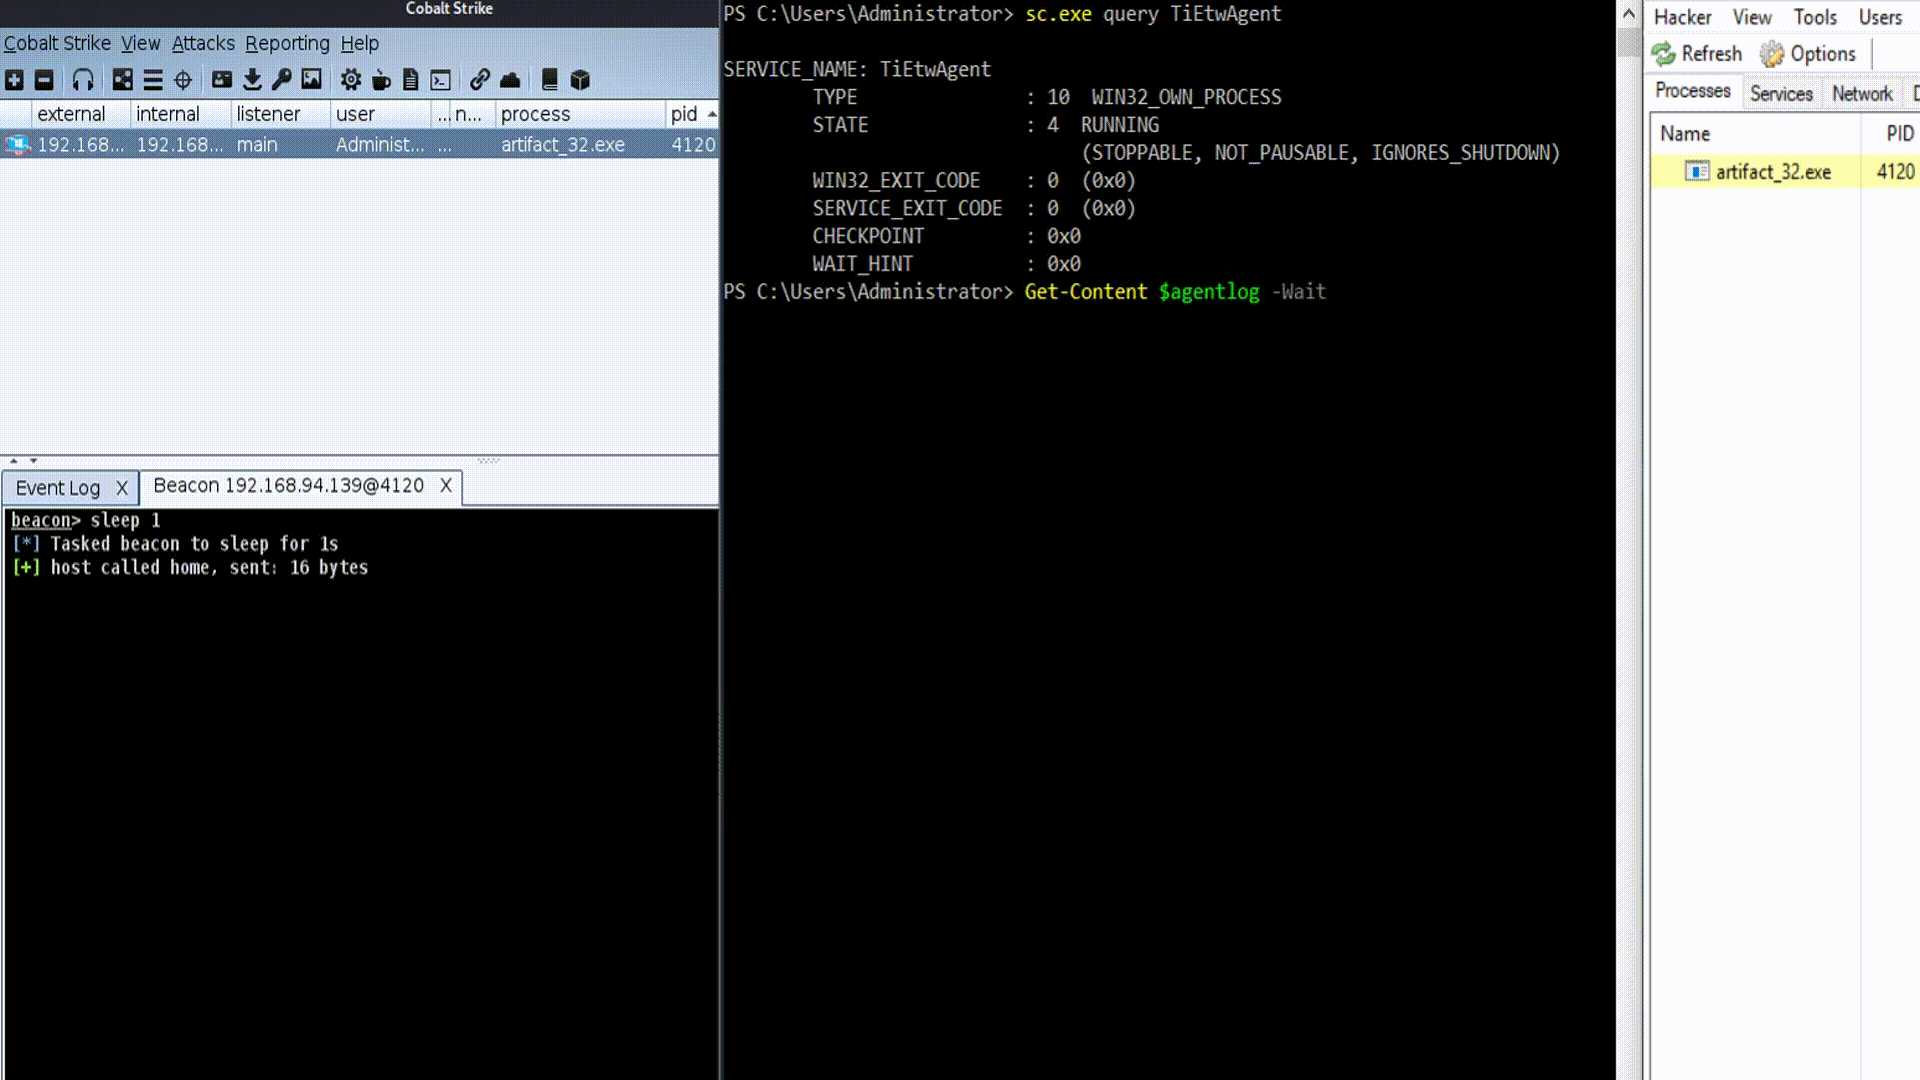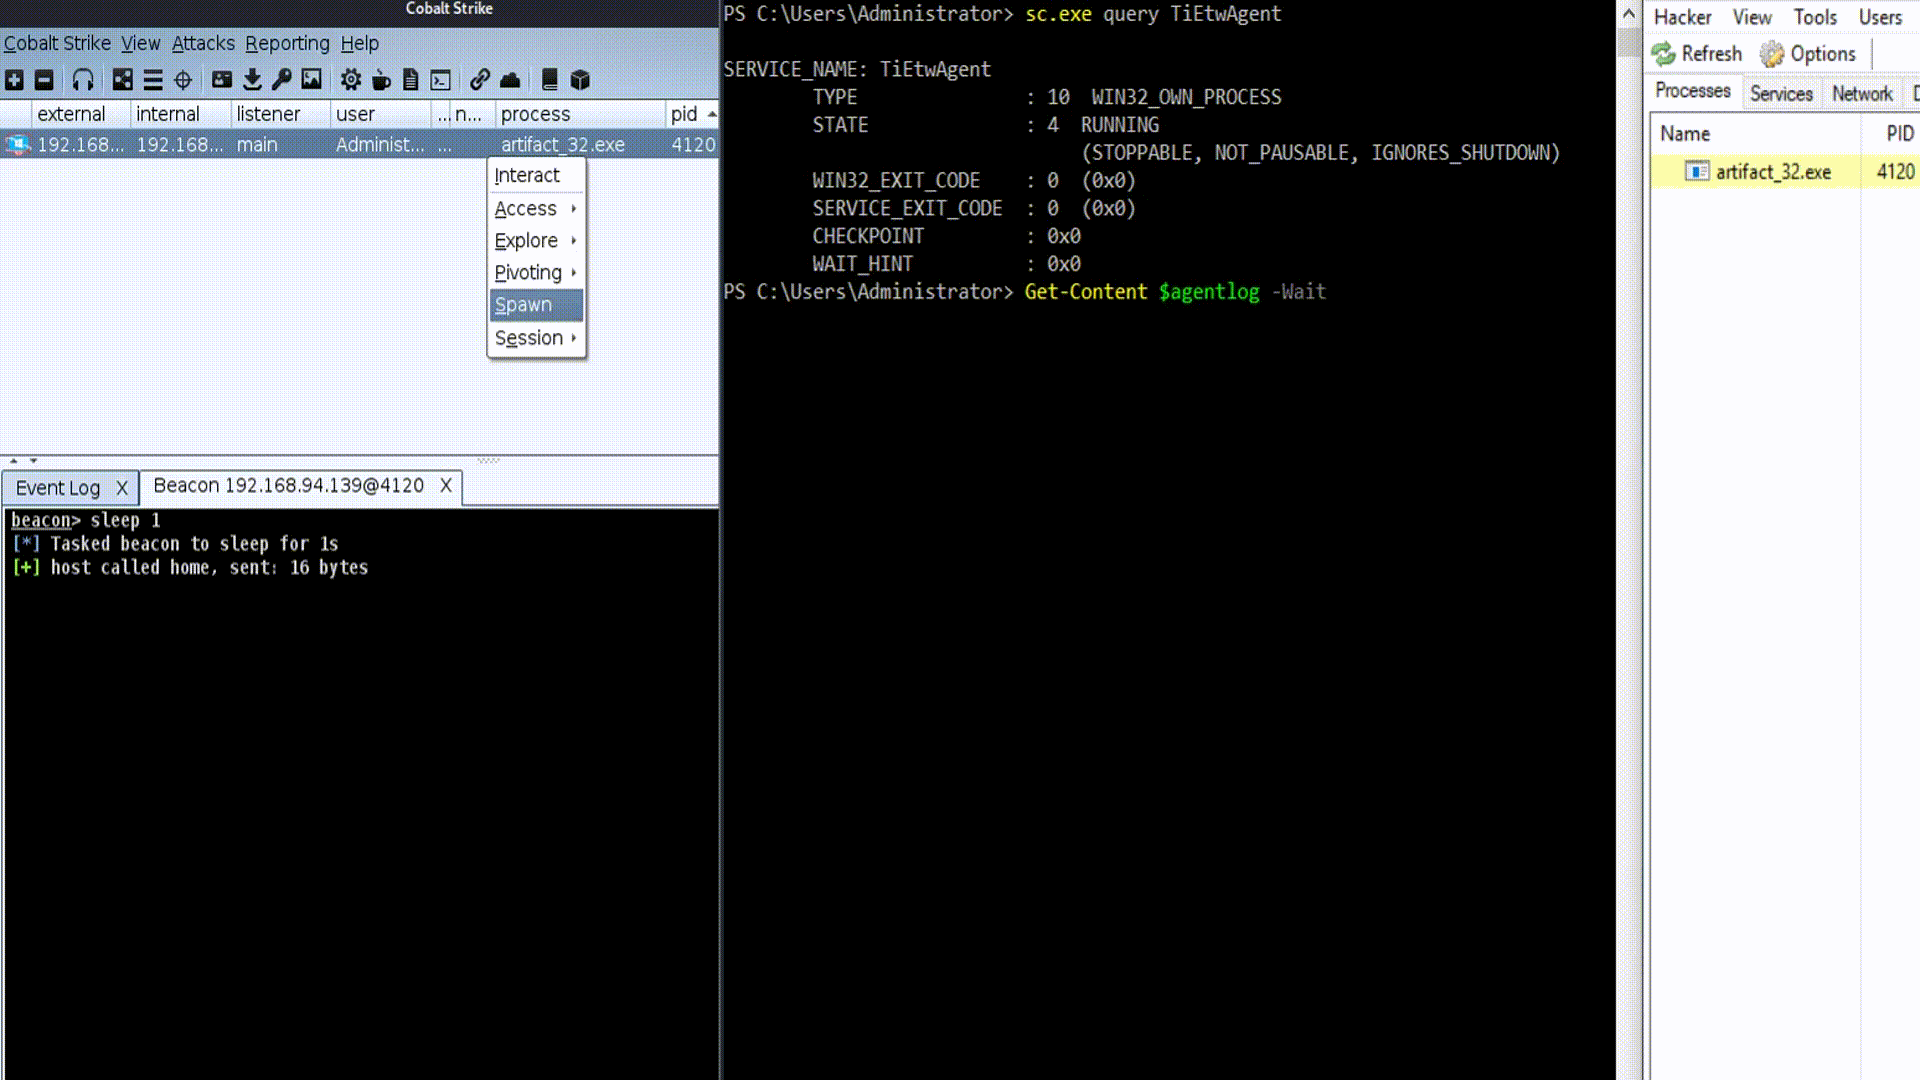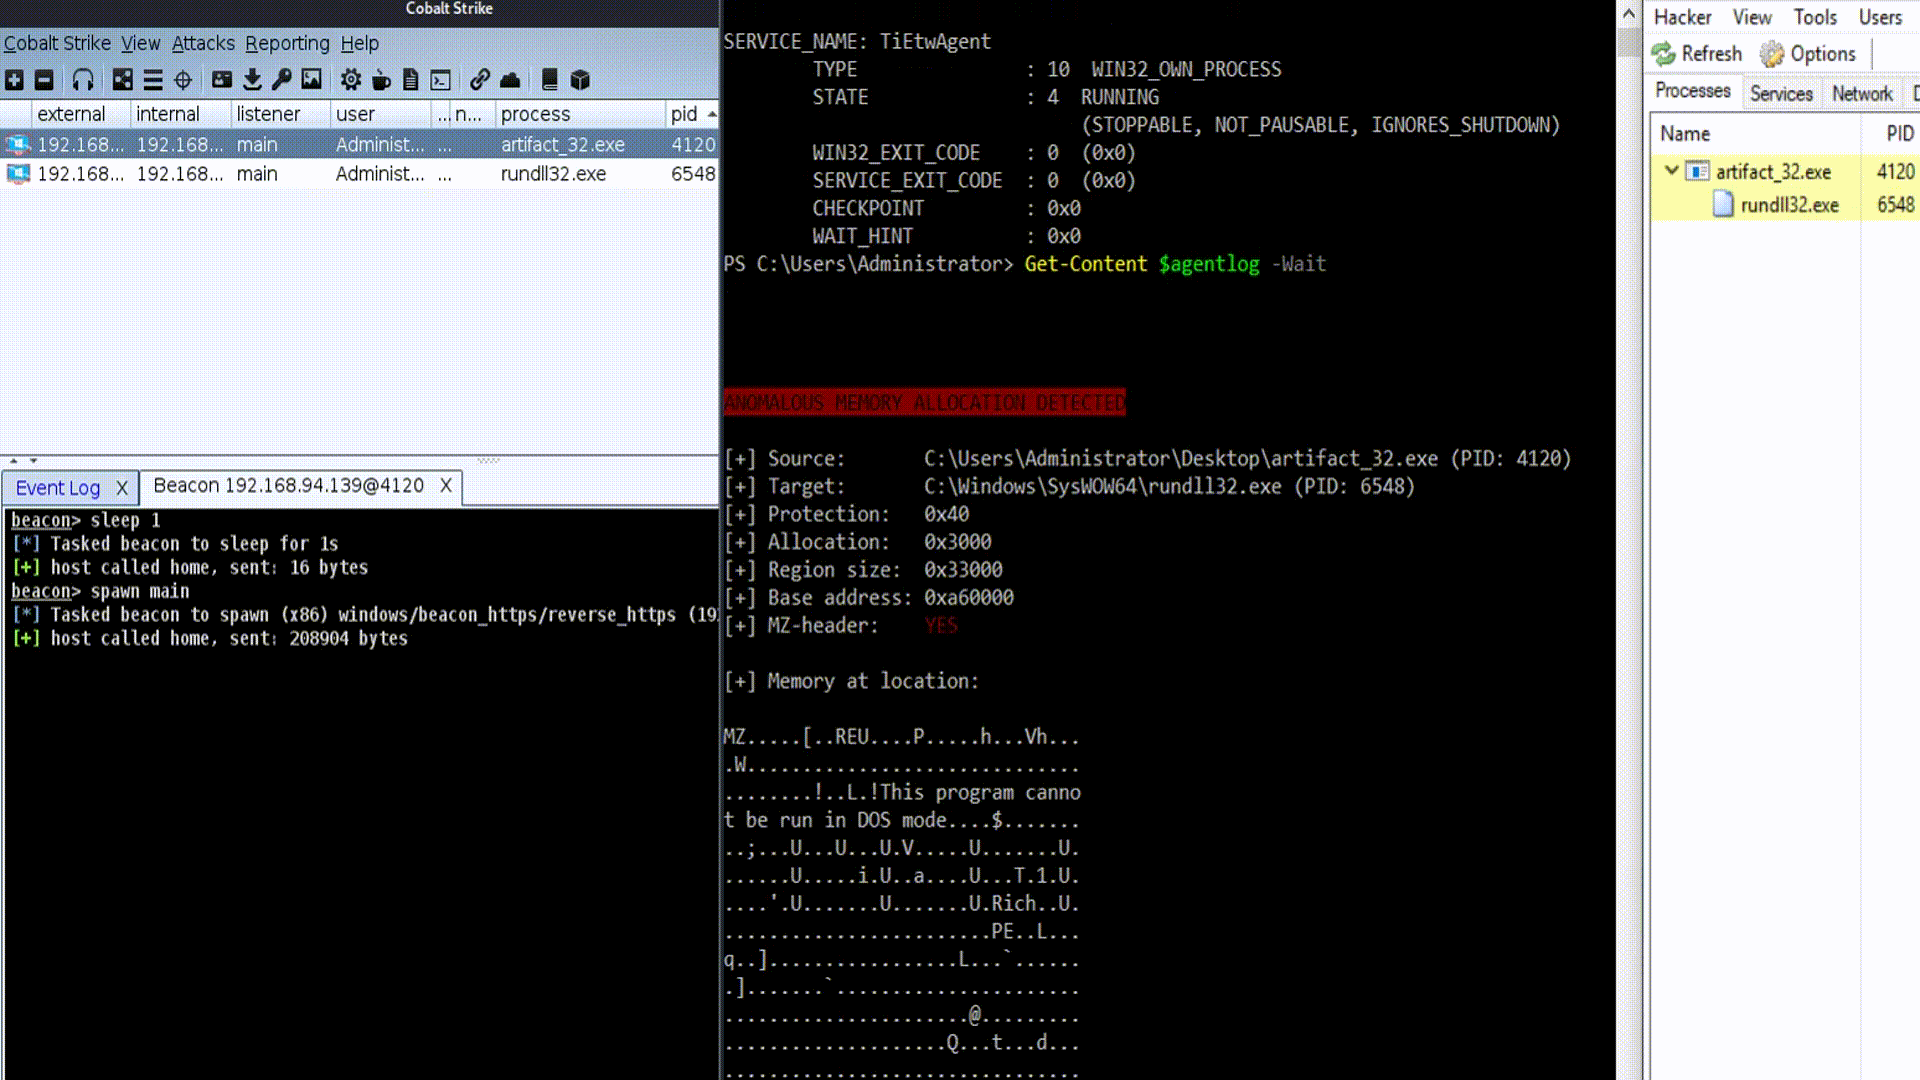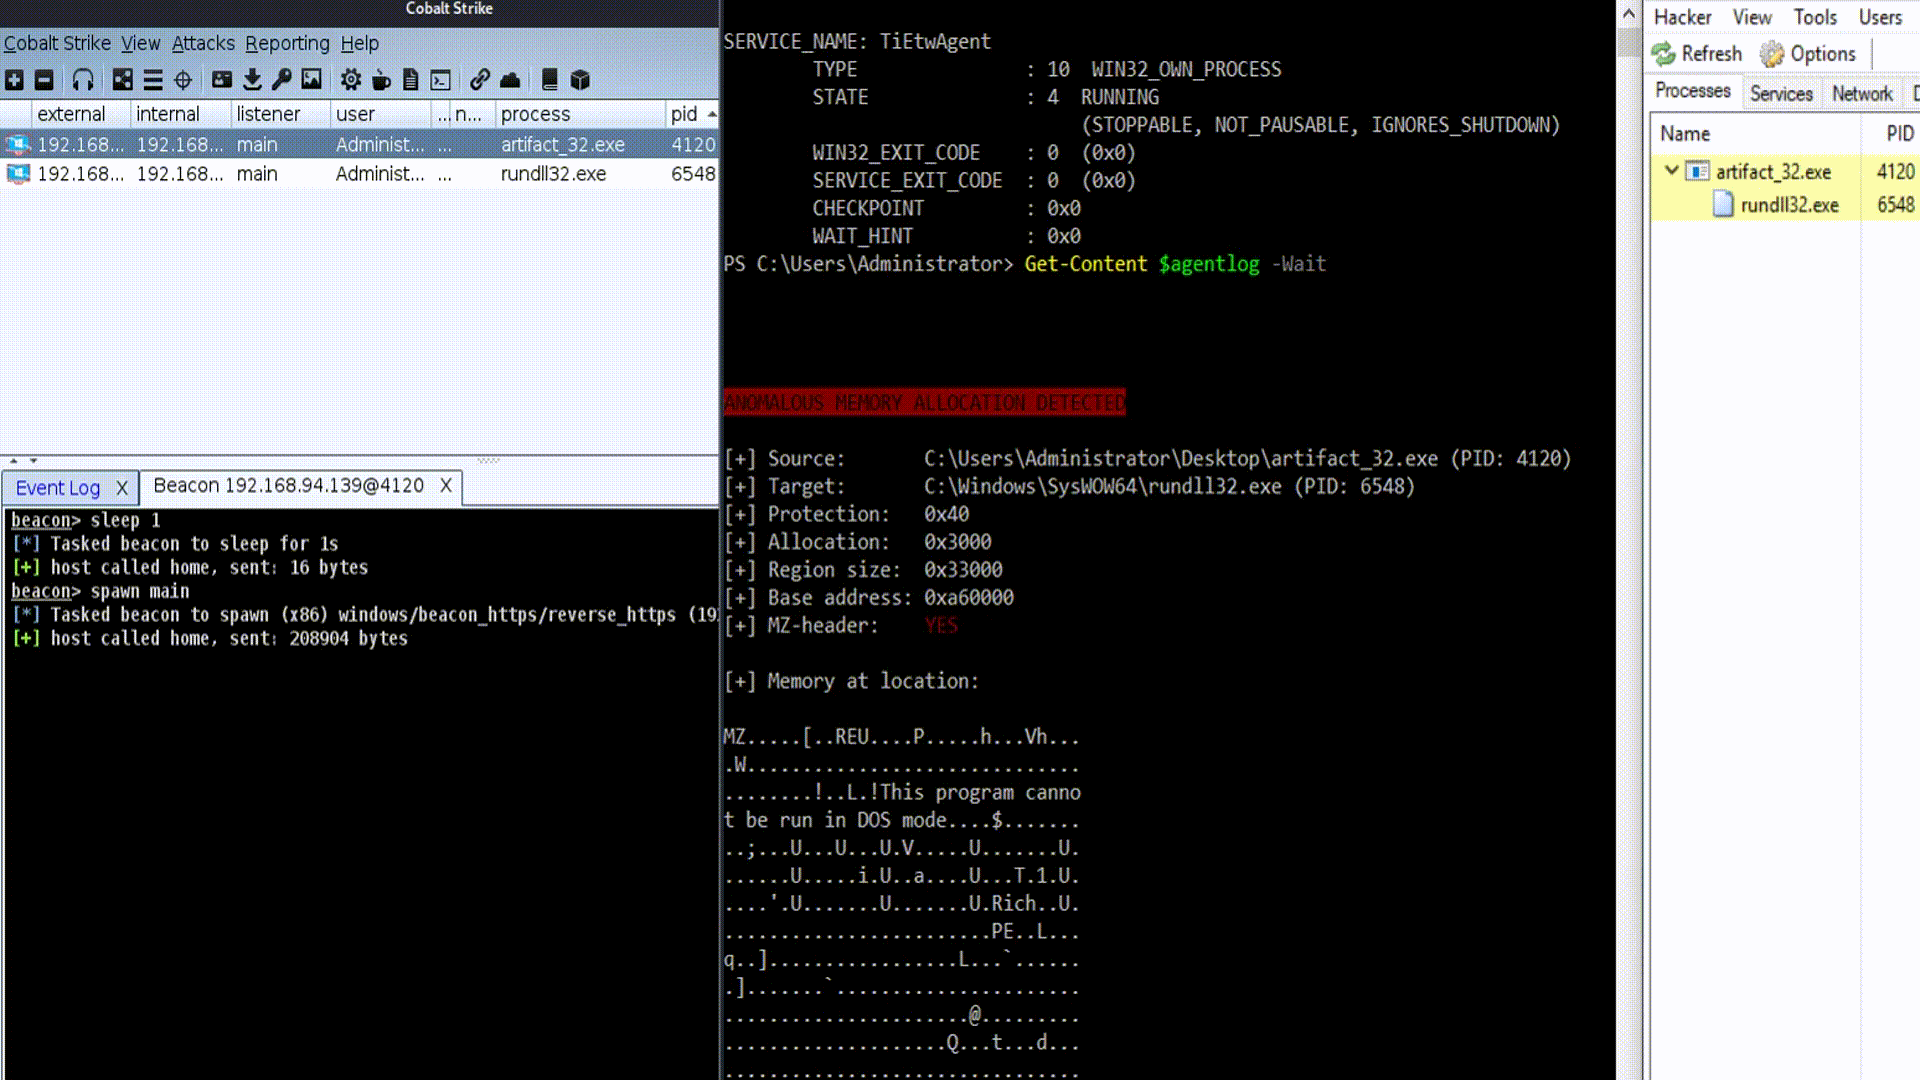 xuanxuan0/tietwagent
PoC-Speicherinjektionserkennungs-Agent basierend auf ETW, für offensive und defensive Forschungszwecke
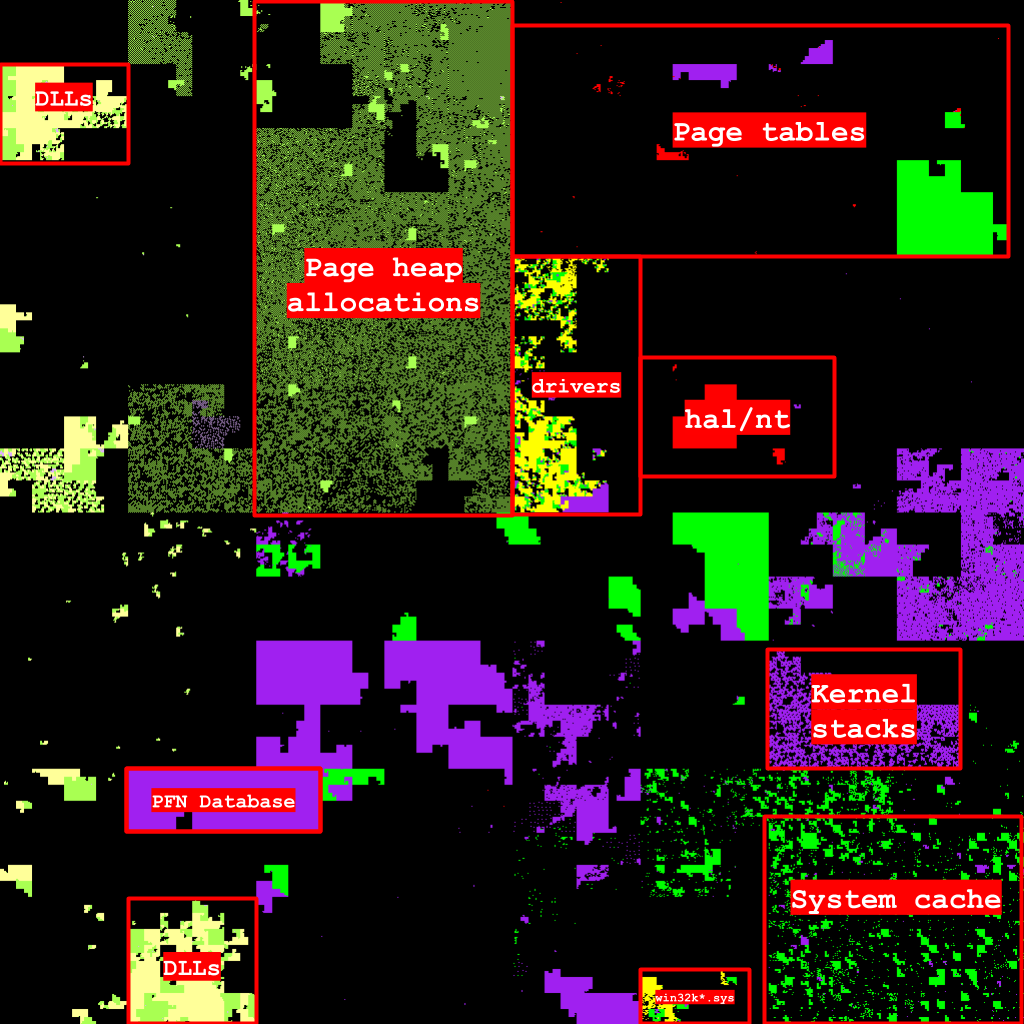 0vercl0k/clairvoyance
Visualisiere den virtuellen Adressraum eines Windows-Prozesses auf einer Hilbert-Kurve.
 fboldewin/atmmalscan
Befehlszeilen-DFIR-Tool zum Scannen von Windows-ATM-Systemen zur Erkennung von Malware-Spuren im Prozessspeicher und auf der Festplatte, mit…
 nccgroup/killedprocesscanary
Ein Canary, der die Auswirkungen bestimmter Ransomware-Akteure minimieren soll.
 gmh5225/mapped-dumper
Ein in C++ geschriebenes Programm zum Remote-Dumping manuell gemappter Module.
 diogo-fernan/ir-rescue
Ein Windows-Batch-Skript und ein Unix-Bash-Skript zur umfassenden Sammlung von Host-Forensik-Daten während der Incident-Response.
 sekoialab/fastir_collector
Live-Windows-Forensik-Erfassungstool, das Systemartefakte (Registry, Speicher, Festplatte, Dateien) in CSV/JSON sammelt, zur frühzeitigen Erkennung…