

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
TiEtwAgent — PoC-Speicherinjektionserkennungs-Agent basierend auf ETW, für offensive und defensive Forschungszwecke | Kitploit
Tools/GitHubGitHub/xuanxuan0/tietwagent
DefensivwerkzeugeSpeicherforensikMalware-AnalyseLernen & Bildung
GitHubxuanxuan0/tietwagent

TiEtwAgent

PoC-Speicherinjektionserkennungs-Agent basierend auf ETW, für offensive und defensive Forschungszwecke

Repository anzeigen
3004636vor 5 JahrenVon Kitploit geprüft
Teilen
Webseite

TiEtwAgent – ETW-basierte Prozessinjektionserkennung

msbuild

Dieses Projekt wurde entwickelt, um verschiedene Anwendungsfälle zur Erkennung von Speicherinjektionen und Umgehungstechniken zu erforschen, zu entwickeln und zu testen. Der Agent nutzt den Ereignisverfolgungsanbieter Microsoft-Windows-Threat-Intelligence als modernere und stabilere Alternative zum Userland-Hooking, mit dem Vorteil der Sichtbarkeit auf Kernel-Ebene.

Das Projekt ist für die Einrichtung und Nutzung von ETS auf die Bibliothek microsoft/krabsetw angewiesen.

Ein begleitender Blogbeitrag ist hier zu finden: https://blog.redbluepurple.io/windows-security-research/kernel-tracing-injection-detection
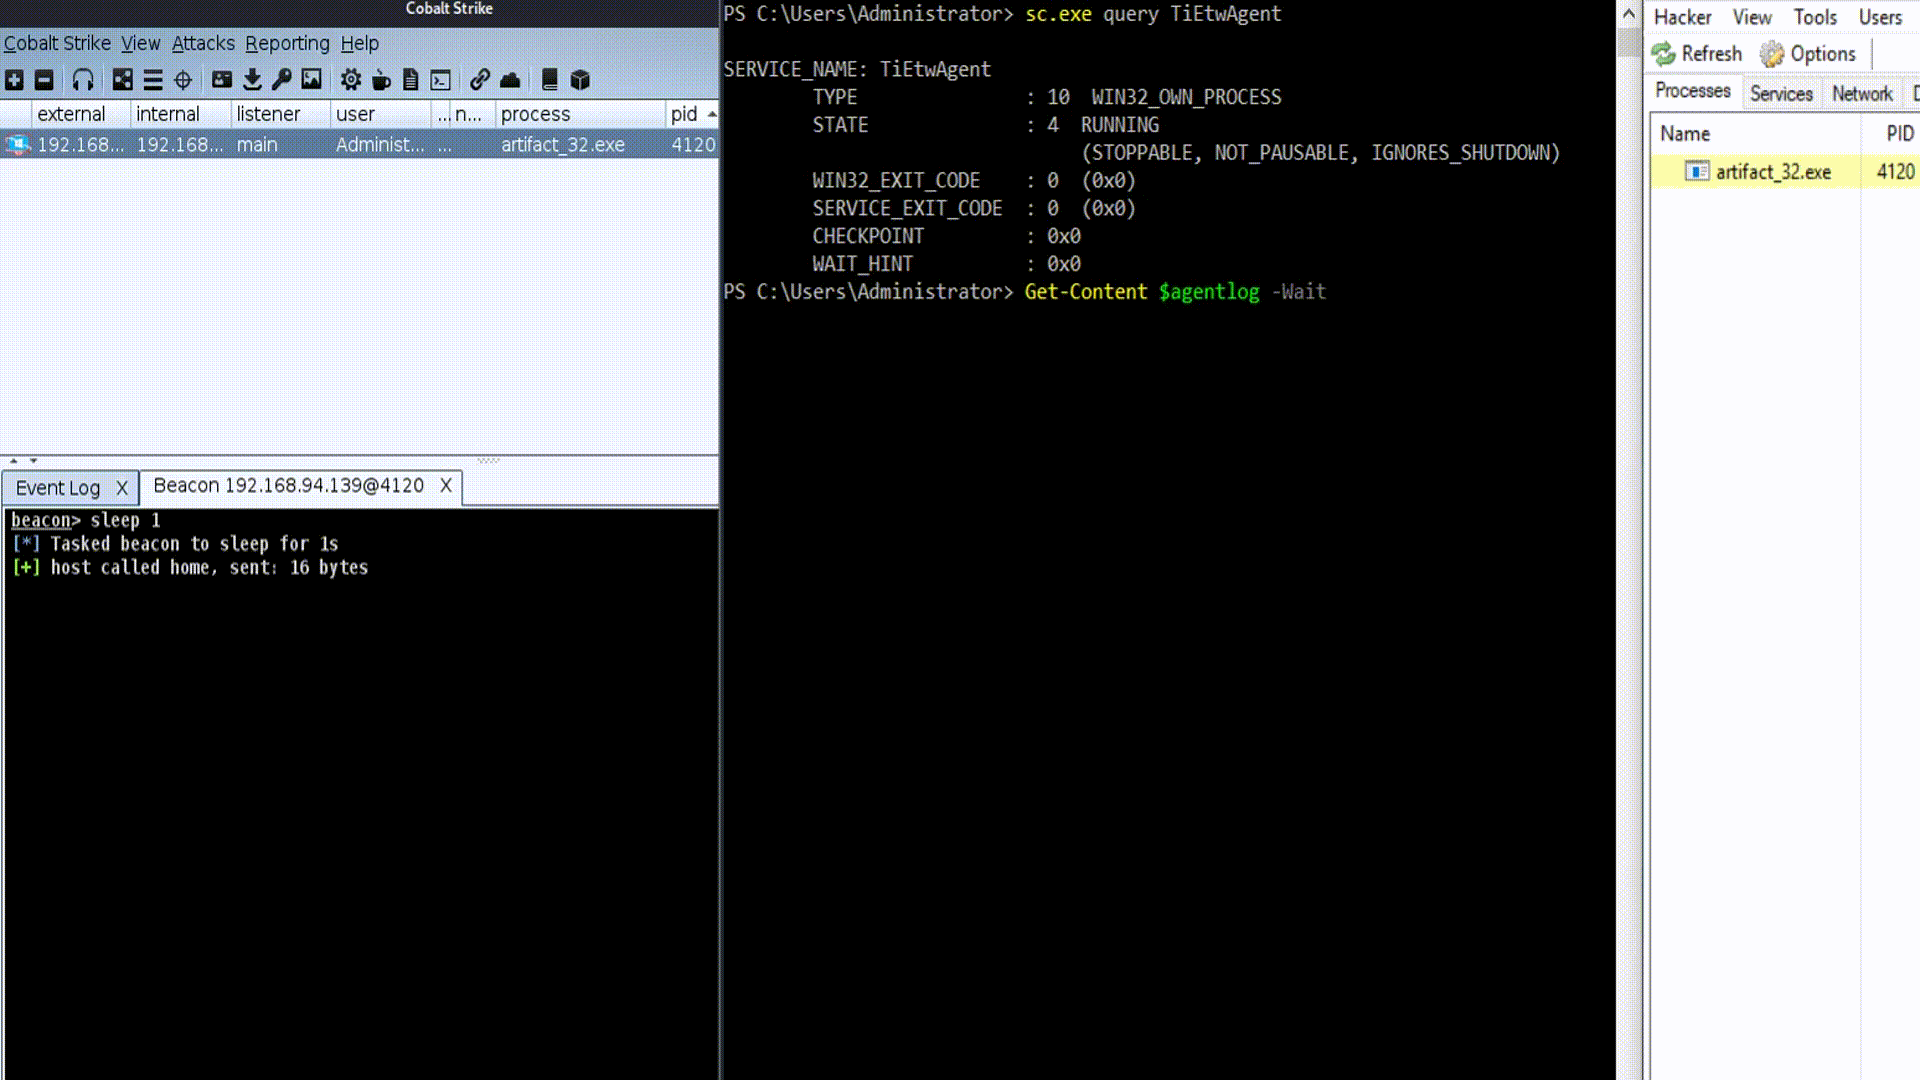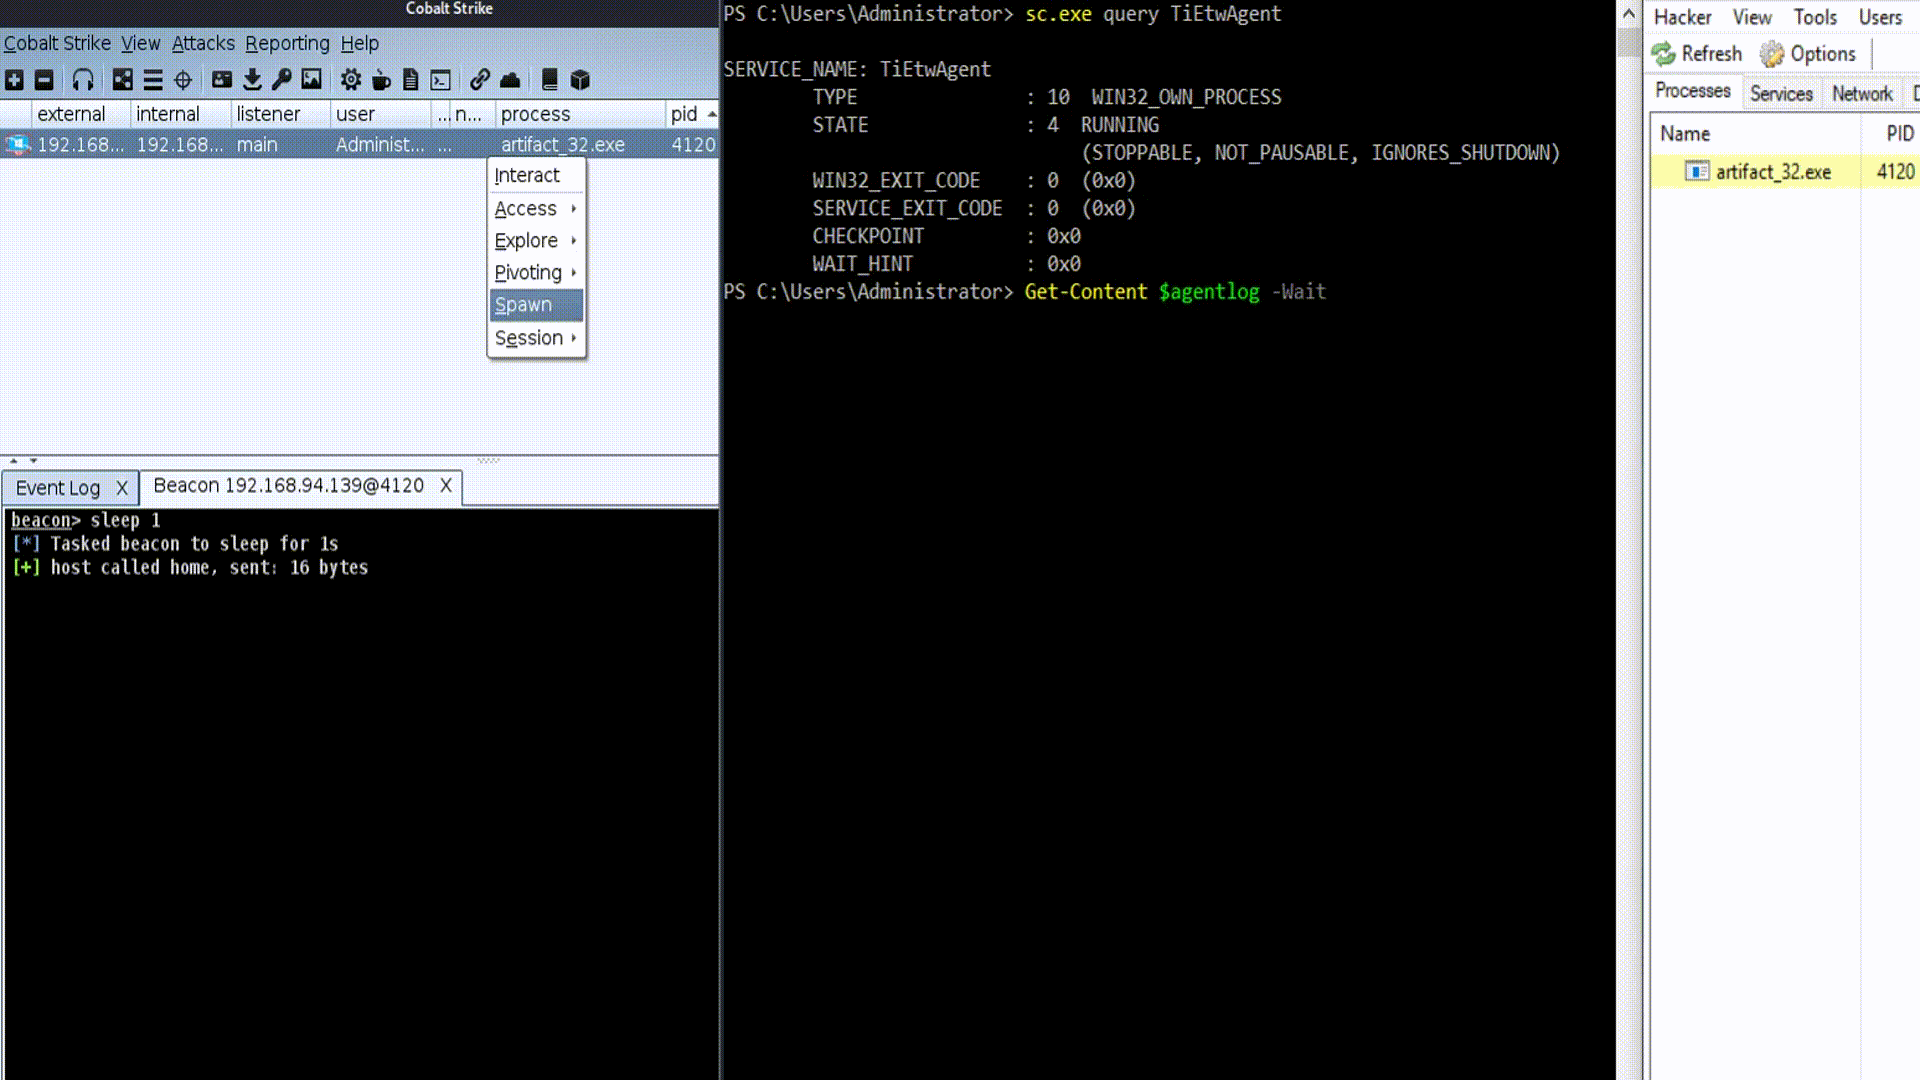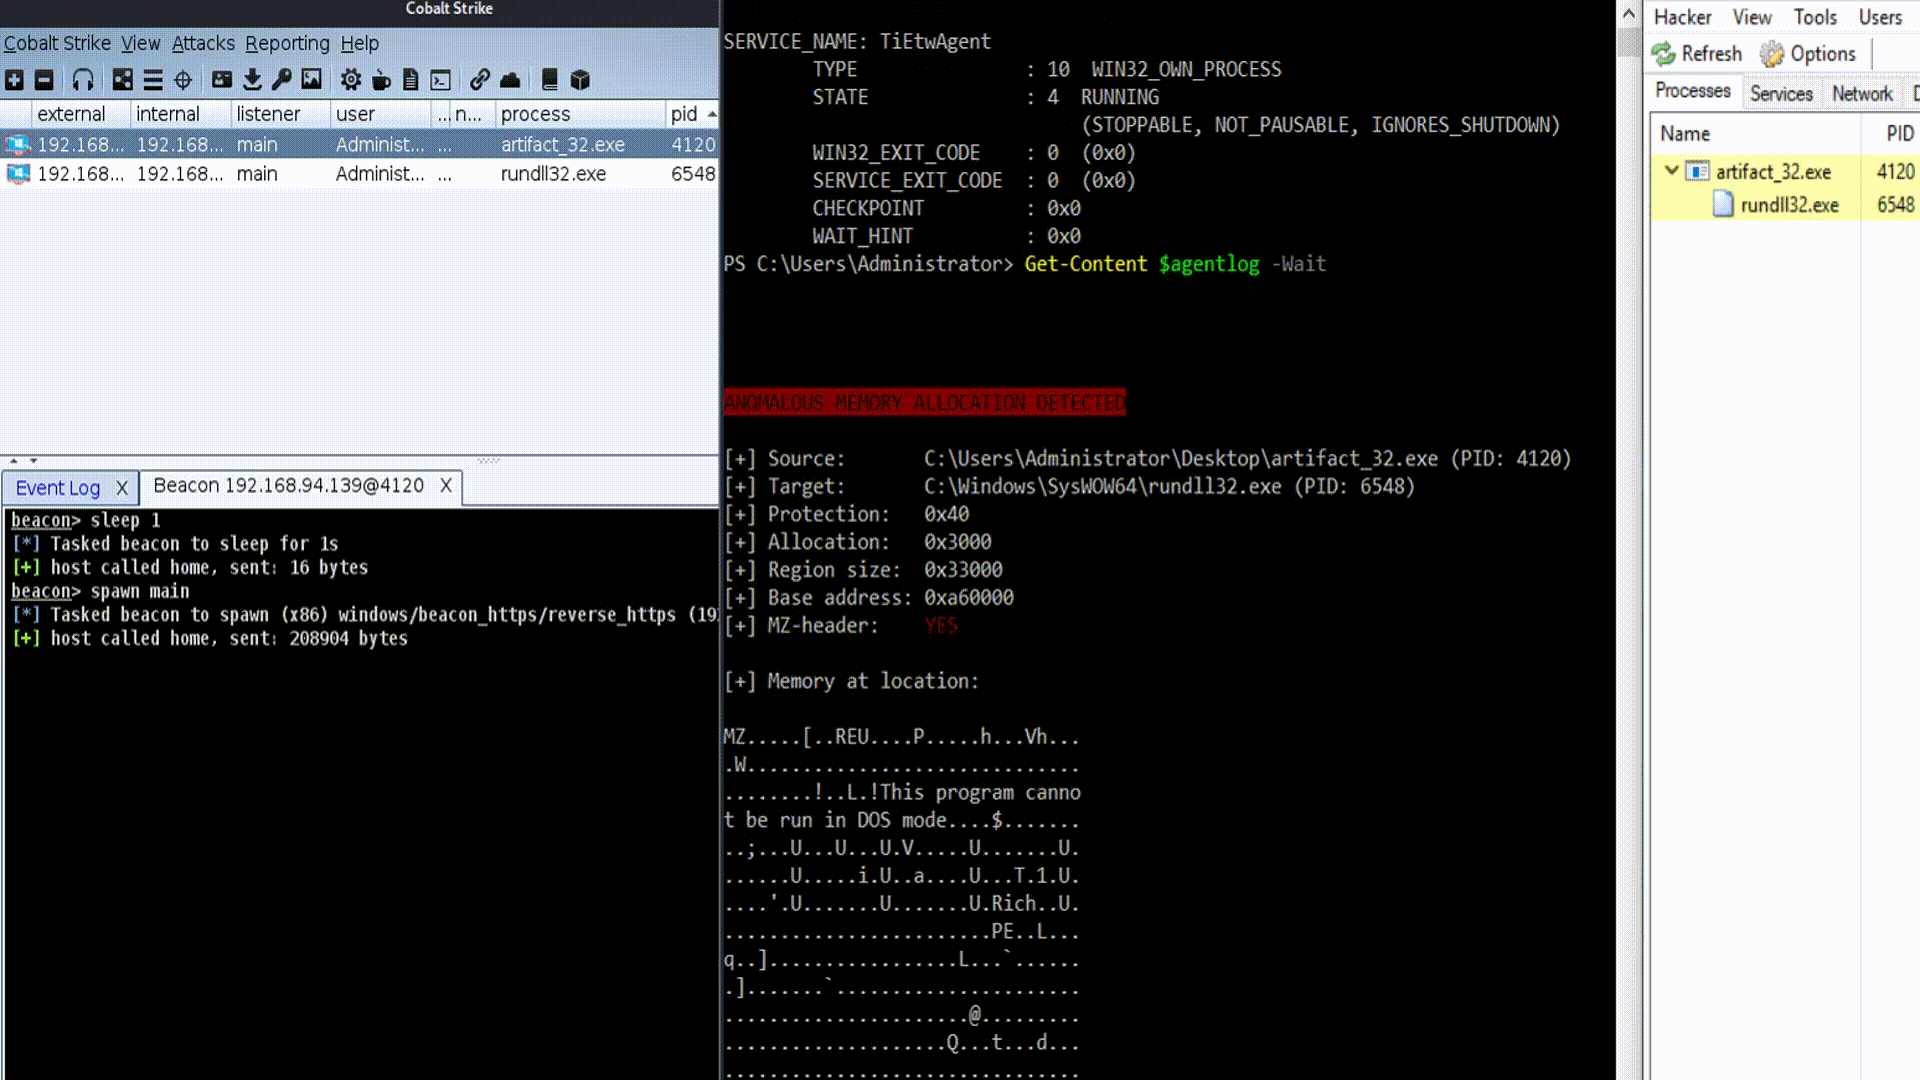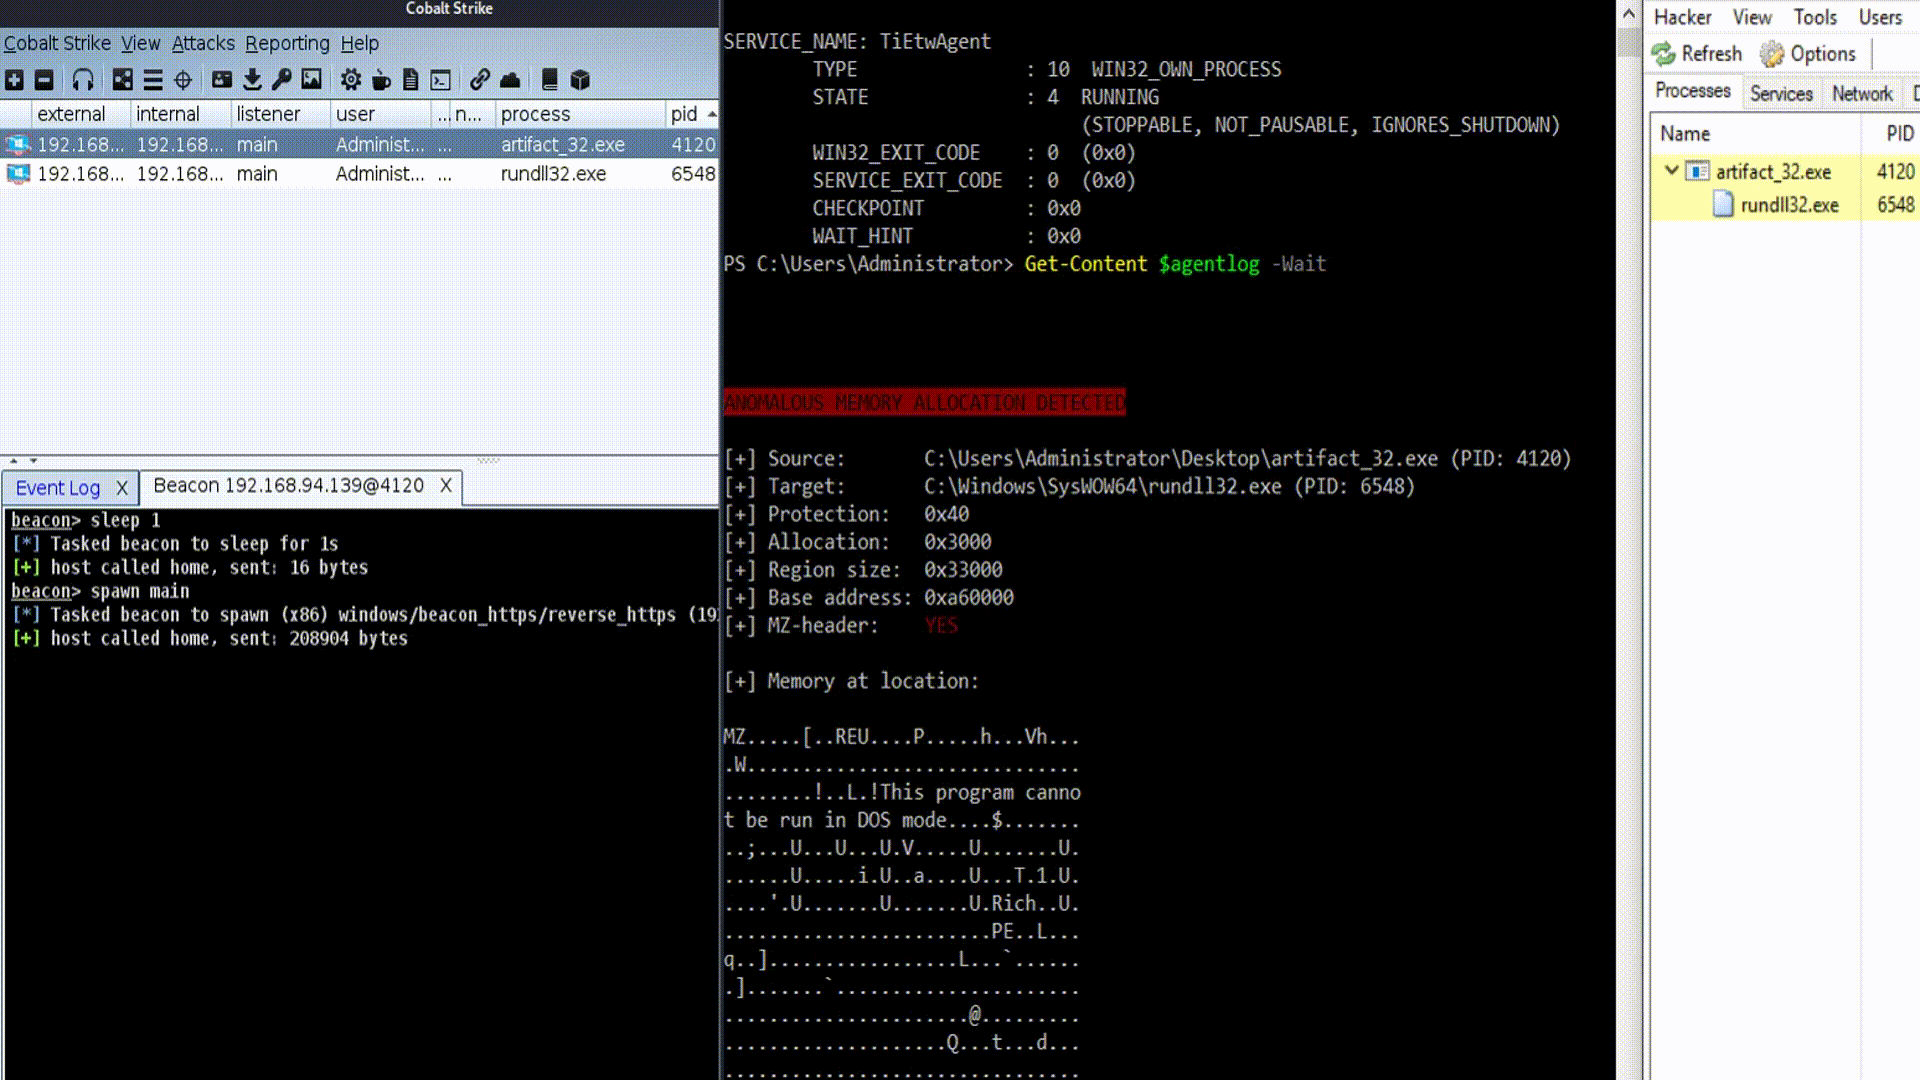
gif

Hinzufügen neuer Erkennungen

Erkennungsfunktionen können einfach in DetectionLogic.cpp hinzugefügt und von detect_event(GenericEvent evt) für jeden Quellereignistyp aufgerufen werden. Die Unterstützung neuer Ereignisfelder kann einfach durch Anhängen ihres Namens an die Map in der GenericEvent-Klassendeklaration hinzugefügt werden.

Einrichtungsanweisungen

Angenommen, Sie haben kein von Microsoft vertrauenswürdiges Signaturzertifikat:

  • Versetzen Sie Ihren Rechner mit bcdedit in den Testsignaturmodus
  • Generieren Sie ein selbstsigniertes Zertifikat mit ELAM und Code Signing EKU
  • Signieren Sie TiEtwAgent.exe und Ihren ELAM-Treiber mit dem Zertifikat
  • ./TiEtwAgent install
  • net start TiEtwAgent
  • Suchen Sie nach Protokollen, standardmäßig in C:\Windows\Temp\TiEtwAgent.txt

TODO

  • PPL-Dienst, Ereignisanalyse
  • Erste Erkennung
  • Erkennungslebenszyklus
  • Risikobasierter Lebenszyklus

PS. Wenn Sie keinen ELAM-Treiber schreiben möchten, können Sie einen von https://github.com/pathtofile/PPLRunner/tree/main/elam_driver beziehen

Besonderer Dank geht an @pathtofile für den Beitrag hier: https://blog.tofile.dev/2020/12/16/elam.html


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




