

malscore
 raj3shp/malscore
Bösartigkeitsbewertung für Linux-Befehle
defensive-toolsstatic-analysisscripting-automation+5
raj3shp/malscoreBösartigkeitsbewertung für Linux-Befehle
 silentisvox/syscallrevenant
Saubere indirekte Syscalls mit Syscall-Tampering.
 captmag/maldev
Erstellung mehrerer Malware-Tools bestehend aus Umgehung, Aufzählung und Ausnutzung
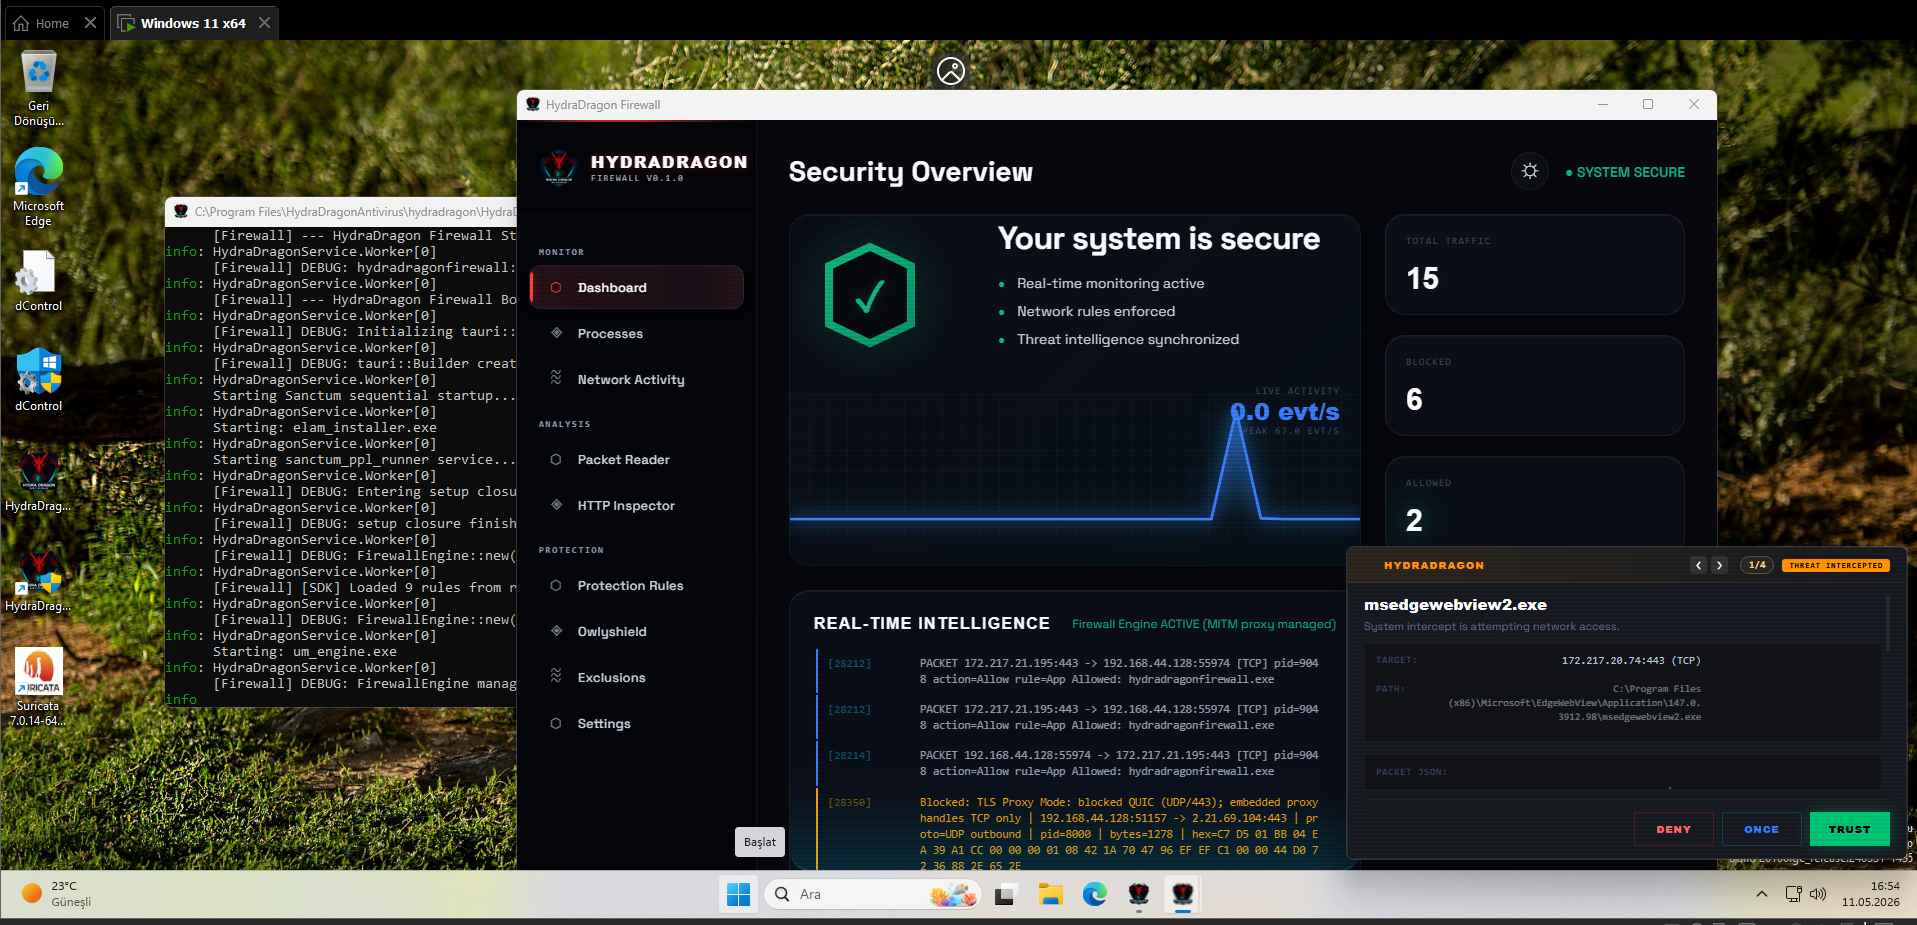 hydradragonantivirus/hydradragonantivirus
Dynamic and static analysis with Real Time Malware Analysis with Antivirus for Windows, including open-source XDR (3 EDR projects), ClamAV, YARA-X,…
 advdebug/brovan
User-Mode-x86_64-Binäremulator für Malware-Analyse und Reverse Engineering. Unterstützt PE, ELF, Speicherabbilder und rohe Binärdateien mit…
 maximilianfeix/hexvero
Know what changed inside your app: inspect Electron apps and binaries, trace findings to file and line, compare releases. Locally, without executing…
 mgreen27/detectraptor
Ein Repository zum Teilen öffentlich verfügbarer Velociraptor-Erkennungsinhalte.
 toborrm9/malicious_extension_sentry
Malicious Extension Database
 lief-project/lief
Plattformübergreifende Bibliothek zum Parsen, Modifizieren und Abstrahieren von ELF-, PE- und MachO-Ausführungsformaten. Unterstützt C++-, Python-…
 8b-is/smart-tree
Smart Tree: nicht nur ein Baum, eine Philosophie. Ein kontextbewusster, KI-gefertigter Ersatz für über 20 Tools mit MEM8-Quantenkomprimierung,…
 x64dbg/x64dbg
Ein Open-Source-User-Mode-Debugger für Windows. Optimiert für Reverse Engineering und Malware-Analyse.
 capesandbox/cape-parsers
CAPE-Kern- und Community-Parser
 blackvectorops/semantic_firewall
Erzeuge deterministische semantische Fingerabdrücke für Go-Funktionen. Erkenne Backdoors im xz-Stil und verifiziere semantische Äquivalenz mithilfe…
 tjnel/certgraveyard_yara
Automatisierte YARA-Regelgenerierung aus der Cert Central-Datenbank kompromittierter Zertifikate.
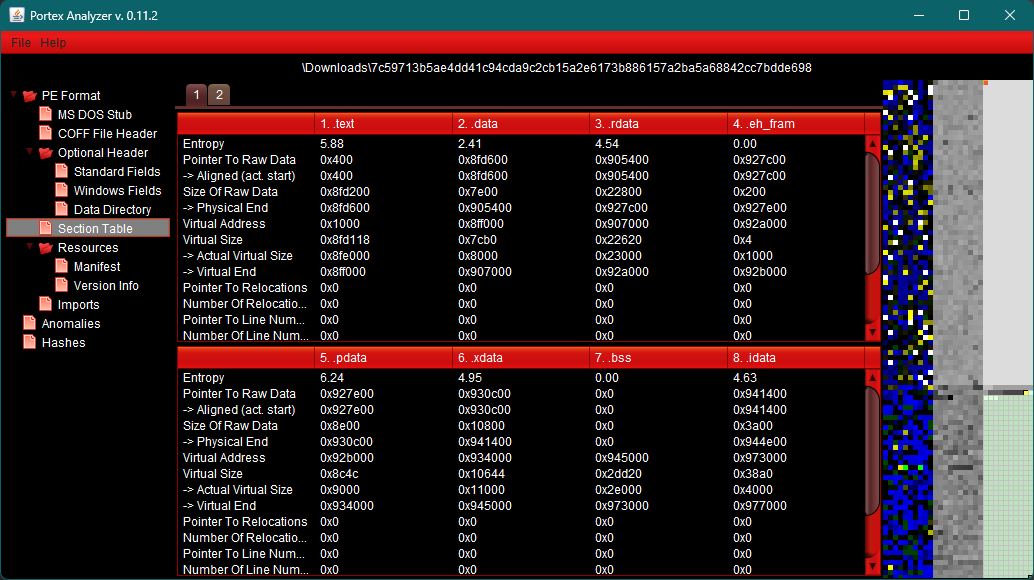 struppigel/portexanalyzergui
Graphical interface for PortEx, a Portable Executable and Malware Analysis Library
 ablation-tool/ablation
Reverse-Engineering-Framework mit Disassemblierung, Dekompilierung, Taint-Analyse, Versionsvergleich und semantischer Suche sowie LLM-gesteuerter…
 cristianzsh/freki
Open-Source Malware-Analyse-Plattform mit statischer PE-Analyse, YARA-Musterabgleich, VirusTotal-Integration, REST-API und Docker-Bereitstellung für…