

process-watcher
 neo23x0/process-watcher
Ein Prozessüberwachungstool, das versucht, Ausnutzung zu erkennen
defensive-toolsdynamic-analysis-sandboxingmalware-analysis+4
13
neo23x0/process-watcherEin Prozessüberwachungstool, das versucht, Ausnutzung zu erkennen
 radareorg/r2ai
Radare2-KI-Plugin, das lokale oder entfernte LLMs für Dekompilierung, Funktionserklärung, Schwachstellenerkennung, Umbenennung und skriptgesteuertes…
 kevoreilly/capev2
Malware-Konfiguration und Payload-Extraktion
 sophoslabs/iocs
Von Sophos stammende indicators-of-compromise aus veröffentlichten Berichten
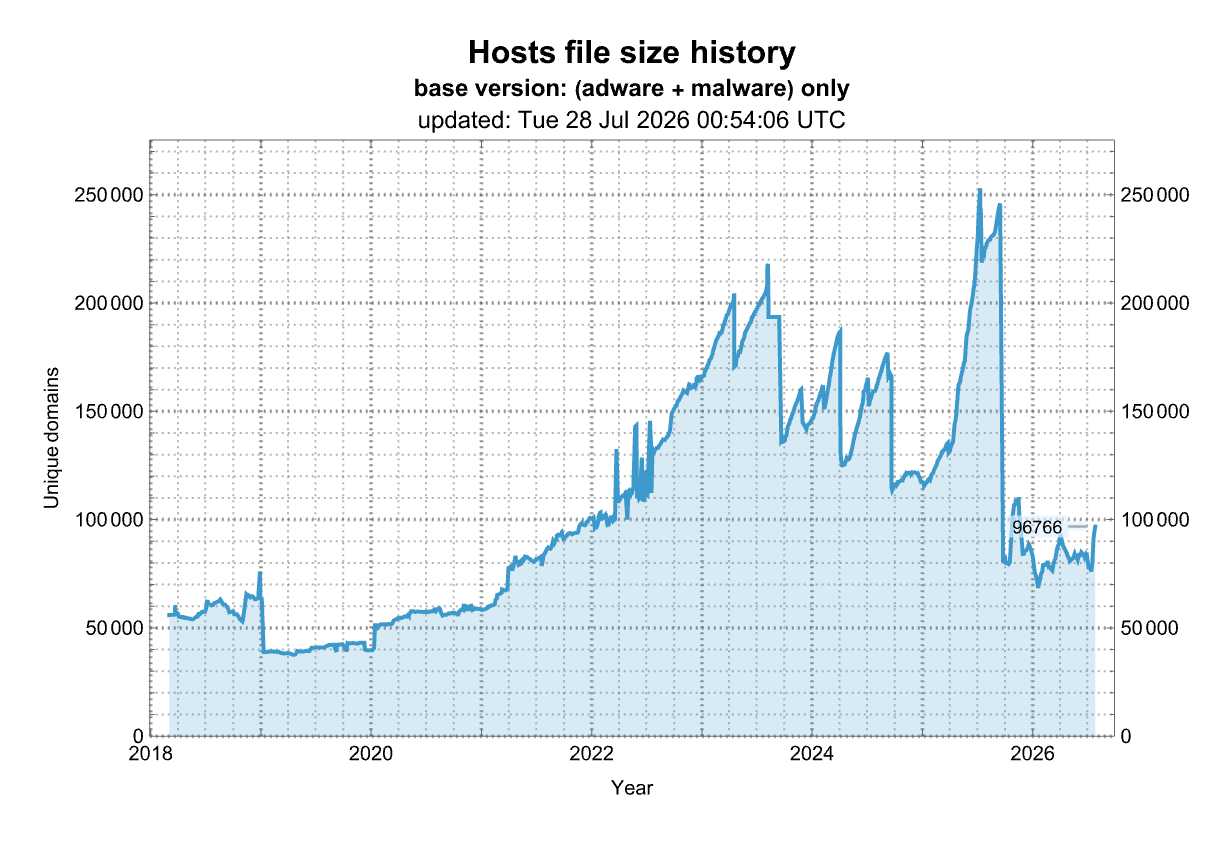 stevenblack/hosts
🔒 Consolidating and extending hosts files from several well-curated sources. Optionally pick extensions for porn, social media, and other categories.
 cmu-sei/pharos
Automatisierte statische Analysewerkzeuge für Binärprogramme
 timb-machine/linux-malware
Interessante Linux- (und UNIX-) Malware verfolgen. Sende PRs.
 nationalsecurityagency/ghidra
Ghidra ist ein Software-Reverse-Engineering (SRE)-Framework.
 xephora/threat-remediation-scripts
This repository contains a list of new remediation scripts.
 wazuh/wazuh
Open-Source-XDR- und SIEM-Plattform für Bedrohungserkennung, Protokollanalyse, Dateiintegritätsüberwachung, Schwachstellenbewertung und…
 mwemuorg/mwemu
Reiner Rust x86 Hardware-Emulator und Windows-Prozess-Simulator für Malware-Analyse, Shellcode-Emulation und Payload-Entpackung. Unterstützt…
 ashishb/android-security-awesome
A collection of android security related resources
 magicsword-io/loldrivers
Kuratierte Datenbank anfälliger und bösartiger Windows-Treiber mit YARA-, Sigma-, ClamAV- und Sysmon-Erkennungsregeln für proaktive Bedrohungsjagd…
 cert-polska/karton
Verteiltes Malware-Verarbeitungsframework basierend auf Python, Redis und S3.
 blackorbird/apt_report
Interessante APT-Report-Sammlung und einige spezielle IOCs
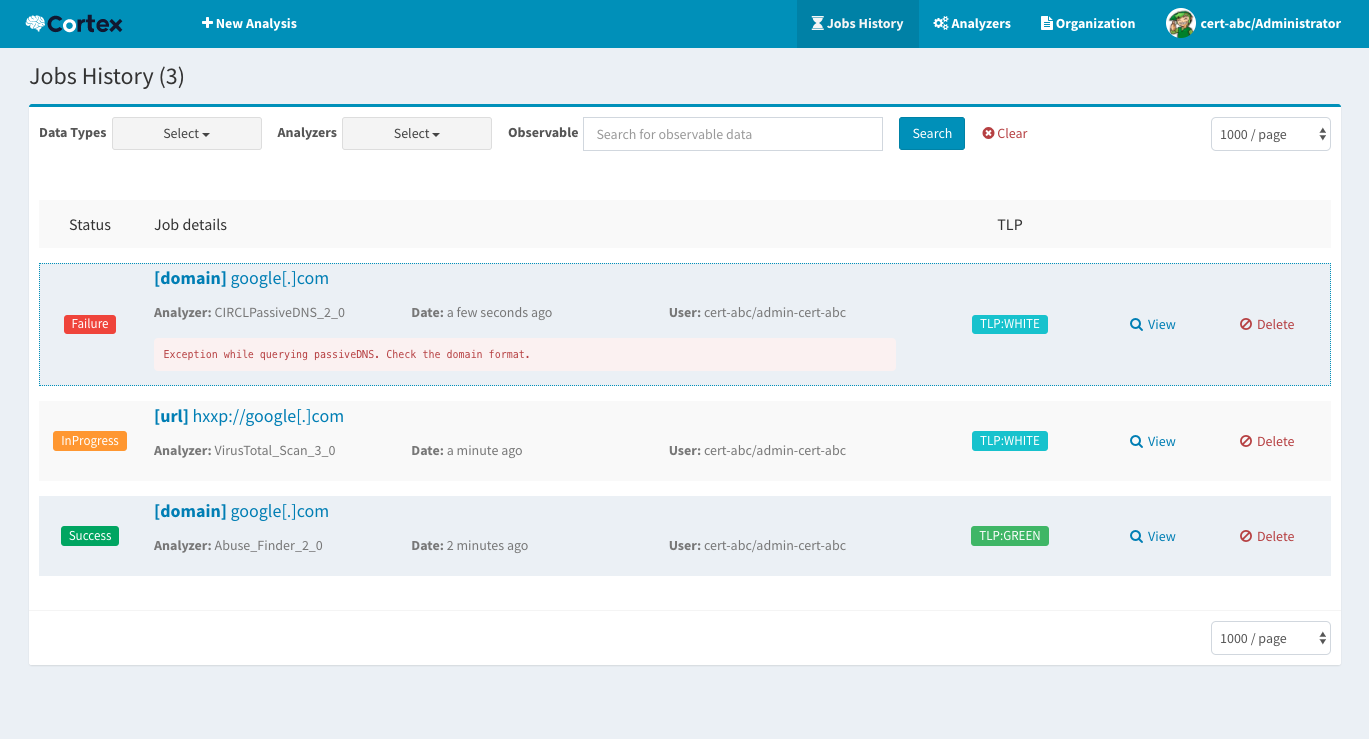 thehive-project/cortex
Cortex: eine leistungsstarke Engine zur Analyse von Observablen und aktiven Reaktionen
 bst04/cybersources
Eine kuratierte Liste von Cybersicherheitswerkzeugen und -ressourcen.
 freedomofpress/dangerzone
Nehmen Sie potenziell gefährliche PDFs, Office-Dokumente oder Bilder und konvertieren Sie sie in sichere PDFs.