

maltrail
 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
defensive-toolsioc-managementthreat-feeds-aggregators+11
8.6k
stamparm/maltrailReal-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
 facebook/threatexchange
Trust-&-Safety-Tools für die gemeinsame Bekämpfung digitaler Schäden.
 opencti-platform/connectors
Sammlung von OpenCTI-Connectors, die Threat Intelligence, IOCs und CTI-Daten aus externen Quellen wie MISP und MITRE ATT&CK in die Plattform einlesen…
 cyb3rxp/awesome-soc
Eine kuratierte Wissensbasis zum Aufbau, Betrieb und zur Weiterentwicklung eines SOC (einschließlich CSIRT).
 mthcht/awesome-lists
Kuratierte Sammlung von Threat-Intelligence-Feeds, IoC-Listen, YARA-Regeln und DFIR-Tool-Referenzen für SOC/CERT/CTI-Erkennung und Incident Response.
 opencti-platform/opencti
Offene Plattform für Cyber-Bedrohungsinformationen
 sigmahq/sigma
Haupt-Sigma-Regel-Repository
 cisagov/vulnrichment
Ein Repository zur Durchführung von Schwachstellen-Anreicherung.
 mvt-project/mvt
Forensisches Erfassungs- und Analysetoolkit für Android- und iOS-Geräte zur Identifizierung potenzieller Kompromittierung durch bekannte Spyware…
 virustotal/yara-x
Eine Neuimplementierung von YARA in Rust.
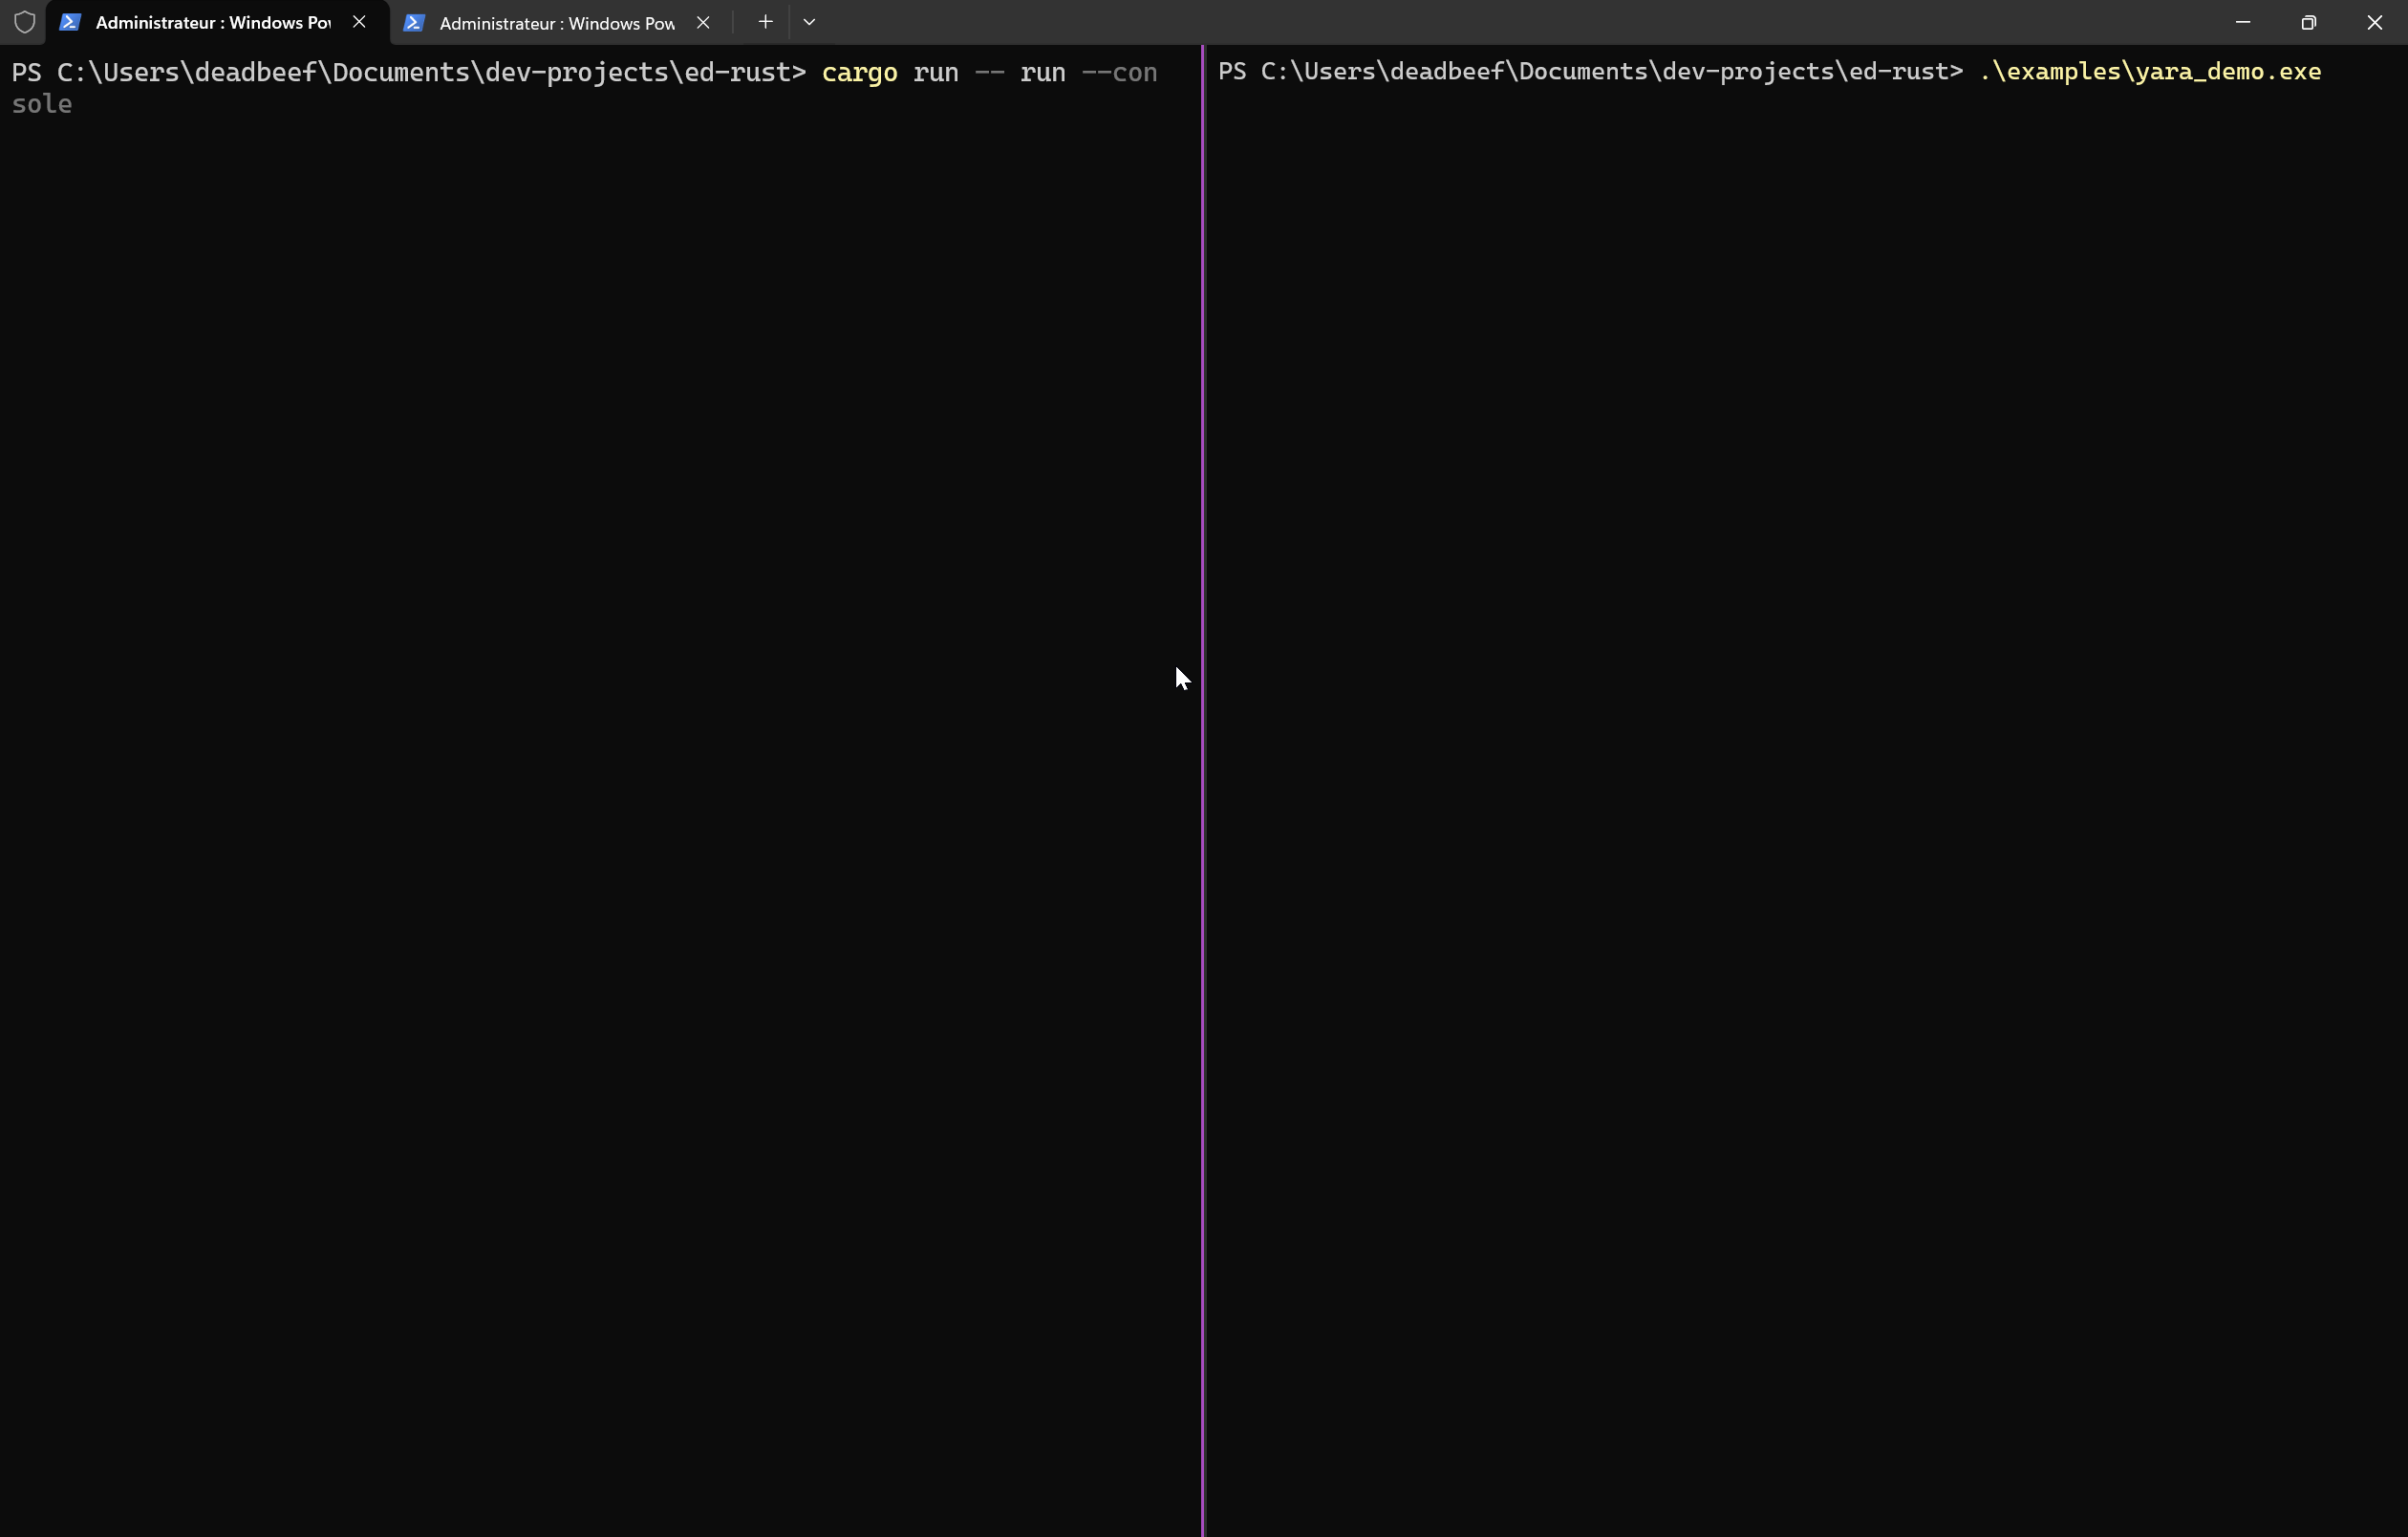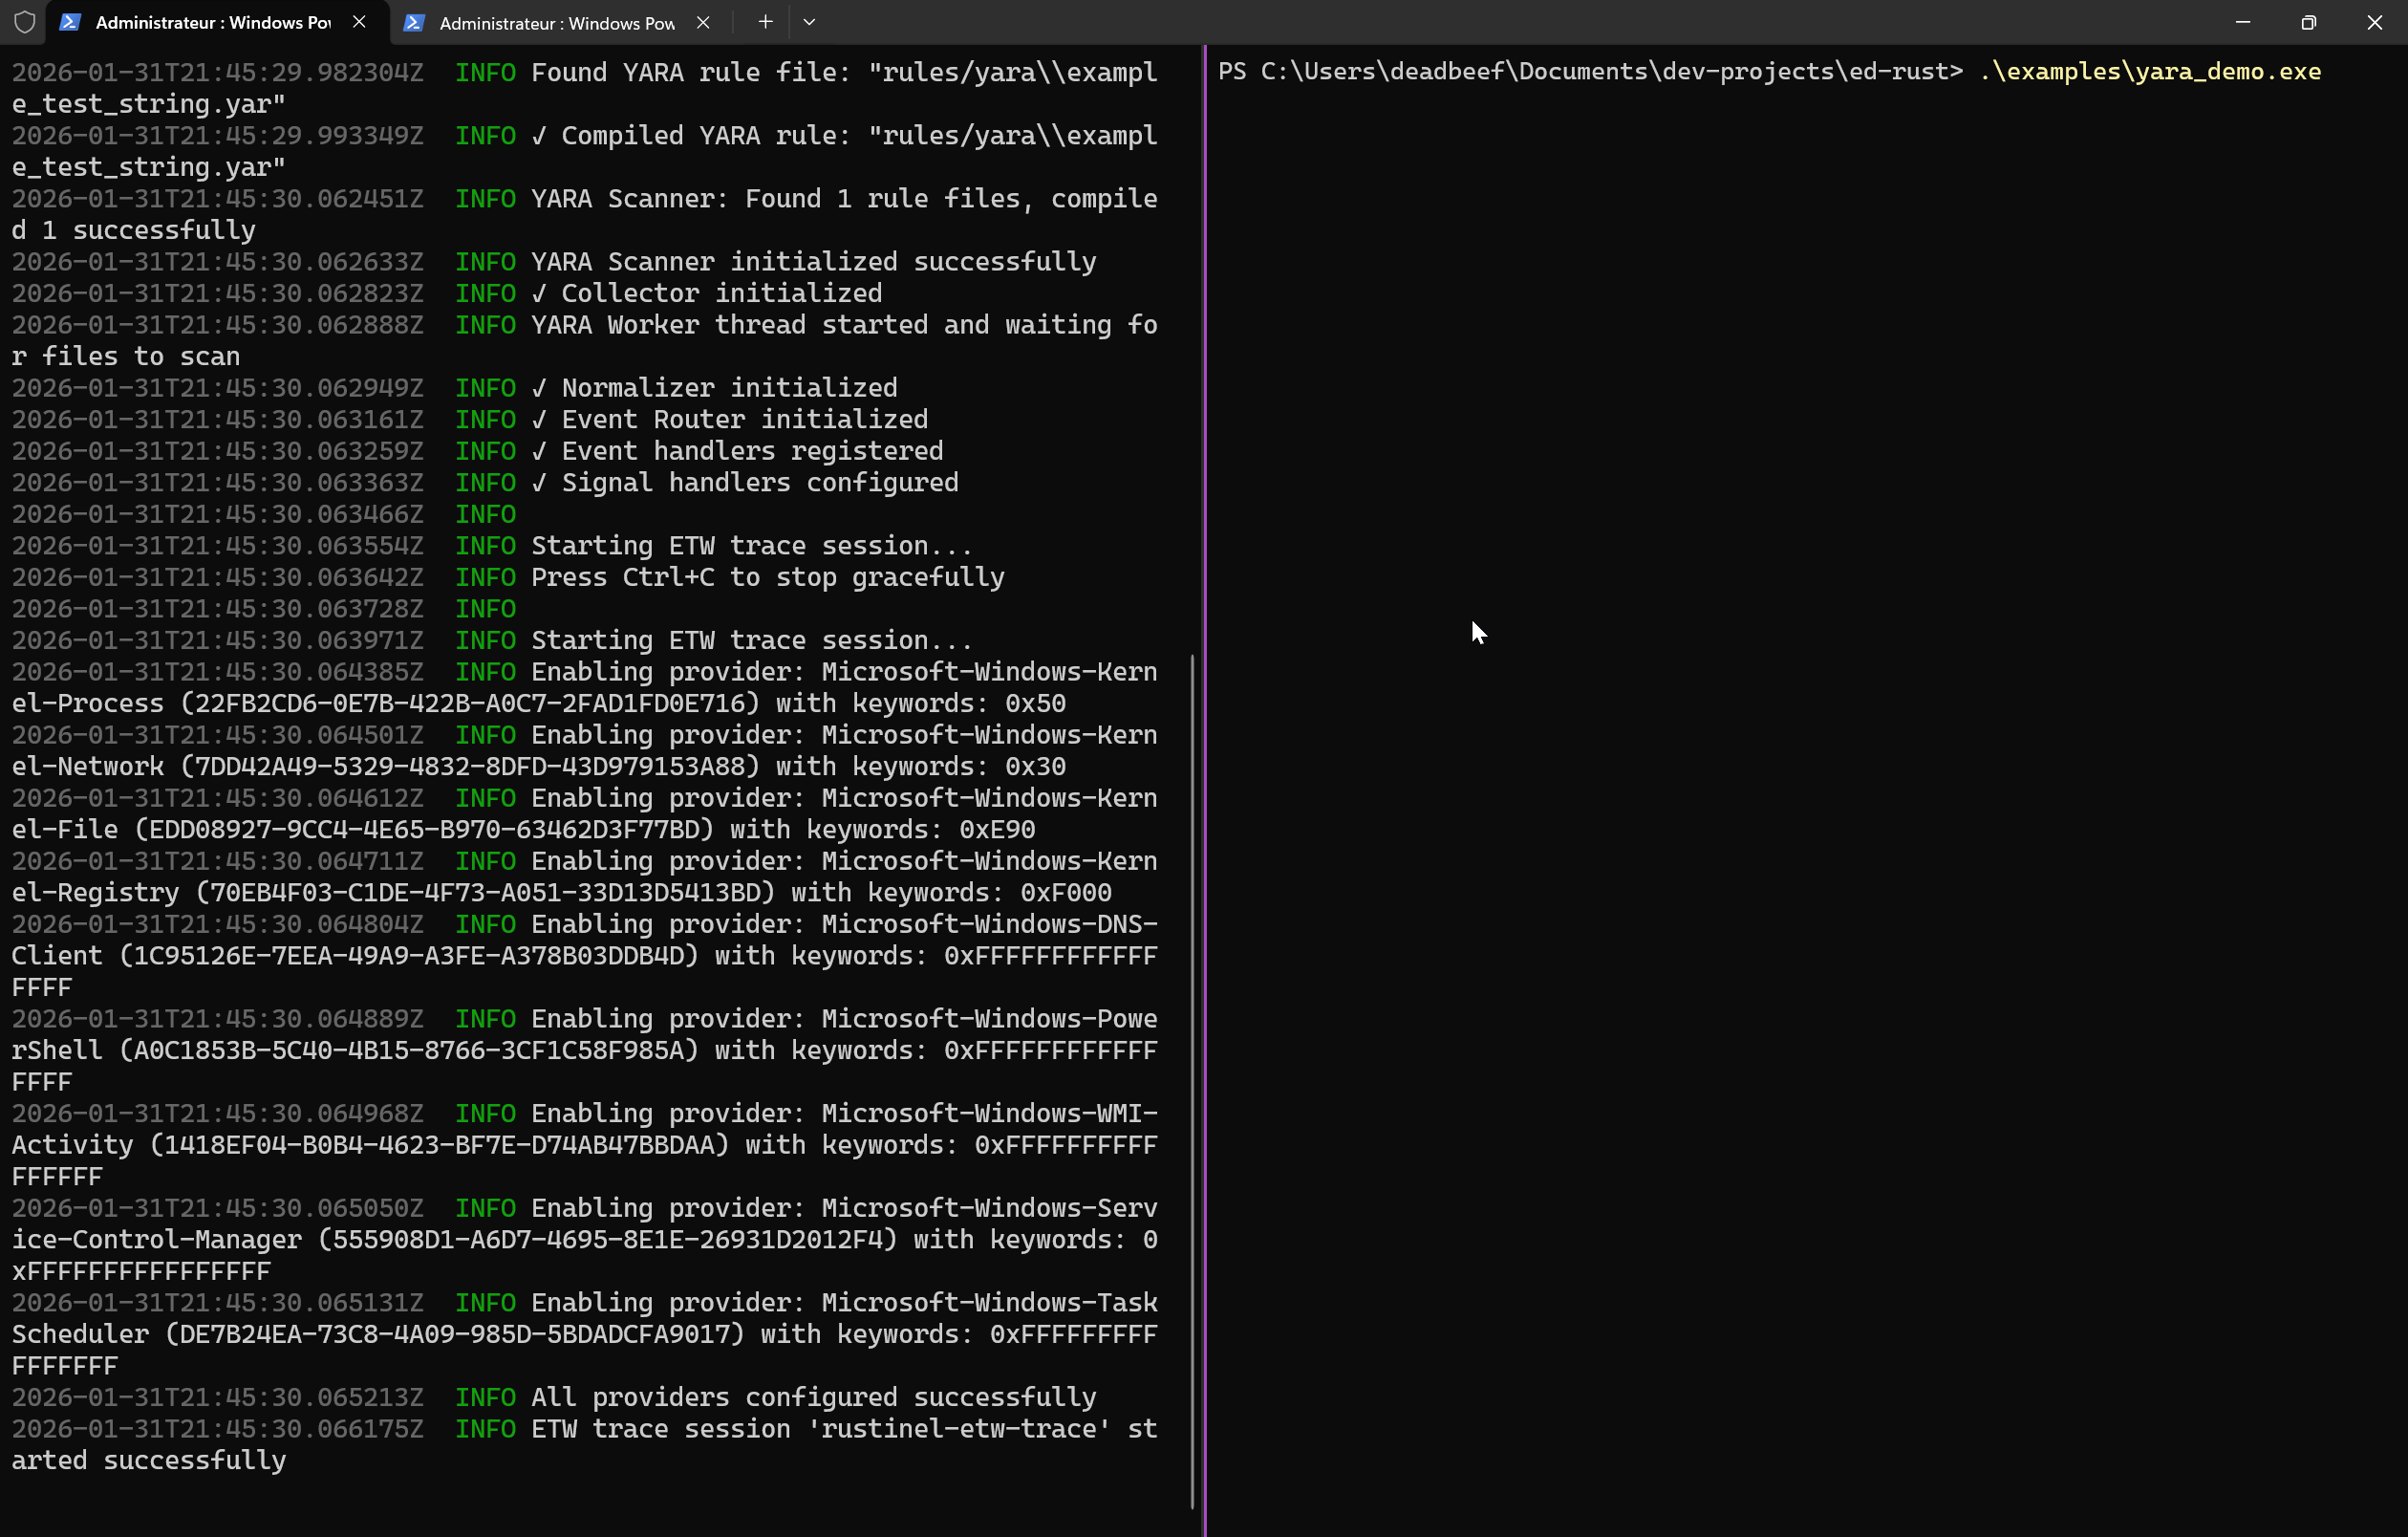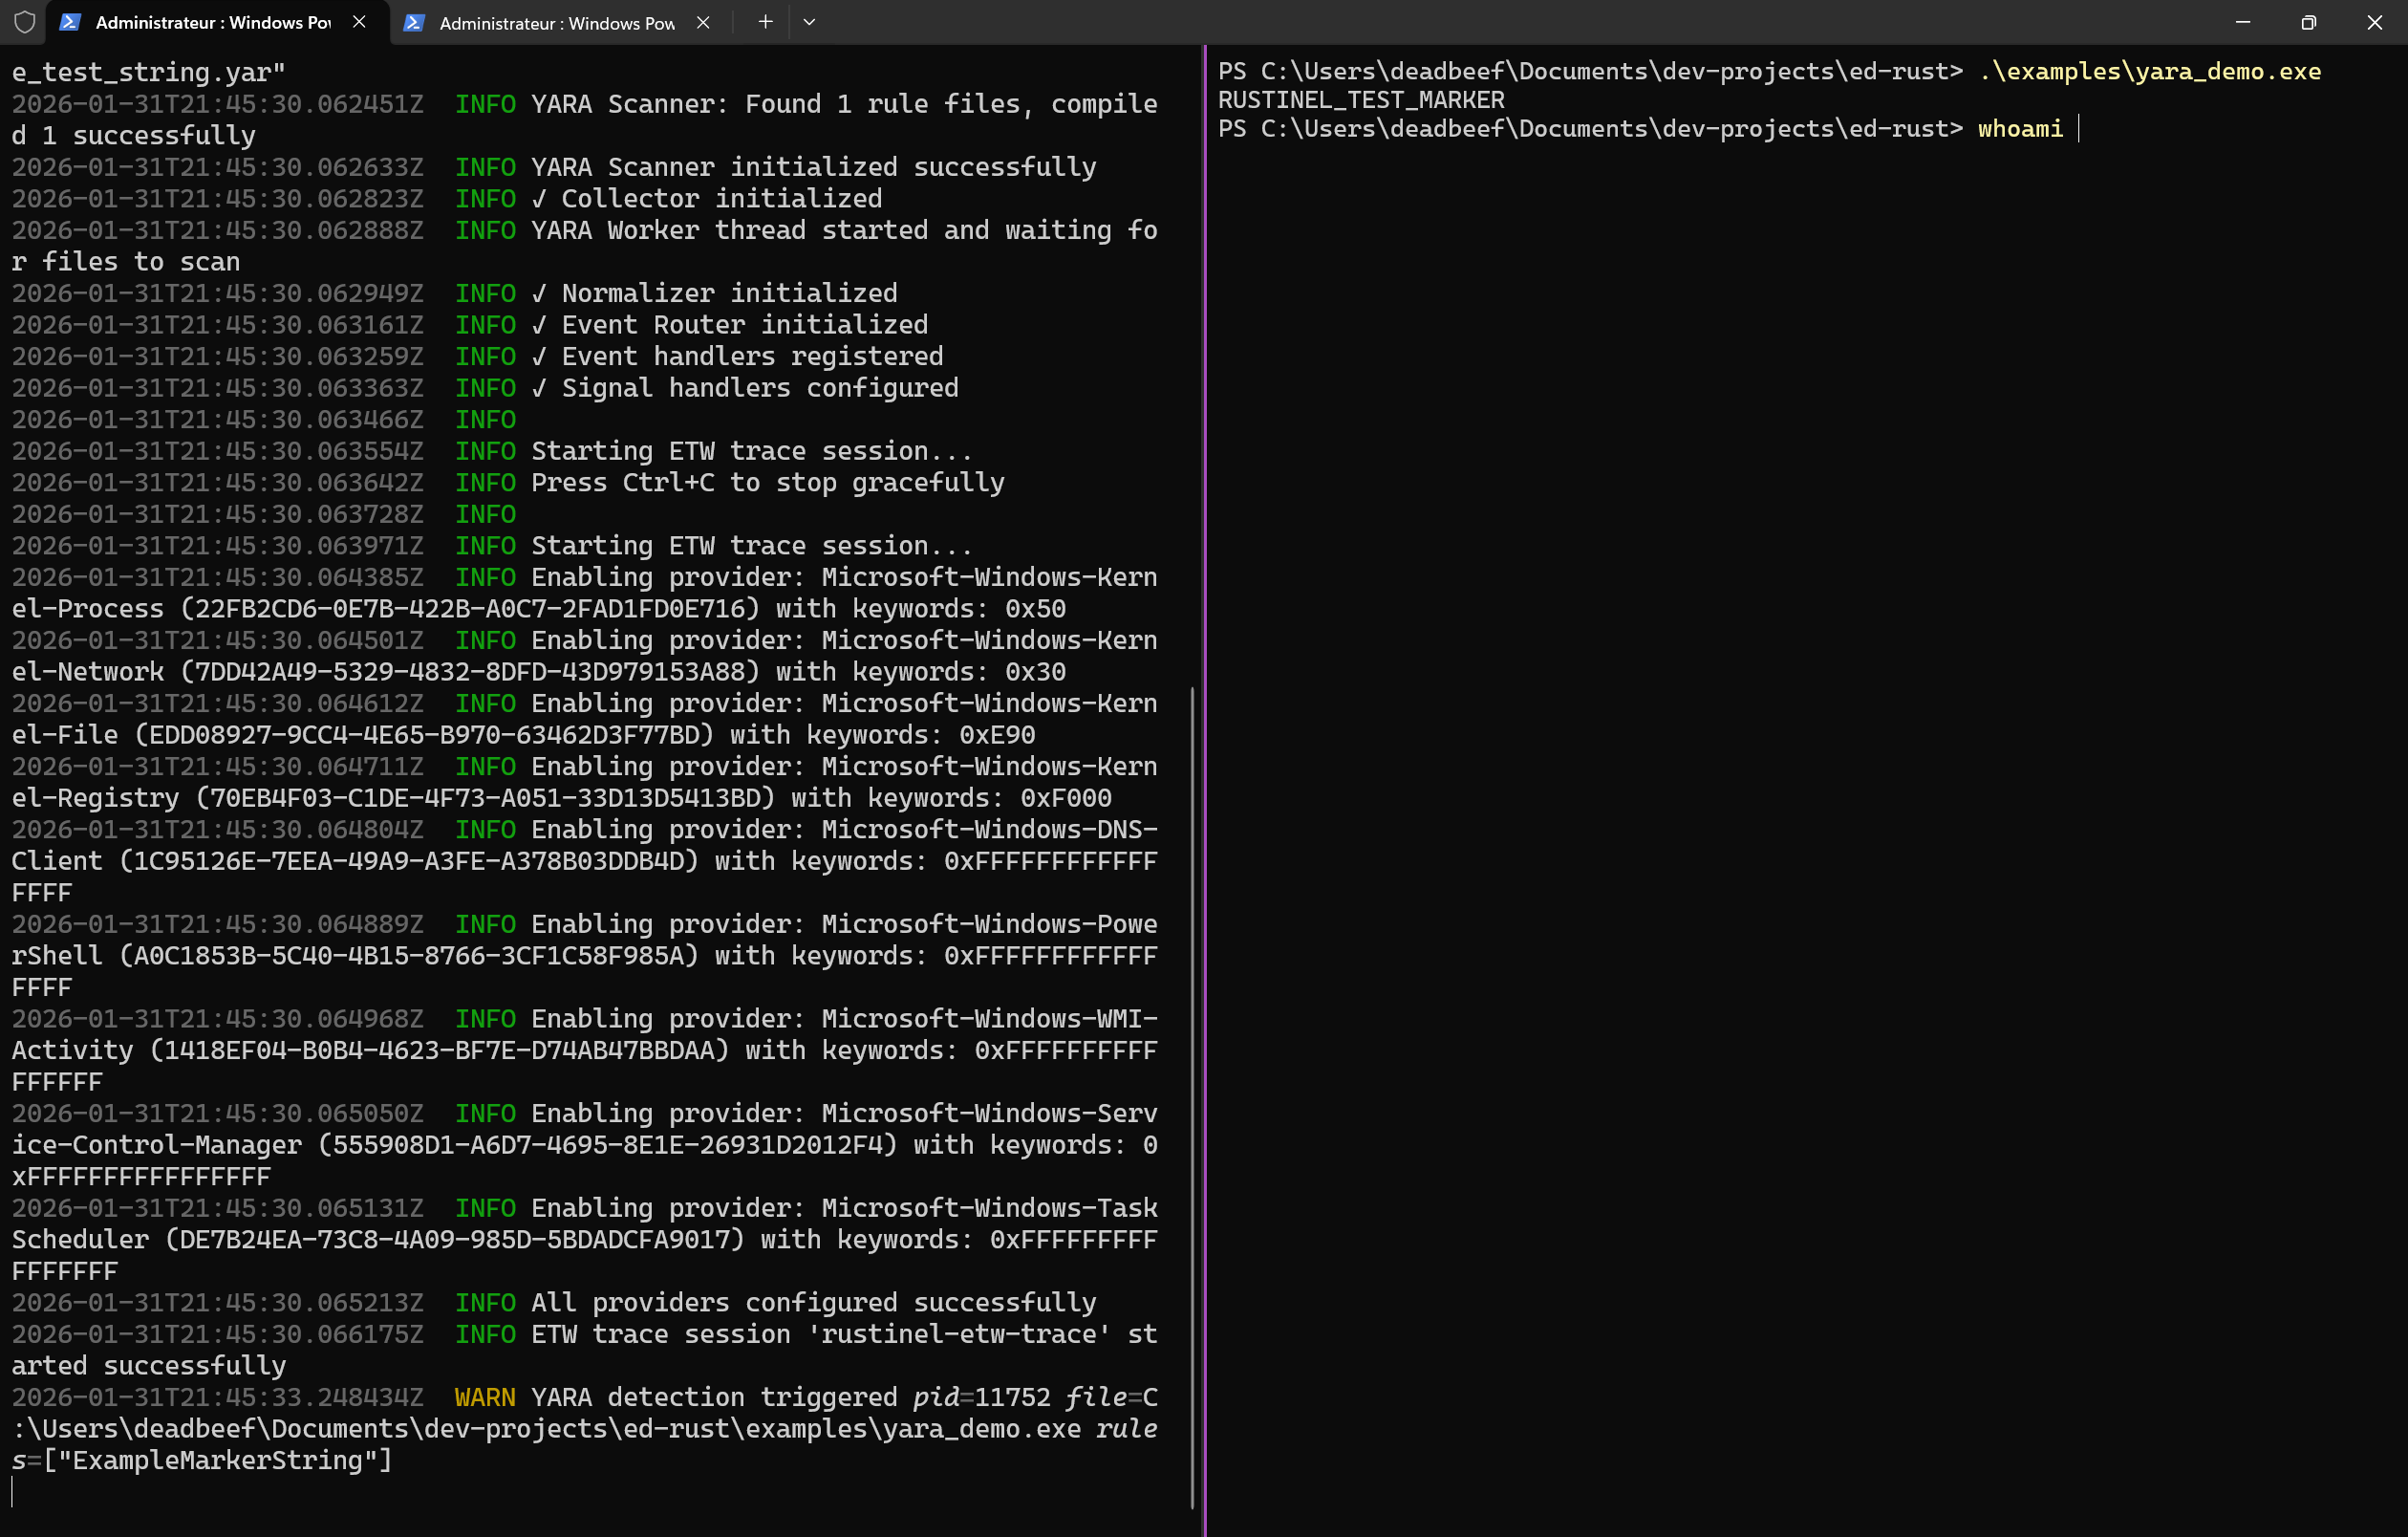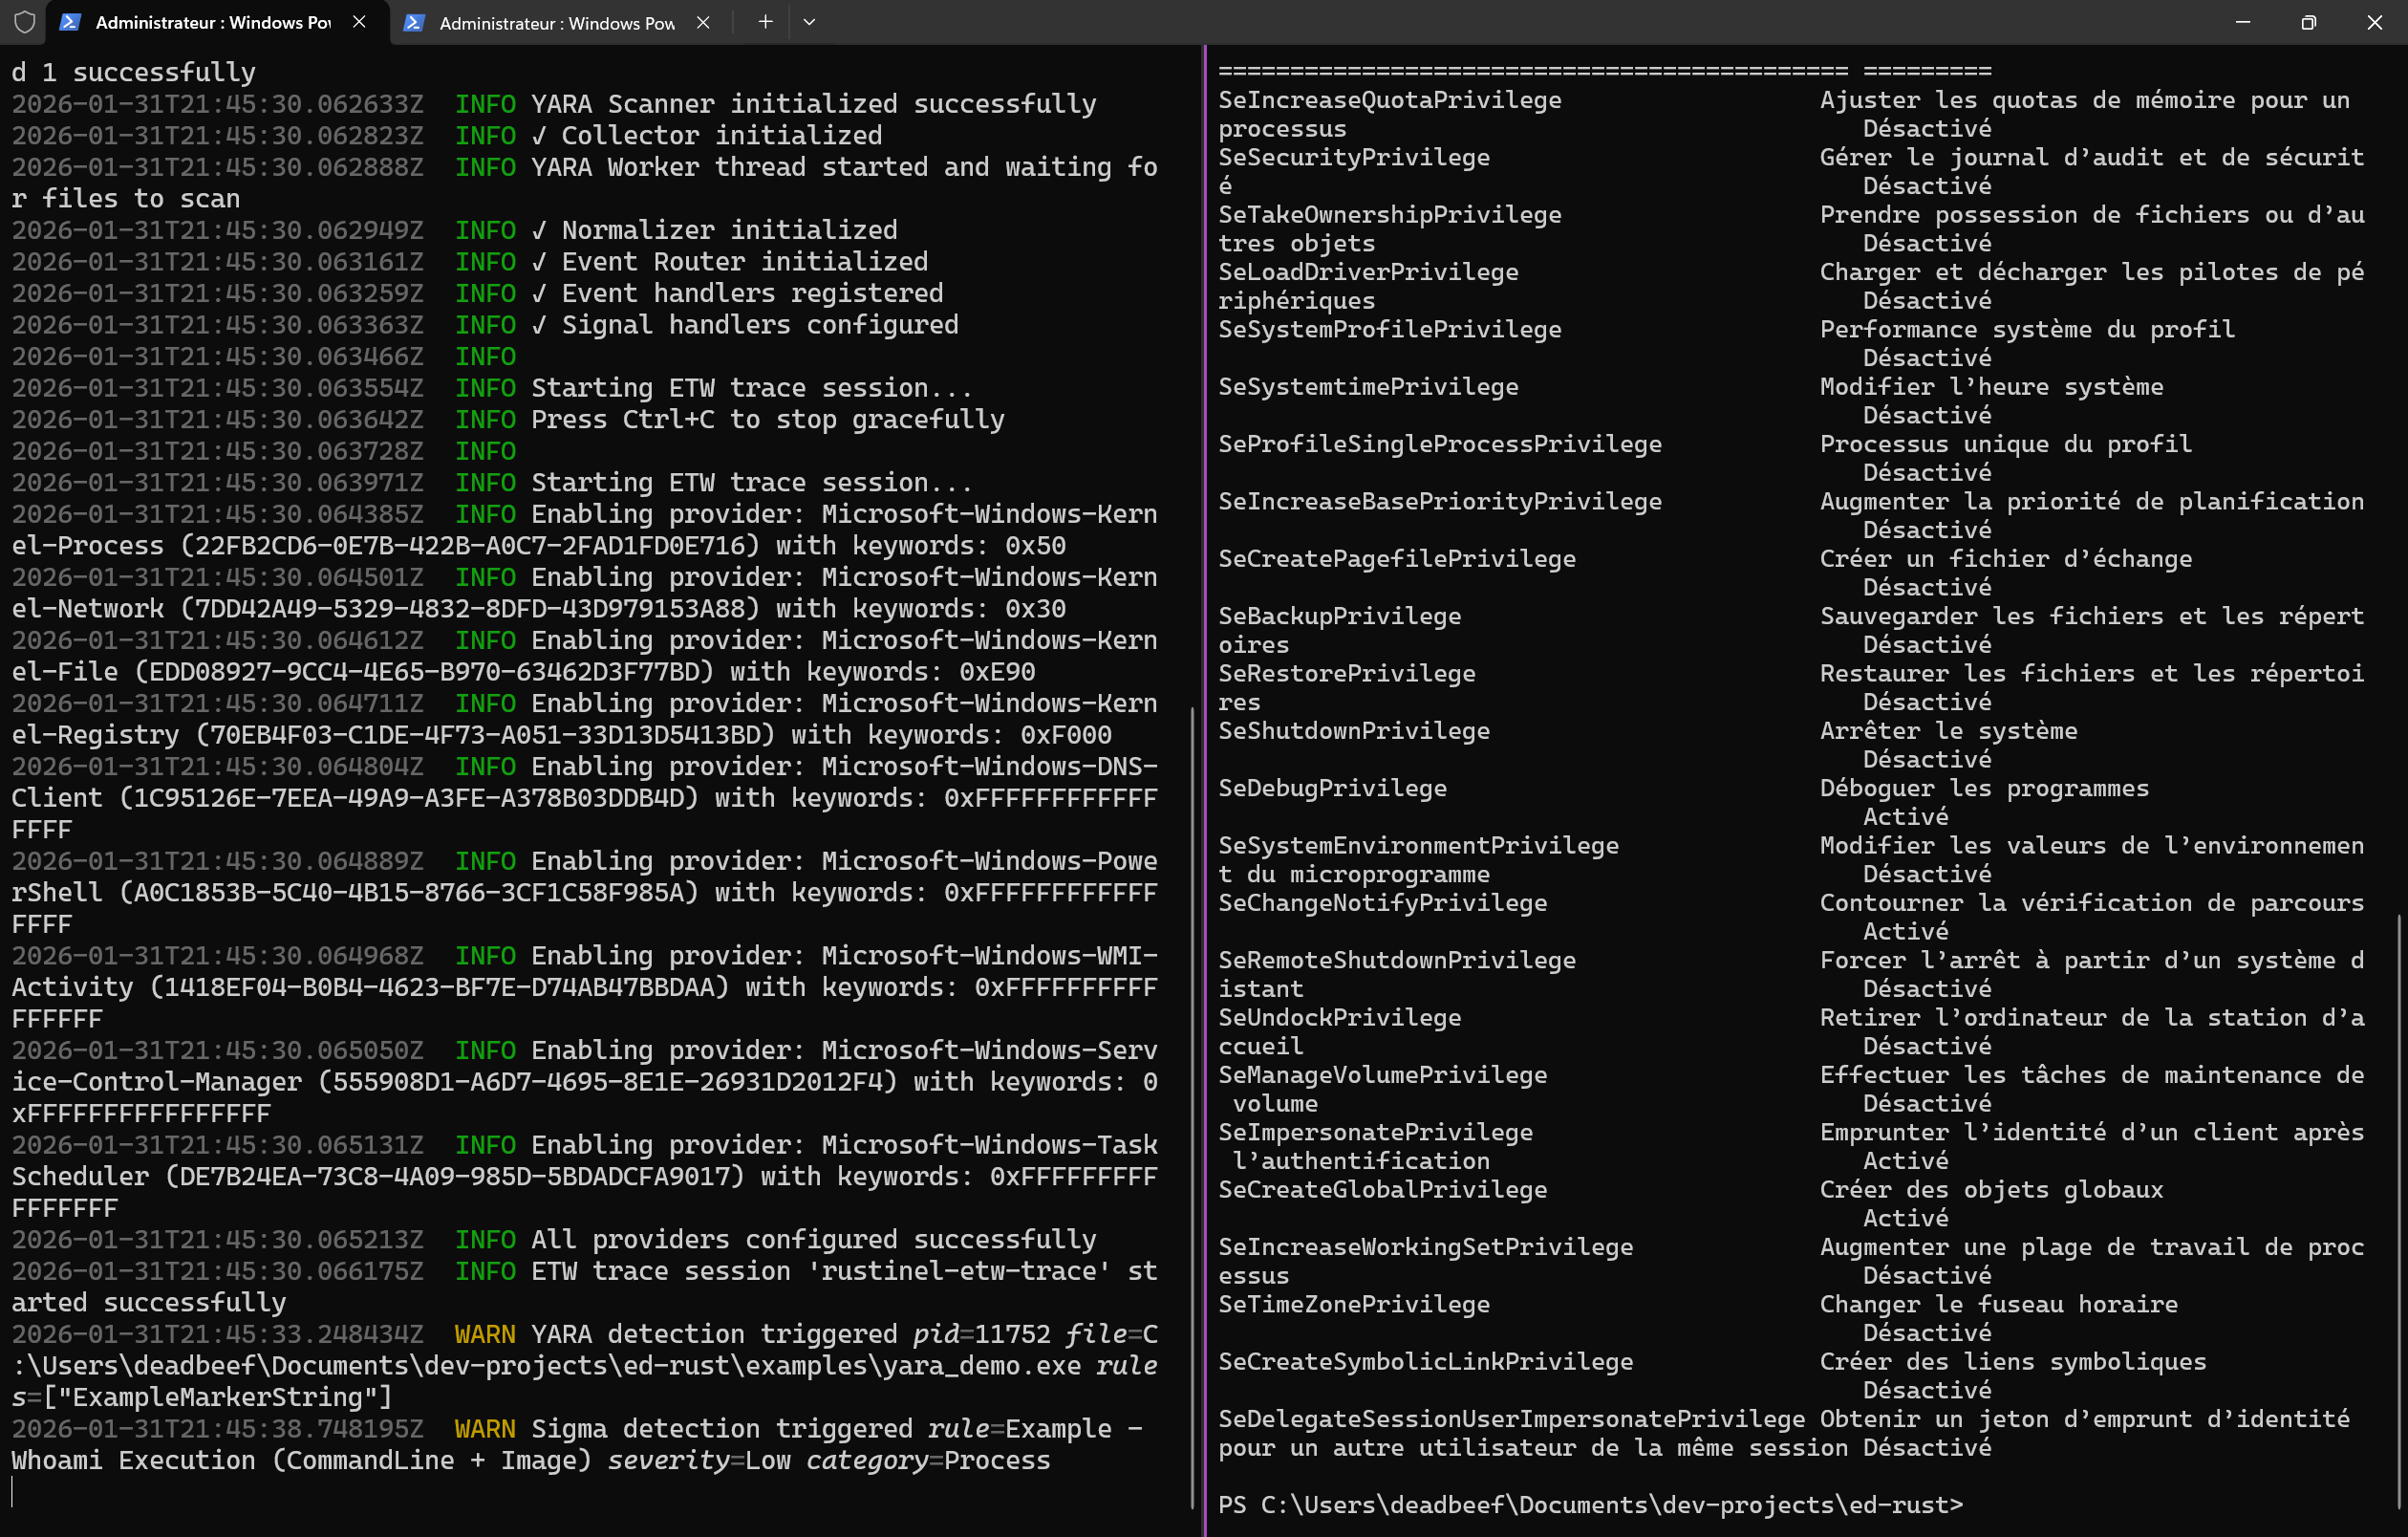 karib0u/rustinel
Endpoint detection for Windows, Linux, and macOS. Sigma, YARA, and IOC rules on native telemetry. Written in Rust. No cloud account required.
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 log2timeline/plaso
Digitalforensik-Engine, die Logs, Dateien und Systemartefakte analysiert, um Super-Timelines zu erstellen und so die chronologische…
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 magicsword-io/lolrmm
Kuratierter Katalog von Remote-Monitoring- und Management-Tools, die von Bedrohungsakteuren missbraucht werden, mit YAML-Profilen,…
 magicsword-io/loldrivers
Kuratierte Datenbank anfälliger und bösartiger Windows-Treiber mit YARA-, Sigma-, ClamAV- und Sysmon-Erkennungsregeln für proaktive Bedrohungsjagd…
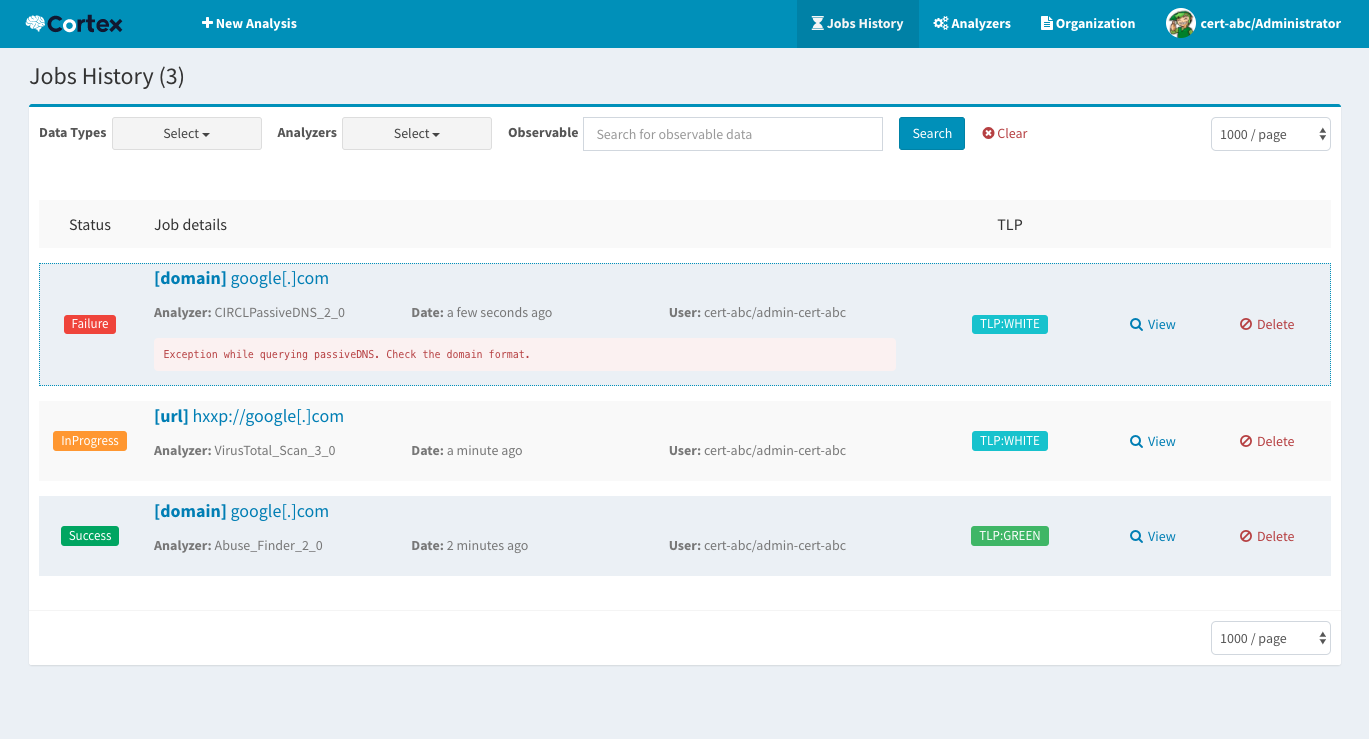 thehive-project/cortex
Cortex: eine leistungsstarke Engine zur Analyse von Observablen und aktiven Reaktionen

 vpierre/ndaal_public_sbom_auditor
Offline-Single-Binary-Web-App, die CycloneDX-, SPDX- und syft-SBOMs einliest, ein Ensemble von CVE-Scannern ausführt, Ergebnisse mit EPSS, CISA-KEV…