

SecLists
 danielmiessler/seclists
Kuratierte Sammlung von Wortlisten für Sicherheitsbewertungen, einschließlich Benutzernamen, Passwörtern, URLs, Fuzzing-Payloads und Mustern…
general-purpose-utilitiespassword-crackingreconnaissance+11
72.8k
danielmiessler/seclistsKuratierte Sammlung von Wortlisten für Sicherheitsbewertungen, einschließlich Benutzernamen, Passwörtern, URLs, Fuzzing-Payloads und Mustern…
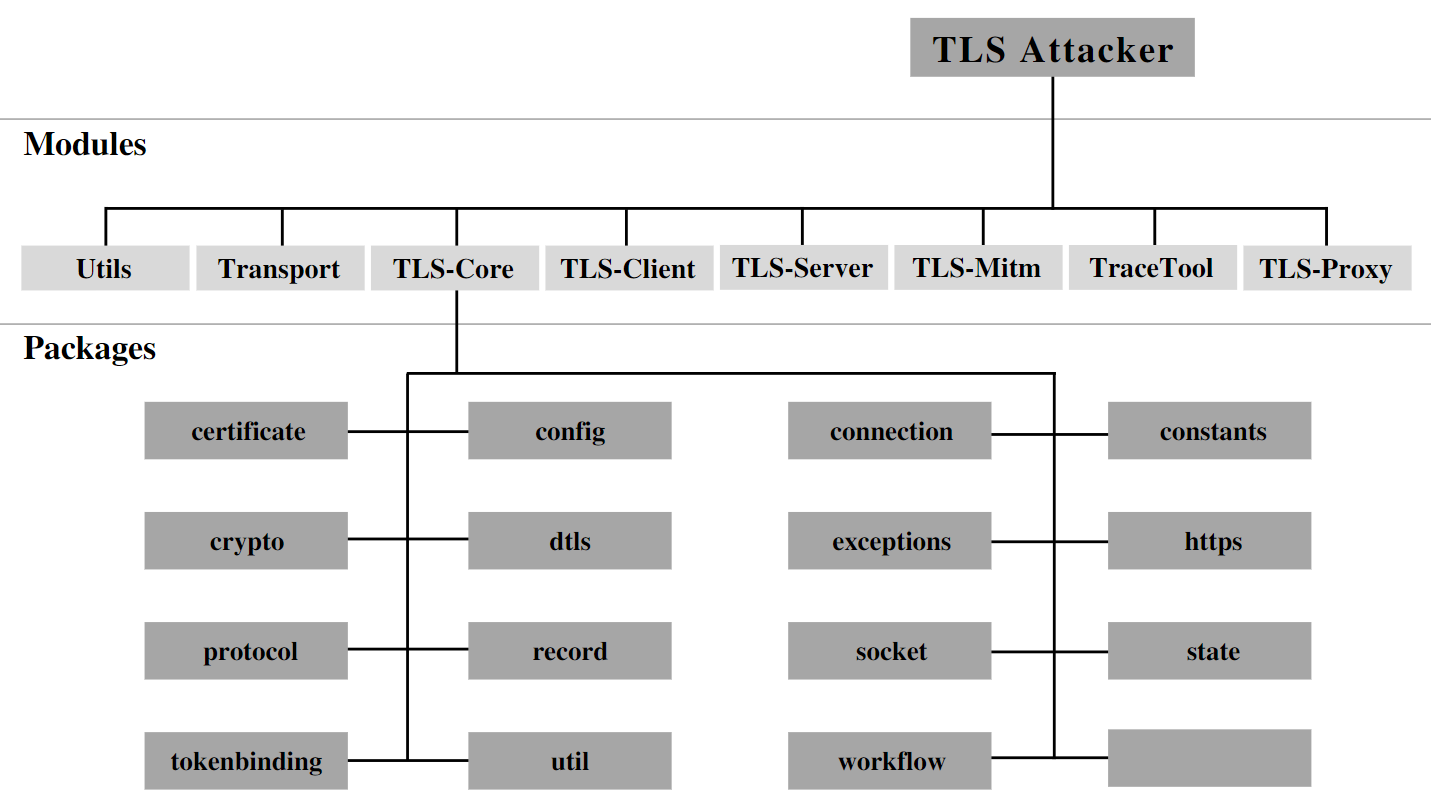 tls-attacker/tls-attacker
Java-basiertes Framework für systematisches Fuzzing und Analyse von TLS-Bibliotheken. Ermöglicht das beliebige Erstellen, Modifizieren und Testen von…
 tno-s3/wuppiefuzz
Ein coverage-gesteuerter REST-API-Fuzzer, entwickelt auf Basis von LibAFL
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 endava/cats
Automatisierter REST-API-Fuzzer und Negativtest-Tool für OpenAPI-Endpunkte. Generiert, führt aus und berichtet tausende selbstheilende Tests ohne…
 secdev/scapy
Python-basierte interaktive Bibliothek zur Paketmanipulation zum Erzeugen, Dekodieren, Senden, Erfassen und Analysieren von Netzwerkpaketen über eine…
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 gwen001/pentest-tools
Eine Sammlung von benutzerdefinierten Sicherheitswerkzeugen für schnelle Anforderungen.
 loadingalias/rscrypto
Rust cryptography w/ zero required deps: hashes, checksums, MACs, KDFs, password hashing, AEADs, signatures, RSA, key exchange, ML-KEM, and ML-DSA.…
 maurosoria/dirsearch
Webpfad-Scanner
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
 0xpugal/fuzz4bounty
1337-Wortlisten für Bug-Bounty-Jagd
 yslxotwod/imsisting
GTK4- und CLI-Toolkit für zellulare Sicherheit mit 57 Modulen für 2G GSM, 3G UMTS, 4G LTE und 5G NR Funkschnittstelle, Kernnetz, SIM-Identität,…
 b2r2-org/b2r2
B2R2 ist ein vollständig verwaltetes Binäranalyse-Framework, geschrieben in F#. Es bietet eine umfangreiche Sammlung von Algorithmen, Funktionen und…
 sjkim1127/reversecore_mcp
Ein Security-first-MCP-Server, der KI-Agenten befähigt, automatisiert Reverse Engineering, Malware-Analyse, Forensik, Schwachstellenforschung und…
 0sec-labs/0
Das KI-Betriebssystem für offensive Sicherheit im Multiplayer-Modus – offen, selbstverbessernd, erweiterbar. Schwachstellen finden, verifizieren und…
 ch0pin/medusa
Mobile-Edge-Dynamische Einheitliche Sicherheitsanalyse
 monad-developers/ultrafuzz
End-to-end agentic smart contract fuzzing and threat hunting