
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Forensik — Tools | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
823 Ergebnisse
passivedns preview

passivedns

GitHubgamelinux/passivedns

A network sniffer that logs all DNS server replies for use in a passive DNS setup
network-forensicsforensicsinformation-gathering+3
1.7kvor 4h 25m
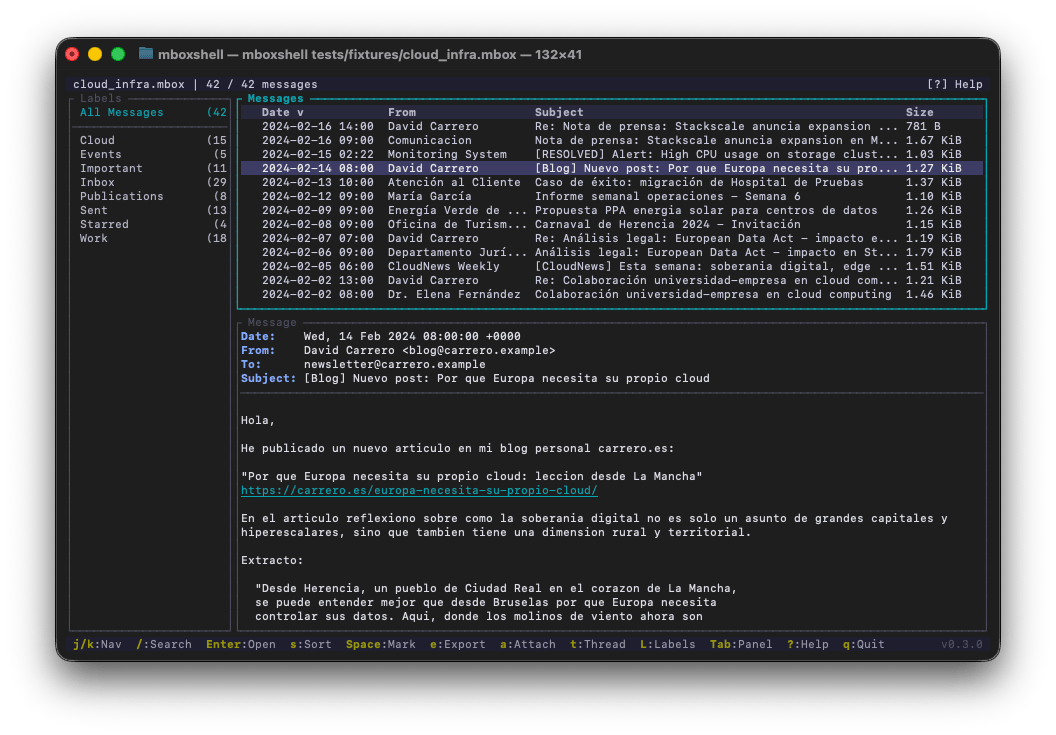
mboxshell preview

mboxshell

GitHubdcarrero/mboxshell

mboxShell. Fast terminal viewer for MBOX files of any size. Open, search and export emails from Gmail Takeout backups (50GB+) without loading them…
general-purpose-utilitiesscripting-automationforensics+4
31vor 5h 37m
systeminformer preview

systeminformer

GitHubwinsiderss/systeminformer

Echtzeit-Windows-Systemmonitor mit erweiterter Prozess-, Netzwerk- und Datenträgeranalyse, Stacktrace-Debugging, Malware-Erkennung und…
general-purpose-utilitiesmemory-forensicsnetwork-mapping+6
15.6kvor 5h 57m
arkime preview

arkime

GitHubarkime/arkime

Arkime ist ein Open-Source-, groß angelegtes, vollständiges Paketerfassungs-, Indizierungs- und Datenbanksystem.
defensive-toolspacket-sniffing-analysisnetwork-forensics+7
7.4kvor 6h 41m
tcpdump preview

tcpdump

GitHubthe-tcpdump-group/tcpdump

der TCPdump-Netzwerk-Dissector
packet-sniffing-analysisnetwork-mappingvulnerability-analysis+5
3.2kvor 6h 51m
Wireshark preview

Wireshark

GitLabwireshark/wireshark

Wiresharks offizielles Code-Repository. Sie können die Veröffentlichungen durch eine Spende unter https://wiresharkfoundation.org/donate/ am Laufen…

packet-sniffing-analysisnetwork-mappingnetwork-forensics+3
1.6kvor 7h 17m
radare2 preview

radare2

GitHubradareorg/radare2

UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset

android-securityembedded-systems-securitystatic-analysis+16
24.5kvor 7h 48m
plaso preview

plaso

GitHublog2timeline/plaso

Digitalforensik-Engine, die Logs, Dateien und Systemartefakte analysiert, um Super-Timelines zu erstellen und so die chronologische…
disk-forensicsioc-managementforensics+5
2.2kvor 8h 33m
CAPEv2 preview

CAPEv2

GitHubkevoreilly/capev2

Malware-Konfiguration und Payload-Extraktion
dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+6
3.4kvor 9h 30m
wireshark preview

wireshark

GitHubwireshark/wireshark

Erfassen und analysieren Sie Netzwerkverkehr mit Deep-Packet-Inspektion, Dekodierung hunderter Protokolle und Capture-Datei-Unterstützung zur…
packet-sniffing-analysiswi-fi-auditingbluetooth-security+11
10.0kvor 10h 26m
cyberbro preview

cyberbro

GitHubstanfrbd/cyberbro

Eine einfache Anwendung, die Ihre IoCs aus Müll-Eingaben extrahiert und deren Reputation mithilfe mehrerer CTI-Dienste überprüft.

defensive-toolsioc-managementosint+9
677vor 10h 50m
Detect-It-Easy preview

Detect-It-Easy

GitHubhorsicq/detect-it-easy

Programm zur Bestimmung von Dateitypen für Windows, Linux und MacOS.
reconnaissancestatic-analysisdynamic-analysis-sandboxing+10
11.3kvor 11h 21m
remove-ai-watermarks preview

remove-ai-watermarks

GitHubwiltodelta/remove-ai-watermarks

Remove visible and invisible AI watermarks from images and video, and AI provenance metadata from images, video, and audio. Python library, CLI, and…
general-purpose-utilitiesosintforensics+6
4.5kvor 15h 14m
linux preview

linux

GitHubtorvalds/linux

Linux-Kernel-Quellbaum

embedded-systems-securitygeneral-purpose-utilitiesiot-security+9
240.8kvor 15h 35m
PortexAnalyzerGUI preview

PortexAnalyzerGUI

GitHubstruppigel/portexanalyzergui

Graphical interface for PortEx, a Portable Executable and Malware Analysis Library
static-analysishash-analysisreverse-engineering+3
149vor 15h 42m
scapy preview

scapy

GitHubsecdev/scapy

Python-basierte interaktive Bibliothek zur Paketmanipulation zum Erzeugen, Dekodieren, Senden, Erfassen und Analysieren von Netzwerkpaketen über eine…
general-purpose-utilitiespacket-sniffing-analysiswi-fi-auditing+23
12.5kvor 15h 48m
amcache-evilhunter preview

amcache-evilhunter

GitHubcristianzsh/amcache-evilhunter

Windows-Amcache.hve-Registrierungsstruktur parsen und analysieren, VirusTotal-Integration.
forensicsmalware-analysisdigital-forensics+2
114vor 20h 14m
iLEAPP preview

iLEAPP

GitHubabrignoni/ileapp

Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…

ios-securityforensicsmobile-forensics+3
1.4kvor 21h 50m
Zurück12…46Weiter