

ecapture
 gojue/ecapture
Capture SSL/TLS plaintext with eBPF—no MITM proxy or custom CA installation. Supports Linux and Android on x86_64 and arm64.
android-securitypacket-sniffing-analysisdynamic-analysis-sandboxing+3
15.4k
gojue/ecaptureCapture SSL/TLS plaintext with eBPF—no MITM proxy or custom CA installation. Supports Linux and Android on x86_64 and arm64.
 horsicq/detect-it-easy
Programm zur Bestimmung von Dateitypen für Windows, Linux und MacOS.
 radareorg/radare2
UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset
 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
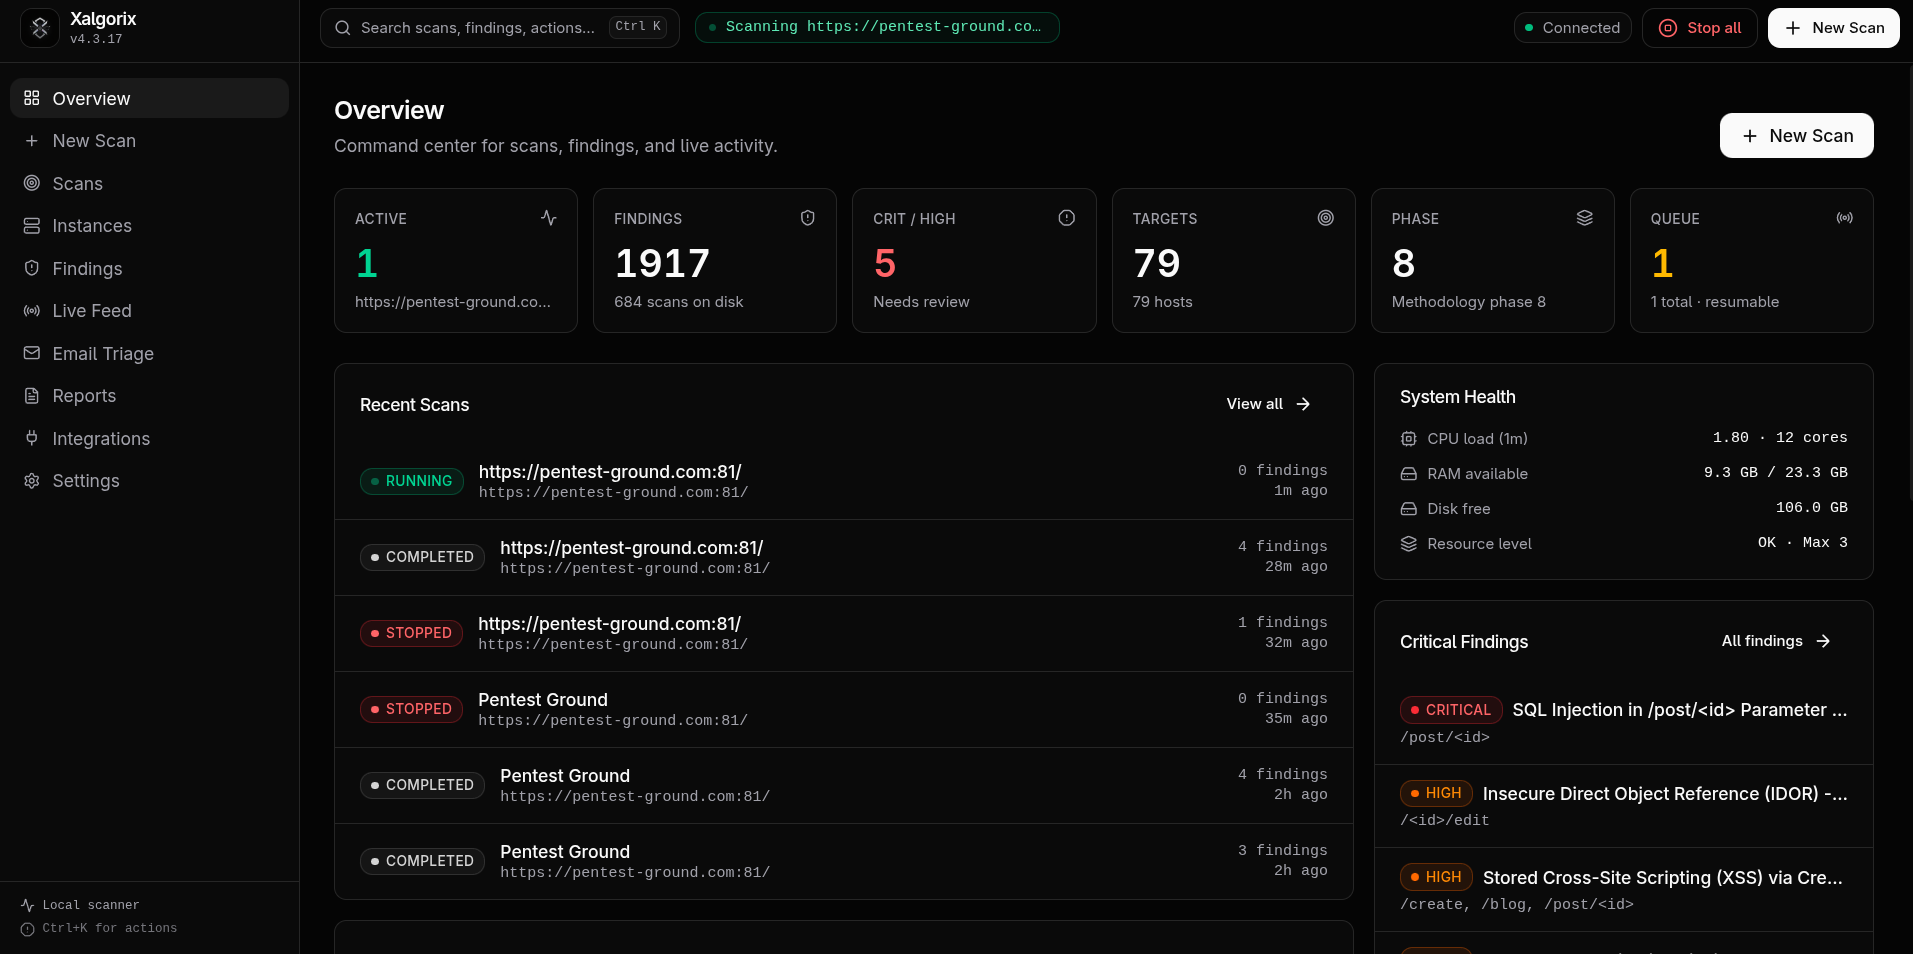 xalgord/xalgorix
Autonome KI-Pentesting-Agenten — Echtzeit-Aufklärung, Schwachstellenerkennung und Exploit-Orchestrierung. Go + TypeScript.
 google/oss-fuzz
OSS-Fuzz - kontinuierliches Fuzzing für Open-Source-Software.
 morluto/rea
Reverse engineer anything with agents, from app behavior down to native binaries.
 e-m-b-a/emba
EMBA - Der Firmware-Sicherheitsanalysator
 momo5502/sogen
🪅 Windows- und Linux-Userspace-Emulator
 sandboxie-plus/sandboxie
Sandboxie Plus & Classic
 knostic/openant
OpenAnt von Knostic ist das führende Open-Source-Produkt zur LLM-basierten Schwachstellenerkennung. Es hilft Verteidigern, proaktiv verifizierte…
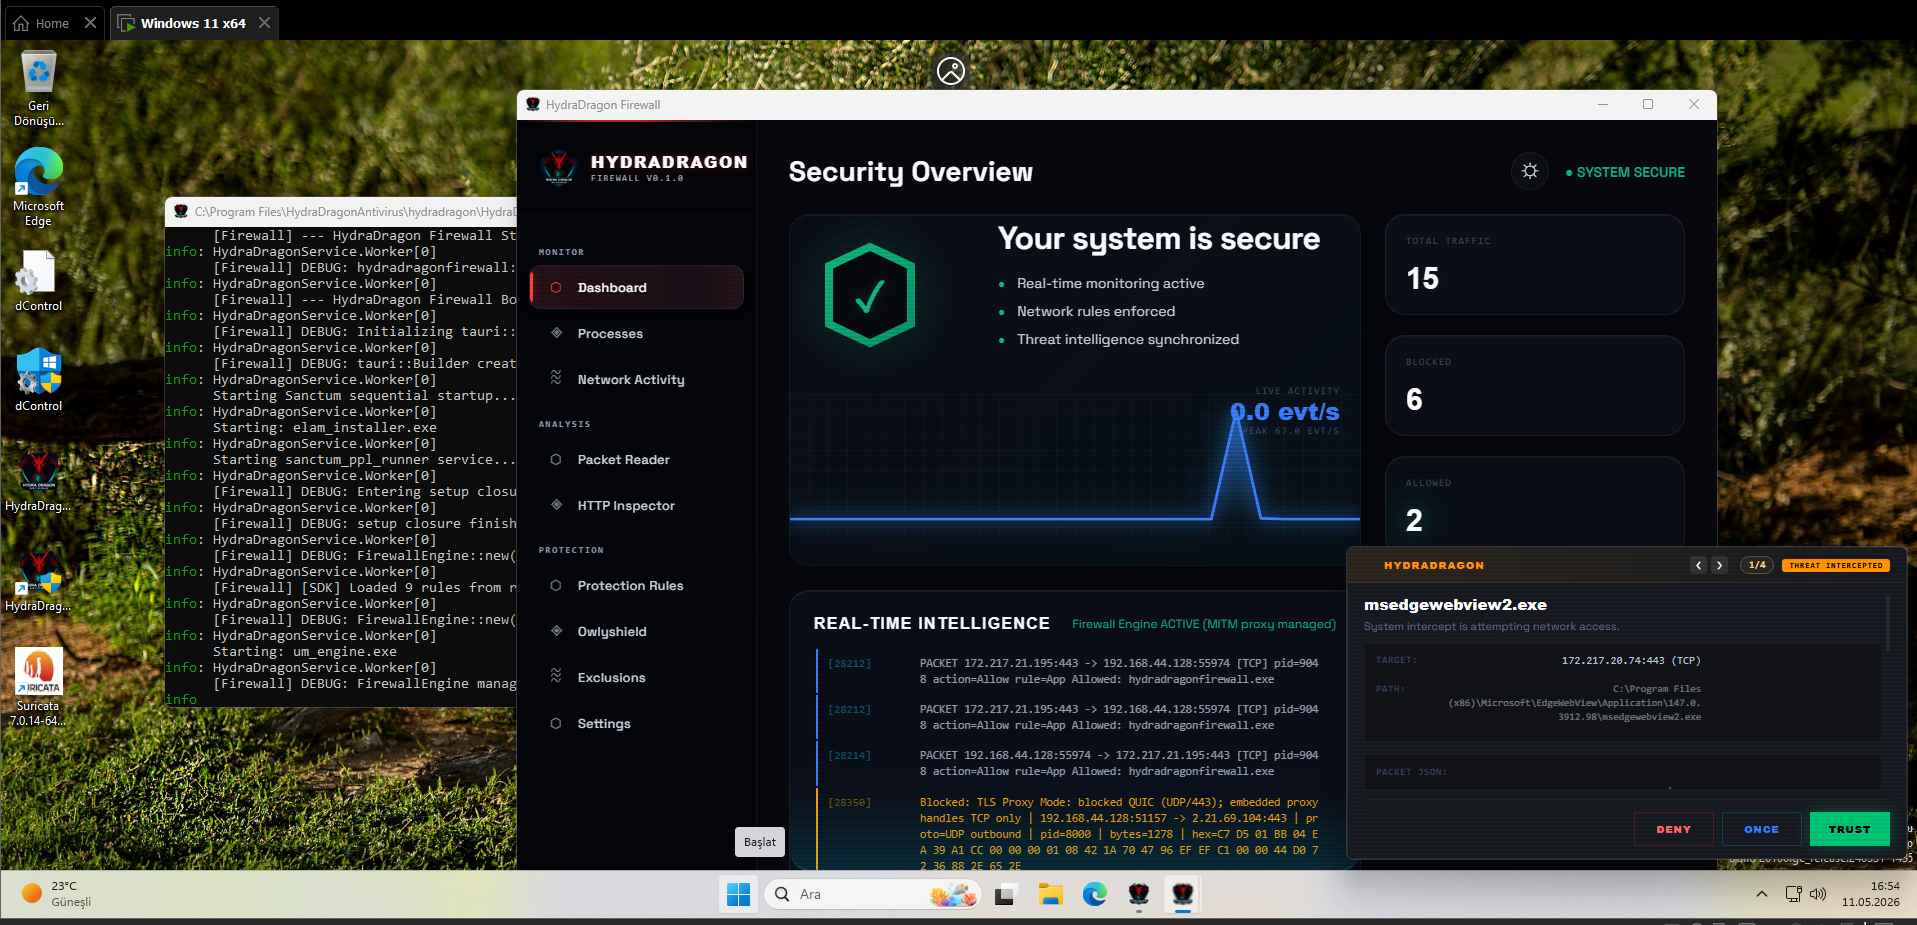 hydradragonantivirus/hydradragonantivirus
Dynamic and static analysis with Real Time Malware Analysis with Antivirus for Windows, including open-source XDR (3 EDR projects), ClamAV, YARA-X,…
 advdebug/brovan
User-Mode-x86_64-Binäremulator für Malware-Analyse und Reverse Engineering. Unterstützt PE, ELF, Speicherabbilder und rohe Binärdateien mit…
 d4vinci/scrapling
Adaptives Web-Scraping-Framework mit Anti-Bot-Umgehung, automatischer Element-Neupositionierung, gleichzeitigem Crawling, Proxy-Rotation und…
 zerobootdev/zeroboot
Sub-Millisekunden-VM-Sandboxen für KI-Agenten mittels Copy-on-Write-Forking
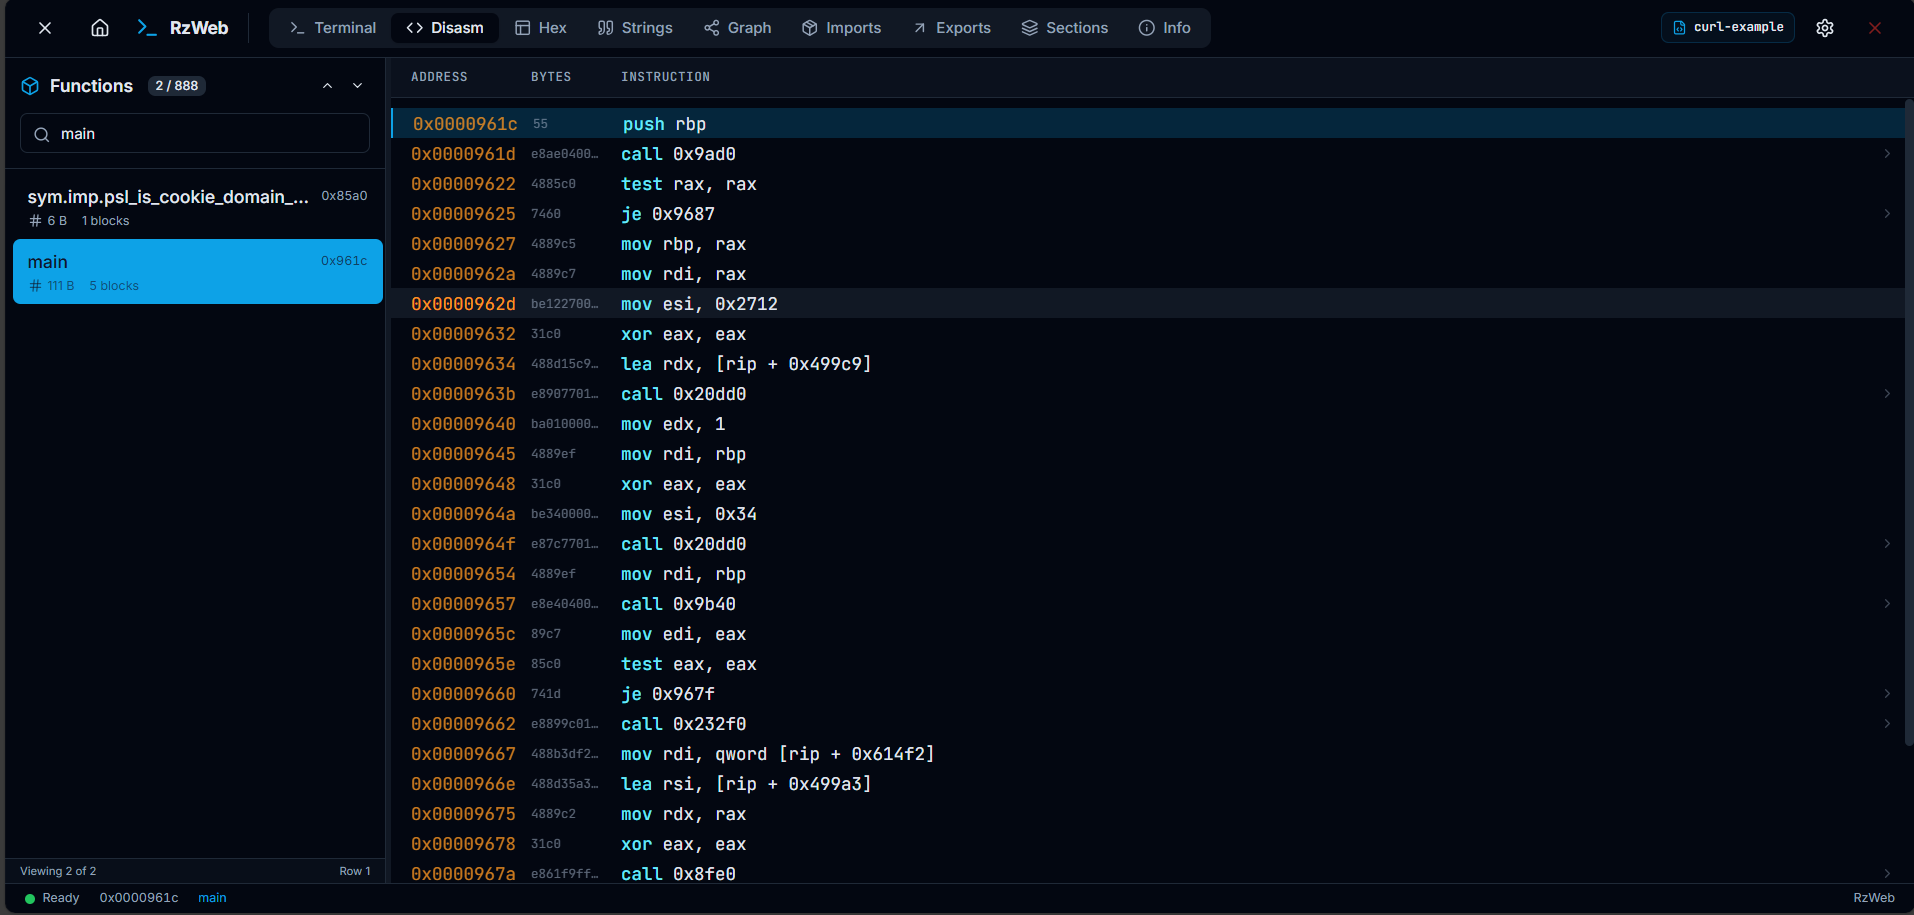 indalok/rzweb
A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 frida/frida
Haupt-Repository für das Hosten von Release-Binärdateien