
webhacklist
 irsdl/webhacklist
Archive of the Top 10 Web Hacking Techniques - every nominee since 2006, preserved
vulnerability-analysisinformation-gatheringweb-security+4
900
irsdl/webhacklistArchive of the Top 10 Web Hacking Techniques - every nominee since 2006, preserved
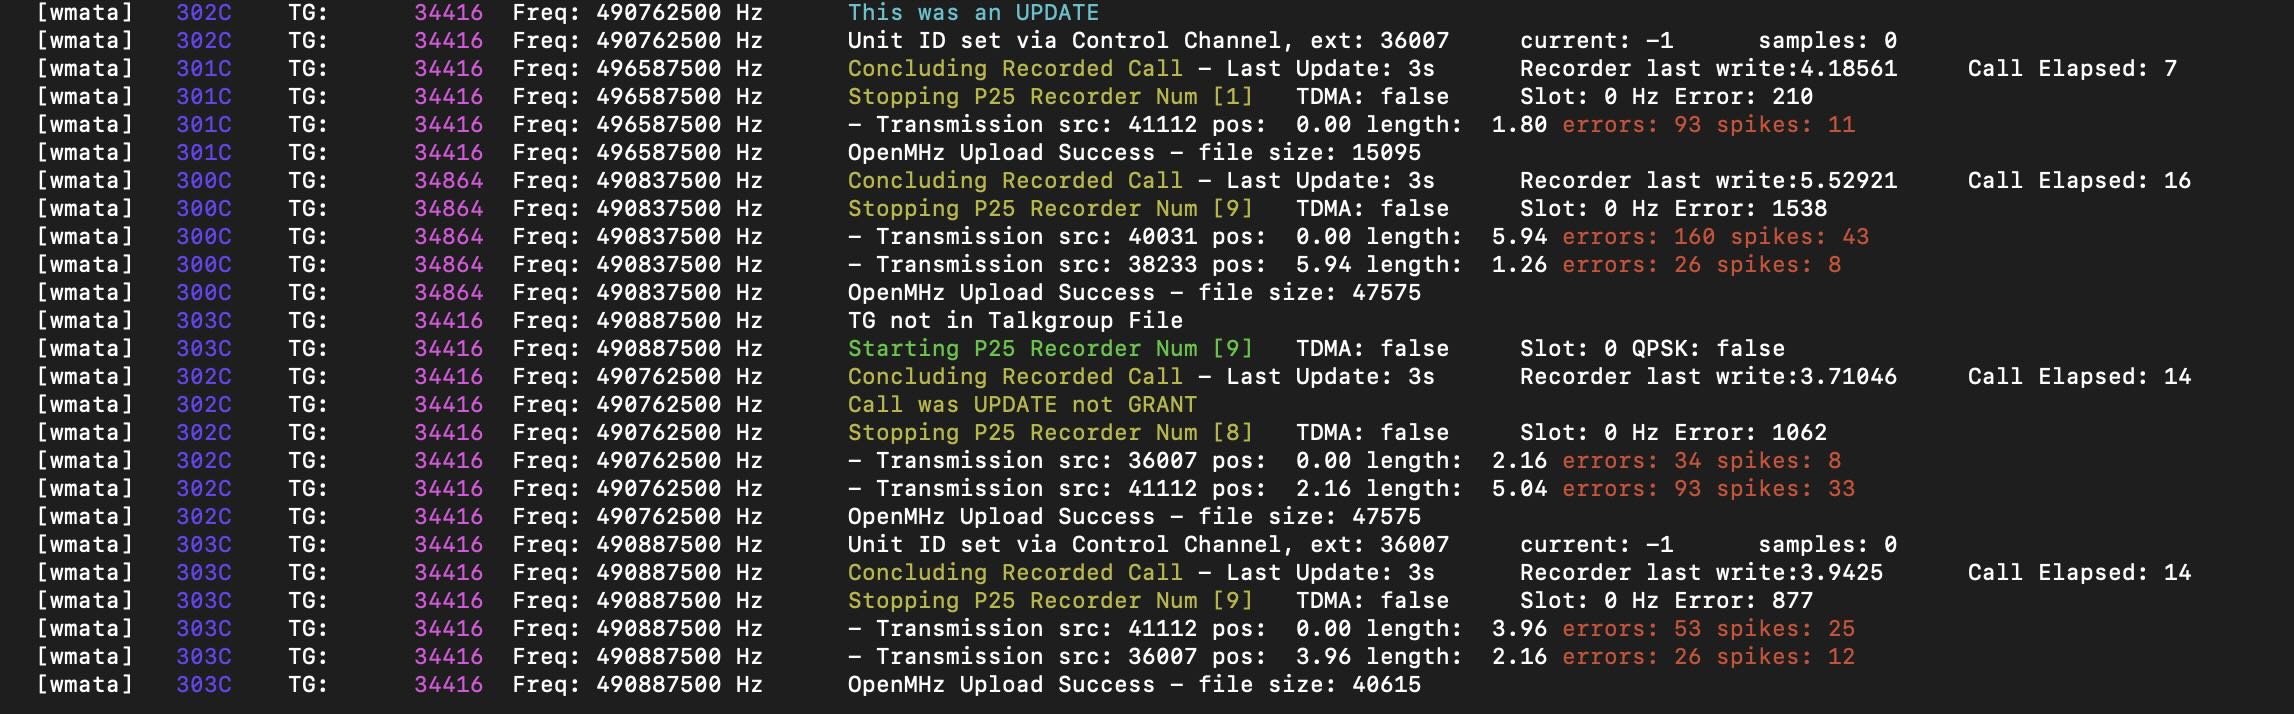 trunkrecorder/trunk-recorder
Zeichnet Anrufe von einem Bündelfunksystem (P25 & SmartNet) auf.
 s3cur3th1ssh1t/creds
Einige nützliche Skripte und ausführbare Dateien für Pentest & Forensik
 kiminewt/pyshark
Python-Wrapper für tshark, der die Paketanalyse in Python mithilfe von Wireshark-Dissectoren ermöglicht.
 abrignoni/aleapp
Android Logs Events And Protobuf Parser
 nikaiw/vmkatz
Windows-Anmeldedaten direkt aus VM-Speicher-Snapshots und virtuellen Festplatten extrahieren
 eldavoo/wa-crypt-tools
Verwalten Sie WhatsApp .crypt12-, .crypt14- und .crypt15-Dateien.
 jtsylve/lime
Kernelmodul für die Erfassung von flüchtigem Speicher von Linux- und Android-Geräten, das forensisch einwandfreie Speicherabbilder auf die Festplatte…
 tclahr/uac
Tragbarer, abhängigkeitsfreier Incident-Response-Tool, der die forensische Artefaktsammlung von Unix-ähnlichen Systemen automatisiert, einschließlich…
 fox-it/dissect
Dissect ist ein digitales Forensik- und Incident-Response-Framework und -Werkzeugset, das es Ihnen ermöglicht, schnell auf forensische Artefakte von…
 google/turbinia
Automatisierung und Skalierung von Werkzeugen der digitalen Forensik
 microsoft/avml
Tragbares Linux-Tool zur RAM-Erfassung für Forensik und Incident Response, das LiME-kompatible Images mit optionaler Komprimierung und…
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 emalderson/thephish
ThePhish: ein automatisiertes Tool zur Phishing-E-Mail-Analyse
 mozillazg/ptcpdump
eBPF-basierter Paketanalysator, der Netzwerkverkehr erfasst, automatisch Metadaten von Prozessen, Containern und Kubernetes-Pods annotiert sowie…
 simsong/tcpflow
TCP/IP-Paket-Demultiplexer. Herunterladen von:
 netlas-io/netlas-cookbook
Das Ziel dieses Leitfadens ist sehr einfach - jedem, der sich für Cybersicherheit interessiert, unabhängig von seinem Wissensstand, beizubringen, wie…
 omerbenamram/evtx
Ein schneller (und sicherer) Parser für das Windows XML Event Log (EVTX)-Format