
 mozillazg/ptcpdump
eBPF-basierter Paketanalysator, der Netzwerkverkehr erfasst, automatisch Metadaten von Prozessen, Containern und Kubernetes-Pods annotiert sowie tcpdump-kompatible Filterung und PcapNG-Ausgabe unterstützt.




ptcpdump ist ein mit tcpdump kompatibler Paketanalysator, der auf eBPF basiert und Pakete automatisch mit Metadaten zu Prozessen/Containern/Pods annotiert, sofern diese erkennbar sind. Inspiriert von jschwinger233/skbdump.
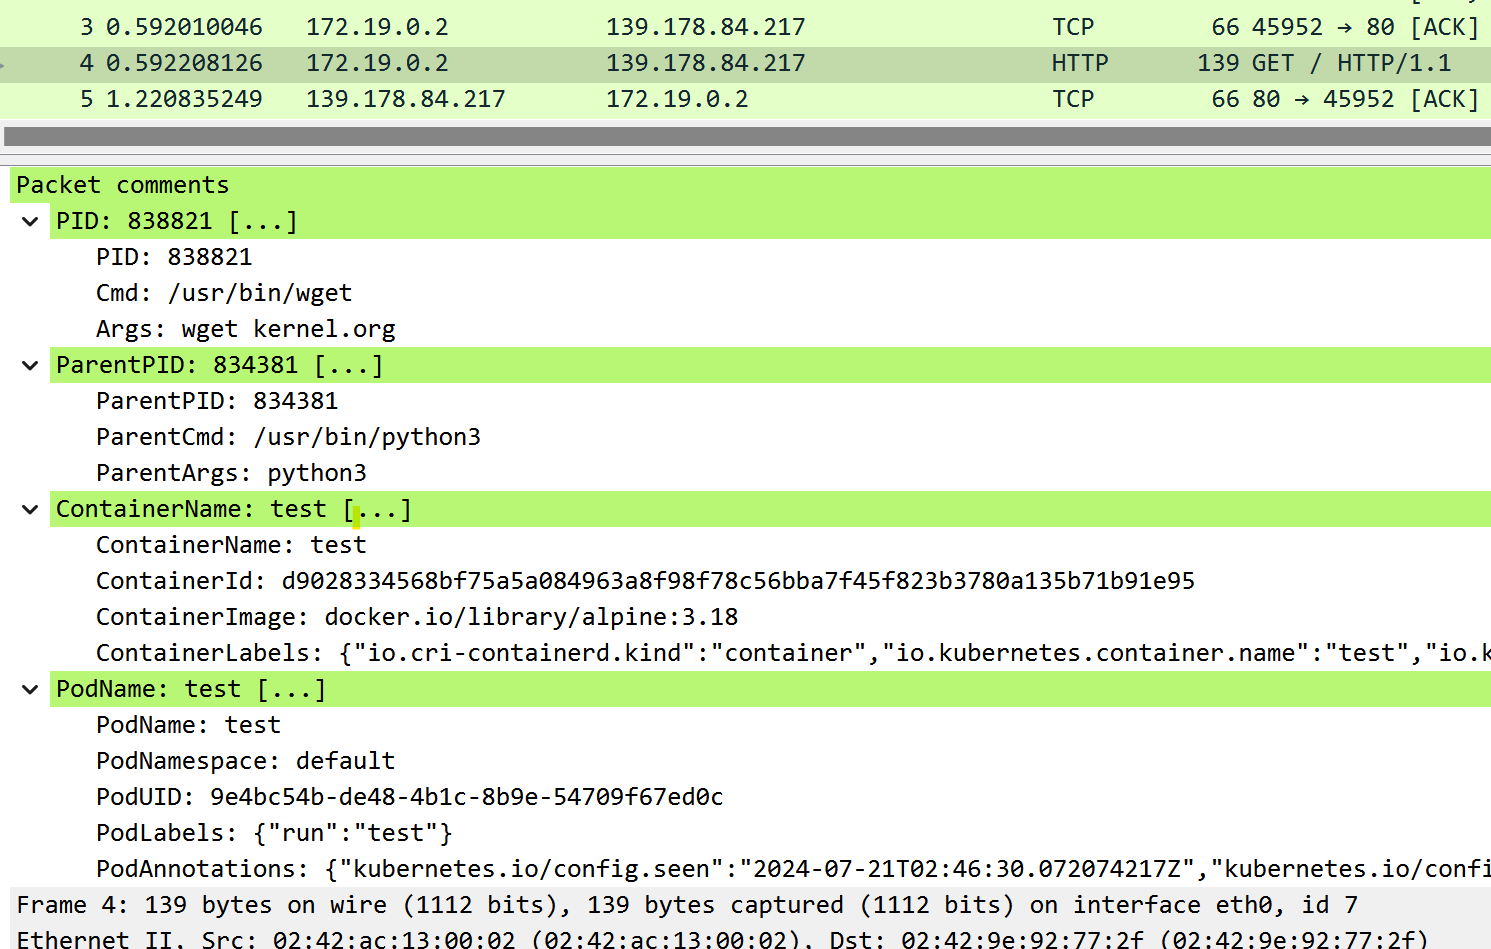
--pid (Prozess), --pname (Prozessname), --container-id (Container), --pod-name (Pod).-i, -w, -c, -s, -n, -C, -W, -A und weitere).pcap-filter(7)-Syntax wie tcpdump.--netns).Sie können die statisch gelinkte ausführbare Datei für x86_64 und arm64 von der Releases-Seite herunterladen.
Linux-Kernel >= 5.2 (mit BPF- und BTF-Unterstützung kompiliert).
ptcpdump erfordert optional debugfs. Es muss in /sys/kernel/debug eingehängt sein.
Falls der Ordner leer ist, kann es wie folgt eingehängt werden:
mount -t debugfs none /sys/kernel/debug
Die folgende Kernel-Konfiguration ist erforderlich. Das Bauen als Module ist ebenfalls möglich.
| Option | Backend | Hinweis |
|---|---|---|
| CONFIG_BPF=y | beide | Erforderlich |
| CONFIG_BPF_SYSCALL=y | beide | Erforderlich |
| CONFIG_DEBUG_INFO=y | beide | Erforderlich |
| CONFIG_DEBUG_INFO_BTF=y | beide | Erforderlich |
| CONFIG_KPROBES=y | beide | Erforderlich |
| CONFIG_KPROBE_EVENTS=y | beide | Erforderlich |
| CONFIG_TRACEPOINTS=y | beide | Erforderlich |
| CONFIG_PERF_EVENTS=y | beide | Erforderlich |
| CONFIG_NET=y | beide | Erforderlich |
| CONFIG_NET_SCHED=y | tc | Erforderlich |
| CONFIG_NET_CLS_BPF=y | tc | Erforderlich |
| CONFIG_NET_ACT_BPF=y | tc | Erforderlich |
| CONFIG_NET_SCH_INGRESS=y | tc | Erforderlich |
| CONFIG_CGROUPS=y | cgroup-skb | Erforderlich |
| CONFIG_CGROUP_BPF=y | cgroup-skb | Erforderlich |
| CONFIG_FILTER=y | socket-filter | Erforderlich |
| CONFIG_BPF_TRAMPOLINE=y | tp-btf | Erforderlich |
| CONFIG_SECURITY=y | beide | Optional (Empfohlen) |
| CONFIG_BPF_TRAMPOLINE=y | beide | Optional (Empfohlen) |
| CONFIG_SOCK_CGROUP_DATA=y | beide | Optional (Empfohlen) |
| CONFIG_BPF_JIT=y | beide | Optional (Empfohlen) |
| CONFIG_CGROUP_BPF=y | tc, tp-btf, socket-filter | Optional (Empfohlen) |
| CONFIG_CGROUPS=y | tc, tp-btf, socket-filter | Optional (Empfohlen) |
Sie können mit zgrep $OPTION /proc/config.gz überprüfen, ob eine Option aktiviert ist.
Filtern wie tcpdump:
sudo ptcpdump -i eth0 tcp
sudo ptcpdump -i eth0 -A -s 0 -n -v tcp and port 80 and host 10.10.1.1
sudo ptcpdump -i any -s 0 -n -v -C 100MB -W 3 -w test.pcapng 'tcp and port 80 and host 10.10.1.1'
sudo ptcpdump -i eth0 'tcp[tcpflags] & (tcp-syn|tcp-fin) != 0'
Mehrere Schnittstellen:
sudo ptcpdump -i eth0 -i lo
Nach Prozess oder Benutzer filtern:
sudo ptcpdump -i any --pid 1234 --pid 233 -f
sudo ptcpdump -i any --pname curl
sudo ptcpdump -i any --uid 1000
Erfassung nach Prozess durch Ausführen des Zielprogramms:
sudo ptcpdump -i any -- curl ubuntu.com
Nach Container oder Pod filtern:
sudo ptcpdump -i any --container-id 36f0310403b1
sudo ptcpdump -i any --container-name test
sudo ptcpdump -i any --pod-name test.default
Daten im PcapNG-Format speichern:
sudo ptcpdump -i any -w demo.pcapng
sudo ptcpdump -i any -w - port 80 | tcpdump -n -r -
sudo ptcpdump -i any -w - port 80 | tshark -r -
Erfassung von Schnittstellen in anderen Netzwerk-Namespaces:
sudo ptcpdump -i lo --netns /run/netns/foo --netns /run/netns/bar
sudo ptcpdump -i any --netns /run/netns/foobar
sudo ptcpdump -i any --netns /proc/26/ns/net
Standard:
09:32:09.718892 vethee2a302f wget.3553008 In IP 10.244.0.2.33426 > 139.178.84.217.80: Flags [S], seq 4113492822, win 64240, length 0, ParentProc [python3.834381], Container [test], Pod [test.default]
09:32:09.718941 eth0 wget.3553008 Out IP 172.19.0.2.33426 > 139.178.84.217.80: Flags [S], seq 4113492822, win 64240, length 0, ParentProc [python3.834381], Container [test], Pod [test.default]
Mit -q:
09:32:09.718892 vethee2a302f wget.3553008 In IP 10.244.0.2.33426 > 139.178.84.217.80: tcp 0, ParentProc [python3.834381], Container [test], Pod [test.default]
09:32:09.718941 eth0 wget.3553008 Out IP 172.19.0.2.33426 > 139.178.84.217.80: tcp 0, ParentProc [python3.834381], Container [test], Pod [test.default]
Mit -v:
