Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
uac — Tragbarer, abhängigkeitsfreier Incident-Response-Tool, der die forensische Artefaktsammlung von Unix-ähnlichen Systemen automatisiert, einschließlich Speichererfassung, Prozess-Hashing und Bodyfile-Erstellung über anpassbare YAML-Profile. | Kitploit
Tools/GitHubGitHub/tclahr/uac
SpeicherforensikForensikInformationsbeschaffungDigitale ForensikDienstprogramme & FrameworksIncident Response
GitHubtclahr/uac

uac

Tragbarer, abhängigkeitsfreier Incident-Response-Tool, der die forensische Artefaktsammlung von Unix-ähnlichen Systemen automatisiert, einschließlich Speichererfassung, Prozess-Hashing und Bodyfile-Erstellung über anpassbare YAML-Profile.

Repository anzeigen
1.4k19681vor 2 MonatenVon Kitploit geprüft
Teilen
Webseite

Logo

Unix-ähnliche Artefakt-Sammler (UAC)

shellcheck_badge bestpractices_badge release_badge license_badge

Über • Dokumentation • Hauptfunktionen • Unterstützte Betriebssysteme • Verwendung • Mitwirken • Support • Lizenz

🔎 Über UAC

UAC (Unix-ähnliche Artefakt-Sammler) ist ein leistungsstarkes und erweiterbares Incident-Response-Tool, das für forensische Ermittler, Sicherheitsanalysten und IT-Profis entwickelt wurde. Es automatisiert die Sammlung von Artefakten aus einer Vielzahl von Unix-ähnlichen Systemen, darunter AIX, ESXi, FreeBSD, Linux, macOS, NetBSD, NetScaler, OpenBSD und Solaris.

Ob Sie einen Einfall bearbeiten, forensische Untersuchungen durchführen oder Compliance-Prüfungen vornehmen – UAC vereinfacht und beschleunigt die Datensammlung und minimiert gleichzeitig die Abhängigkeit von externer Unterstützung während kritischer Vorfälle.
Hauptmerkmale

  • 📂 Vollständig anpassbar über YAML-Profile für maßgeschneiderte Datensammlung.
  • ⚡ Leichtgewichtig, portabel und erfordert keine Installation oder Abhängigkeiten.
  • 🔒 Hält sich an die Volatilitätsreihenfolge, um eine zuverlässige Datenerfassung zu gewährleisten.
  • 🛠 Entwickelt für verschiedene Umgebungen, einschließlich IoT-Geräte und NAS-Systeme.

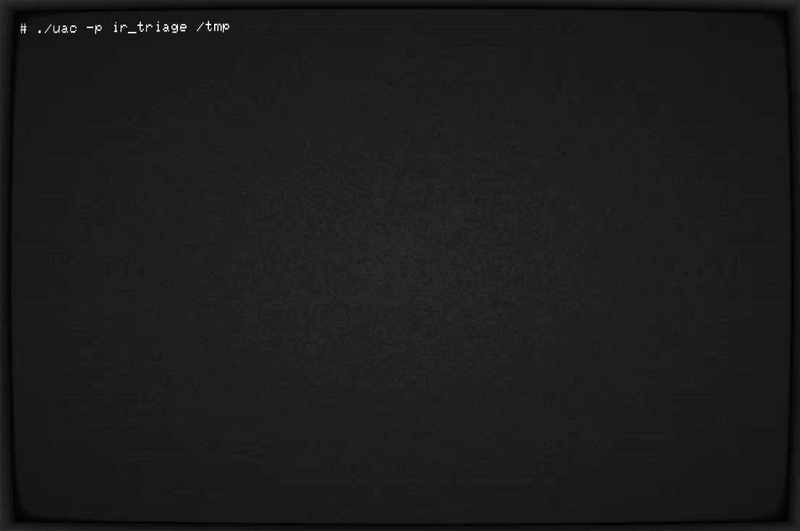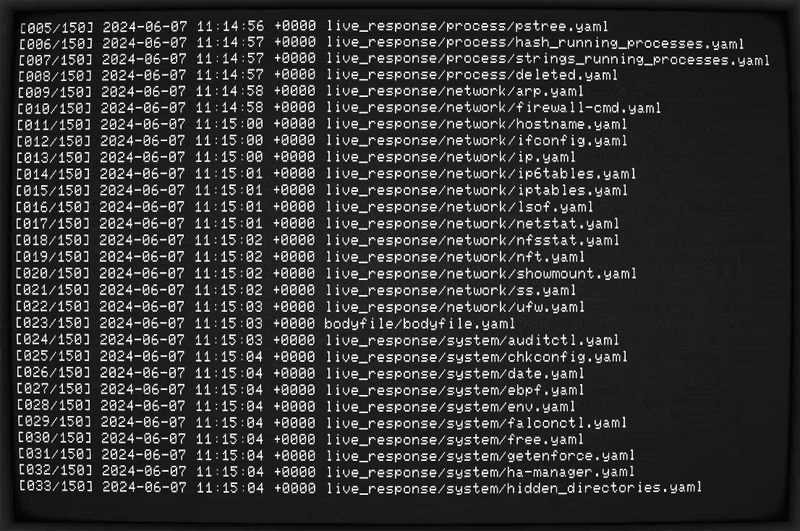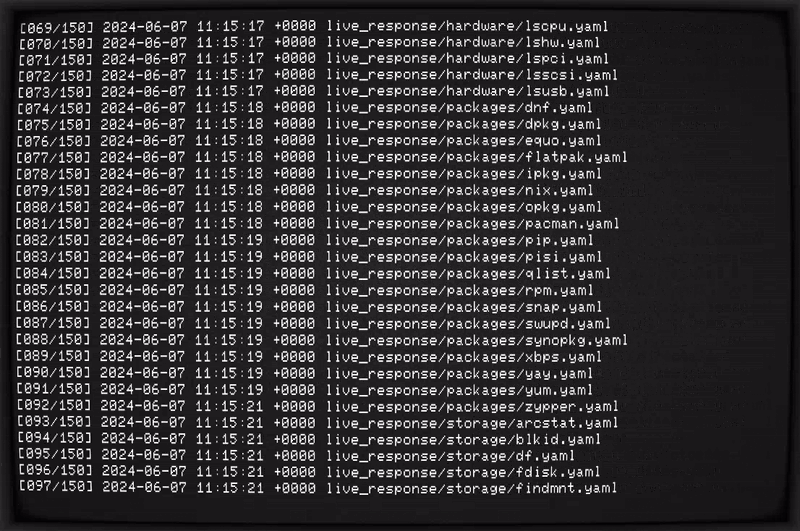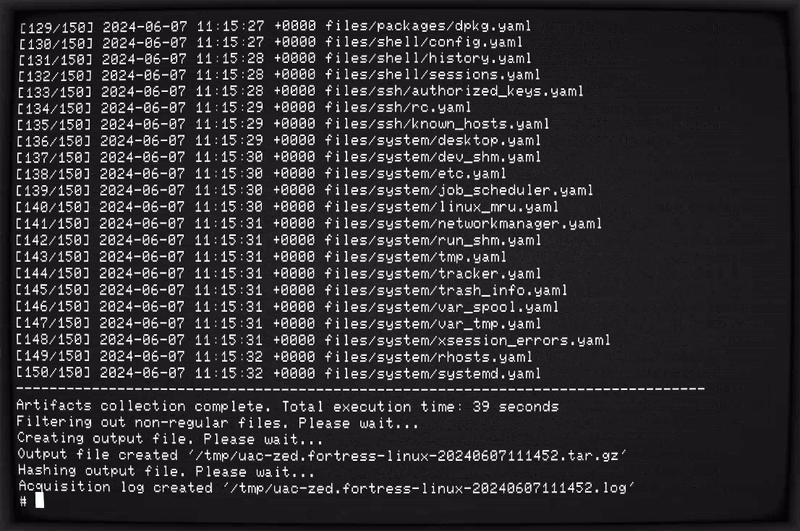
UAC in Aktion

📘 Dokumentation

Die vollständige Dokumentation ist auf der Projektdokumentationsseite verfügbar.

🌟 Hauptfunktionen

  • Überall ausführbar ohne Abhängigkeiten (keine Installation erforderlich).
  • Anpassbare und erweiterbare Sammlungen und Artefakte.
  • Beachten der Volatilitätsreihenfolge bei der Artefaktsammlung.
  • Sammeln von Informationen über aktuell laufende Prozesse (einschließlich Prozesse ohne Binärdatei auf der Festplatte).
  • Hashen laufender Prozesse und ausführbarer Dateien.
  • Extrahieren des Status von Dateien und Verzeichnissen zur Erstellung einer Bodyfile.
  • Sammeln von system- und benutzerspezifischen Daten, Konfigurationsdateien und Protokollen.
  • Erfassen von flüchtigem Arbeitsspeicher von Linux-Systemen mit verschiedenen Methoden und Tools.
  • Unterstützung zum Schreiben der Ausgabe auf verschiedene Cloud-Plattformen.

💾 Unterstützte Betriebssysteme

UAC läuft auf jedem Unix-ähnlichen System, unabhängig von der Prozessorarchitektur. Alles, was UAC braucht, ist eine Shell :)

AIX ESXi FreeBSD Linux macOS NetBSD NetScaler OpenBSD Solaris

Hinweis: UAC läuft sogar auf Systemen wie Network Attached Storage (NAS)-Geräten, Netzwerkgeräten wie OpenWrt und IoT-Geräten.

🚀 Verwendung

UAC muss nicht auf dem Zielsystem installiert werden. Laden Sie einfach die neueste Version von der Releases-Seite herunter, entpacken Sie sie und starten Sie sie. So einfach ist das!

🛠 Erste Schritte

  1. Laden Sie die neueste Version von der Releases-Seite herunter.
  2. Entpacken Sie das Archiv.
  3. Führen Sie das Tool direkt im Terminal aus.

Beispiele

Klicken Sie, um Nutzungsbeispiele anzuzeigen

Sammeln aller Artefakte basierend auf dem ir_triage-Profil:

./uac -p ir_triage /tmp

Sammeln von Speicherauszug und allen Artefakten basierend auf dem vollständigen Profil:

./uac -a ./artifacts/memory_dump/avml.yaml -p full /tmp

Sammeln aller Artefakte unter Ausschluss eines bestimmten:

./uac -p full -a \!artifacts/bodyfile/bodyfile.yaml .

Sammeln aller Artefakte basierend auf dem ir_triage-Profil zusammen mit allen Artefakten im Verzeichnis /my_custom_artifacts:

./uac -p ir_triage -a /my_custom_artifacts/\* /mnt/sda1

Sammeln aller Artefakte basierend auf einem benutzerdefinierten Profil:

./uac -p /my_custom_uac_data/my_custom_uac_profile.yaml /tmp

💙 Mitwirken

Beiträge machen die Open-Source-Community zu einem so erstaunlichen Ort zum Lernen, Inspirieren und Schaffen. Jeder Beitrag, den Sie leisten, wird sehr geschätzt.

Haben Sie Artefakte erstellt? Bitte teilen Sie sie mit uns!

Sie können mit neuen Artefakten, Profilen, Fehlerbehebungen beitragen oder neue Funktionen vorschlagen. Bitte lesen Sie unseren Leitfaden zum Mitwirken, bevor Sie einen Pull-Request an das Projekt senden.

👨‍💻 Support

Für allgemeine Hilfe zur Nutzung von UAC verweisen wir auf die Projektdokumentationsseite. Für zusätzliche Hilfe können Sie einen der folgenden Kanäle nutzen:

  • Discord (Für Live-Diskussionen mit der Community und dem UAC-Team)
  • GitHub (Fehlerberichte und Beiträge)
  • Twitter (Erhalten Sie die Nachrichten schnell)

⭐ Unterstützen Sie das Projekt

Wenn Sie UAC hilfreich finden, geben Sie uns bitte einen ⭐ auf GitHub! Das hilft anderen, das Projekt zu entdecken, und motiviert uns, es weiter zu verbessern.

📜 Lizenz

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →