
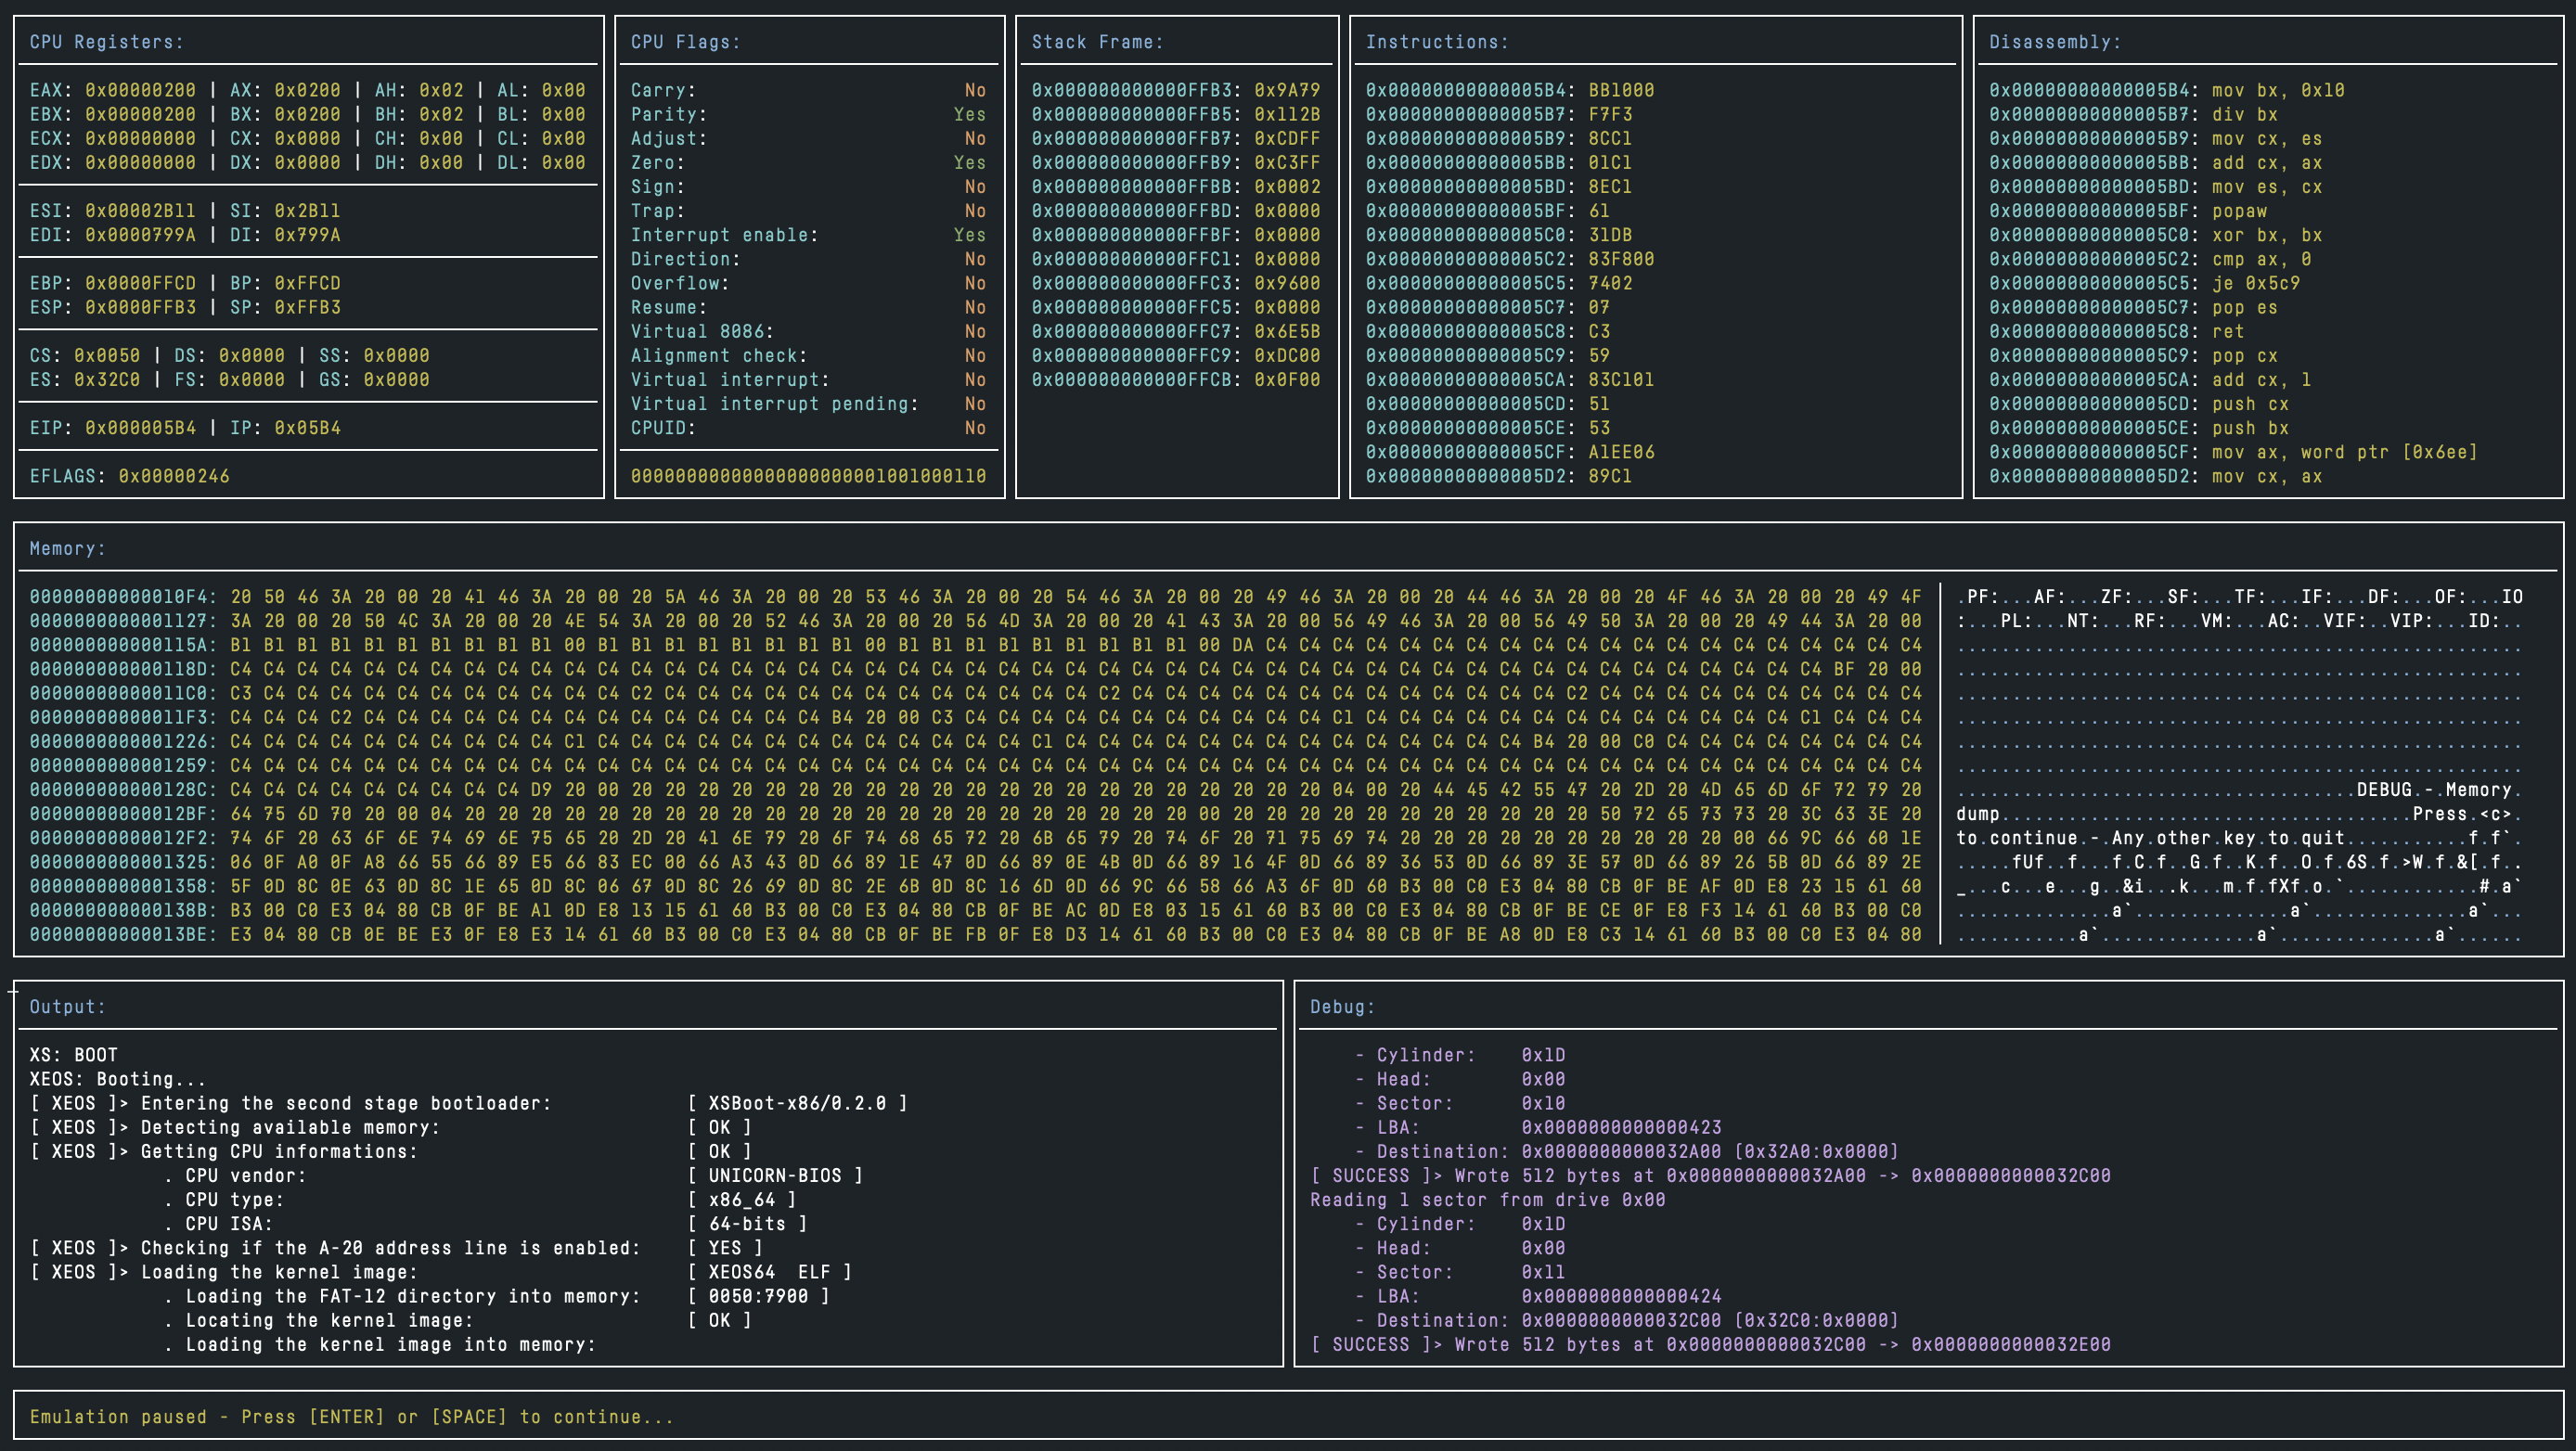
unicorn-bios
 macmade/unicorn-bios
Einfacher BIOS-Emulator für die Unicorn-Engine.
reverse-engineeringdebuggershardware-security+2
macmade/unicorn-biosEinfacher BIOS-Emulator für die Unicorn-Engine.
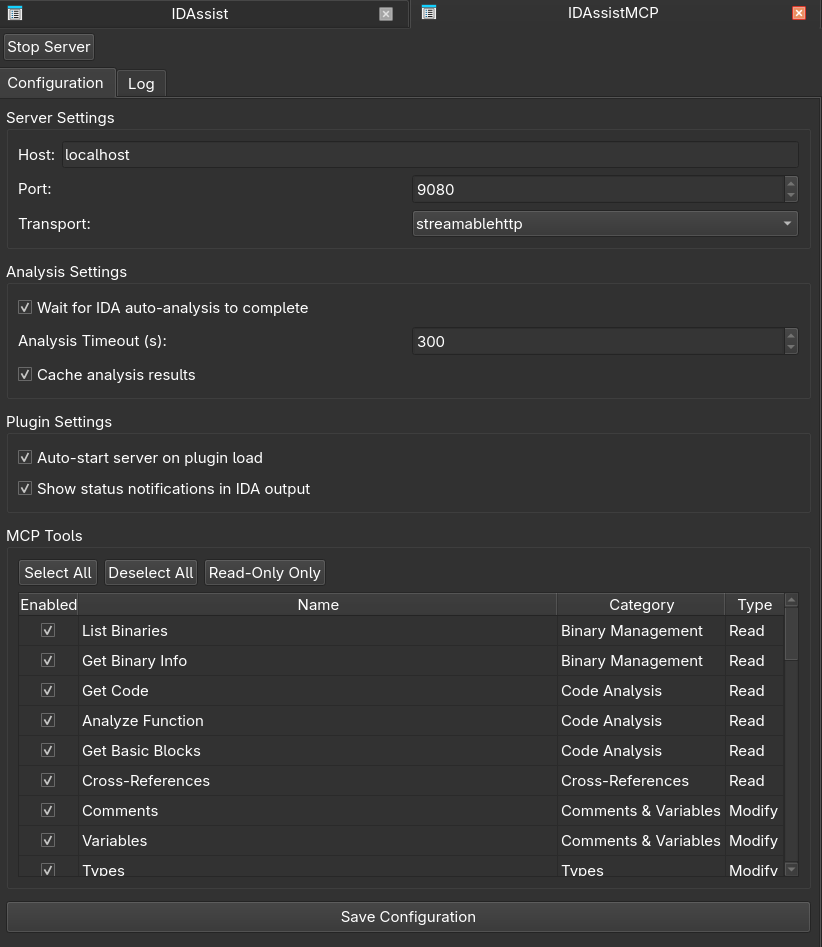 symgraph/idassistmcp
Eigenständiges MCP-Server-Plugin für IDA Pro.
 gengstah/windbg-mcp
Ein MCP-Server (Model Context Protocol), der alle pybag-Windows-Debugger-Funktionen in native MCP-Tools verwandelt. Er ermöglicht MCP-kompatiblen…
 yeet-src/usbsnoop
Live, systemweiter USB-Transfer-Sniffer in eBPF — dekodiert USB-Datenverkehr inline (Control-SETUP, SCSI, HID) über zwei universelle URB-Hooks. Kein…
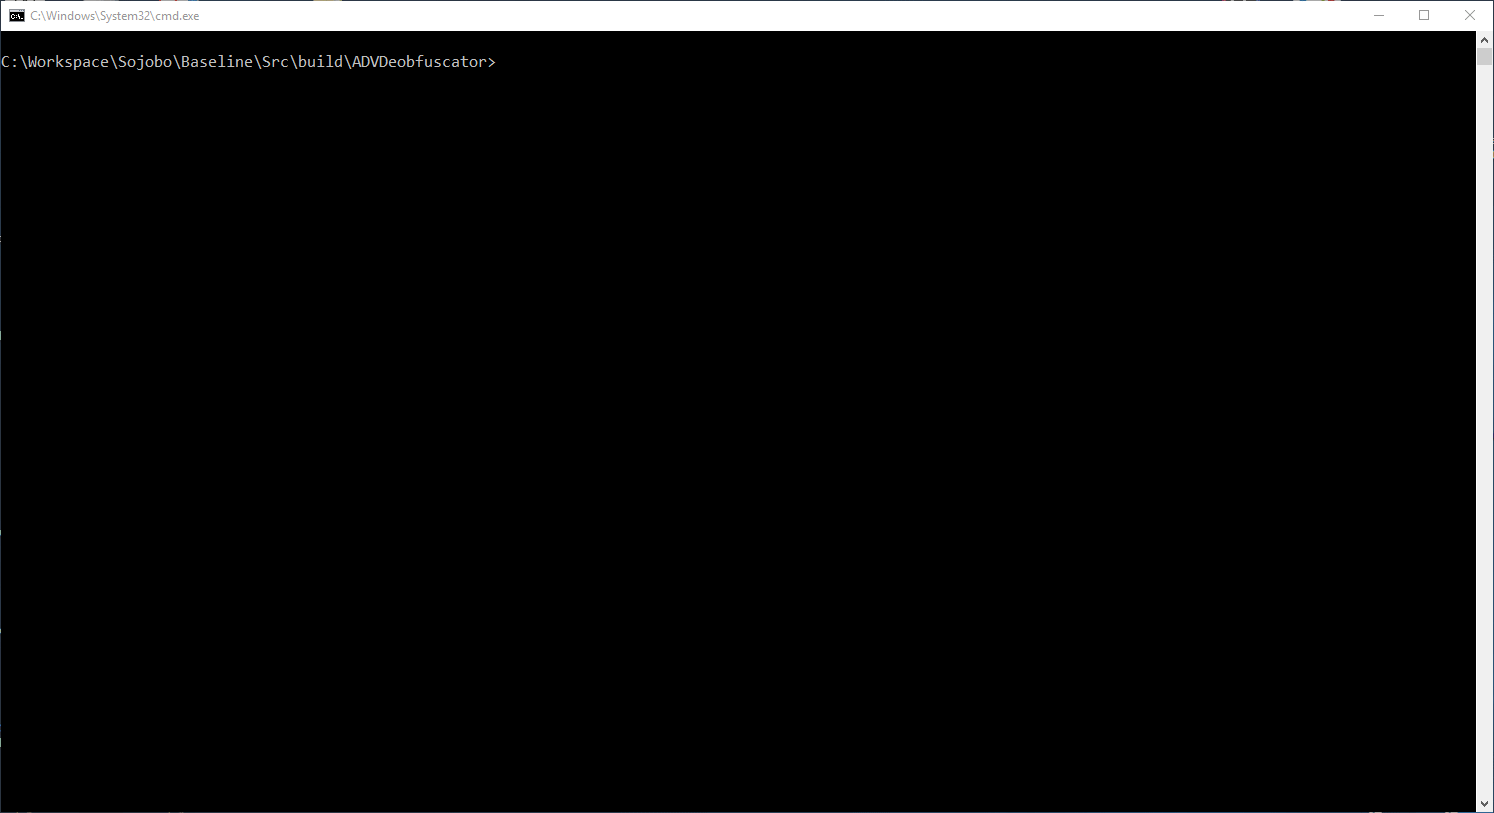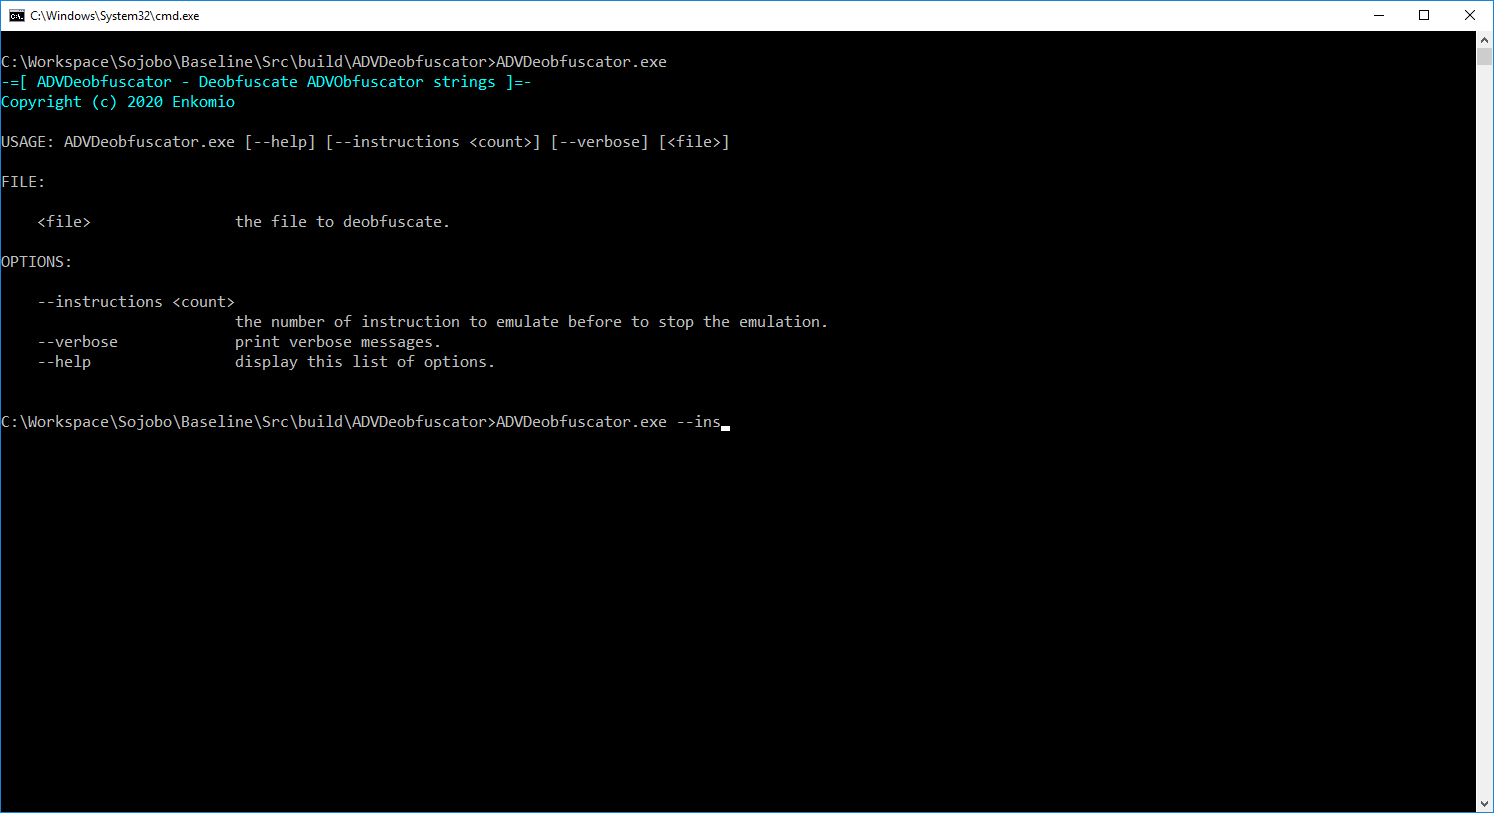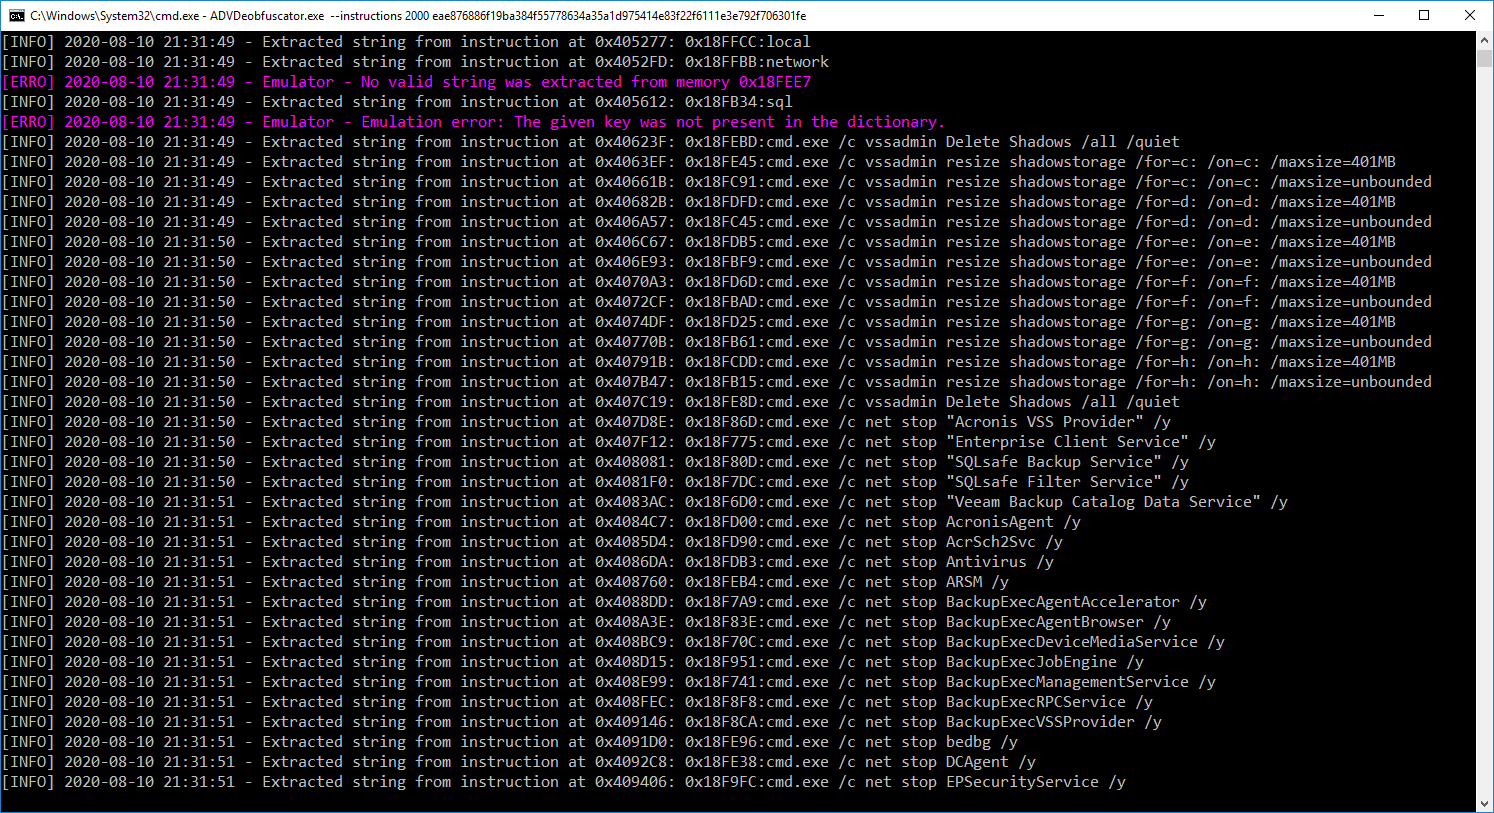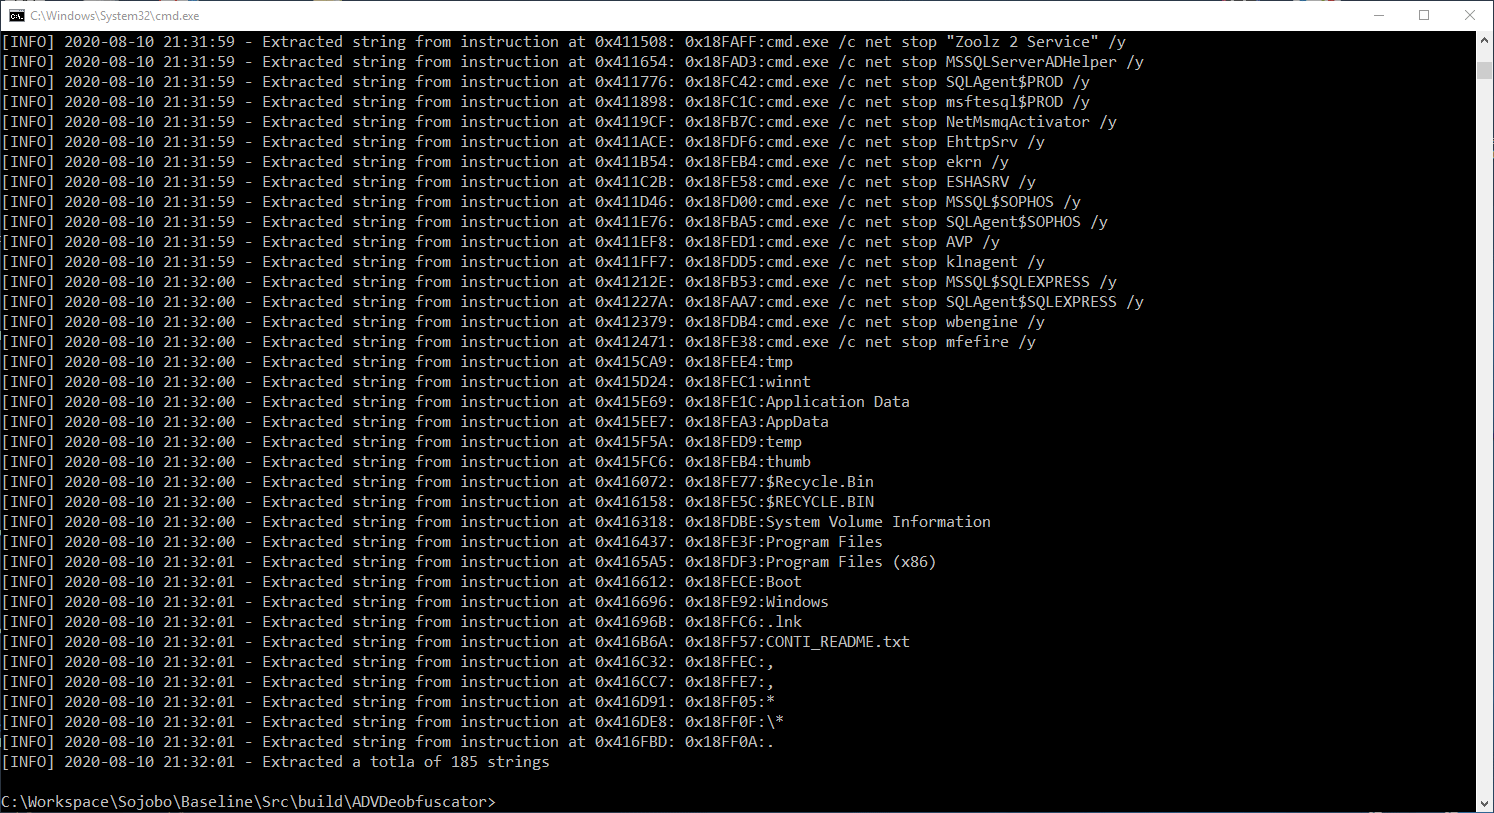 enkomio/sojobo
Ein Binäranalyse-Framework
 dbrll/ll-34
Circuit-level PDP-11/34 emulator
 kernullist/windbg-decompile-ext
WinDbg x64-Erweiterung, die Live-Funktionen disassembliert und ein LLM nutzt, um verifizierten Pseudocode zu erzeugen.
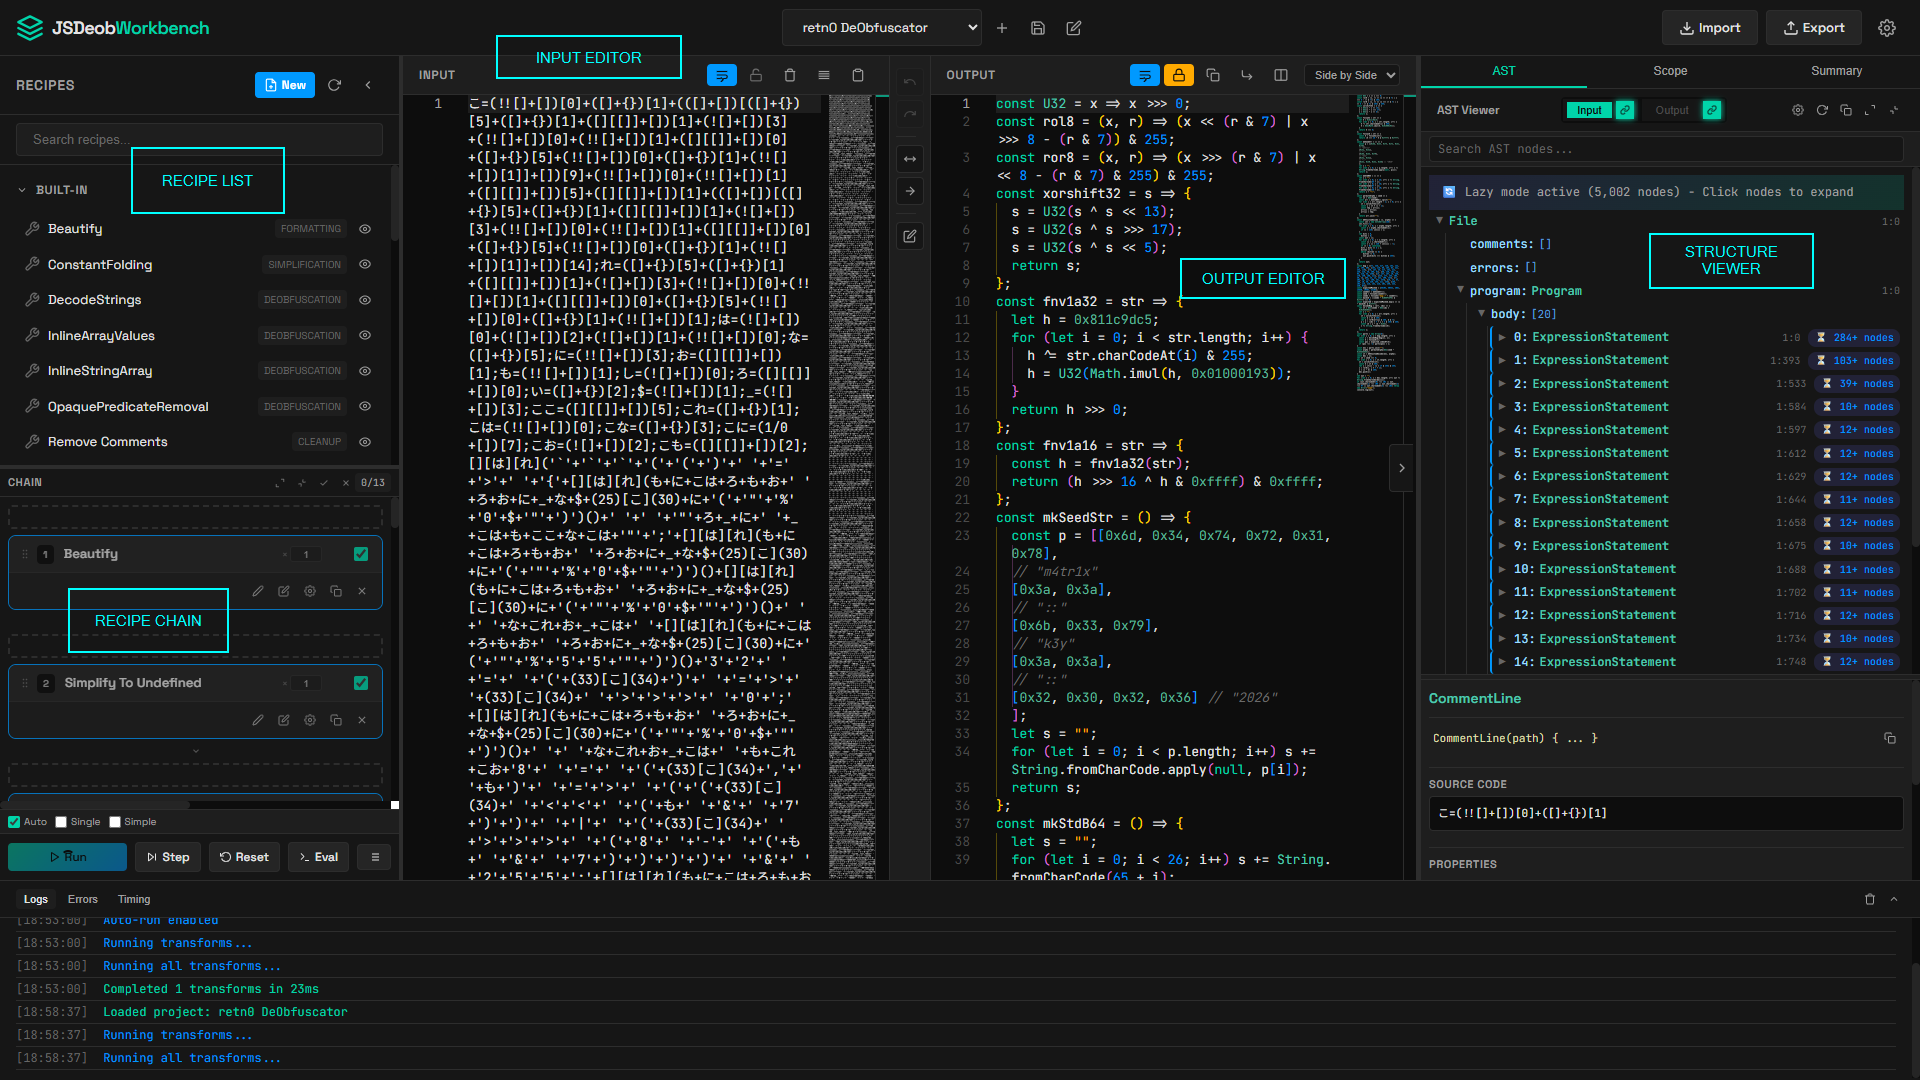 owl4444/jsdeob-workbench
Reverse-Engineeren Sie visuell obfuskiertes JavaScript. Verketten Sie Transformationen, überprüfen Sie AST-Änderungen, schreiben Sie…
 google/kernel-research
Linux-Kernel-Exploitation-Toolkit, das eine Bibliothek zum Erstellen von Exploits, Generatoren für ROP-Ketten und Stack-Pivots, Kernel-Image-Runner…
 ggfuchsi-oss/spectrida-reverse_engineering_stack
Parallele IDA Pro Binäranalyse mit KI-gestützter Funktionsbenennung, Neo4j-Wissensgraph und Phantomrt-Emulations-/Hooking-/Fuzzing-Engine für…
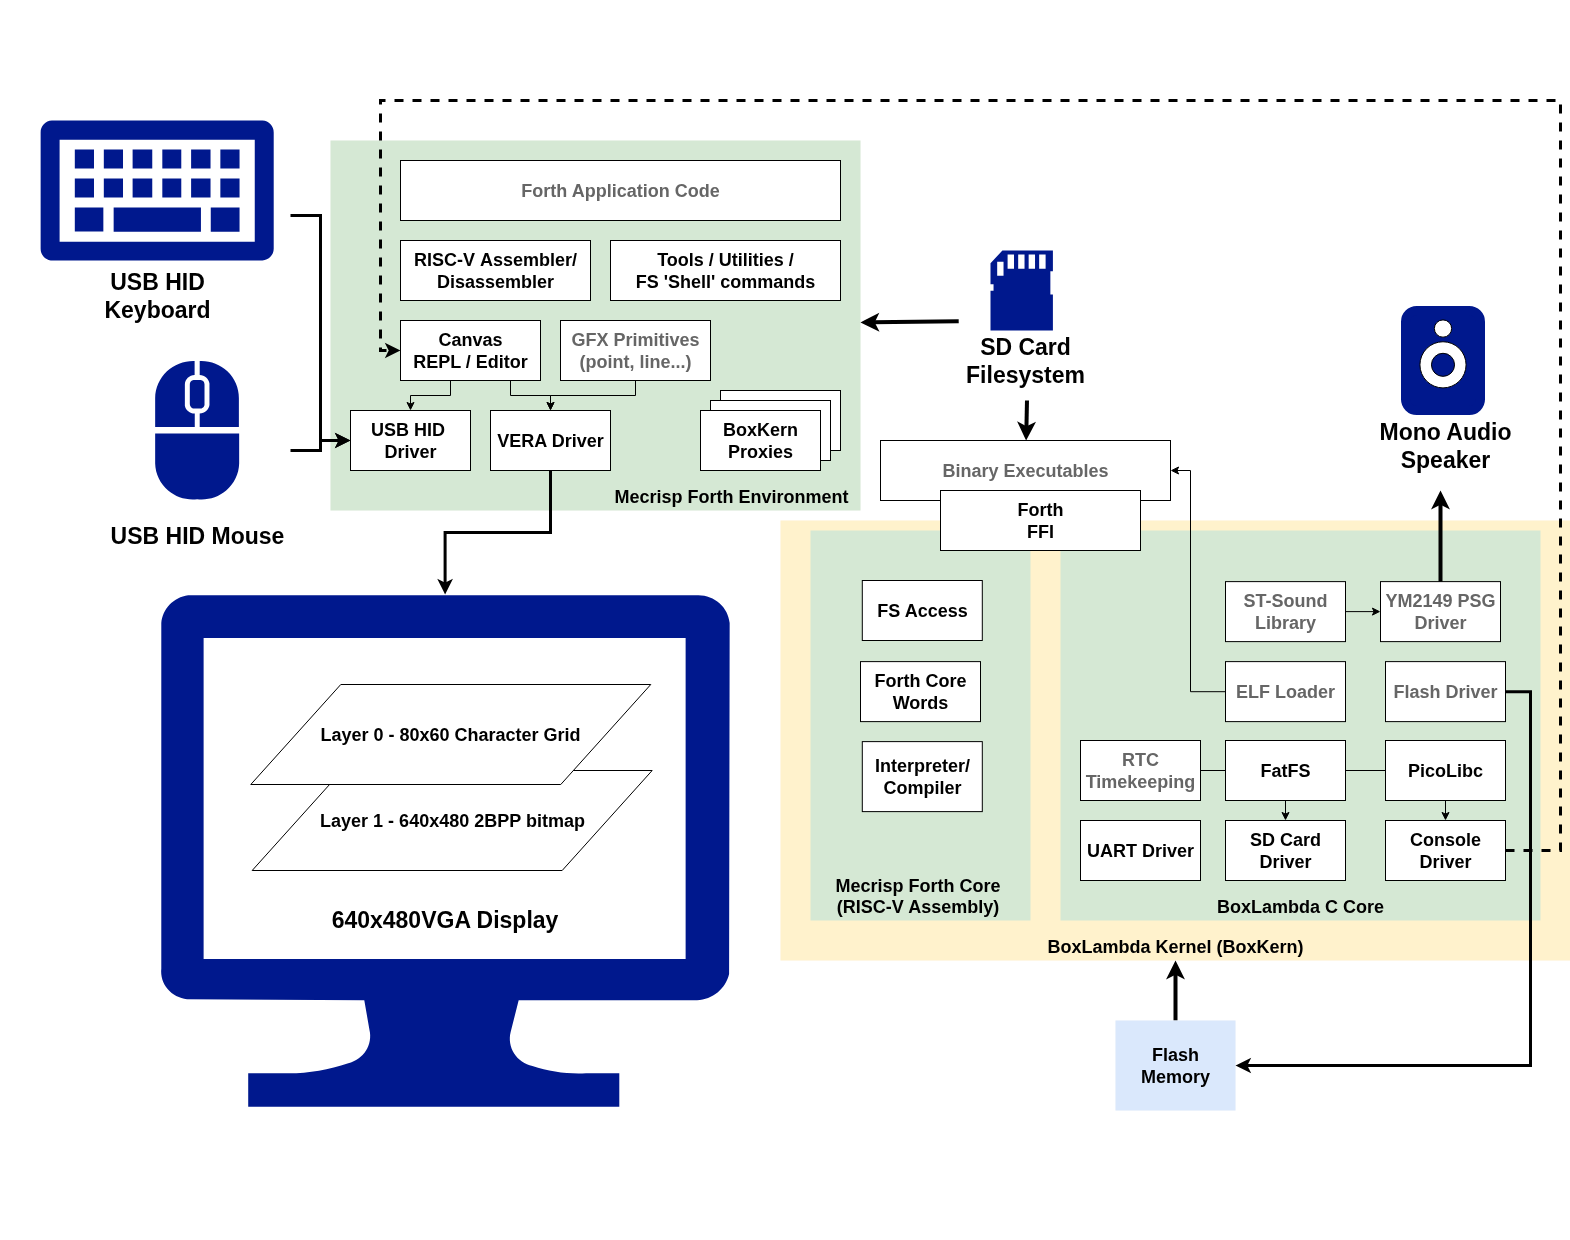 epsilon537/boxlambda
FPGA-basierte Mikrocomputer-Sandbox für Software- und RTL-Experimente
 fail0verflow/ps5-umtxdbg
C++-Experimente zur Zuverlässigkeit von Exploits für eine FreeBSD-Kernel-Schwachstelle der PlayStation 5, mit VM-Kernel-Builds und…
 dougwithseismic/dezlock-dump
Laufzeitschema- und RTTI-Extraktionstool für Deadlock, CS2, Dota und andere (Source 2). Kein source2gen erforderlich.
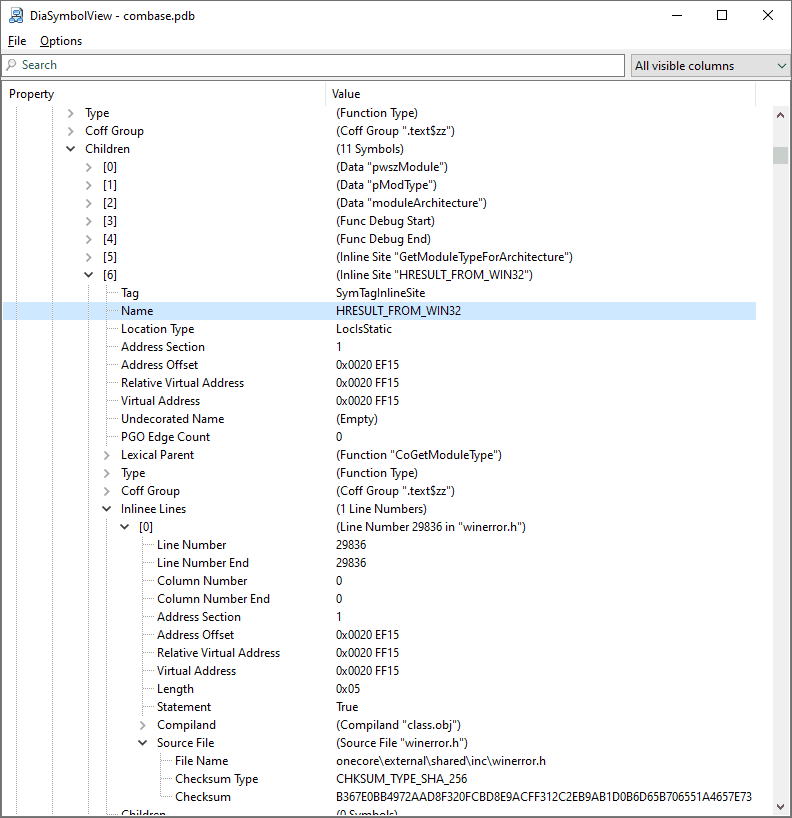 diversenok/diasymbolview
PDB-Datei-Inspektionstool
 sharif-bot-cmd/quantum-silicon-core-loader
Führt an der Siliziumgrenze aus.
 wkoszek/emuko
RISC-V-Emulator in Rust, der Linux mit JIT auf ARM64/x86_64 und Sv39 virtuellem Speicher bootet
 googleprojectzero/maccconc
Toolkit zur Erkundung von Race Conditions im Linux-Kernel mithilfe von KCOV-Traces: GUI- und Terminal-Viewer für nebenläufige Ausführung und…
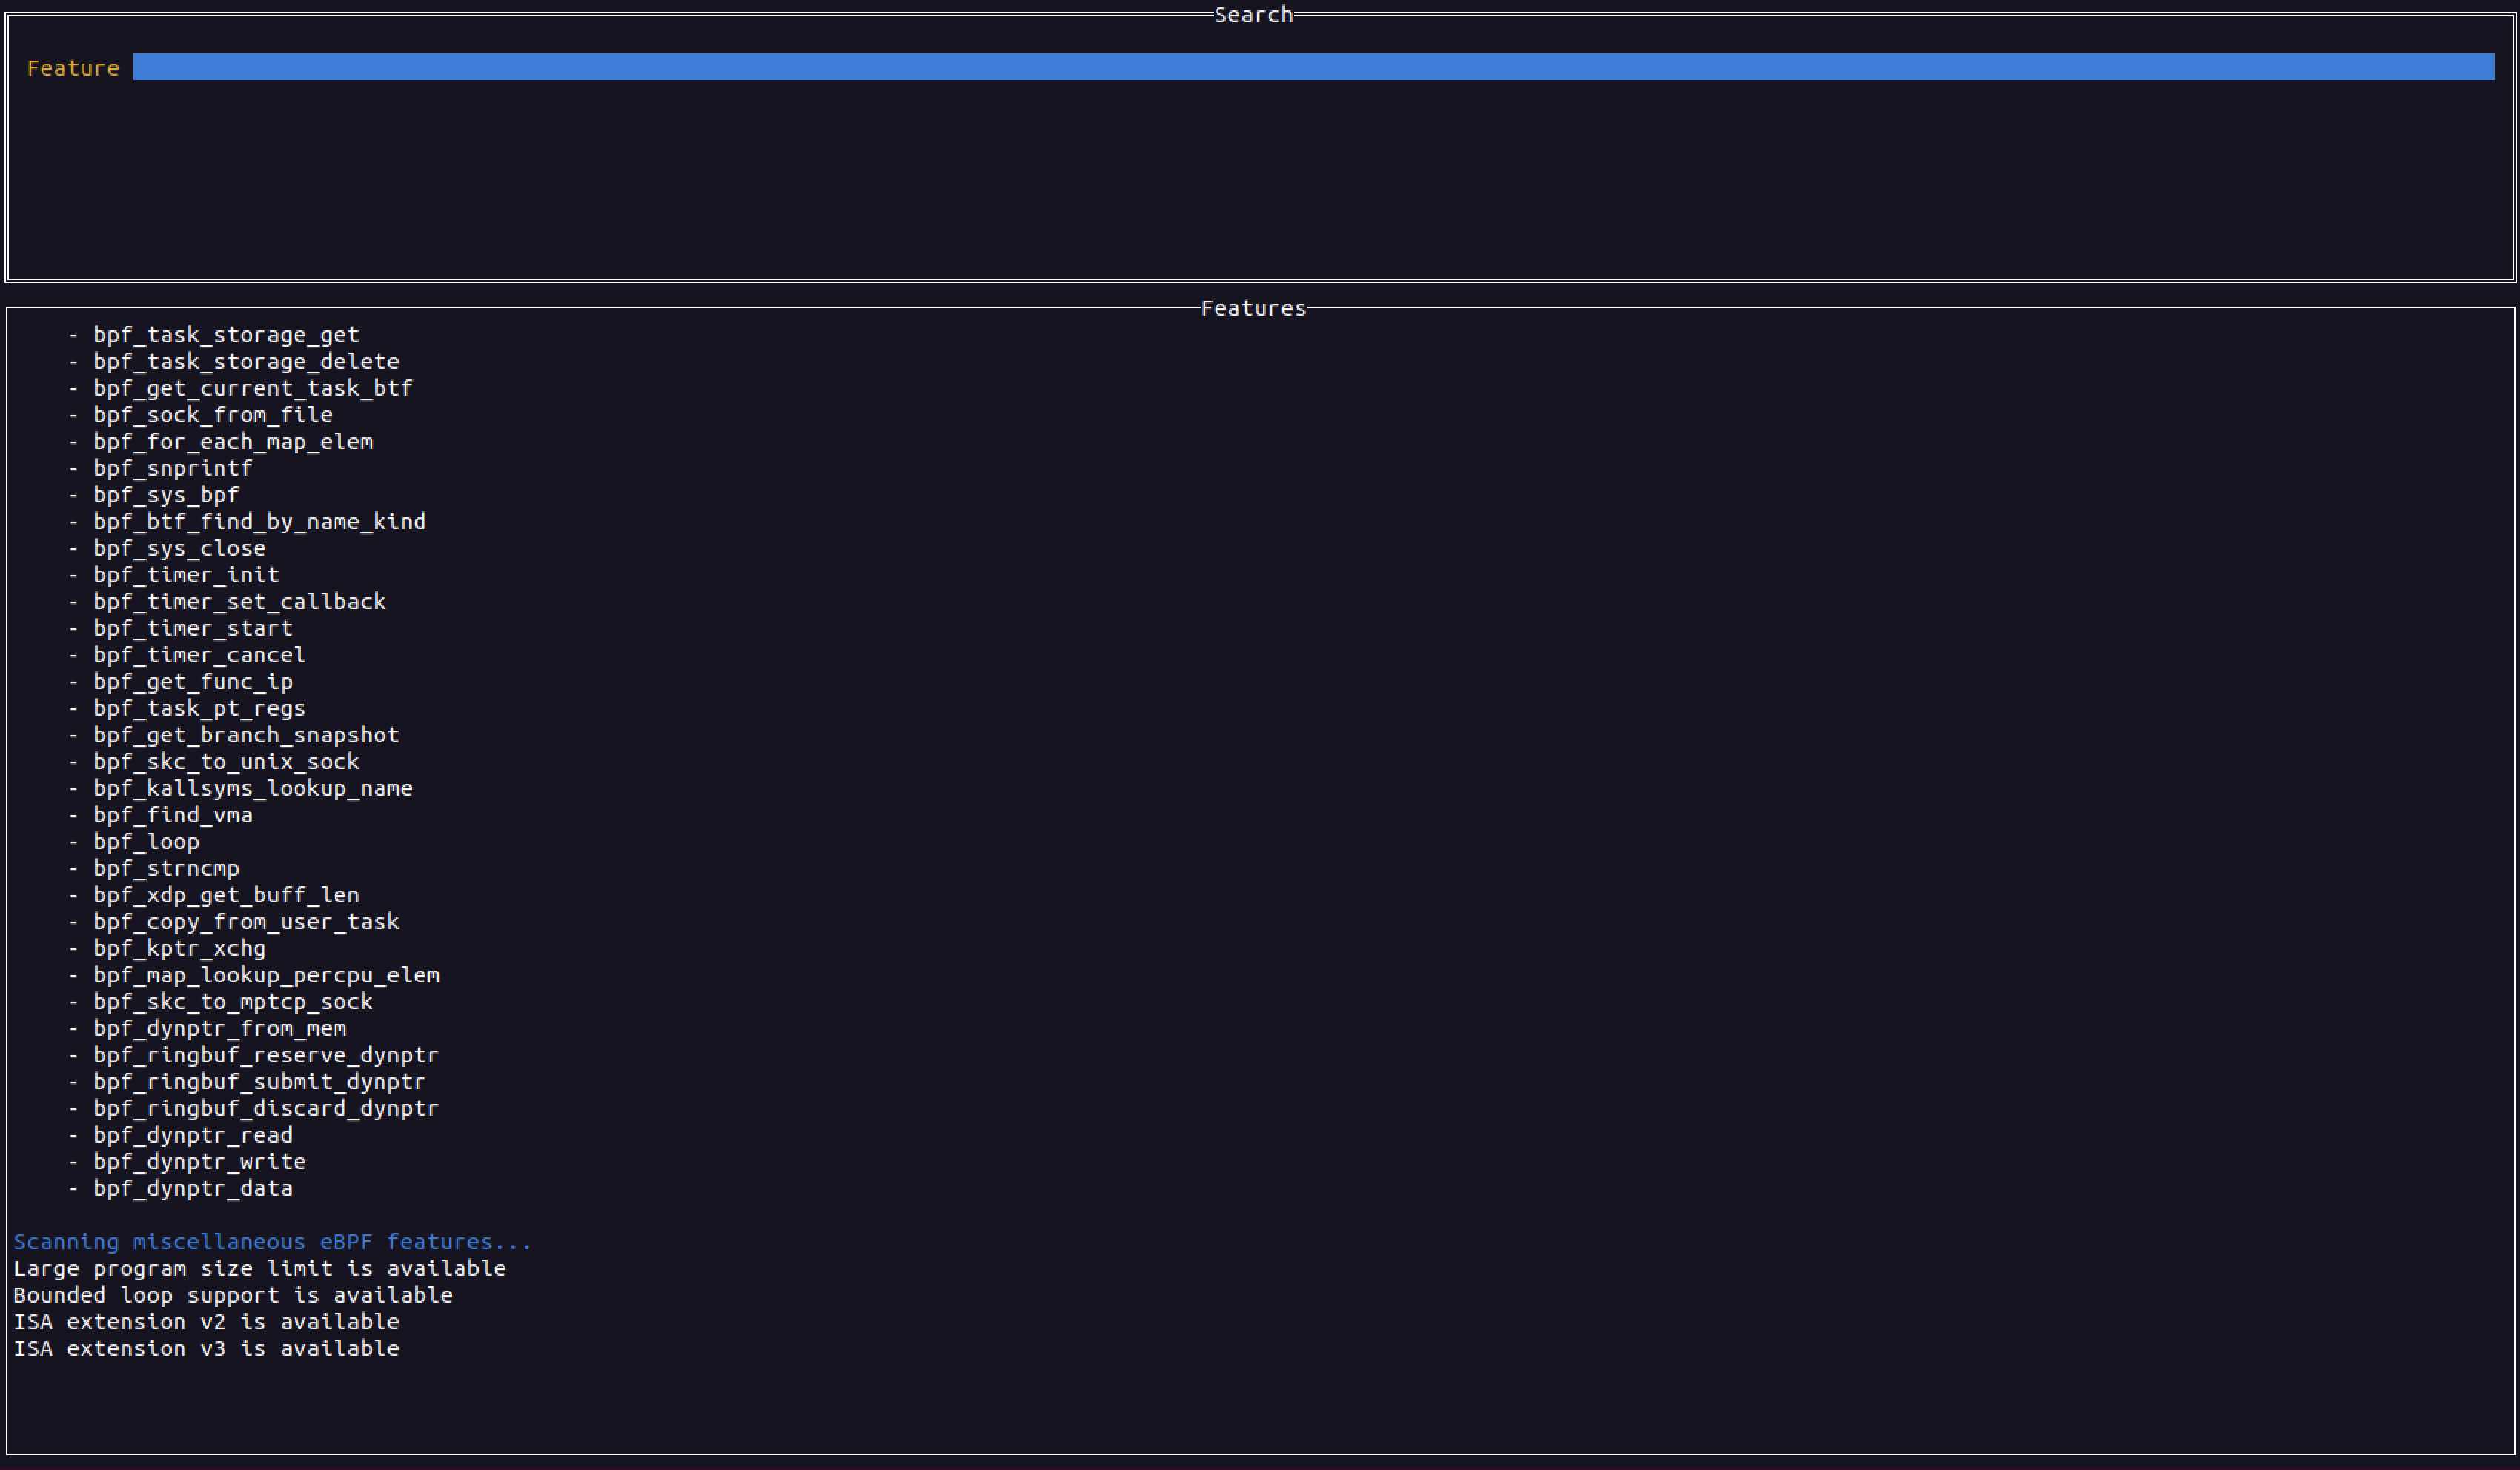 redcanaryco/ebpfmon
Terminal-Benutzeroberfläche für Echtzeit-Überwachung und Inspektion von eBPF-Programmen und -Maps mit bpftool, die Live-Debugging und Analyse von…