
wrongsecrets-binaries
 owasp/wrongsecrets-binaries
Quellcode für die Binaries von OWASP WrongSecrets
static-analysisvulnerability-analysiscode-analysis+6
11
owasp/wrongsecrets-binariesQuellcode für die Binaries von OWASP WrongSecrets
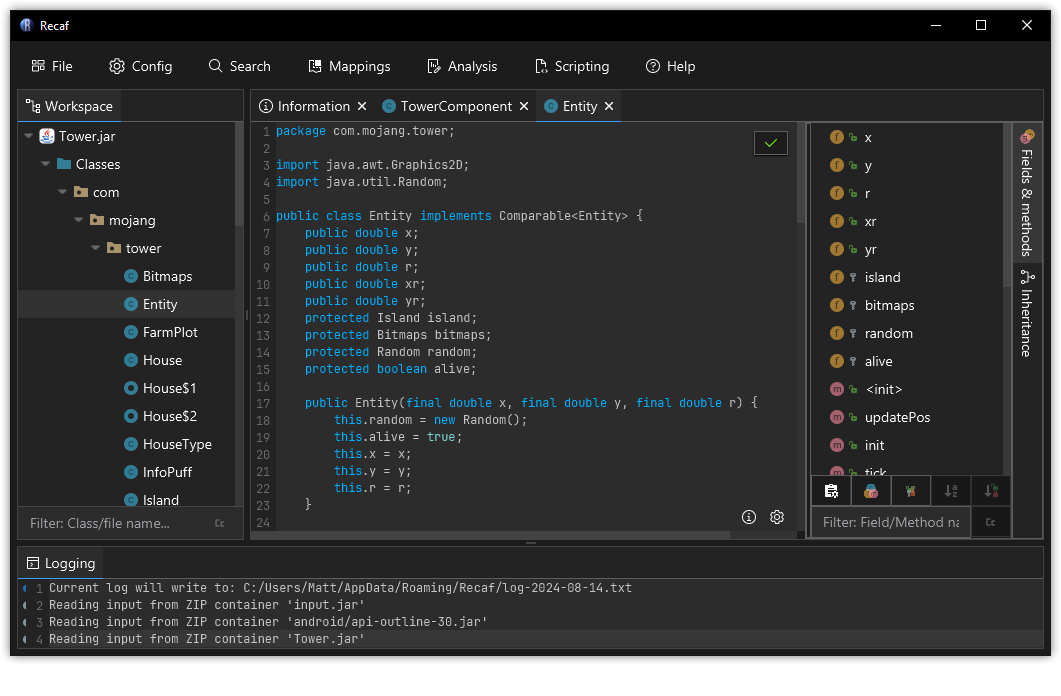
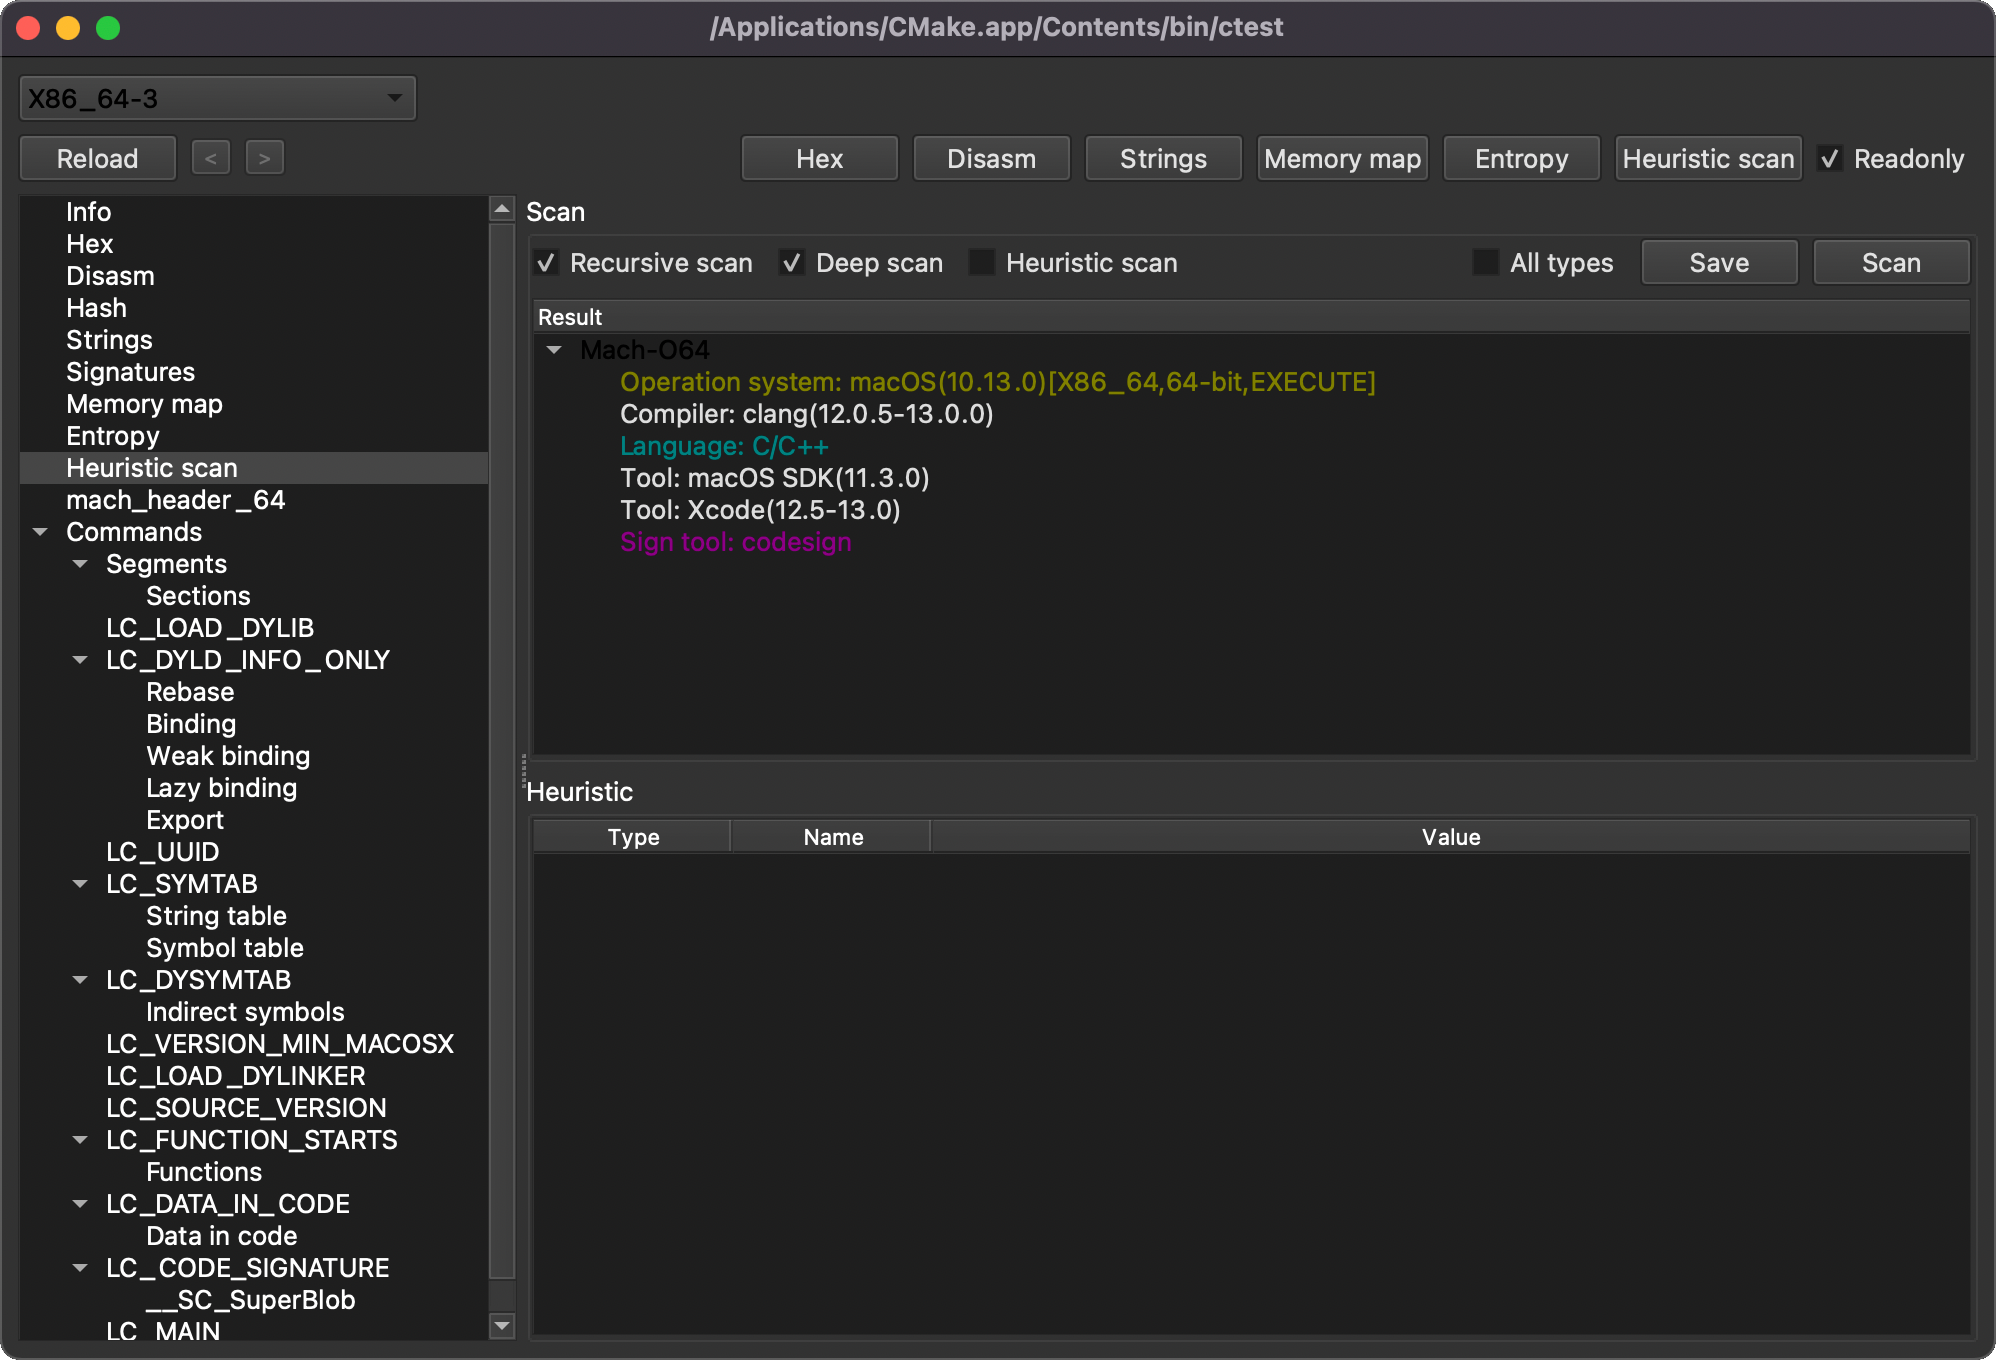 horsicq/xmachoviewer
XMachOViewer ist ein Mach-O-Viewer für Windows, Linux und MacOS.
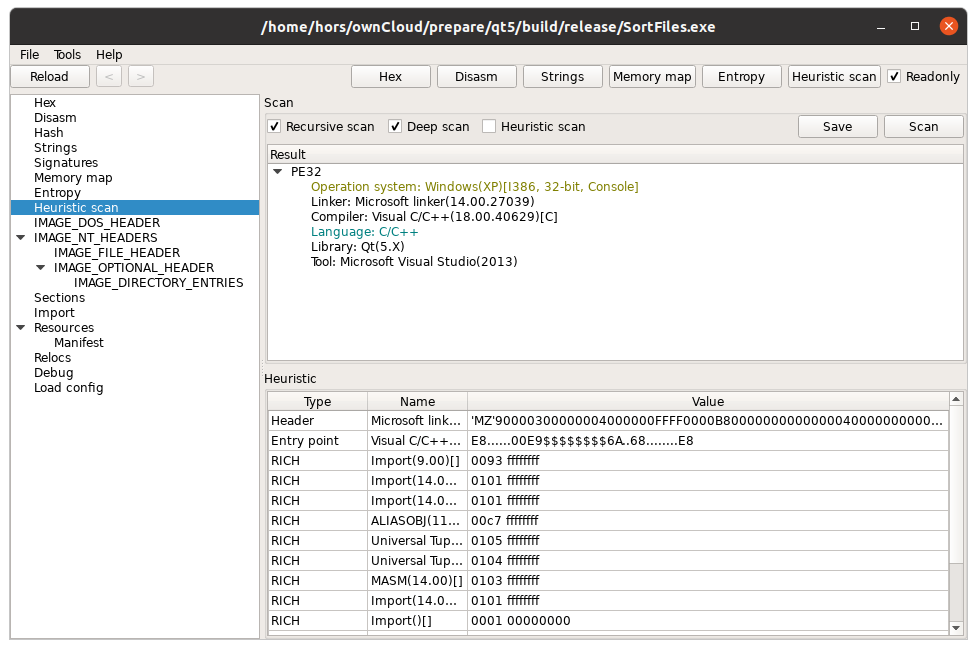 horsicq/xpeviewer
PE-Datei-Viewer/-Editor für Windows, Linux und MacOS.
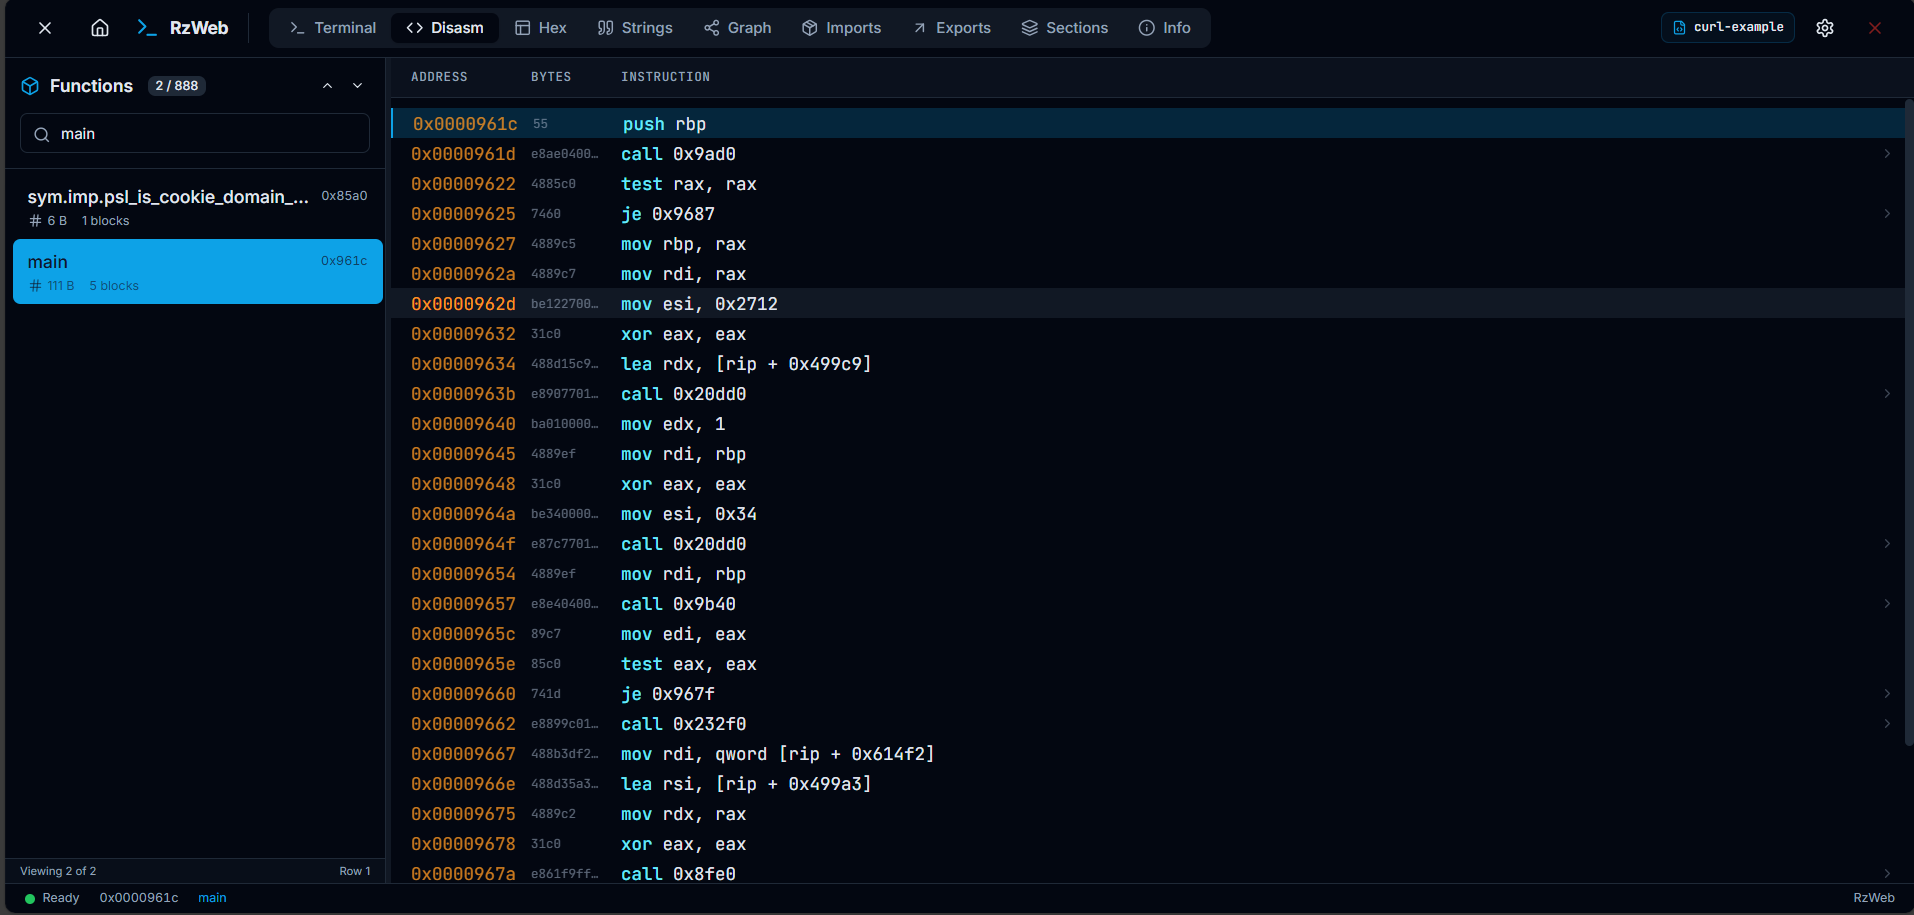 indalok/rzweb
A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.
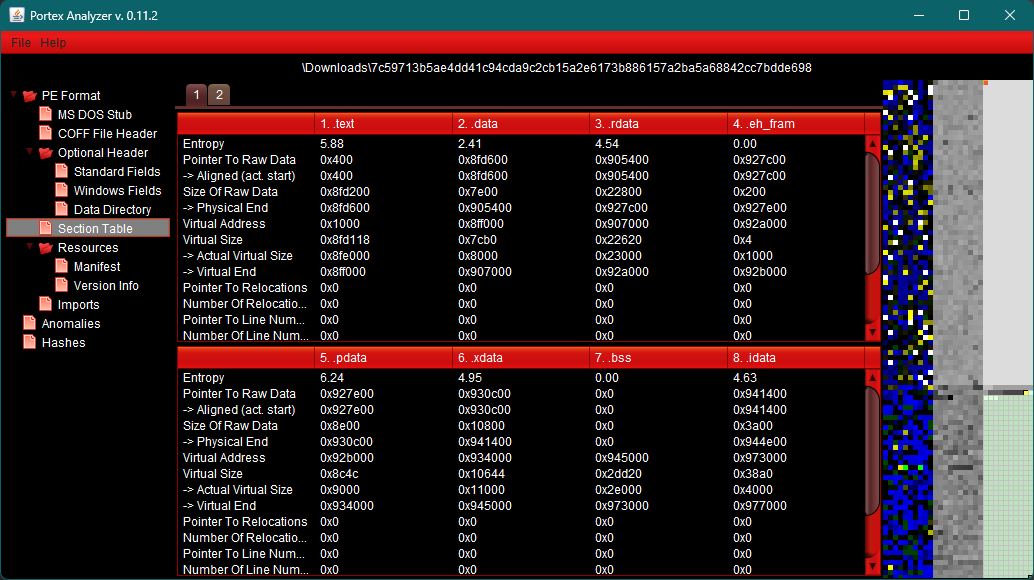 struppigel/portexanalyzergui
Graphical interface for PortEx, a Portable Executable and Malware Analysis Library
 ablation-tool/ablation
Reverse-Engineering-Framework mit Disassemblierung, Dekompilierung, Taint-Analyse, Versionsvergleich und semantischer Suche sowie LLM-gesteuerter…
 happytotoro116/ghidra-llm-pipeline
Deterministische PyGhidra-Extraktion, Triage und lokale LLM-Compiler-Backend-Pipeline für die C-Reimplementierung.
 cristianzsh/freki
Open-Source Malware-Analyse-Plattform mit statischer PE-Analyse, YARA-Musterabgleich, VirusTotal-Integration, REST-API und Docker-Bereitstellung für…
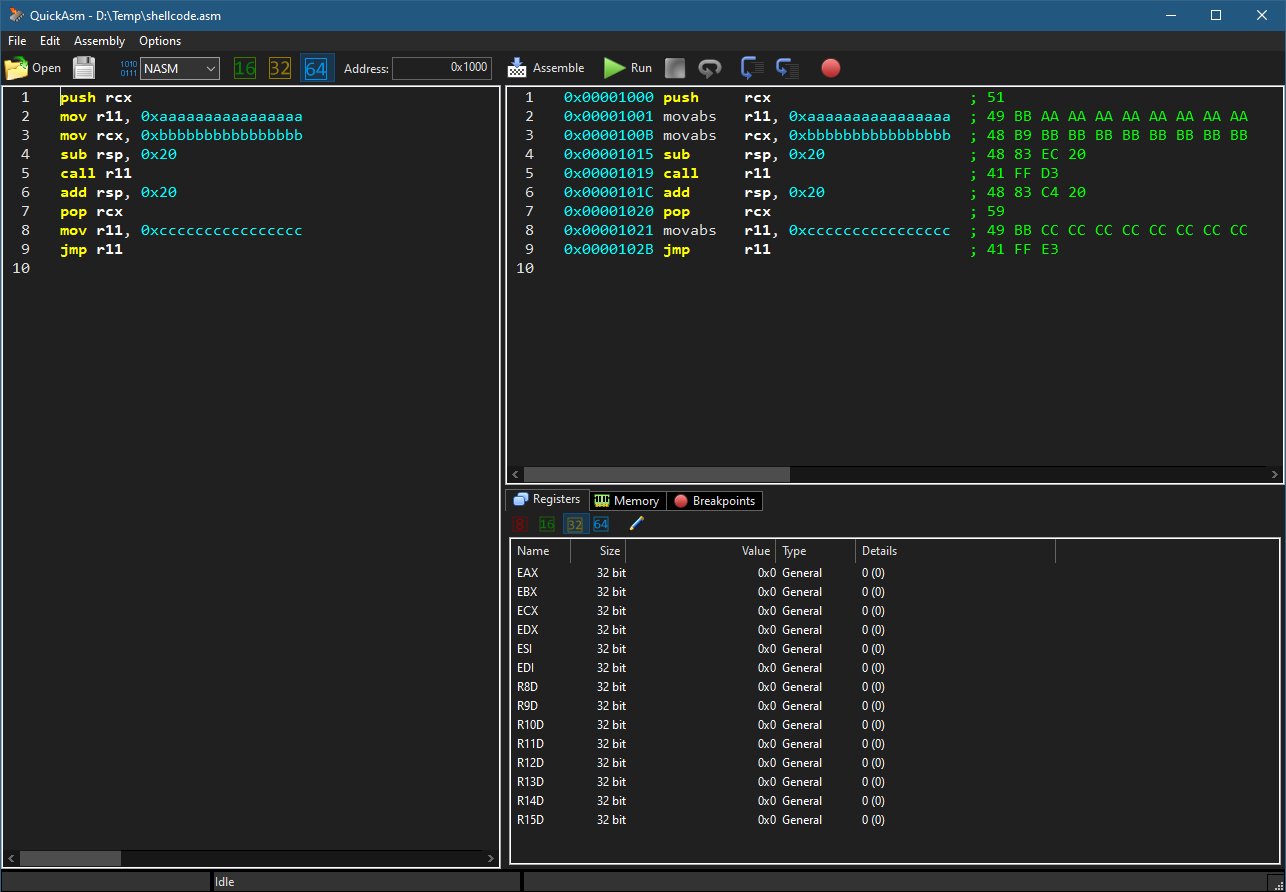 zodiacon/quickasm
Einfacher x86/x64-Assembler/Disassembler/Emulator
 dnspyex/dnspy
Inoffizielle Wiederbelebung des bekannten .NET-Debuggers und Assembly-Editors dnSpy
 rr-debugger/rr
Record-and-Replay-Framework für deterministisches Debugging von Multithread-Anwendungen mit Unterstützung für Reverse Execution, Hardware-Watchpoints…
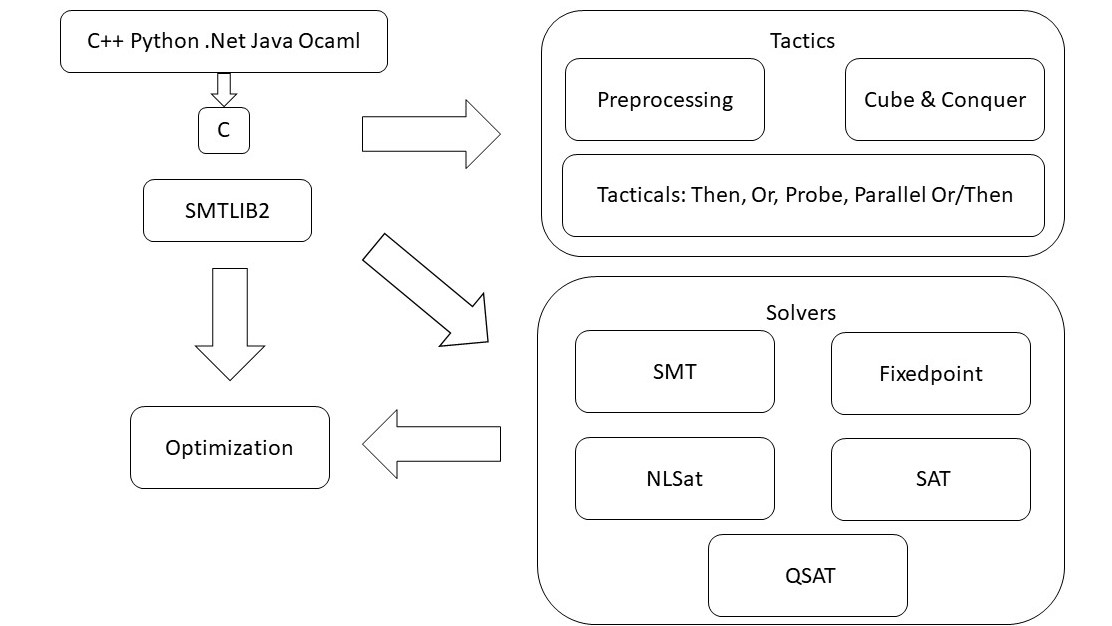 z3prover/z3
Hochleistungs-SMT-Löser für automatisiertes Theorembeweisen, Constraint-Lösen und Programmverifikation. Unterstützt mehrere Theorien und…
 amd2g2zz/kunglao-agent
Der Reverse-Engineering-Expertenagent: plant seinen eigenen Analysepfad, leitet jeden Fakt aus Rohdaten ab und konvergiert unter mechanischen…
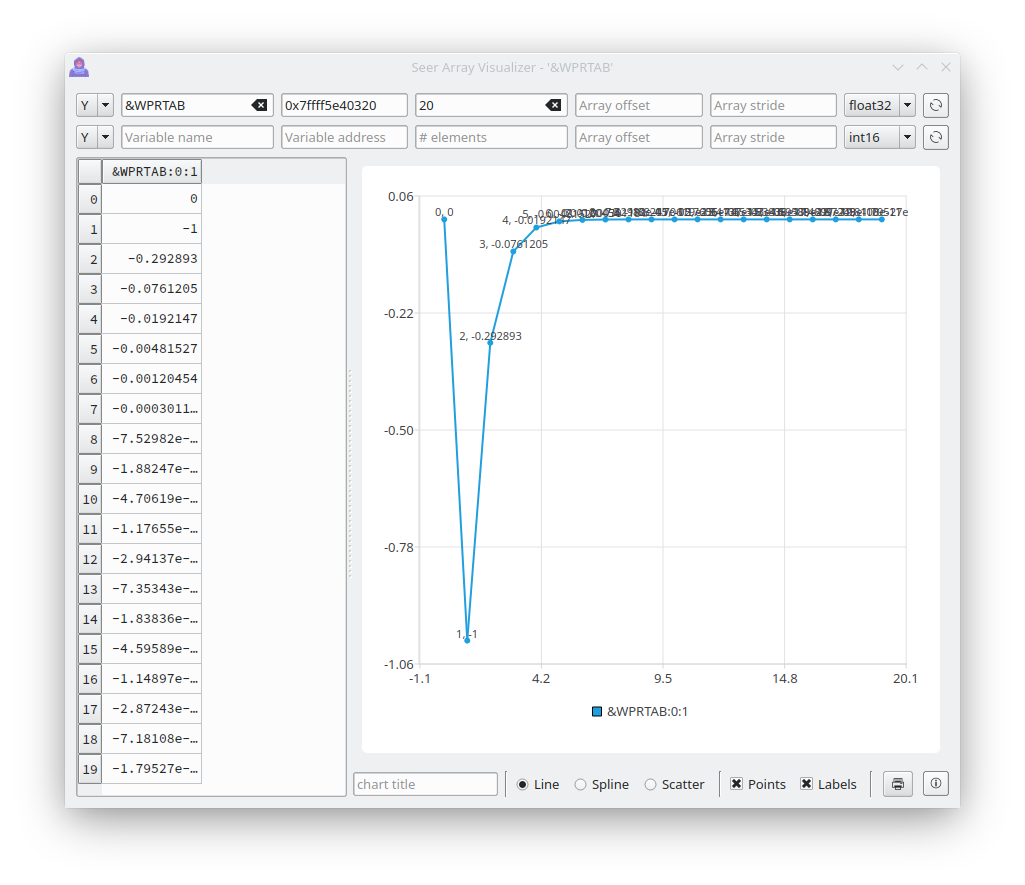 epasveer/seer
Seer - eine grafische Benutzeroberfläche für gdb
 gallopsled/pwntools
CTF-Framework und Exploit-Entwicklungsbibliothek
 capstone-engine/capstone
Multi-Architektur-Disassemblierungs-Framework, das eine leichtgewichtige, threadsichere API für Binäranalyse, Reverse Engineering und…
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.