
TTPForge
Das TTPForge ist ein Cybersicherheits-Framework zur Entwicklung, Automatisierung und Ausführung von Angreifer-Taktiken, -Techniken und -Verfahren…

Das TTPForge ist ein Cybersicherheits-Framework zur Entwicklung, Automatisierung und Ausführung von Angreifer-Taktiken, -Techniken und -Verfahren…

Benchmark- und Evaluierungs-Harness, der testet, ob LLM-Agenten bösartigen Anweisungen widerstehen, die in multimodalen Skill-Bildern verborgen sind,…

Offenes Framework für RL-basiertes Red Teaming bei Prompt-Injection, mit einem gemeinsamen Trainer, Curriculum Learning und Benchmarks wie AgentDojo,…

PISmith: Reinforcement-Learning-basiertes Red Teaming für Prompt-Injection-Abwehrmaßnahmen

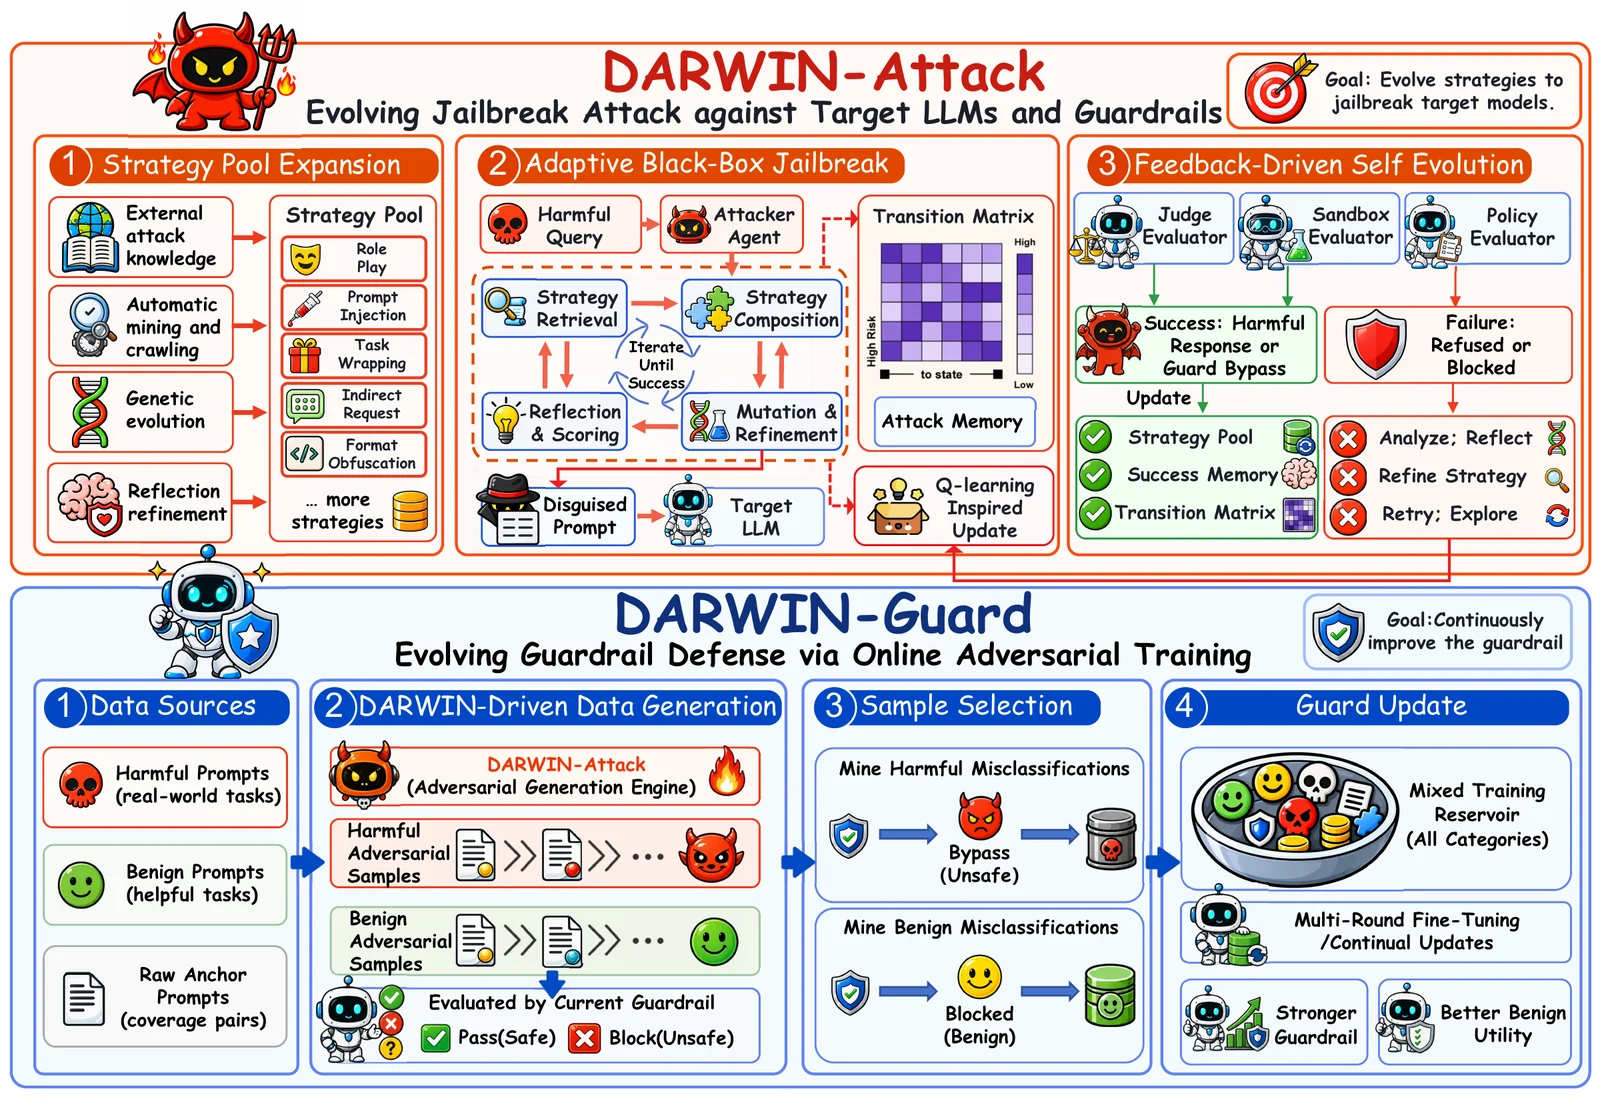
Evolutionäres LLM-Jailbreak- und Guardrail-Framework, das einen wiederverwendbaren Strategiepool durch genetische Mutation, Markov-Auswahl und…

Build-Anleitung für ein Red-Teaming-Homelab. GOAD-Lab-Setup in Proxmox und pfSense, Operator/C2 und Redirectors.

Defense framework that keeps audio-language models frozen and adds a mid-layer risk gate with late-layer safety adapters to block audio jailbreaks at…

Automatisierte Gegneremulation (Caldera) gegen ein AD-Lab, um die Sigma-Erkennungsabdeckung zu validieren und Ergebnisse MITRE ATT&CK zuzuordnen.

Hardware Breakpoint (DR0-DR7) based patch-less user-mode hooking & telemetry instrumentation engine (AMSI, WLDP & ETW PoC).

Benchmark- und Verteidigungscode für persistente Speicherangriffe auf Computer-Use-Agenten im OpenClaw-Stil, mit Memory-Zoning-Mitigation,…

Dieses Repository enthält detaillierte APT-Kampagnen zur Gegner-Simulation, die auf verschiedene kritische Sektoren abzielen. Jede Simulation umfasst…

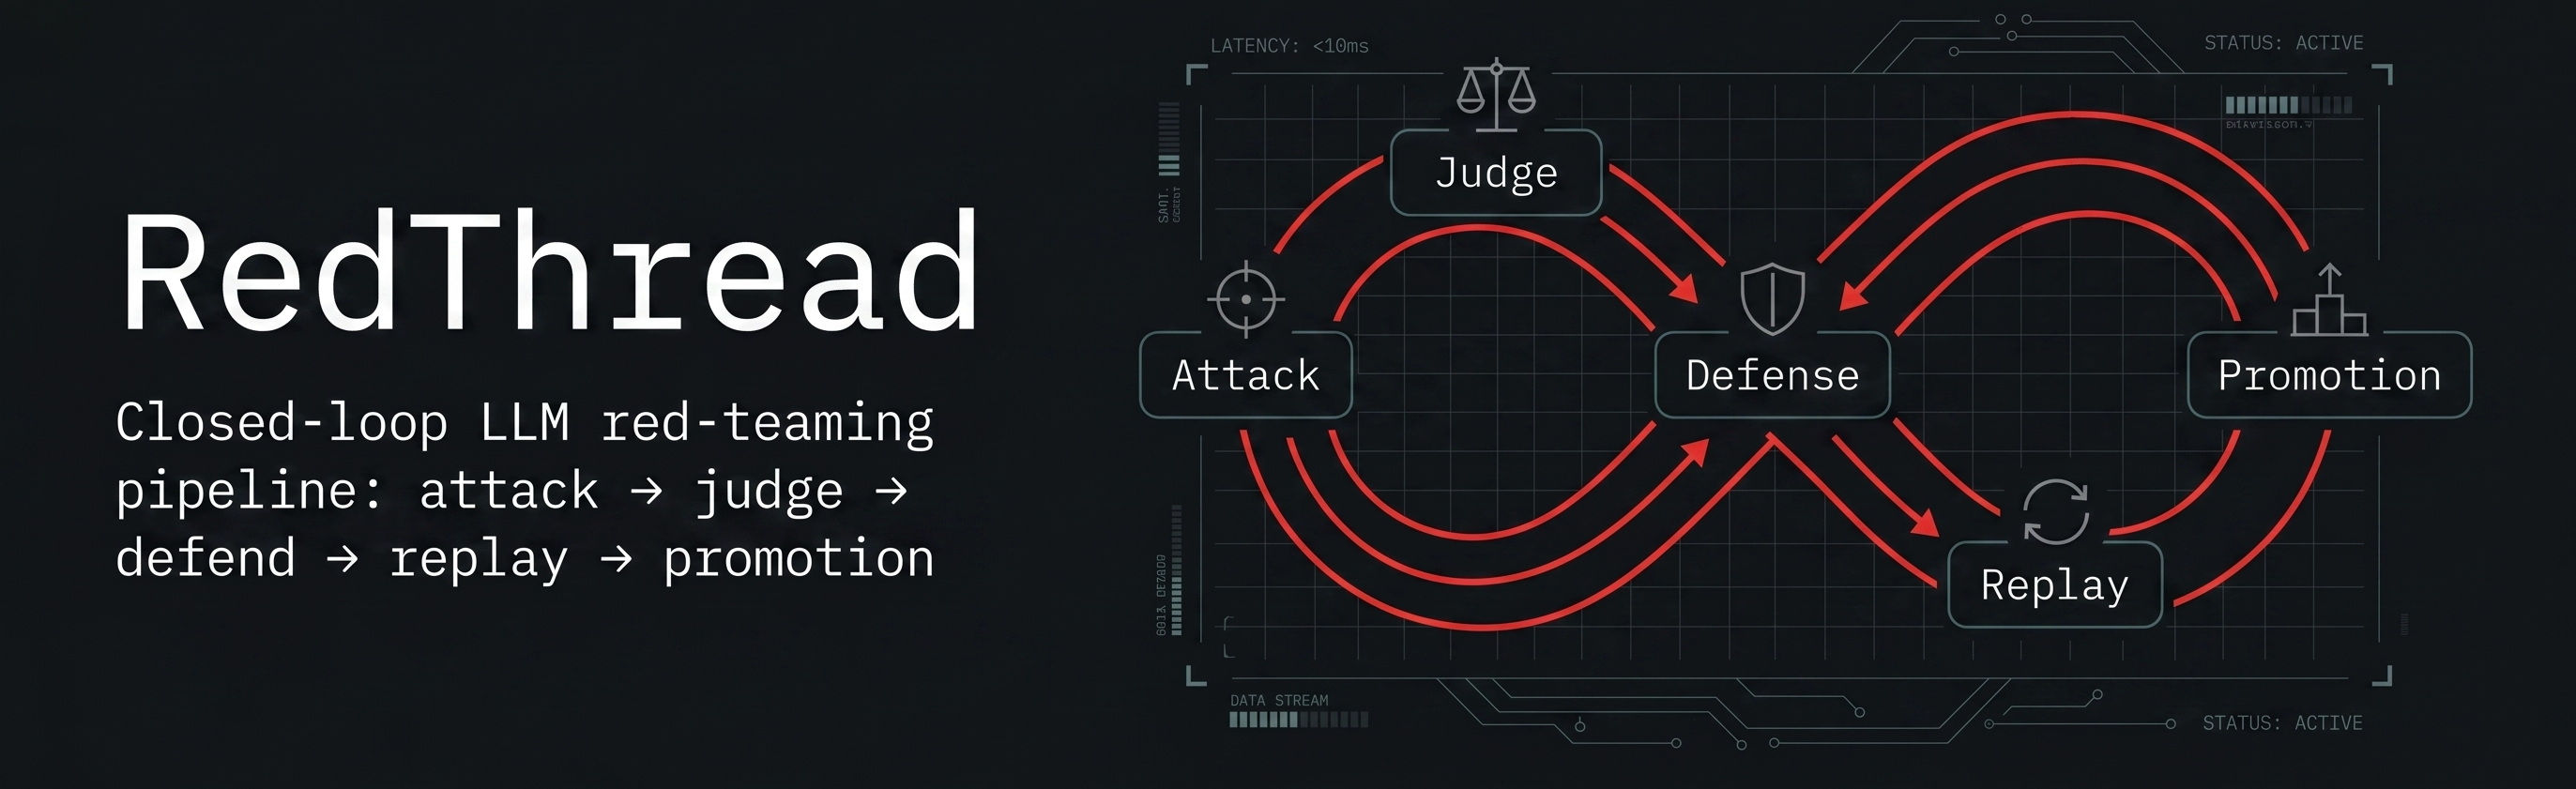
Eine autonome Red-Teaming-Engine für LLMs. RedThread verwaltet den vollständigen Sicherheitslebenszyklus: Generierung adversarischer Angriffe,…

# Windows und Wege, es zu knacken

Black-Box-Eingangsstufen-Reinigungsverteidigung, die Backdoor-Angriffe auf Objektdetektoren durch Korruption, Diffusionsrekonstruktion und…

Execute PowerShell code at the antimalware-light protection level.

Empire ist ein Post-Exploitation- und Adversary-Emulation-Framework, das verwendet wird, um Red Teams und Penetrationstester zu unterstützen.

Selbstreferenzierter lokaler Kontrast zur Erkennung von Wissensvergiftung in der retrievalgestützten Generierung

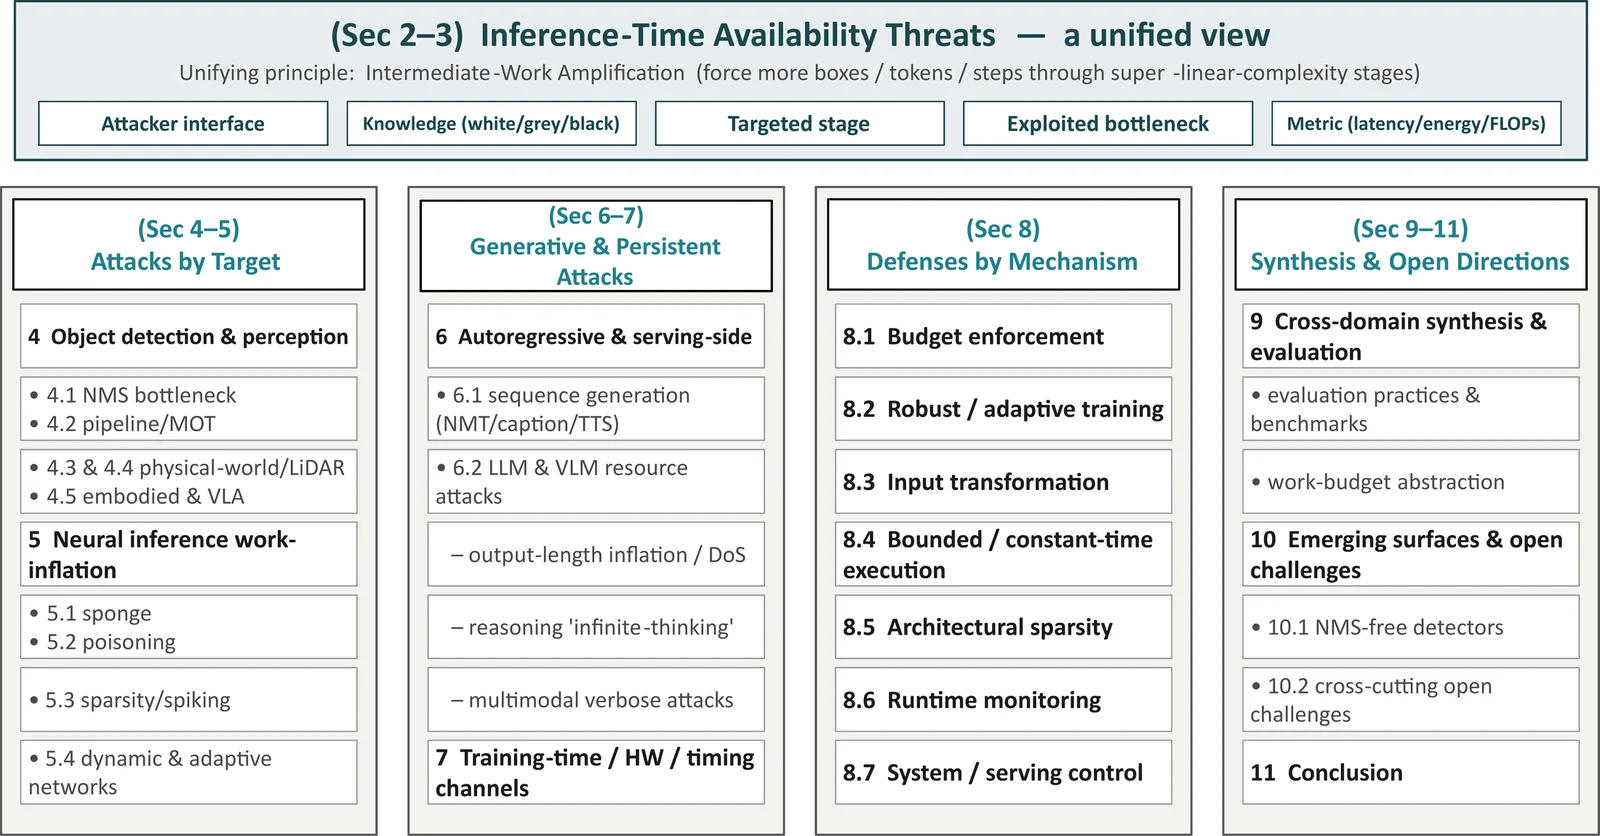
Kuratierter Index zu Deep-Learning-Latenz-, Energie-Latenz- und Timing-(Verfügbarkeits-)Angriffen und -Verteidigungen — Begleitmaterial zur…