 zebberncve/cve-2026-118776
Sicherheitshinweis für node-forge ⌯⌲ 53 Millionen wöchentliche Downloads

Forge: Unvollständige PKCS#7-Padding-Validierung bei AES/DES-CBC- und -ECB-Entschlüsselung
| Feld | Wert |
|---|---|
| CVE-ID | CVE-2026-118776 |
| Status | PUBLISHED |
| Zuweiser | GitHub_M |
| Datum der Reservierung | 2026-10-28T19:20:05.018Z |
| Datum der Veröffentlichung | 2026-10-29T18:37:32.362Z |
| Datum der Aktualisierung | 2026-10-29T18:37:32.362Z |
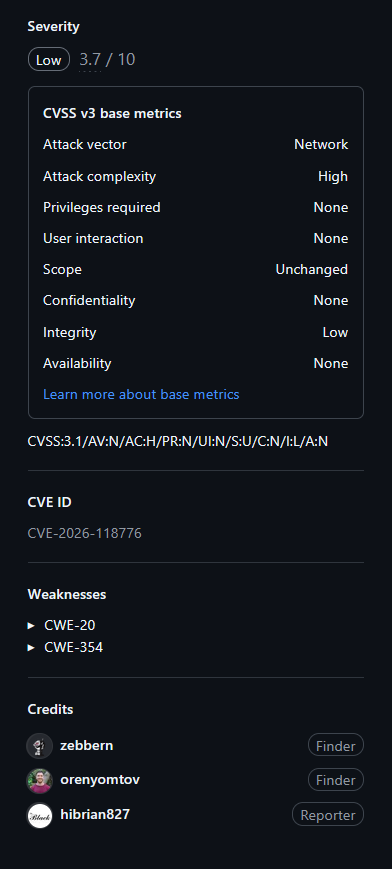
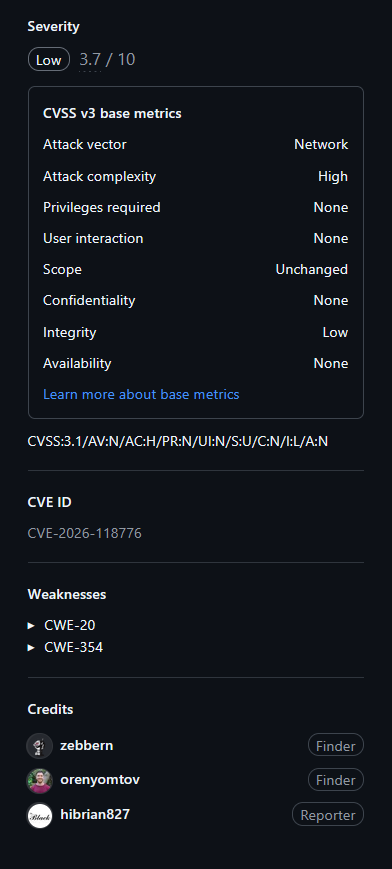
Forge (auch node-forge genannt) ist eine native Implementierung von Transport Layer Security in JavaScript. Vor 1.4.1 verwendete die betroffene Implementierung decipher.finish(), CBC- und ECB-Modi sowie PKCS#7-Padding, um die relevante Eingabe bzw. Sicherheitsentscheidung zu verarbeiten. node-forge validierte bei der CBC- und ECB-Entschlüsselung nur das letzte Byte des PKCS#7-Paddings und akzeptierte Null-, überdimensionierte oder nicht übereinstimmende Padding-Bytes. Dadurch konnte fehlerhafter Chiffretext akzeptiert und bis zu vier Klartextblöcke konnten stillschweigend entfernt werden, was zu einem Integritätsfehler in Anwendungen führte, die eine erfolgreiche Entschlüsselung als Beweis für gültiges Padding betrachteten. Dieses Problem ist in Version 1.4.1 behoben.
| Hersteller | Produkt | Versionen |
|---|---|---|
| digitalbazaar | forge | < 1.4.1 |
Oren Yomtov (@orenyomtov, Fireblocks), @zebbern und Brian Lee (@hibrian827, Georgia Tech SSLab, Team Atlanta).
Proof of Concept
var forge = require('node-forge');
// Wycheproof aes_cbc_pkcs5_test tcId 26: zero padding instead of PKCS#7
var d = forge.cipher.createDecipher('AES-CBC',
  forge.util.hexToBytes('db4f3e5e3795cc09a073fa6a81e5a6bc'));
d.start({iv: forge.util.hexToBytes('23468aa734f5f0f19827316ff168e94f')});
d.update(forge.util.createBuffer(
  forge.util.hexToBytes('aa62606a287476777b92d8e4c4e53028')));
console.log(d.finish()); // 1.4.0: true; 1.4.1: false
Direkt akzeptiert unpad() in 1.4.0 außerdem einen letzten Block, der mit 03 02 01 04 endet (Entfernung von 4 Bytes), sowie einen Zähler von 0x20 bei 16-Byte-Blöcken (Entfernung von 32 Bytes).
Regressionstests befinden sich in tests/unit/aes.js („PKCS#7 padding checks").
Anwendungen, die AES- oder DES-Daten im CBC- oder ECB-Modus entschlüsseln und das Ergebnis von decipher.finish() verwenden, um zu entscheiden, ob die Daten gültig sind, könnten fehlerhaften Chiffretext akzeptieren, wobei bis zu vier Blöcke des nachfolgenden Klartexts entfernt werden. Dies betrifft auch die Entschlüsselung von PKCS#7 EncryptedData/EnvelopedData, PKCS#12 und verschlüsselten privaten Schlüsseln. Da CBC und ECB ohne MAC manipulierbar sind, ist die zusätzliche Fähigkeit, die einem Angreifer verliehen wird, gering. Es gibt keine Auswirkungen auf Vertraulichkeit oder Verfügbarkeit.






