
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-31594 — IC Realtime ICIP-P2012T 2.420 ist anfällig für eine fehlerhafte Zugriffskontrolle. | Kitploit
Tools/GitHubGitHub/yozarseef95/cve-2023-31594
AufklärungIoT-SicherheitSchwachstellenanalyseExploitationWebsicherheitHardware-Sicherheit
GitHubyozarseef95/cve-2023-31594

CVE-2023-31594

IC Realtime ICIP-P2012T 2.420 ist anfällig für eine fehlerhafte Zugriffskontrolle.

Repository anzeigen
128vor 8 TagenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2023-31594

IC Realtime ICIP-P2012T ist anfällig für unsachgemäße Zugriffskontrolle

Nicht authentifizierter Streaming-Kanal in der IC Realtime IP PTZ Dome Camera ICIP-P2012 Softwareversion: 2.420

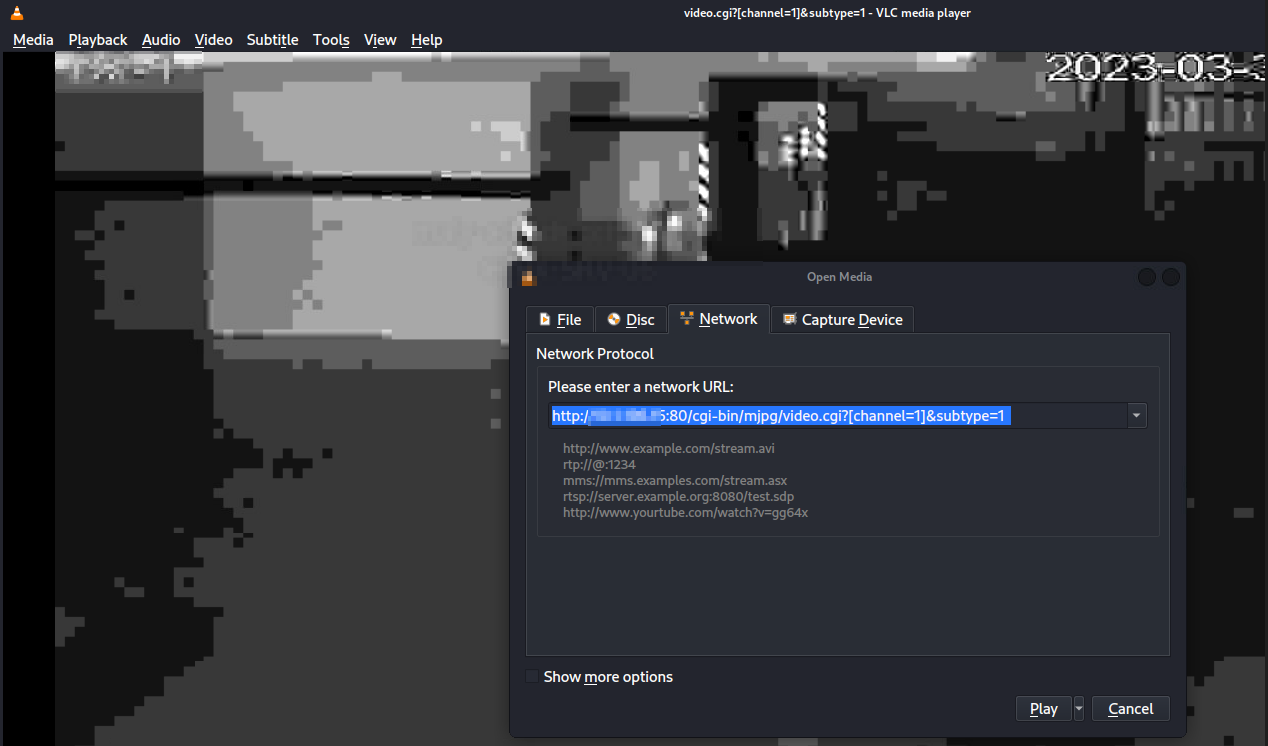
Der Live-Feed (MJPEG) kann über einen exponierten HTTP-Kanal mithilfe des VLC-Netzwerkstreams gestreamt werden. Diese Schwachstelle beeinträchtigt kritisch die Vertraulichkeit der Kunden und könnte in der Aufklärungsphase (Identifizierung von Personen, Assets, Passwörtern usw.) genutzt werden.

Proof of Concept (POC)

Wenn HTTP-Streaming erlaubt ist, könnte ein URL-Pfad verwendet werden, um dem Benutzer das MJPEG-Streaming der Kamera ohne jegliche erforderliche Authentifizierung zu ermöglichen.

Der Pfad: http://ip:port/cgi-bin/mjpg/video.cgi?[channel=1]&subtype=1
image

[Entdecker]

Youssef Mohamed - Cloud Consultancy for Digitalization & Security Muhammed Dabour - Orange Egypt

Tool herunterladen