
 you-ssef9/cve-2025-52691
Dieses Repository enthält einen sicheren Proof of Concept (PoC) zur Erkennung angreifbarer SmarterMail-Versionen, die von CVE‑2025‑52691 betroffen sind. Das Skript führt lediglich eine Versionserkennung durch und nutzt die Schwachstelle nicht aus.

Dieses Repository enthält einen sicheren Proof of Concept (PoC) zur Erkennung anfälliger SmarterMail-Versionen, die von CVE‑2025‑52691 betroffen sind. Das Skript führt nur eine Versionserkennung durch und nutzt die Schwachstelle nicht aus.
CVE-2025-52691 – SmarterMail Version Detection PoC 📌 Beschreibung
Dieses Repository enthält einen Python-Detection Proof‑of‑Concept (PoC) für CVE‑2025‑52691, eine kritische Schwachstelle, die SmarterMail Build 9406 und frühere Versionen betrifft.
⚠️ Dieser PoC führt nur eine Erkennung durch Er lädt KEINE Dateien hoch, nutzt KEINE Schwachstelle aus und führt KEINEN Code aus.
🛑 Zusammenfassung der Schwachstelle
CVE ID: CVE‑2025‑52691
Produkt: SmarterMail
Betroffene Versionen: Build 9406 und früher
Auswirkung: Beliebiges Datei-Upload → Potenzielle Remote-Code-Ausführung
Authentifizierung: Nicht erforderlich
Ein nicht authentifizierter Angreifer könnte beliebige Dateien an jeden Ort auf dem Mail-Server hochladen, wenn das Ziel anfällig ist.
🔍 Wie funktioniert dieser PoC?
Dieses Skript erkennt anfällige SmarterMail-Instanzen, indem es die Anwendung identifiziert und deren Versions-/Build-Nummer extrahiert.
Erkennungslogik
Sende HTTP-GET-Anfragen an gängige SmarterMail-Endpunkte:
/ /interface/ /interface/login /interface/root
Erkenne die Präsenz von SmarterMail durch:
Suche nach der Zeichenkette SmarterMail im Antworttext
Oder Erkennung von Versionsmustern in HTTP-Headern oder HTML-Inhalten
Extrahiere die Versions-/Build-Nummer
Verwendet reguläre Ausdrücke zur Identifizierung von Versionszeichenfolgen
Extrahiert die Build-Nummer aus dem letzten Versionssegment
Schwachstellenprüfung
Wenn Build-Nummer ≤ 9406 → ANFÄLLIG
Wenn Build-Nummer > 9406 → NICHT ANFÄLLIG
Es werden keine Payloads, Uploads oder bösartigen Aktionen durchgeführt.
🧪 Beispiel der Erkennungslogik (vereinfacht) Version detected: 17.6.9406 Build number: 9406 Result: VULNERABLE
Version detected: 17.7.9412 Build number: 9412 Result: NOT VULNERABLE
🚀 So wird es ausgeführt Voraussetzungen
Python 3.x
requests-Bibliothek
Abhängigkeiten installieren:
pip install requests
Einzelnes Ziel python3 CVE-2025-52691POC.py -u http://target.com
Mehrere Ziele python3 CVE-2025-52691POC.py -l targets.txt
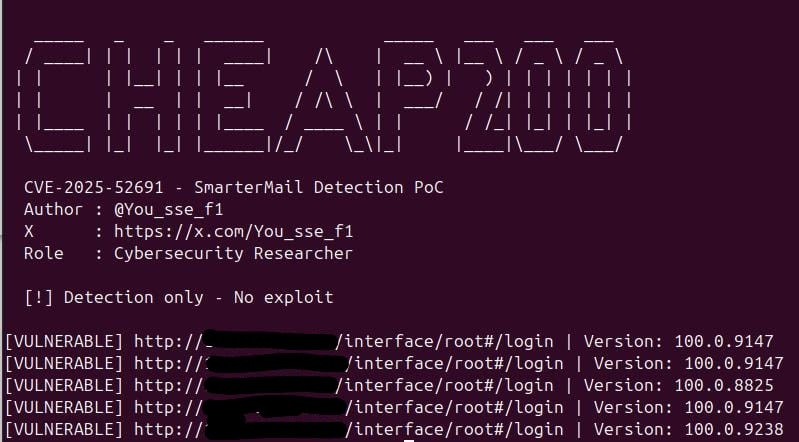
🖥 Beispielausgabe [VULNERABLE] http://example.com | Version: 17.6.9406
[NOT VULNERABLE] http://example.com | Version: 17.7.9412
[UNKNOWN] http://target.com | SmarterMail not detected
📎 Referenzen
CSA Singapore Advisory: https://www.csa.gov.sg/alerts-and-advisories/alerts/al-2025-124
SmarterMail Offizielle Seite: https://www.smartertools.com/smartermail
⚠️ Haftungsausschluss
Dieses Skript wird ausschließlich für Bildungs- und defensive Sicherheitszwecke bereitgestellt.
Scannen Sie nur Systeme, die Ihnen gehören oder für die Sie eine ausdrückliche Berechtigung zum Testen haben.
Der Autor übernimmt keine Verantwortung für Missbrauch oder illegale Aktivitäten.
📜 Lizenz
MIT License
👤 Autor
Forscher: @You_sse_f1
X (Twitter): https://x.com/You_sse_f1
Rolle: Cybersecurity-Forscher
ℹ️ Über
Python Detection PoC for CVE‑2025‑52691 Tags:
cve · detection · smartermail · cybersecurity · poc






