Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Project-Eyes-On — Project Eyes On ist ein schnelles, Multi-Thread-Überwachungswerkzeug von Y0oshi (@rde0) zum Auffinden offener IP-Kameras weltweit. Es vereint Google Dorking und Directory Scraping in einer einzigen OSINT-Engine. | Kitploit
Tools/GitHubGitHub/y0oshi/project-eyes-on
OSINT (Open-Source-Intelligence)AufklärungSchwachstellenscannerDNS- und Subdomain-EnumerationInformationsbeschaffungPenetrationstestsCrawler
GitHuby0oshi/project-eyes-on

Project-Eyes-On

Project Eyes On ist ein schnelles, Multi-Thread-Überwachungswerkzeug von Y0oshi (@rde0) zum Auffinden offener IP-Kameras weltweit. Es vereint Google Dorking und Directory Scraping in einer einzigen OSINT-Engine.

Repository anzeigen
1281467vor 2 MonatenVon Kitploit geprüft
Teilen

Project Eyes On v3.0 (Globale Überwachung)

Programmiert von: Y0oshi (IG: @rde0)

"Das vereinheitlichte Intelligence-Tool für massives IP-Kamera-Scannen."

Banner Python License

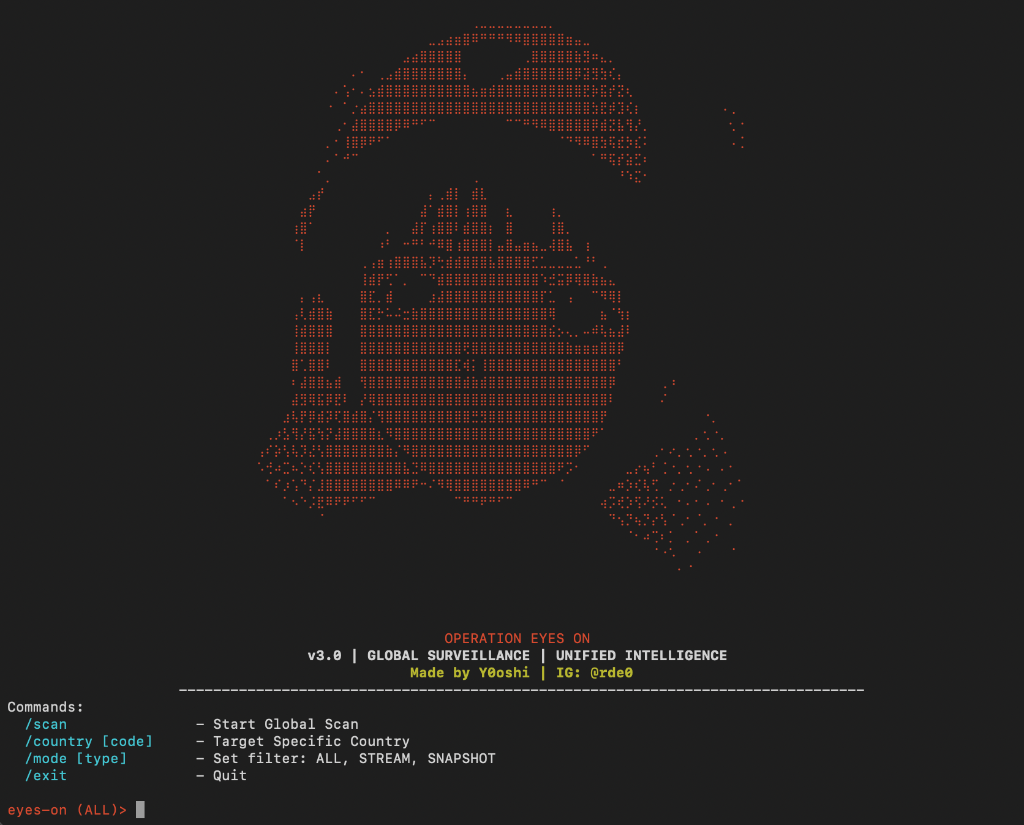
Screenshot

Übersicht

Project Eyes On ist ein ultraschnelles, multithreaded Überwachungstool, das dazu entwickelt wurde, offene IP-Kameras weltweit zu lokalisieren. Es kombiniert zwei leistungsstarke Engines:

  1. Directory Scraper: Erntet Feeds von Insecam.
  2. Deep Web Dorking: Nutzt Google- & Yahoo-Suchdorks, um versteckte Kameras zu finden, die nicht in öffentlichen Verzeichnissen aufgeführt sind.

Funktionen

  • Parallel Engine: Fragt gleichzeitig Yahoo und Startpage ab für maximale Geschwindigkeit und Ergebnisse.
  • GeoIP-Anreicherung: Löst automatisch IP-Standorte von Kameras in Stadt, Land auf (z.B. "New York, Vereinigte Staaten").
  • Intelligente Deduplizierung: Führt Ergebnisse mehrerer Engines zusammen, um einzigartige Feeds zu gewährleisten.
  • Direktverbindung: Optimiert auf Geschwindigkeit ohne unzuverlässige Proxys.
  • Länder-Targeting: Zielen auf bestimmte Regionen (z.B. /country US, /country RU).
  • Live-Verifikation: Erkennt automatisch Stream-Typen (MJPEG, JPEG, Video).

Installation

Voraussetzungen

  • Python 3.x
  • Pip

macOS / Linux

  1. Repository klonen:
git clone https://github.com/Y0oshi/Project-Eyes-On.git
cd Project-Eyes-On
  1. Globalen Befehl installieren: Das Installationsskript richtet Abhängigkeiten ein und erstellt den Befehl eyeson.
chmod +x install.sh
sudo ./install.sh
  1. Ausführen:
sudo eyeson

Windows

  1. Repository klonen:
git clone https://github.com/Y0oshi/Project-Eyes-On.git
cd Project-Eyes-On
  1. Automatisierte Installation: Einfach install.bat doppelklicken oder ausführen:
install.bat
  1. Ausführen:
eyeson.bat

Verwendung

Befehle

BefehlBeschreibungBeispiel
/scrape [Pages]Insecam scrapen (Öffentliches Verzeichnis)/scrape 5
/scan [Pages]Google Dork Suche (Deep Web)/scan 50
/country [Code]Ziellogik (z.B. US, JP, RU)/country US
/mode [Type]Filter (ALL, STREAM, SNAPSHOT)/mode STREAM
/exitTool beenden/exit

Haftungsausschluss

Dieses Tool dient ausschließlich zu Bildungszwecken und Sicherheitsaudits. Der Autor (Y0oshi) übernimmt keine Verantwortung für Missbrauch dieser Software.

Hinweis an Kamera-Besitzer: Wenn Ihr Gerät von diesem Tool gefunden wird, ist das nicht die Schuld des Entwicklers. Es bedeutet, dass Ihr Stream öffentlich ist. Seien Sie nicht dumm und setzen Sie ein Passwort auf Ihre Kamera.


Folge auf Instagram: @rde0

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →