
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2020-1938TomcatAjpScanner — Batch-Scan für TomcatAJP-Schwachstelle | Kitploit

Tools/GitHubGitHub/woaiqiukui/cve-2020-1938tomcatajpscanner
AufklärungSchwachstellenscannerExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHubwoaiqiukui/cve-2020-1938tomcatajpscanner

CVE-2020-1938TomcatAjpScanner

Teilen

Batch-Scan für TomcatAJP-Schwachstelle

Repository anzeigen
14227vor 6 JahrenNoch nicht geprüft

CVE-2020-1938TomcatAjpScanner

Massenscan von Tomcat AJP-Schwachstellen

Details zur Schwachstelle

Am 6. Januar 2020 wurde die Schwachstelle in Apache Tomcat (Datei-Include-Schwachstelle) vom National Information Security Vulnerability Sharing Platform (CNVD) erfasst (CNVD-2020-10487, entsprechend CVE-2020-1938). Angreifer können diese Schwachstelle ausnutzen, um ohne Autorisierung beliebige Dateien in bestimmten Verzeichnissen remote zu lesen. Derzeit sind die Details der Schwachstelle noch nicht öffentlich, der Hersteller hat jedoch eine neue Version zur Behebung veröffentlicht.

Schwachstellenanalyse

https://mp.weixin.qq.com/s/8Wueh4lkKBtfNisjxOSoWA

Skriptverwendung

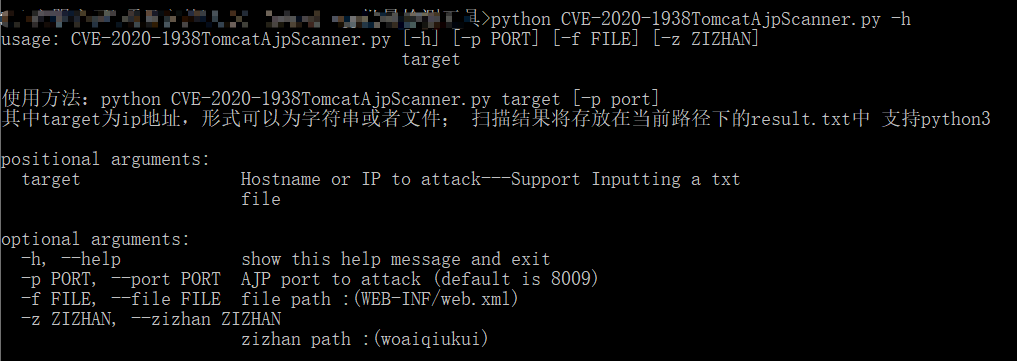
python CVE-2020-1938TomcatAjpScanner -h Zeigt die Nutzungsanleitung an usage: CVE-2020-1938TomcatAjpScanner.py [-h] [-p PORT] [-f FILE] [-z ZIZHAN] target

Verwendung: python CVE-2020-1938TomcatAjpScanner.py target [-p port] target ist die IP-Adresse, kann als Zeichenkette oder Datei angegeben werden; Die Scan-Ergebnisse werden in result.txt im aktuellen Verzeichnis gespeichert. Unterstützt Python3.

positional arguments: target Hostname or IP to attack---Support Inputting a txt file

optional arguments: -h, --help show this help message and exit -p PORT, --port PORT AJP port to attack (default is 8009) -f FILE, --file FILE file path :(WEB-INF/web.xml) -z ZIZHAN, --zizhan ZIZHAN zizhan path :(woaiqiukui)

[!] Achtung: Beim Verwenden auf Konflikte mit Dateinamen achten. Um Inhaltskonflikte zu vermeiden, bitte vor der erneuten Verwendung die result.txt manuell leeren. [!] Achtung: Achten Sie auf das korrekte Format der übergebenen IP; übergeben Sie kein Verzeichnis.

Verwendungsdemonstration

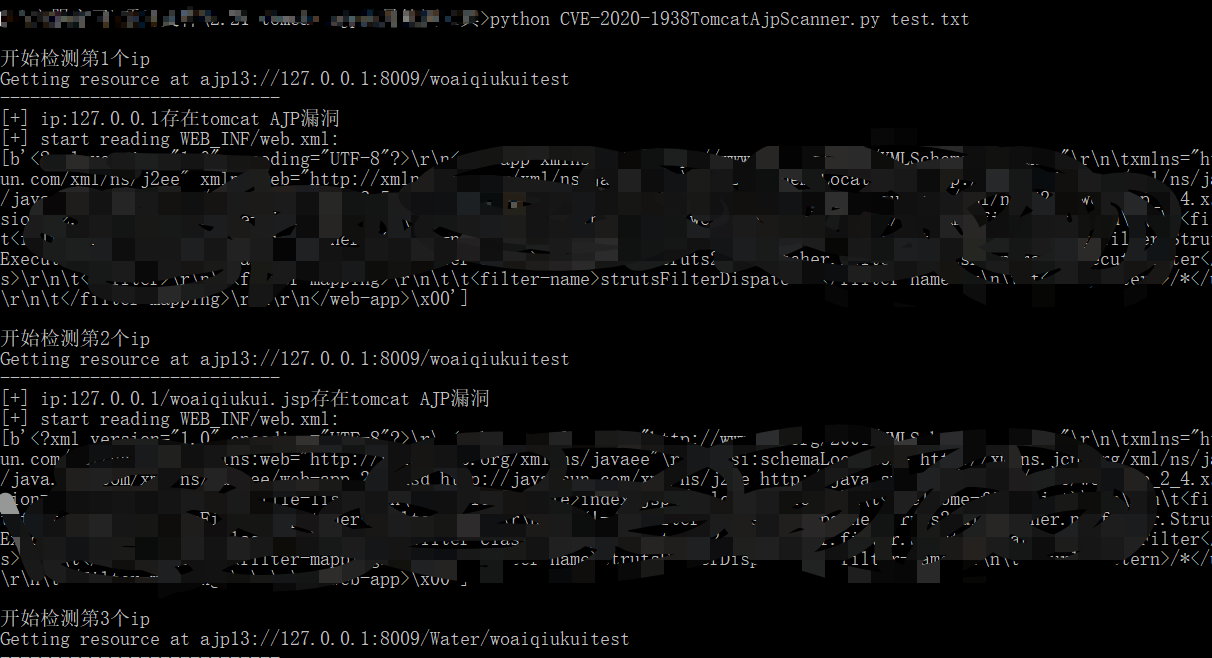
Hier wird lokal Apache Tomcat 7.0.86 verwendet.
  • Nutzung:
    usage

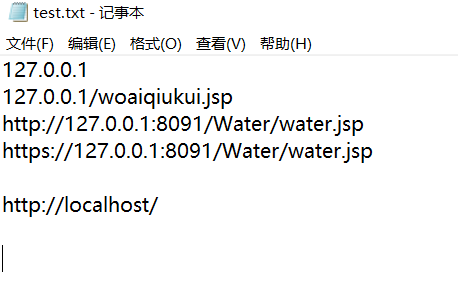
  • test.txt:
    test.txt

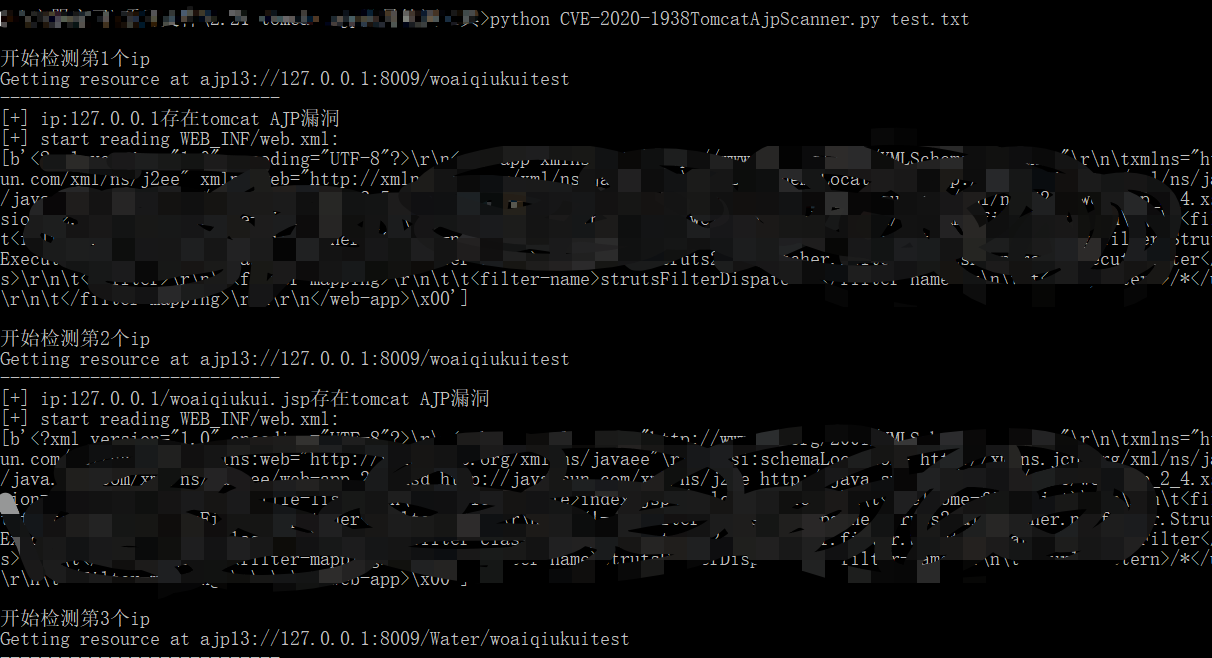
  • Anzeige:
    display

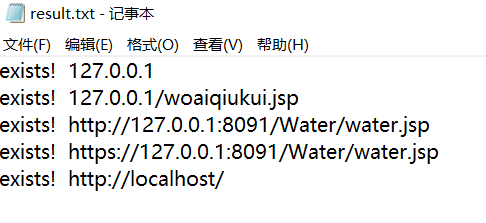
  • result.txt:
    result.txt

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    350
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    292

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →