Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-65731 — Advisory für CVE-2025-65731 | Kitploit
Tools/GitHubGitHub/whitej3rry/cve-2025-65731
Embedded-System-SicherheitIoT-SicherheitSchwachstellenanalyseExploitationHardware-HackingPenetrationstestsHardware-SicherheitHardware- & IoT-Sicherheit
GitHubwhitej3rry/cve-2025-65731

CVE-2025-65731

Advisory für CVE-2025-65731

Repository anzeigen
40vor 10 MonatenNoch nicht geprüft
Teilen

CVE-2025-65731

CWE-1191: On-Chip Debug and Test Interface With Improper Access Control

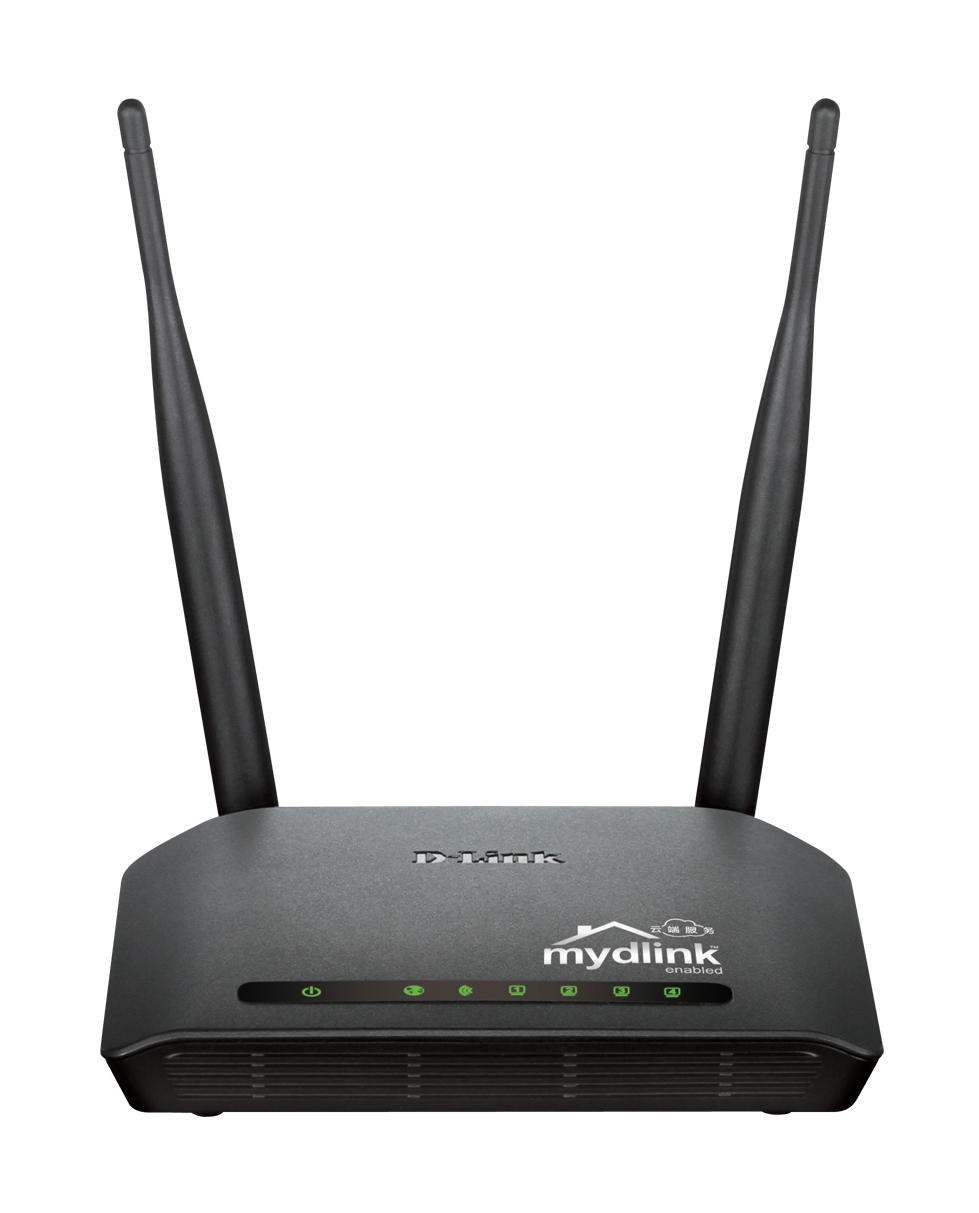
UART Root-Shell-Zugriff auf D-Link DIR-605L (Hardware F1, Firmware V6.02CN02)

1

Zusammenfassung

Eine kritische Hardwaresicherheitslücke wurde im D-Link DIR-605L Router, Hardware Version F1, Firmware External Version V6.02CN02, der den Linux-Kernel 2.4.18 ausführt, identifiziert. Die UART-Debug-Schnittstelle verfügt nicht über angemessene Zugriffskontrollmechanismen, wodurch jeder Angreifer mit physischem Zugriff eine Verbindung zu den UART-Pins herstellen und ohne Authentifizierung Root-Shell-Zugriff erlangen kann. Diese Schwachstelle entspricht CWE-1191: On-Chip Debug and Test Interface With Improper Access Control.

Betroffenes Produkt:

Gerätemodell: D-Link DIR-605L - Firmware-Version: V6.02CN02

Schwachstellenbeschreibung

Die UART-Debug-Schnittstelle, die physisch über Gerätepins zugänglich ist, kann ohne Authentifizierungs- oder Autorisierungsbarrieren erreicht werden. Ein Angreifer, der eine Verbindung zu diesen UART-Pins herstellt, kann sofort während oder nach dem Booten auf die Root-Shell des Geräts zugreifen und dabei alle softwarebasierten Authentifizierungskontrollen umgehen. Dieser direkte Root-Shell-Zugriff gefährdet die Vertraulichkeit, Integrität und Verfügbarkeit des gesamten Geräts und seiner Netzwerkumgebung.

Auswirkungen:

Vollständige Root-Kontrolle über den Router ohne erforderliche Authentifizierung. Fähigkeit, die Gerätekonfiguration zu ändern, persistente Malware zu installieren oder Netzwerkverkehr abzufangen. Vollständige Umgehung der geräteseitigen Sicherheitsmechanismen. Möglicher Ausgangspunkt für Angriffe auf das verbundene Netzwerk und die verbundenen Geräte.

Proof of Concept:

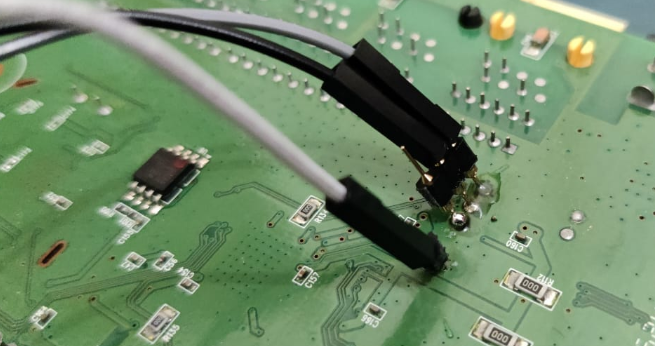
  1. Die UART-Pins auf dem D-Link DIR-605L (Hardware F1) wurden identifiziert und mit einer seriellen Schnittstelle verbunden.
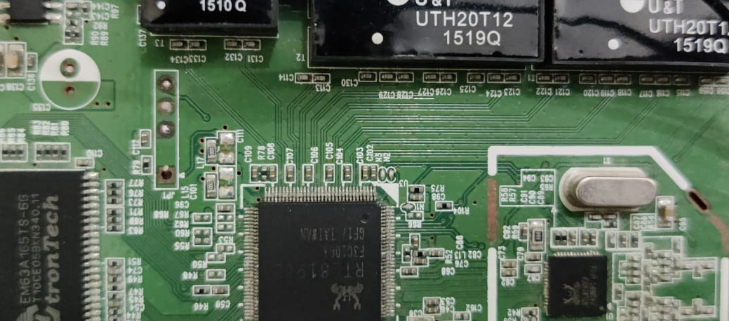
    2
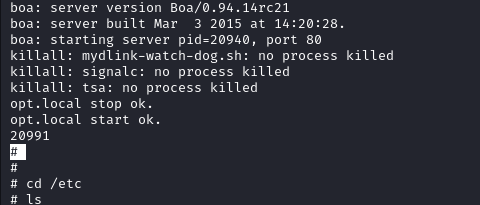
  2. Mit einem seriellen Terminalemulator bei der entsprechenden Baudrate wurden die Bootloader-Ausgabe und die Linux-Shell-Eingabeaufforderung des Geräts erreicht.
    3
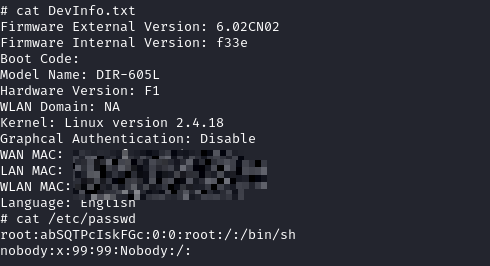
  3. Befehle wie cat /etc/passwd bestätigten die Anwesenheit des Root-Benutzers ohne Passwortschutz auf dieser Schnittstelle.
    4
  4. Es wurde eine vollständig interaktive Root-Shell-Eingabeaufforderung (#) erhalten, die die Ausführung beliebiger Befehle auf dem Gerät ermöglicht.
    5

Referenzen:

CWE-1191: https://cwe.mitre.org/data/definitions/1191.html

Autor:

Mohamed Danish (j3rry)

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →