
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/weedl/cve-2025-45619
IoT-SicherheitSchwachstellenanalyseExploitationInformationsbeschaffungWebsicherheitPenetrationstests
GitHubweedl/cve-2025-45619

CVE-2025-45619

Proof of Concept bezüglich der Schwachstelle CVE-2025-45619.

Repository anzeigen
33vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    344
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    308

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Problemdetails

Kameramodell PTC310UV2 mit Firmware-Version 0.1.0000.59. Die Schwachstelle befindet sich in der Weboberfläche, die für den Zugriff auf die Kamera verwendet wird. Die Schwachstelle wurde im Rahmen eines Penetrationstests entdeckt, daher wurden bestimmte Informationen in den PoC-Screenshots geschwärzt.

Beschreibung

Diese Offenlegung enthält zwei Schwachstellen, die in der Anmelde-Weboberfläche der AVer-Firmware identifiziert wurden. Es sollte angemerkt werden, dass ich mit Ihren Produkten nicht sehr vertraut bin, was bedeutet, dass einige Begriffe möglicherweise nicht korrekt verwendet werden. CVE-2025-45619 ist die erste von zwei Schwachstellen, die während dieser Untersuchung gefunden wurden. Die zweite Schwachstelle ist hier zu finden: https://github.com/weedl/CVE-2025-45620/tree/main

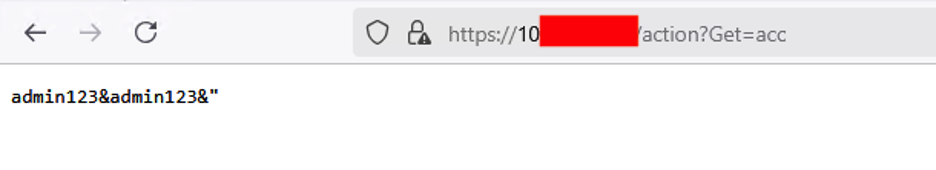
CVE-2025-45619 betrifft offene Endpunkte auf dem Host. Einer dieser Endpunkte legt die gültigen Anmeldeinformationen für den Administrator-Benutzer auf dem Gerät offen. Genauer gesagt legt der Endpunkt unter “https://[ipaddr]/action?get=acc” in der getesteten Version gültige Anmeldeinformationen offen. Der beigefügte Screenshot zeigt das Problem:
Bild

Diese Anmeldeinformationen sollten nicht auf einem offenen Endpunkt gespeichert werden, und darüber hinaus auch nicht im Klartext. Möglicherweise werden auf diesen Endpunkten auch andere sensible Daten gespeichert, diese wurden jedoch im Rahmen dieser Untersuchung nicht bewertet. Ich würde allen, die solche Systeme in ihrer Umgebung haben, empfehlen, die Endpunkte zu überprüfen und in Betracht zu ziehen, den Zugriff darauf einzuschränken.


Tool herunterladen




