
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/w0r1i0g1ht/cve-2024-45440
SchwachstellenanalyseExploitationInformationsbeschaffungWebsicherheitPenetrationstestsFehlkonfiguration
GitHubw0r1i0g1ht/cve-2024-45440

CVE-2024-45440

Drupal CVE-2024-45440

Repository anzeigen
233vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    336
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    322

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2024-45440

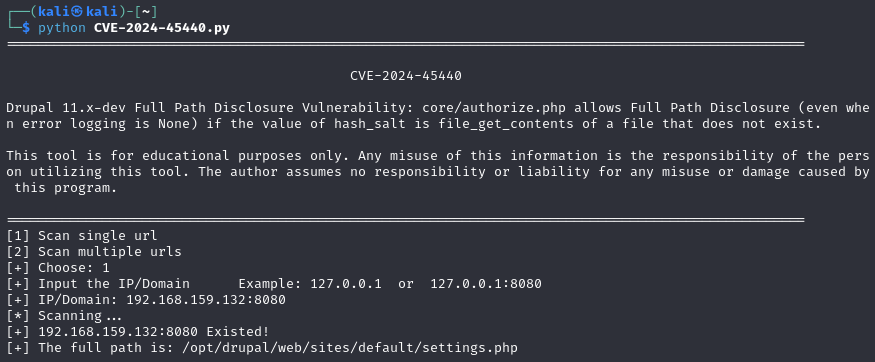
Drupal CVE-2024-45440 core/authorize.php in Drupal 11.x-dev erlaubt die Offenlegung des vollständigen Pfads (Full Path Disclosure), selbst wenn die Fehlerprotokollierung auf None gesetzt ist, falls der Wert von hash_salt per file_get_contents aus einer nicht vorhandenen Datei stammt.

Verwendung

python CVE-2024-45440.py

image

Bereitstellung der Übungsumgebung

settings.php wird per Mount in den Container eingebunden und ersetzt das dort vorhandene settings.php.

Nach dem Ersetzen von settings.php ist keine Installation möglich, aber ein direkter Aufruf von http://127.0.0.1:8080/core/authorize.php legt den vollständigen Pfad der Konfigurationsdatei offen.

Der normale Installationsablauf ist wie folgt:

Zuerst muss die Zeile 15 in docker-ccompose.yml (- ./settings.php:/opt/drupal/web/sites/default/settings.php) auskommentiert werden, damit die Installation normal durchgeführt werden kann.

Docker-Container starten

docker-compose up -d

Sprache auswählen
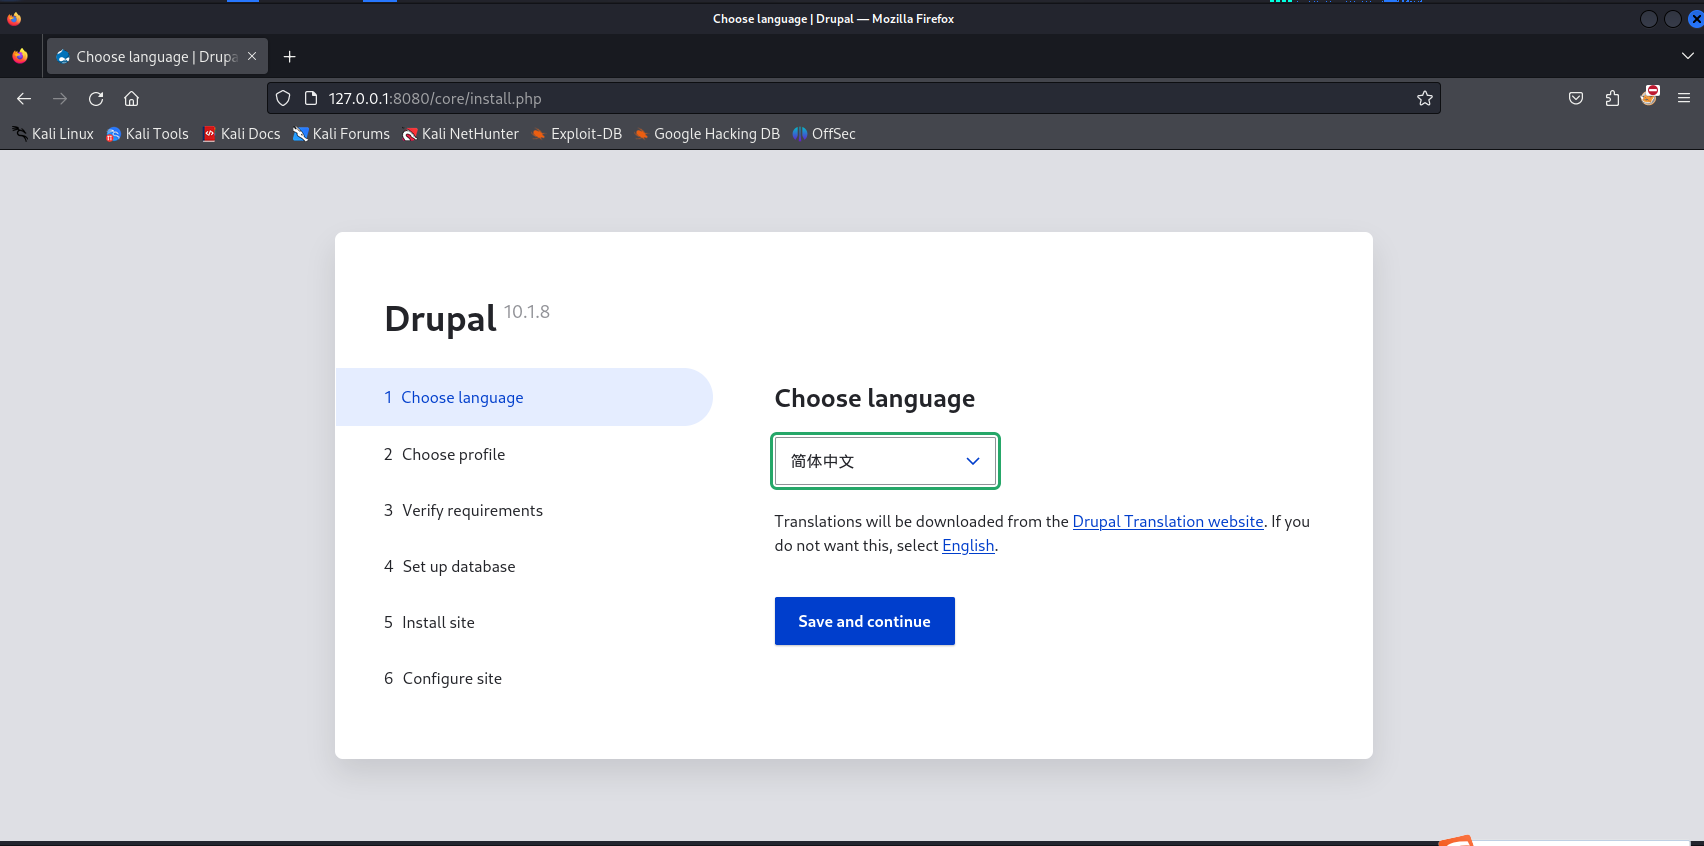
image-20241226171834277

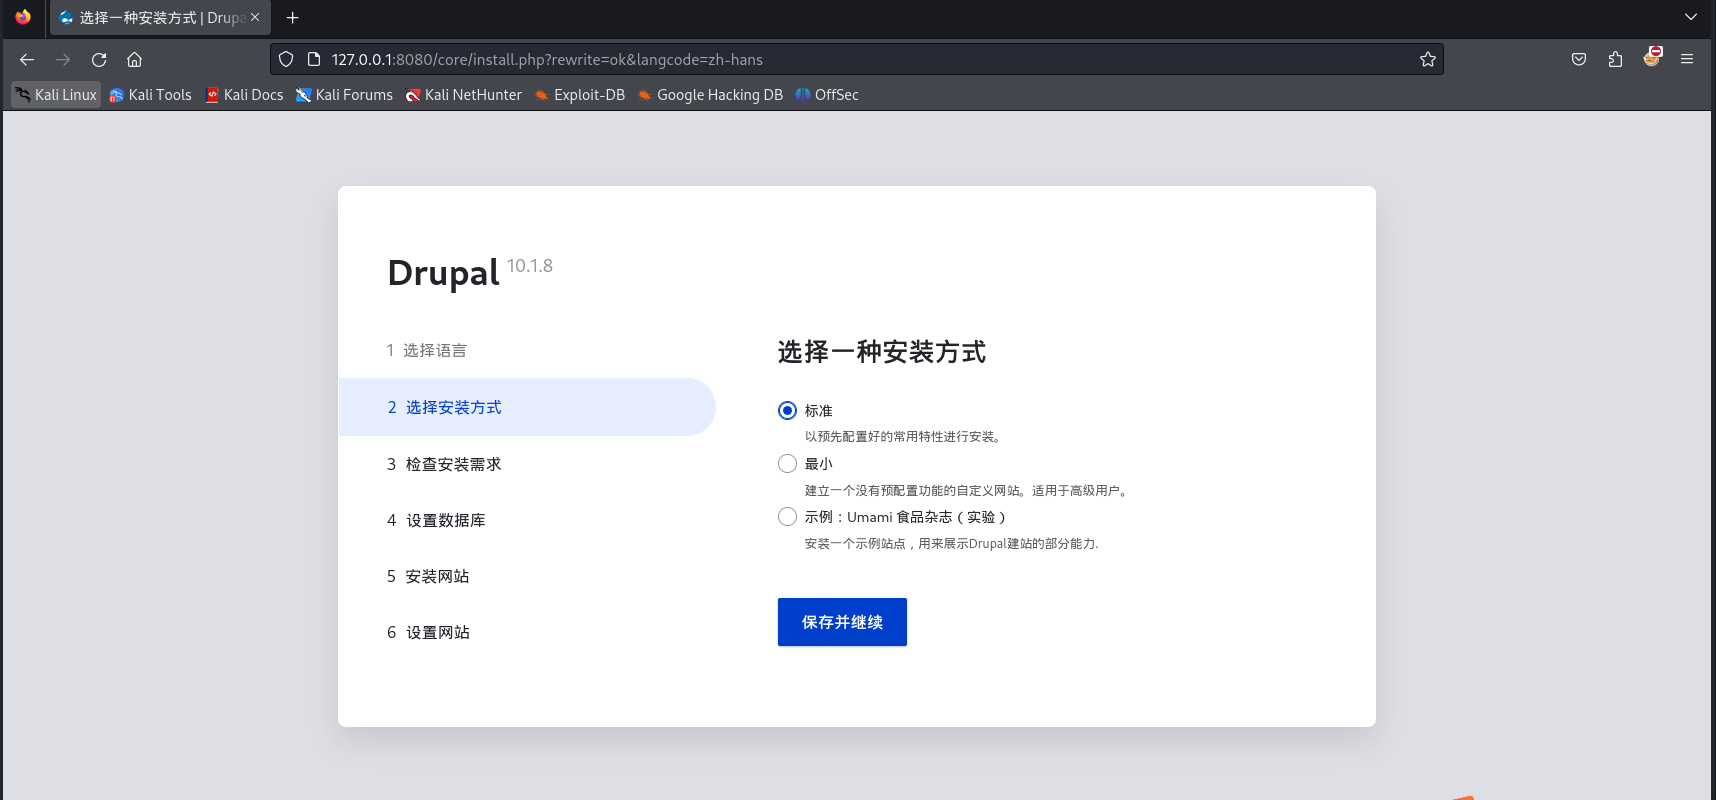
Installationsmethode auswählen

image-20241226171854577

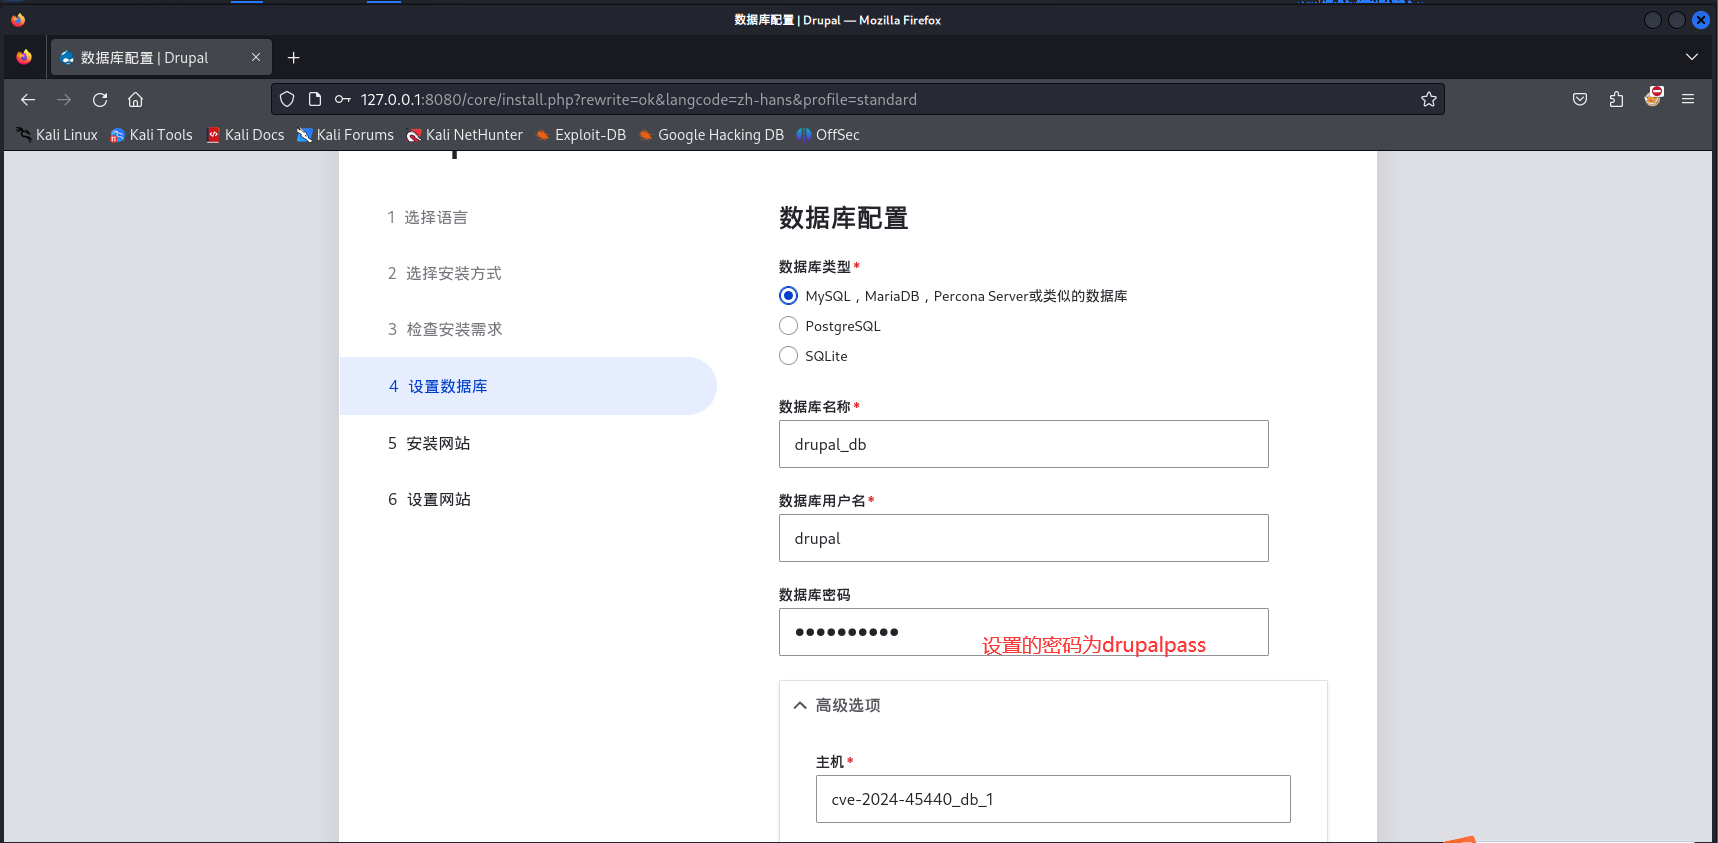
Datenbank einrichten

image-20241226172032897

Übrige Optionen auf Standard belassen

Website einrichten
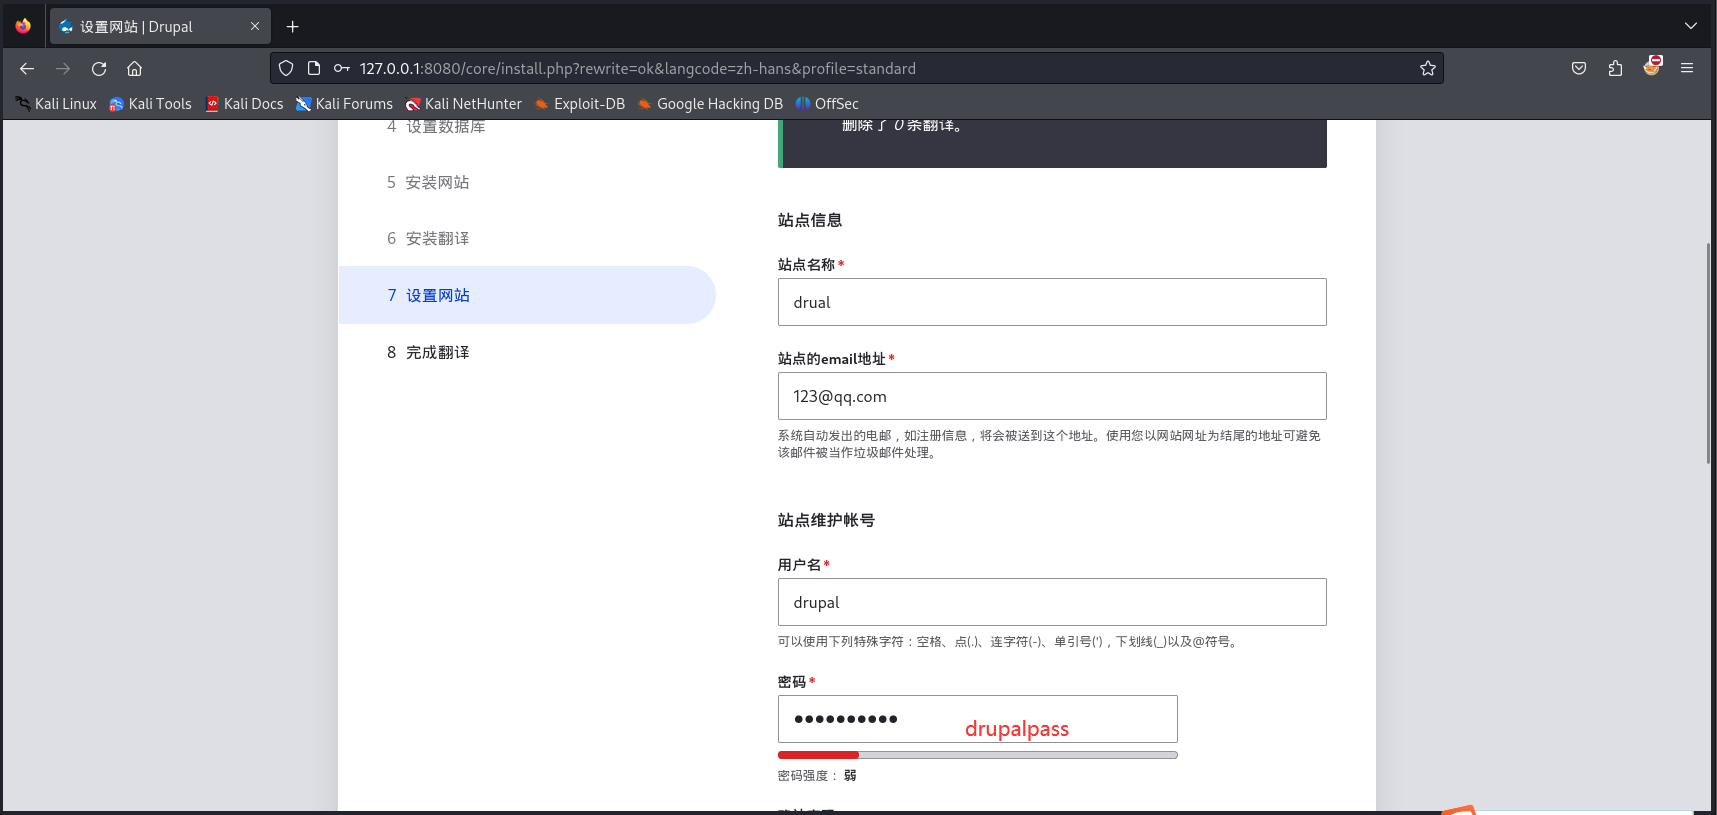
image-20241226172625492

Übrige Optionen auf Standard belassen und Installation durchführen

Als Nächstes simulieren wir, dass ein Entwickler die Variable hash_salt in Zeile 268 der Datei /sites/default/settings.php ändert. Dazu stoppen wir den Docker-Container.

docker-compose down

Dann die Auskommentierung der Zeile 15 in docker-ccompose.yml (- ./settings.php:/opt/drupal/web/sites/default/settings.php) aufheben und den Container erneut starten.

docker-compose up -d

Die Einrichtung der Übungsumgebung ist abgeschlossen.

Reproduktion

http://127.0.0.1:8080/core/authorize.php aufrufen
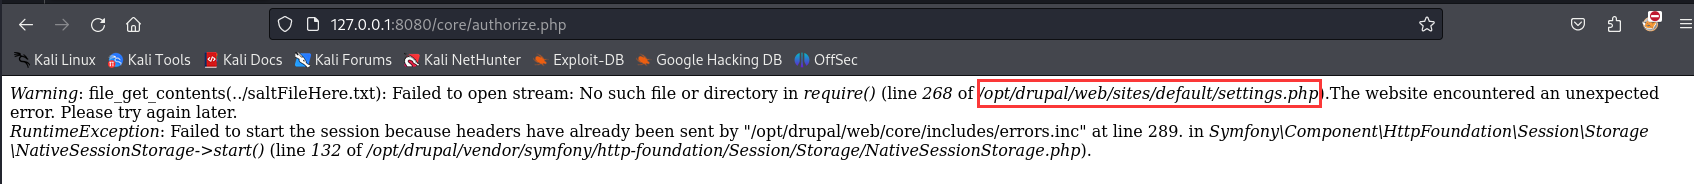
image-20241226170825303

Der vollständige Pfad der Konfigurationsdatei wird offengelegt.

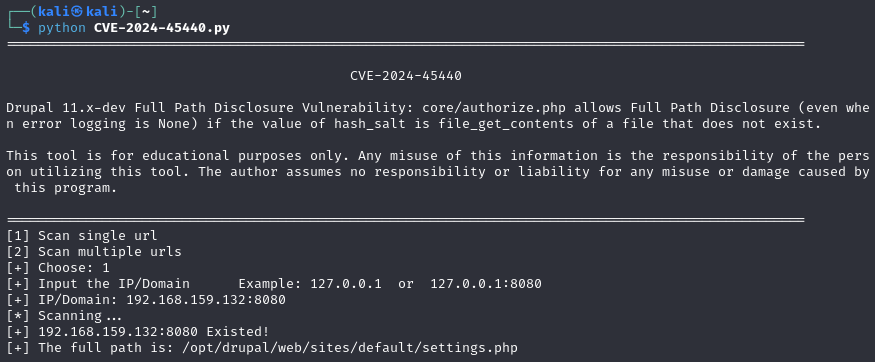
Oder das Skript verwenden

python CVE-2024-45440.py

image

Tool herunterladen