CVE-2024-38063 - Windows TCP/IP Remote Code Execution-Schwachstelle. Das Auftreten von BSOD kann zu RCE führen, während mein Code nur BSOD verursacht. Ich analysiere kontinuierlich den Patch und teste, um das Auftreten von RCE im Zielsystem zu erreichen.
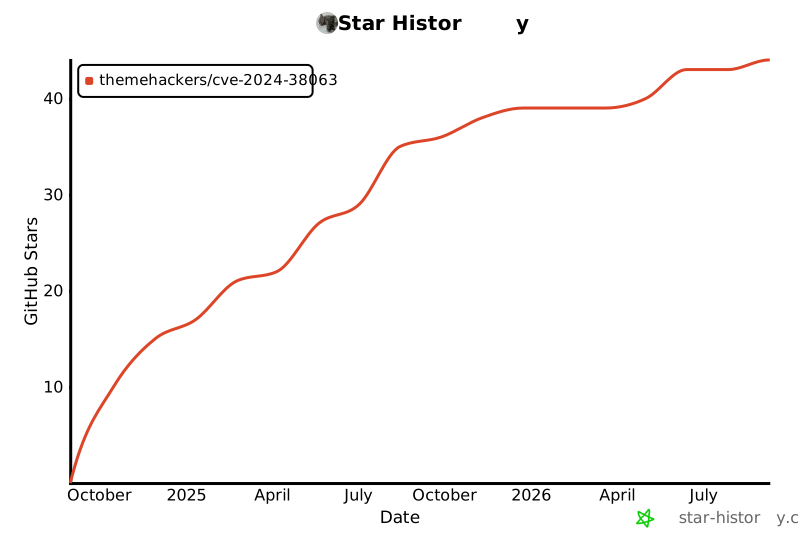
Sternenverlauf
Übersicht
CVE-2024-38063 ist eine kritische Sicherheitslücke im Windows TCP/IP-Stack, die eine Remotecodeausführung (RCE) ermöglicht. Die Schwachstelle wird durch eine unsachgemäße Behandlung von IPv6-Netzwerkpaketen durch Windows verursacht, die von einem Angreifer ausgenutzt werden kann, um beliebigen Code auf einem verwundbaren System auszuführen.
- CVE-ID: CVE-2024-38063
- CVSS-Score: 9.8 (Kritisch)
- Auswirkung: Remotecodeausführung
- Betroffene Komponenten: Windows TCP/IP-Stack
- Ausnutzungsvektor: Netzwerk (Remote)
Funktionen
Angriffsvektoren
-
ICMP-Überflutungsangriff
- Sendet große Mengen von ICMP-Paketen an das Ziel
- Konfigurierbare Anzahl von Paketzustellungen
- Kann Netzwerküberlastung und Systeminstabilität verursachen
-
SYN-Überflutungsangriff
- Sendet TCP-SYN-Pakete mit fragmentierten IPv6-Headern
- Verwendet zufällige Quellports
- Kann die Verbindungskapazität des Ziels überlasten
-
Verkehrsanalyse
- Echtzeit-Netzwerkverkehrsüberwachung
- Protokollverteilungsanalyse
- Paketgrößenstatistiken
- Visualisierung von Verkehrsmustern
-
Automatisierte Berichterstellung
- Erzeugt umfassende PDF-Sicherheitsberichte
- Enthält Grafiken zur Verkehrsanalyse
- Risikobewertung und Empfehlungen
- Detaillierte Schwachstellenbefunde
-
IPv6-Erkennung
- Integration mit v6disc zur Host-Erkennung
- Unterstützung für SLAAC, DHCPv6 und RFC 7217
- Dual-Stack-Erkennungsfähigkeiten
- Optionale nmap-Integration
Voraussetzungen
- Python 3.x
- Erforderliche Python-Pakete:
- scapy
- psutil
- pandas
- matplotlib
- seaborn
- numpy
- fpdf
- reportlab
- Root/Administrator-Rechte
- Netzwerkschnittstelle mit IPv6-Unterstützung
Installation
git clone https://github.com/ThemeHackers/CVE-2024-38063


pip3 install -r requirements.txt
Verwendung
python3 CVE-2024-38063.py --iface <netzwerkschnittstelle> [--ipv6 <ziel_ipv6>] [--mac_addr <ziel_mac>] [--num_tries <anzahl>] [--num_batches <anzahl>]
Parameter
--iface: Netzwerkschnittstelle(n) zur Verwendung (durch Komma getrennt für mehrere)--ipv6: Ziel-IPv6-Adresse (optional)--mac_addr: Ziel-MAC-Adresse (optional)--num_tries: Anzahl der Versuche pro Batch (Standard: 30)--num_batches: Anzahl der Batches (Standard: 30)
Betroffene Versionen
Diese Schwachstelle betrifft alle unterstützten Versionen von Windows, einschließlich:
- Windows 10
- Windows 11
- Windows Server 2016, 2019 und 2022 (einschließlich Server Core-Installationen)
Gegenmaßnahmen
-
Sicherheitsupdates anwenden
- Installieren Sie die neuesten Windows-Sicherheitspatches
- Automatische Updates aktivieren
-
Netzwerksicherheit
- Implementieren Sie angemessene IPv6-Sicherheitskontrollen
- IPv6-Firewall-Regeln aktivieren
- IPv6-Verkehrsmuster überwachen
- Ratenbegrenzung für ICMP-Verkehr implementieren
- IPv6-Paketfilterung aktivieren
-
Systemhärtung
- IPv6 deaktivieren, falls nicht benötigt
- Angemessenes Logging und Monitoring implementieren
- Regelmäßige Sicherheitsbewertungen
Referenzen
Haftungsausschluss
Dieses Tool dient ausschließlich Bildungs- und Forschungszwecken. Die Verwendung dieses Tools gegen Systeme ohne ausdrückliche Genehmigung ist illegal. Die Autoren übernehmen keine Verantwortung für Missbrauch oder Schäden, die durch dieses Programm verursacht werden.
Credits
Entwickelt von:
 themehackers/cve-2024-38063







